#1

 qax-a-team/cobaltstrike-toolset
Aggressor Script, 키트, Malleable C2 프로필, 외부 C2 등
 hackerhouse-opensource/exploits
exploits 및 Hacker House 팀의 개념 증명 취약점 데모 파일
 dolevf/graphw00f
GraphQL 서버 엔진 핑거프린팅 도구로, 정상적이고 변형된 쿼리를 전송하여 백엔드 기술을 식별하고 GraphQL 위협 매트릭스를 통해 보안 방어를 평가합니다.
 mandatoryprogrammer/sonar.js
내부 네트워크 호스트를 식별하고 익스플로잇을 실행하기 위한 프레임워크입니다. WebRTC IP 열거와 WebSocket 및 외부 리소스 핑거프린팅을 결합하여 작동합니다.
 wyatu/cve-2018-20250
https://research.checkpoint.com/extracting-code-execution-from-winrar에 대한 exp
 harsh-bothra/securityexplained
#SecurityExplained는 이전 학습 챌린지 시리즈 #Learn365 이후의 새로운 시리즈입니다. #SecurityExplained 시리즈의 목표는 다양한 형식의 정보성 콘텐츠를 제작하여 커뮤니티와 공유함으로써 지식 창출과 학습을 가능하게 하는 것입니다.
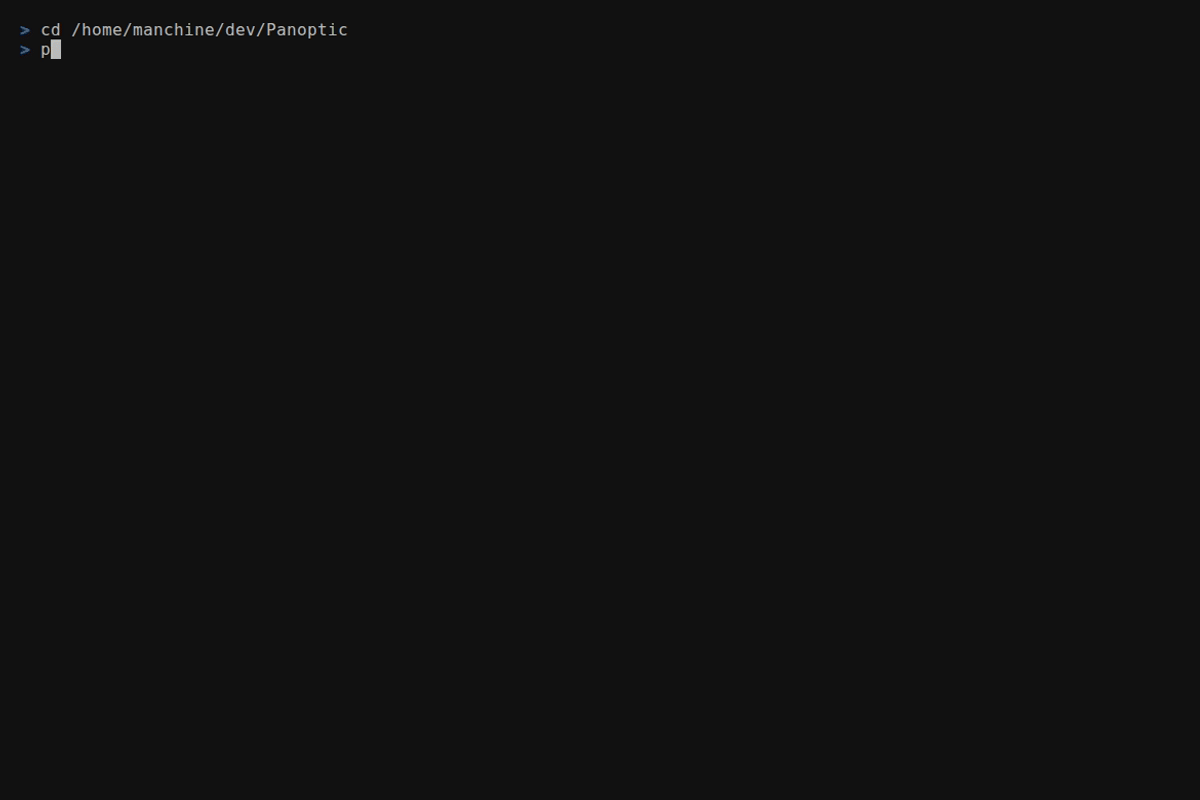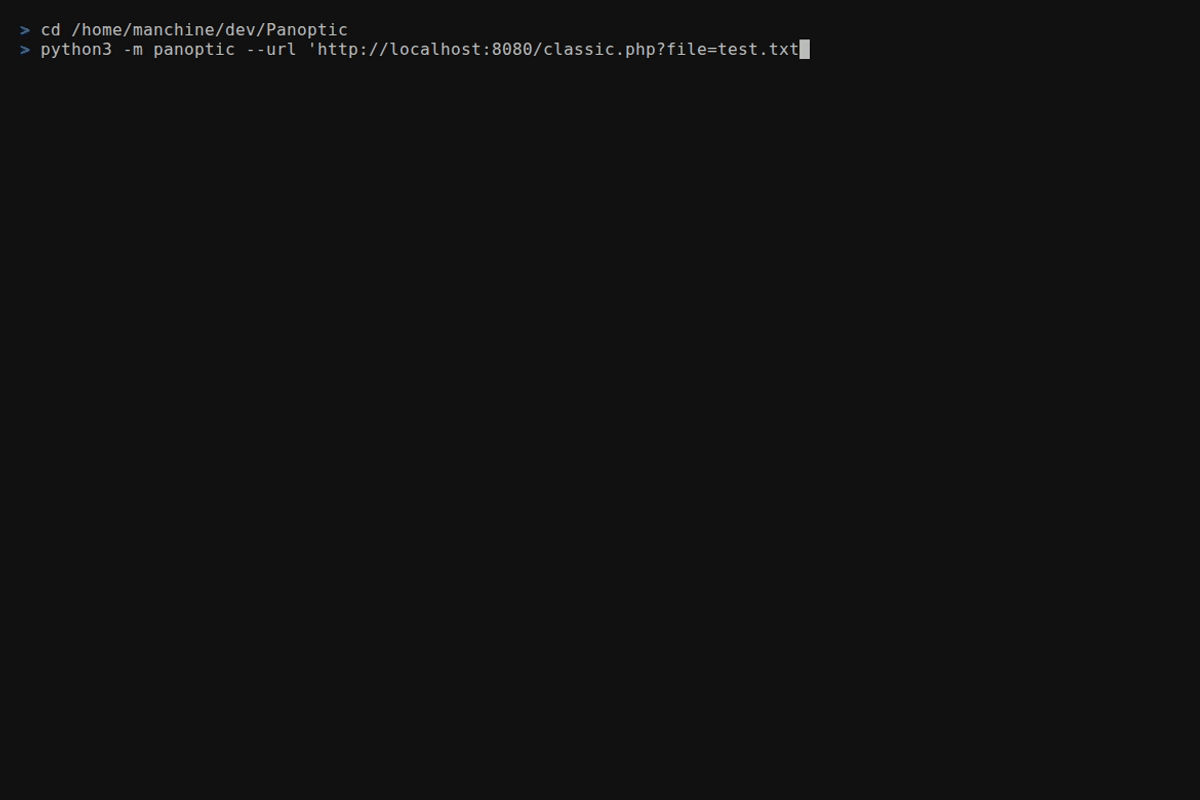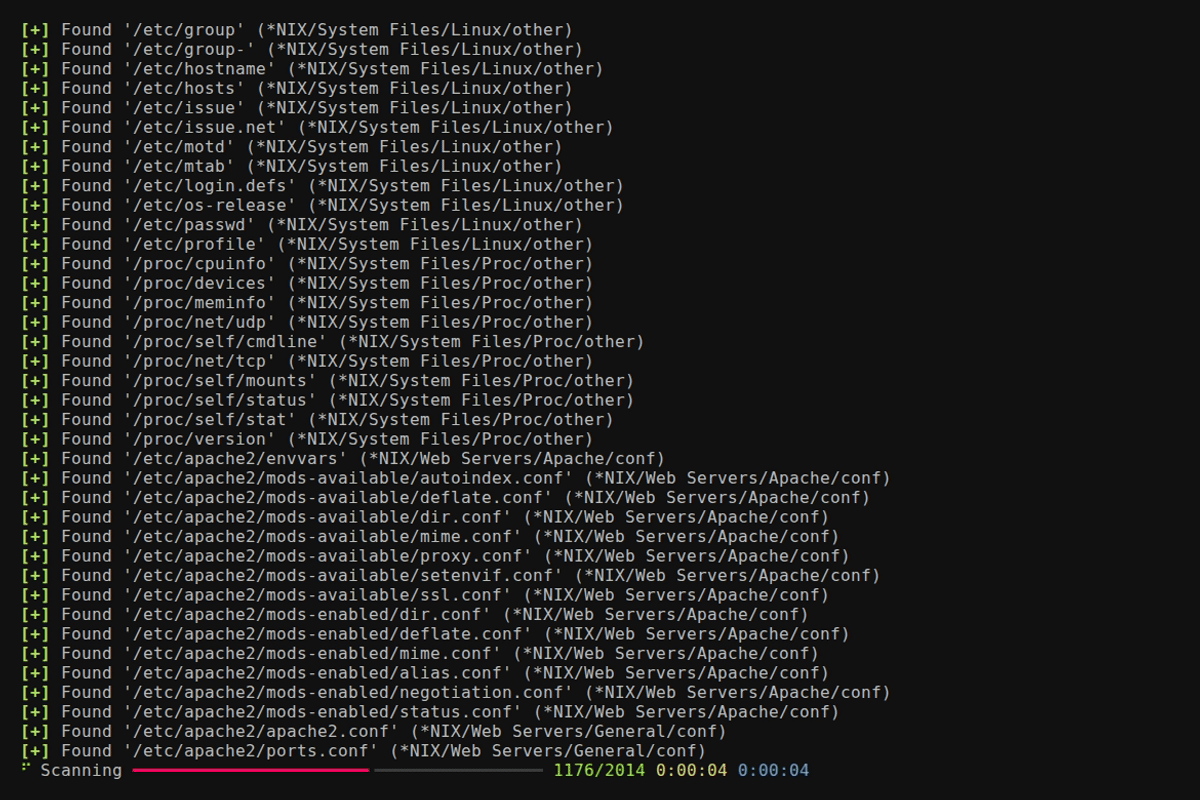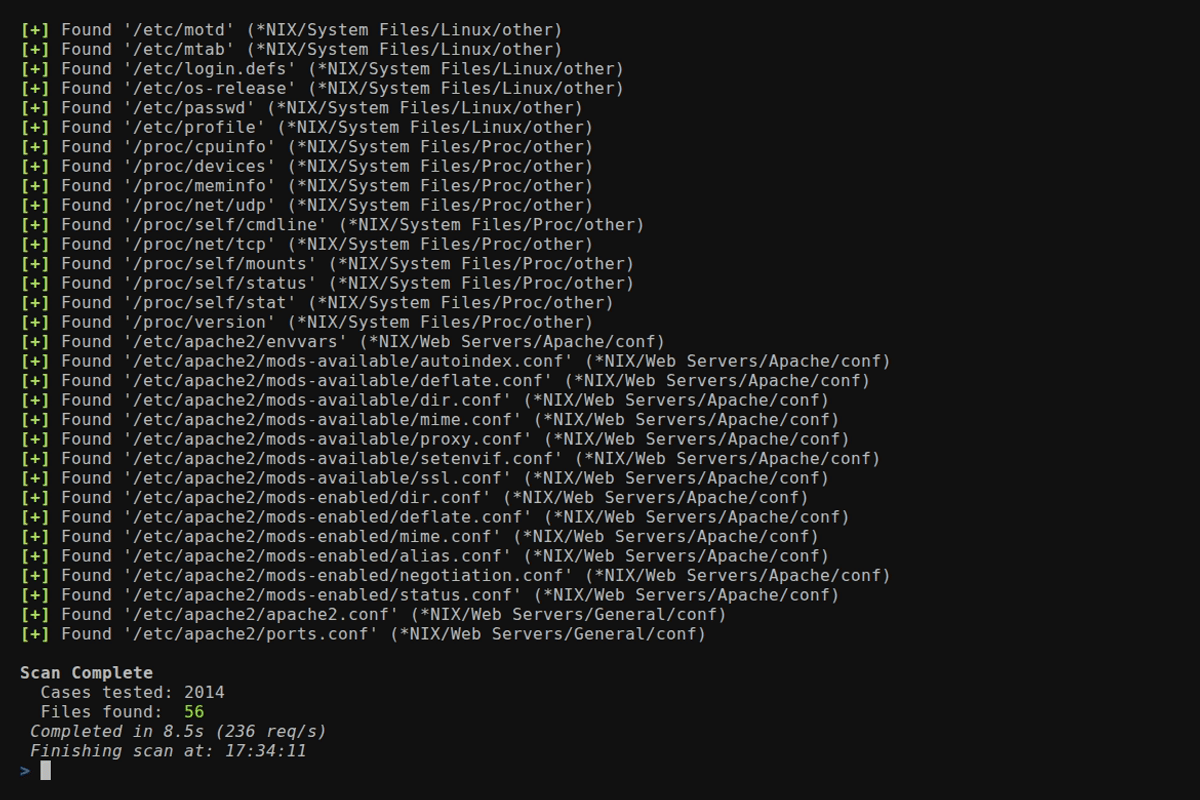 lightos/panoptic
Panoptic은 경로 탐색(path traversal) 취약점을 통해 일반적인 로그 및 구성 파일의 콘텐츠를 검색하고 추출하는 과정을 자동화하는 오픈 소스 침투 테스트 도구입니다.
 ktecv2000/proxyshell
Microsoft Exchange Server의 ACL 우회, 권한 상승 및 임의 파일 쓰기 취약점을 통한 원격 코드 실행에 대한 개념 증명 익스플로잇.
 papamica/waf-checker
+160개의 페이로드로 WAF를 테스트합니다
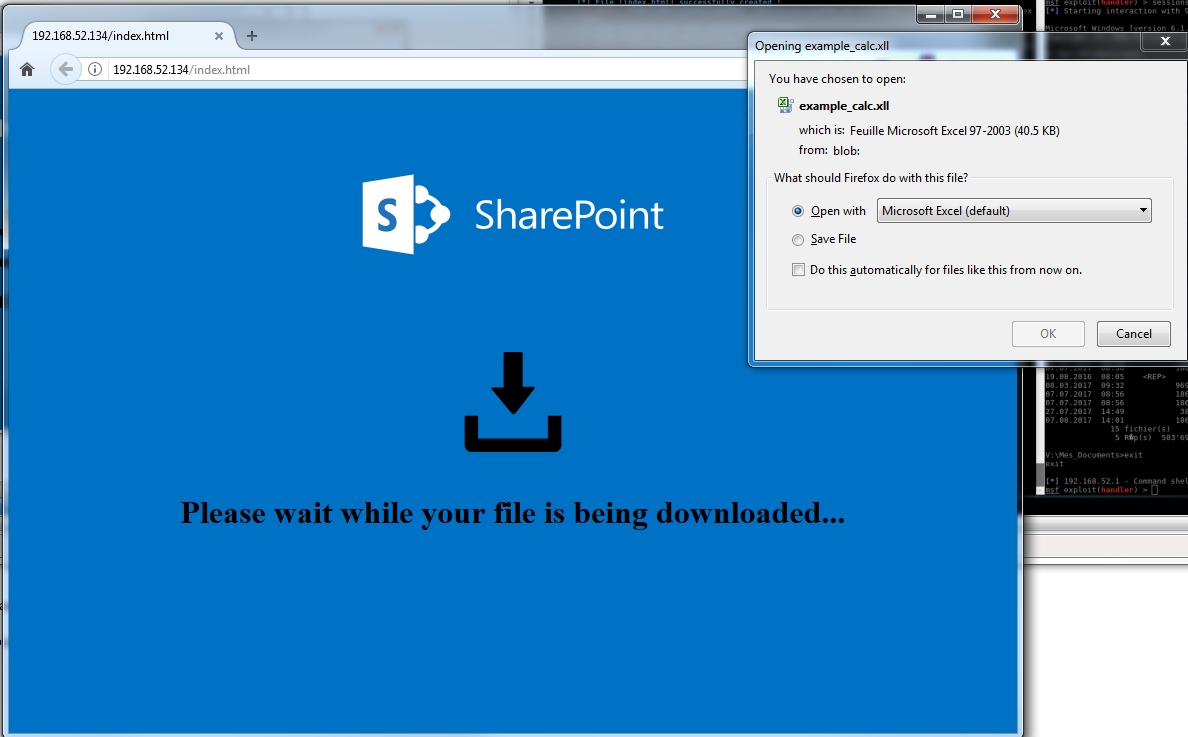 arno0x/embedinhtml
HTML 파일에 모든 파일을 삽입하고 숨기기
 d4vinci/pyflooder
일반 웹사이트를 10초 안에 중단시킬 수 있는 HTTP 플러드 파이썬 스크립트
 horizon3ai/vcenter_saml_login
vCenter 백업에서 IdP 인증서를 추출하고 Administrator로 로그인하는 도구
 rizemon/exploit-writing-for-oswe
익스플로잇 스크립트 작성 팁 (더 빠르게!)
 brannondorsey/dns-rebind-toolkit
DNS 리바인딩 공격을 생성하기 위한 프론트엔드 JavaScript 툴킷.
 waf-bypass-maker/waf-community-bypasses
커뮤니티에서 수집한 WAF(웹 애플리케이션 방화벽) 우회 페이로드를 엄선하여 정리한 CSV 모음으로, WAF 보호 기능을 테스트하고 검증하기 위한 도구입니다.
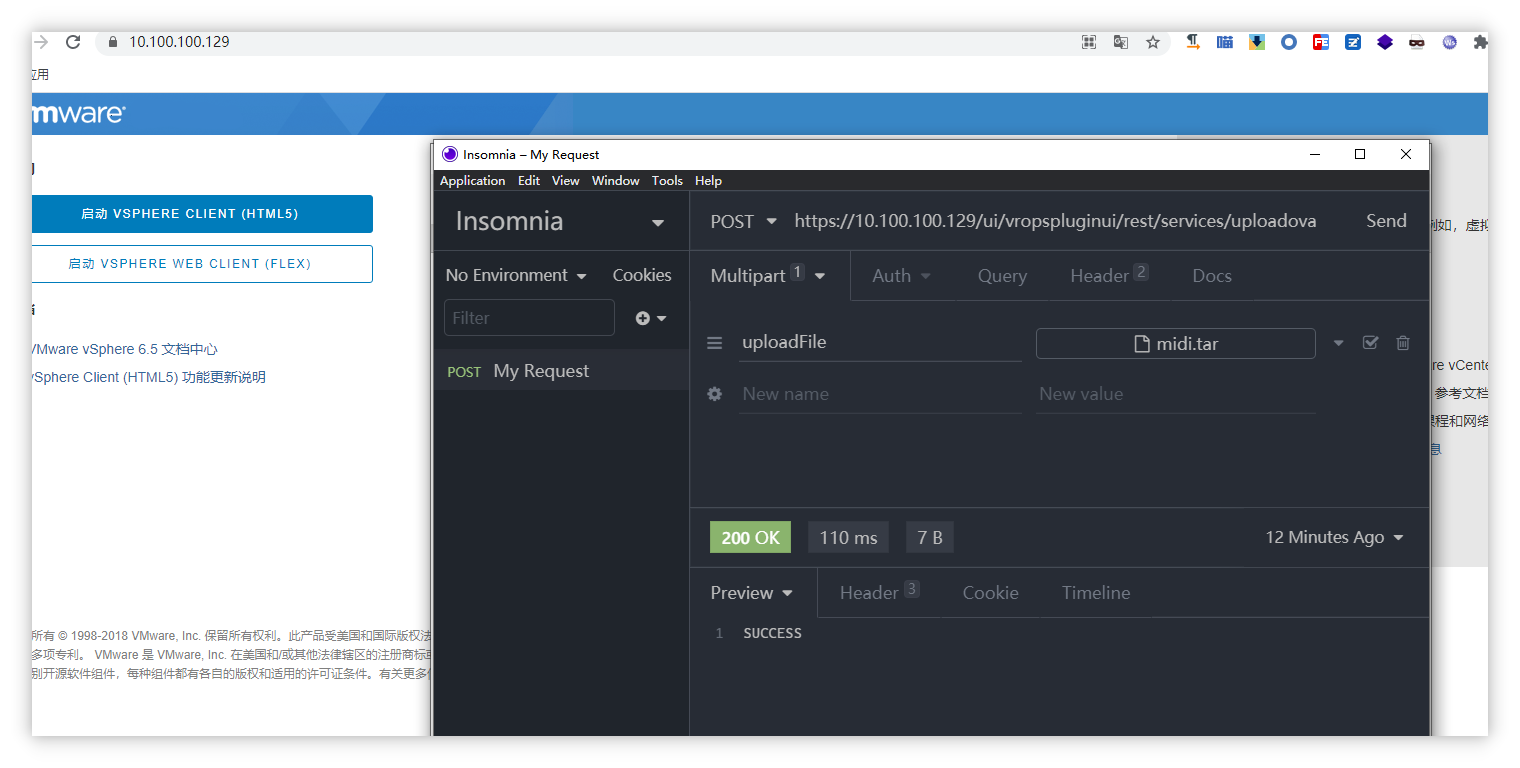 ns-sp4ce/cve-2021-21972
CVE-2021-21972 익스플로잇
 edr4/xss-bypass-filters
엄선된 XSS 페이로드 컬렉션 및 필터 우회 치트 시트: WAF별 우회 기법, JS/HTML 인젝션 벡터, 인코딩 트릭, DOMPurify 및 Markdown 우회.