SILENTCHAIN AI™ - 커뮤니티 에디션
참고: 이것은 커뮤니티 에디션입니다. 고급 기능을 갖춘 상용 및 프로페셔널 에디션은 별도로 제공됩니다.
🌟 개요
SILENTCHAIN AI™ - 커뮤니티 에디션은 인공지능의 힘을 웹 애플리케이션 보안 테스트에 제공하는 Burp Suite 확장입니다. 고급 AI 모델을 사용하여 SILENTCHAIN은 HTTP 트래픽에 대한 지능형 수동 분석을 수행하여 OWASP Top 10 취약점, 보안 구성 오류 및 잠재적 공격 벡터를 식별합니다.
SILENTCHAIN을 선택하는 이유?
전통적인 보안 스캐너는 미리 정의된 시그니처와 패턴에 의존합니다. **SILENTCHAIN AI™**는 다음과 같은 기능으로 이를 뛰어넘습니다:
- 🧠 AI 기반 분석: 지능형 취약점 탐지를 위해 최첨단 언어 모델(Burp AI, Ollama, OpenAI, Claude, Gemini, Azure)을 활용합니다
- 🎯 컨텍스트 인식 탐지: 단순한 패턴 매칭이 아닌 애플리케이션 로직과 비즈니스 컨텍스트를 이해합니다
- ⚡ 실시간 스캔: 트래픽이 Burp의 프록시를 통해 흐르는 동안 분석합니다
- 📊 전문적인 보고: CWE, OWASP 매핑 및 해결 지침이 포함된 상세한 발견 사항을 생성합니다
- 🔄 제로 오탐: AI 검증으로 노이즈를 줄이고 실제 취약점에 집중합니다
- 🆓 커뮤니티 에디션: 무료 수동 분석 기능
✨ 기능
핵심 기능
🔍 수동 AI 분석
- Burp Scanner 수동 스캔 검사로서 범위 내 트래픽을 자동 분석합니다(예: Burp의 Proxy 트래픽에 대한 실시간 수동 감사). 수동 검사는 대상에 요청을 보내지 않습니다
- 오른쪽 클릭 메뉴에서 모든 요청에 대한 온디맨드 분석
- OWASP Top 10 취약점 탐지
- CWE 매핑 보안 발견 사항
- 지능형 신뢰도 점수
🎨 전문적인 UI
- 현대적이고 직관적인 대시보드
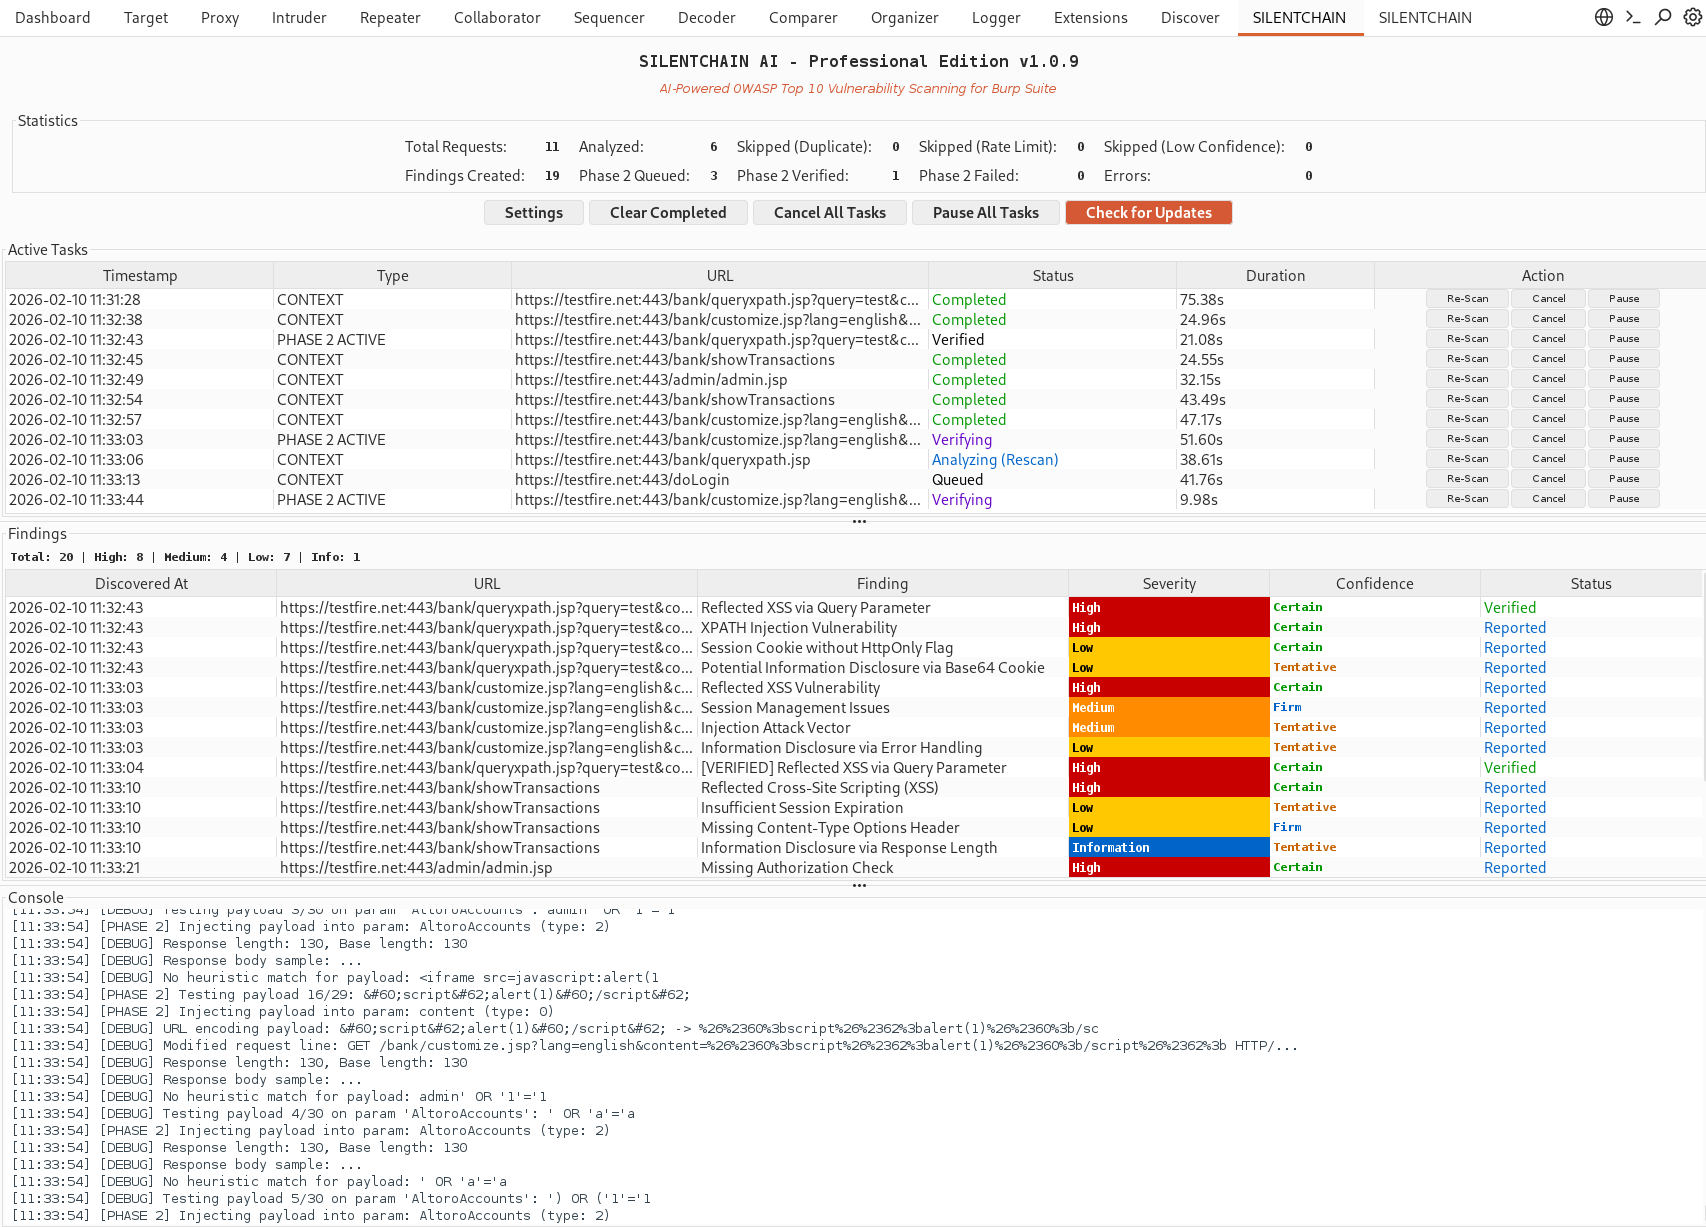
- 심각도 색상 코딩이 적용된 실시간 발견 사항 패널
- 작업 추적 및 관리
- 통합 콘솔 로깅
🤖 다중 AI 지원
- Burp AI (기본값, 제로 구성, 프롬프트는 Burp를 통해 PortSwigger의 Burp AI 서비스로 전송되며 Burp AI 크레딧을 사용합니다)
- Ollama (로컬, 무료, 개인정보 보호 중심)
- OpenAI (GPT-4 / GPT-4o)
- Claude (Anthropic)
- Gemini (Google)
- Azure OpenAI / Foundry
📋 스마트 보고
- 상세한 취약점 설명
- 영향을 받는 매개변수 식별
- CWE 및 OWASP 매핑
- 해결 권장 사항
- 보안 리소스에 대한 직접 링크
🛡️ 데이터 개인정보 보호 (DataSanitizer)
- 항상 켜짐: 자격 증명은 새니타이저 설정에 관계없이 모든 AI 요청 전에
[REDACTED]로 대체됩니다: 쿠키 값, Authorization 및 API 키/토큰 헤더 값, 그리고 URL, URL 포함 헤더(Referer, Location), 매개변수 샘플 및 요청과 응답 본문(폼, 중첩 값을 포함한 JSON, 멀티파트, XML, HTML 폼 입력)에서 자격 증명과 유사한 이름의 매개변수/JSON 필드(password, token, api_key, session...) (이름, Set-Cookie 속성 및 Authorization 스킴은 유지됩니다)
- 새니타이저는 기본적으로 활성화됨 - 추가로 나머지 교환에서 비밀과 PII를 삭제하고 모든 제공자(Burp AI, Ollama 및 클라우드 제공자)에 대해 프롬프트 주입 패턴을 무력화합니다
- 양방향 삭제: 민감한 값은 AI 제공자에게 전송되기 전에
[REDACTED_*] 자리 표시자로 대체된 후 응답에서 복원됩니다
- 다음을 감지하고 삭제합니다:
- API 키 - OpenAI (
sk-), GitHub (ghp_), AWS (AKIA), GitLab (glpat-), Slack (xoxb-)
- Authorization 헤더 - Bearer 토큰, Basic 인증
- 자격 증명 - password/secret/token 필드,
user:pass@host URI
- 세션 쿠키 - 세션 ID, CSRF 토큰, JWT, 인증 토큰
- 이메일 주소
- IP 주소 및 호스트 이름 - 대상 인프라 세부 정보
- 새니타이저는 고급 사용자를 위해 설정에서 끌 수 있습니다(헤더 삭제는 여전히 적용됩니다)
- AI 출력은 신뢰할 수 없는 것으로 취급됩니다: 발견 사항 제목은 새니타이즈되며 SILENTCHAIN의 테이블은 HTML을 렌더링하지 않습니다
취약점 탐지
SILENTCHAIN AI™는 다음을 포함한 광범위한 보안 문제를 탐지합니다:
| 카테고리 | 취약점 |
|---|
| 인젝션 | SQL 인젝션, NoSQL 인젝션, 명령 인젝션, LDAP 인젝션, XPath 인젝션 |
| 크로스 사이트 스크립팅 | 반사형 XSS, 저장형 XSS, DOM 기반 XSS |
| 인증 | 취약한 인증, 세션 관리 문제, 자격 증명 노출 |
| 접근 제어 | IDOR, 취약한 인가, 권한 상승 |
| 암호화 | 약한 암호화, 안전하지 않은 SSL/TLS, 민감한 데이터 노출 |
| 구성 | 보안 구성 오류, 기본 자격 증명, 디버그 활성화 |
| XXE | XML 외부 엔티티 공격 |
| 역직렬화 | 안전하지 않은 역직렬화 |
| 구성 요소 | 취약한 종속성, 오래된 라이브러리 |
🚀 빠른 시작
사전 요구 사항
- Burp Suite Professional 2025.8 이상. Burp Suite Community Edition 및 Burp Suite DAST는 지원되지 않습니다: Community Edition에서는 확장이 로드되고 이유를 기록한 후 유휴 상태로 유지됩니다.
- Extensions → Installed에서 SILENTCHAIN에 대해 'Use AI' 활성화. 수동으로 로드된 확장의 경우 기본적으로 꺼져 있습니다(BApp Store에서 설치할 때 Burp가 묻습니다). 이는 Ollama를 포함한 모든 제공자를 제어합니다. Burp의 AI 설정에서 AI가 전역적으로 꺼져 있으면 아무것도 전송되지 않습니다.
- Java 21 런타임 (현재 Burp 릴리스에 번들로 제공됨)
- AI 제공자 (다음 중 하나):
- Burp AI (기본값, 제로 구성, Burp AI 크레딧 사용)
- Ollama (무료, 로컬, 개인정보 보호 중심)
- OpenAI API 키
- Claude (Anthropic) API 키
- Gemini (Google) API 키
- Azure OpenAI / Foundry
설치
-
확장 다운로드
- GitHub Releases에서 최신 **
silentchain-community-edition.jar**를 받으세요(이 링크는 항상 최신 빌드를 제공합니다). 특정 버전(silentchain-community-edition-X.Y.Z.jar)은 Releases 페이지에 있습니다.
- 또는 소스에서 빌드:
./gradlew shadowJar는 build/libs/silentchain-community-edition-<version>.jar를 생성합니다(Gradle 래퍼가 포함되어 있으며, JDK 21 툴체인은 없으면 자동으로 프로비저닝됩니다).
-
Burp Suite에 로드
- Extensions → Installed → Add로 이동
- Extension type 설정: Java
- 다운로드한
.jar를 선택하고 Next 클릭
- Extensions → Installed에서 SILENTCHAIN에 대해 Use AI 활성화(모든 제공자에 필요)
-
AI 제공자 구성
- SILENTCHAIN Community 탭에서 Settings를 클릭하거나 Burp의 Settings 창에서
SILENTCHAIN을 검색
- 제공자 선택 - Burp AI는 구성 없이 작동합니다. 외부 제공자의 경우 API URL / 키 / 모델을 설정하고 Test Connection을 클릭합니다. 변경 사항은 즉시 적용됩니다(저장 버튼이 없습니다).
-
스캔 시작
- Burp에서 대상 범위 설정(Target → Scope)
- SILENTCHAIN Community 탭에서 Start Scanning으로 수동 분석을 켜고(기본적으로 꺼져 있음), Burp의 프록시를 통해 대상을 탐색합니다(Burp의 기본 실시간 수동 감사가 Proxy 트래픽의 범위 내 항목을 SILENTCHAIN에 공급합니다) - 또는 온디맨드 분석을 위해 아무 요청이나 오른쪽 클릭 → Analyze Request (SILENTCHAIN)
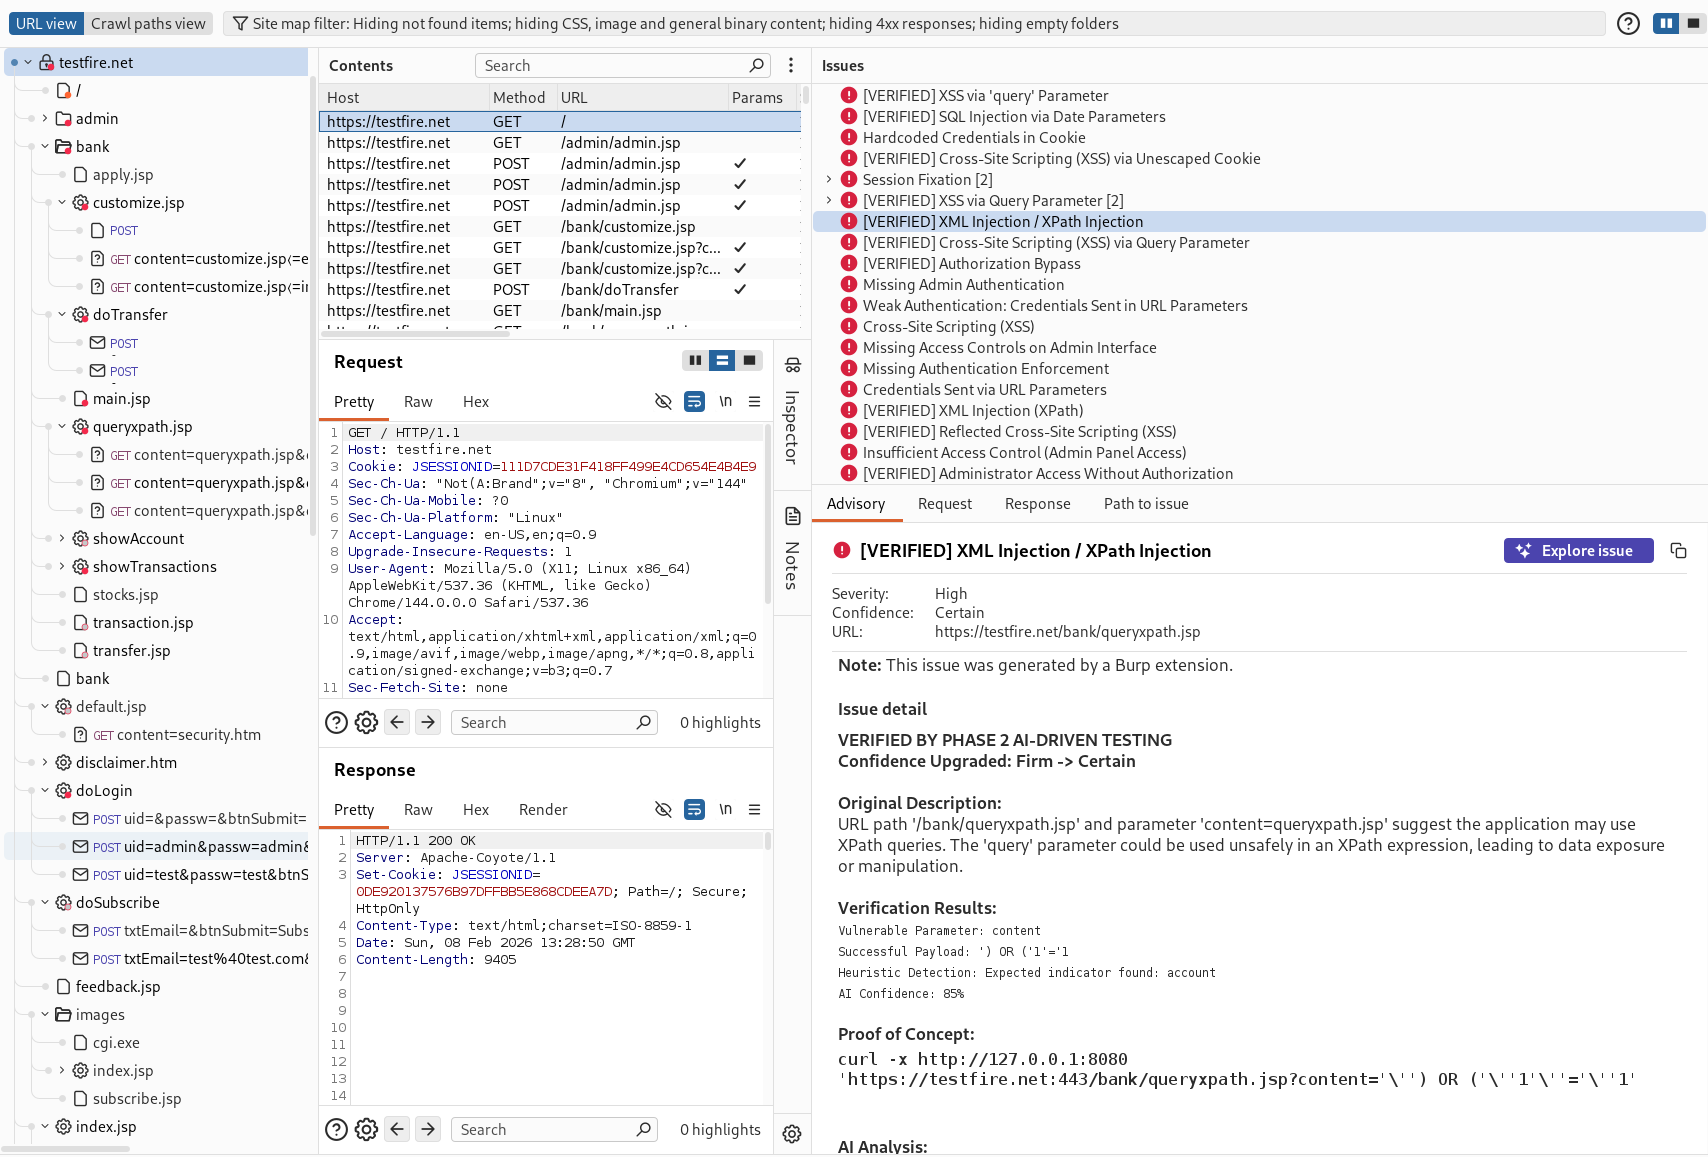
- 발견 사항은 SILENTCHAIN Community 탭과 네이티브 Burp 이슈(Dashboard / Target → Site map 이슈)로 나타납니다
요구 사항
- 크로스 플랫폼: Windows, macOS, Linux
- Burp Suite Professional 2025.8 이상 (Community Edition 및 Burp Suite DAST는 지원되지 않음)
- Java 21 (현재 Burp 릴리스에 번들로 제공됨)
🔧 구성
AI 제공자 설정
SILENTCHAIN의 설정은 Burp의 Settings 창에 있습니다: SILENTCHAIN Community 탭에서 Settings를 클릭하거나 Burp의 Settings에서 SILENTCHAIN을 검색하세요. 변경 사항은 즉시 적용됩니다(저장 또는 취소가 없습니다). 각 제공자는 자체 API URL, API 키 및 모델을 유지하므로 제공자를 전환해도 다른 제공자의 키를 재사용하지 않습니다. 이전 버전의 설정은 자동으로 마이그레이션됩니다.
Ollama를 포함한 모든 제공자는 Extensions → Installed에서 SILENTCHAIN에 대해 Use AI가 활성화된 경우에만 실행됩니다.
옵션 1: Burp AI (기본값 - 제로 구성)
Burp Suite Professional이 필요합니다. API URL이나 키가 필요하지 않습니다 - 프롬프트는 Burp를 통해 PortSwigger의 AI 데이터 처리 정책에 따라 PortSwigger의 Burp AI 서비스로 전송되며 계정의 Burp AI 크레딧을 소비합니다.
- 제공자:
Burp AI
- API URL / 키 / 모델: (필요하지 않음)
옵션 2: Ollama (로컬 / 개인 사용에 권장)
무료, 로컬, API 키 불필요
-
Ollama 설치:
# macOS/Linux
curl -fsSL https://ollama.ai/install.sh | sh

# Windows
# Download from https://ollama.ai/download
-
모델을 가져옵니다:
ollama pull deepseek-r1
# or
ollama pull llama3
-
SILENTCHAIN 구성:
- Provider:
Ollama
- API URL:
http://localhost:11434 (기본값이며, SILENTCHAIN은 구성한 호스트의 /api/chat을 호출합니다)
- API Key: (사용되지 않음)
- Model:
deepseek-r1:latest
옵션 3: OpenAI
-
platform.openai.com에서 API 키를 발급받습니다
-
SILENTCHAIN 구성:
- Provider:
OpenAI
- API URL:
https://api.openai.com/v1
- API Key:
sk-... (Bearer 토큰으로 전송됨)
- Model:
gpt-4 또는 gpt-3.5-turbo
옵션 4: Claude (Anthropic)
- console.anthropic.com에서 API 키를 발급받습니다
 silentchainai/silentchain