
 0xmr007/lab4purplesec
Lab4PurpleSec는 모듈식 Purple Team 홈랩으로, 취약한 Active Directory 환경(GOAD), Docker 기반 웹 DMZ, pfSense + Suricata, Wazuh SIEM을 결합합니다. 웹 익스플로잇, 피봇팅, Active Directory 공격 및 Blue Team 탐지를 위한 현실적이고 오픈소스 기반의 교육 환경을 제공합니다.



Lab4PurpleSec은 레드팀 및 블루팀 실습을 위한 분할형 사이버보안 홈랩으로, 네트워크 및 웹 침투 테스트, Active Directory 공격, 방어 모니터링(SIEM, IDS/IPS)을 결합한 환경입니다. 미리 만들어진 VM을 사용하는 대신 환경을 처음부터 직접 구축하고자 하는 학생과 사이버보안 애호가를 대상으로 합니다. 목표는 재현 가능하면서도 사용자 정의가 가능한 방식으로 각 구성 요소를 수동으로 설치하고 구성하며 이해하는 것입니다.
다음 표는 문서화된 사이버보안 시나리오의 개요를 제공합니다.
| 시나리오 | 상태 | 링크 |
|---|---|---|
| 시나리오 1 - 웹 애플리케이션 익스플로잇 (WAN → DMZ) | 문서화됨 | 시나리오 1 |
| 시나리오 2 - GOAD에 대한 Active Directory 공격 (Kerberoasting & AS-REP Roasting) | 문서화됨 | 시나리오 2 |
랩 토폴로지와 시나리오 색인은 SCENARIOS/00-lab-overview.md를 참조하세요.
Lab4PurpleSec에는 다음과 같은 기능이 포함되어 있습니다:
Lab4PurpleSec은 레드팀 및 블루팀 훈련을 위해 거의 엔터프라이즈 수준의 환경에서 설계된 진화하는 사이버보안 홈랩으로, 네트워크/웹 침투 테스트, Active Directory, 탐지, SIEM, IDS/IPS를 통합합니다.
학생과 사이버보안 애호가를 위한 프로젝트입니다!
Lab4PurpleSec은 유연하게 설계되어 필요와 사용 가능한 리소스에 따라 배포할 수 있습니다. 모든 VM을 동시에 실행할 필요는 없습니다. 시나리오는 단계별로 실행되도록 설계되었습니다.
참고: 이 사전 요구 사항은 참조 구성에 대한 것입니다. 필요에 맞게 사용자 지정할 수 있습니다. 물론 RAM은 고려해야 할 가장 중요한 리소스입니다 (가상화의 경우 CPU/GPU 성능은 RAM만큼 중요하지 않습니다).
중요 사항:
Vagrantfile에서 VM당 RAM/CPU를 필요에 따라 줄일 수 있음)자세한 하드웨어 및 소프트웨어 요구 사항은 docs/SETUP/prereqs.md를 참조하세요.
docs/SETUP/prereqs.md를 참조하세요Lab4PurpleSec은 사전 빌드된 가상 머신(OVA/OVF)을 제공하지 않습니다. 설치은 제공된 상세 가이드를 따라 전적으로 "처음부터" 수행됩니다. 이 접근 방식은:
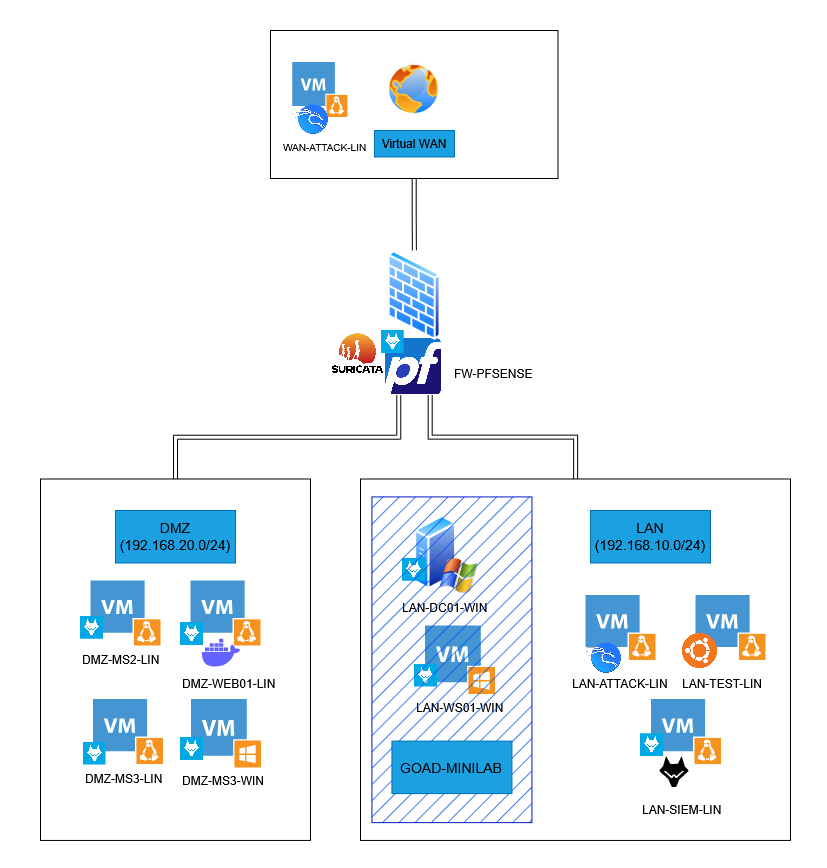
Lab4PurpleSec은 애플리케이션 및 시스템 취약점 악용에 전념하는 환경으로, 의도적으로 취약한 머신(Metasploitable2/3), 격리된 DMZ 영역의 OWASP 웹 애플리케이션, 그리고 취약한 Active Directory 환경(GOAD MINILAB)을 호스팅합니다. 전체 토폴로지는 다음 다이어그램에 나와 있습니다.
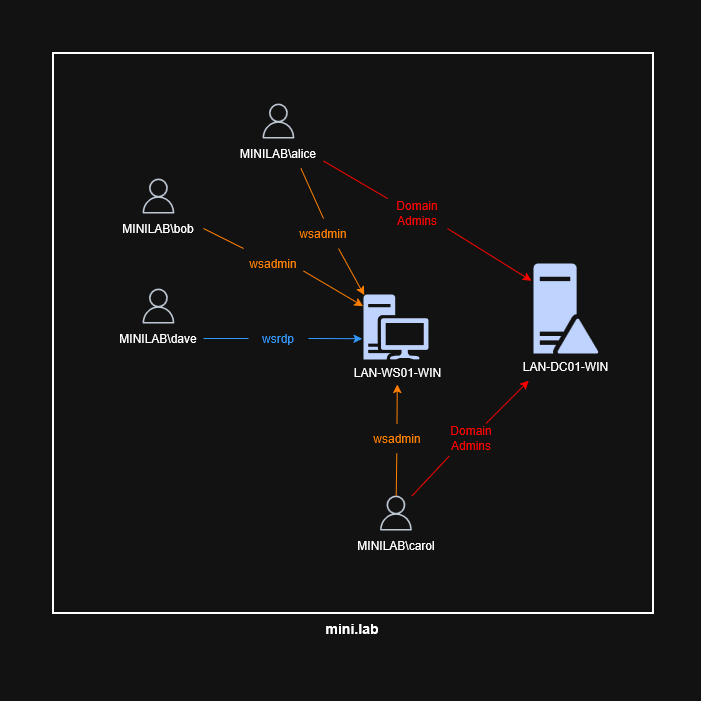
GOAD-MINILAB은 도메인 컨트롤러와 Windows 클라이언트 워크스테이션(필요한 경우 여러 개)으로 구성된 단순화된 Active Directory 환경을 복제하여, 다양한 유형의 Active Directory 지향 공격을 시뮬레이션할 수 있게 합니다.
이 섹션에서는 Lab4PurpleSec 저장소의 구성과 각 디렉터리 및 주요 파일의 역할을 설명합니다. 이 구조는 설치 가이드, 구성, 테스트, 프로젝트 리소스 간의 명확한 탐색을 가능하게 합니다.
Lab4PurpleSec/
├── README.md                      - General overview and quick start (EN)
├── README_FR.md                   - General overview and quick start (FR)
├── CONTRIBUTING.md                - Contribution guidelines
├── LICENSE                        - License and usage information
├── .gitignore                     - Files/directories excluded from Git versioning
├── .github/
│   └── ISSUE_TEMPLATE/
│        ├── bug_report.md         - Bug report template
│        ├── feature_request.md    - Feature request template
│        └── documentation.md      - Documentation improvement template
├── ARCHITECTURE.md                - Architecture information, interfaces, network diagrams
├── assets/                        - Visual resources (images, diagrams, etc.)
├── INVENTORY.md                   - Inventory list of all VMs and main characteristics
├── automation/                    - Vagrant and Ansible automation for internal VMs
│   ├── README.md                  - Automation documentation and quick start
│   ├── ORCHESTRATION.md           - VM orchestration and external integration guide
│   ├── Vagrantfile                - Vagrant configuration for internal VMs
│   ├── vagrant-config.yml         - Default configuration values for the Vagrantfile
│   ├── inventory.yml              - Ansible inventory of the internal VMs
│   ├── ansible/                   - Ansible playbooks and roles
│   └── scripts/                   - Helper scripts for automation
├── docs/
│   ├── README.md
│   ├── SETUP/
│   │    ├── prereqs.md           - Hardware and software requirements
│   │    ├── VMs_installation.md  - Detailed VM installation and configuration guide
│   │    ├── pfsense_setup.md     - pfSense installation and configuration documentation
│   │    ├── Web_server_setup.md  - Web server deployment guide
│   │    ├── Wazuh_setup.md       - Wazuh installation and agent enrollment guide
│   │    └── GOAD_setup.md        - GOAD Active Directory deployment procedure
│   └── TESTS/
│        ├── Web_server.md        - Web server validation checklist
│        ├── pfSense.md           - pfSense and Suricata verification
│        ├── Wazuh.md             - Wazuh testing/documentation
│        └── GOAD-MINILAB.md      - GOAD MINILAB verification documentation
├── SCENARIOS/                     - Attack & detection scenarios (Purple Team)
│   ├── README.md                  - Scenario index and overview
│   ├── 00-lab-overview.md         - Shared lab topology and scenario index
│   ├── scenario-1-web-exploitation.md  - Scenario 1: web exploitation (WAN → DMZ)
│   ├── scenario-2-active-directory.md  - Scenario 2: Active Directory attacks on GOAD
│   └── figures/                   - Screenshots and diagrams for the scenarios
├── CONFIGS/
│   ├── web-server/                - Web server configuration files (Nginx, Docker, etc.)
│   └── pfsense/                   - pfSense configuration files (rules, XML exports)






