
 #1
 sigploiter/m3uascan
Sigtran 지원 노드를 탐지하는 M3UA 프로토콜 스캐너
 alexbakker/log4shell-tools
최근 log4j의 취약점(CVE-2021-44228 및 CVE-2021-45046)에 영향을 받는 애플리케이션이 있는지 확인하는 테스트를 실행하는 도구
 deadjakk/reg1c1de
레지스트리 내 잠재적 권한 상승 경로를 찾기 위해 C#으로 작성된 레지스트리 권한 스캐너
 danialhalo/acuautomate
대규모 범위에 걸쳐 자동화된 침투 테스트 및 버그 헌팅을 위한 비공식 Acunetix CLI 도구입니다.
 takito1812/firestorepwn
fsp - APK를 이용한 Firestore 데이터베이스 취약점 스캐너
 0xdexter0us/log4j-scanner
인증 전후 Log4Shell(CVE-2021-44228) 취약점을 스캔하는 Burp 확장 프로그램
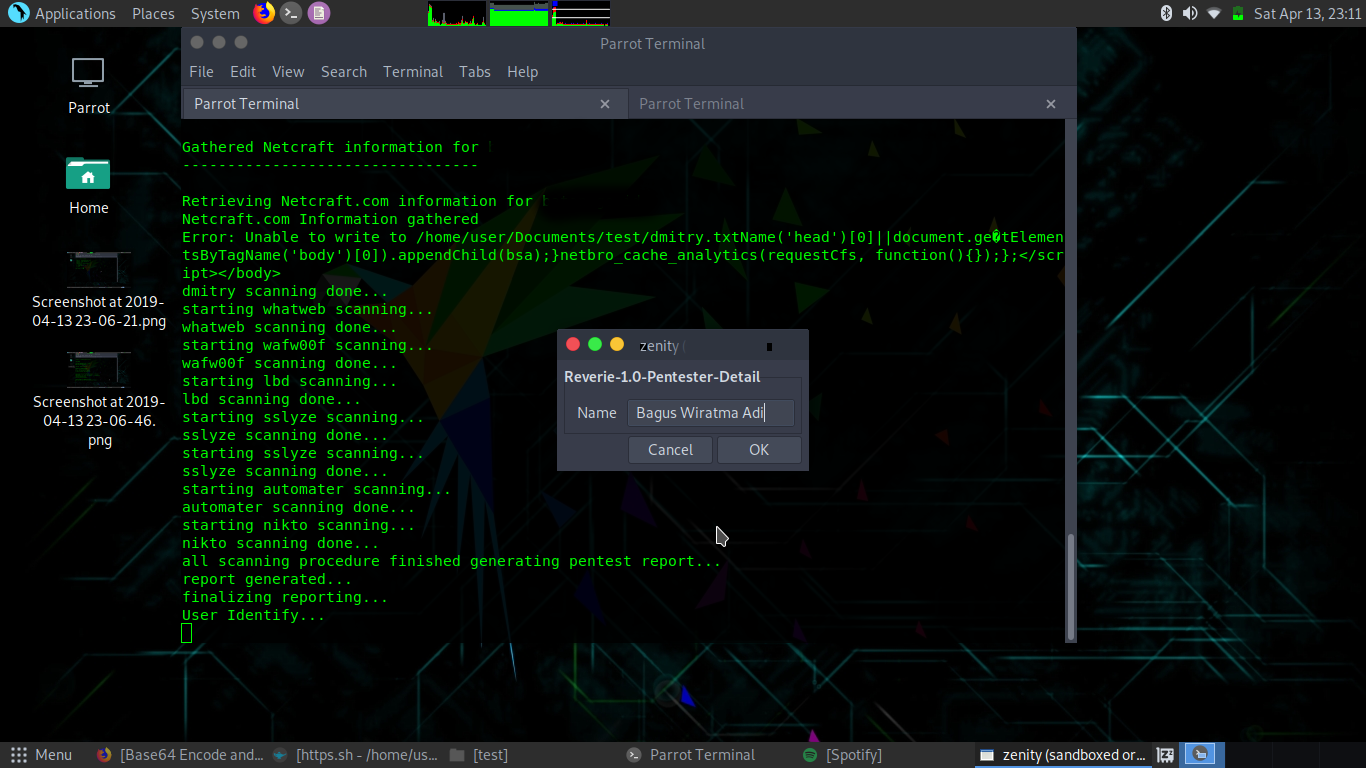 baguswiratmaadi/reverie
Parrot Linux를 위해 설계된 자동화된 침투 테스트 도구
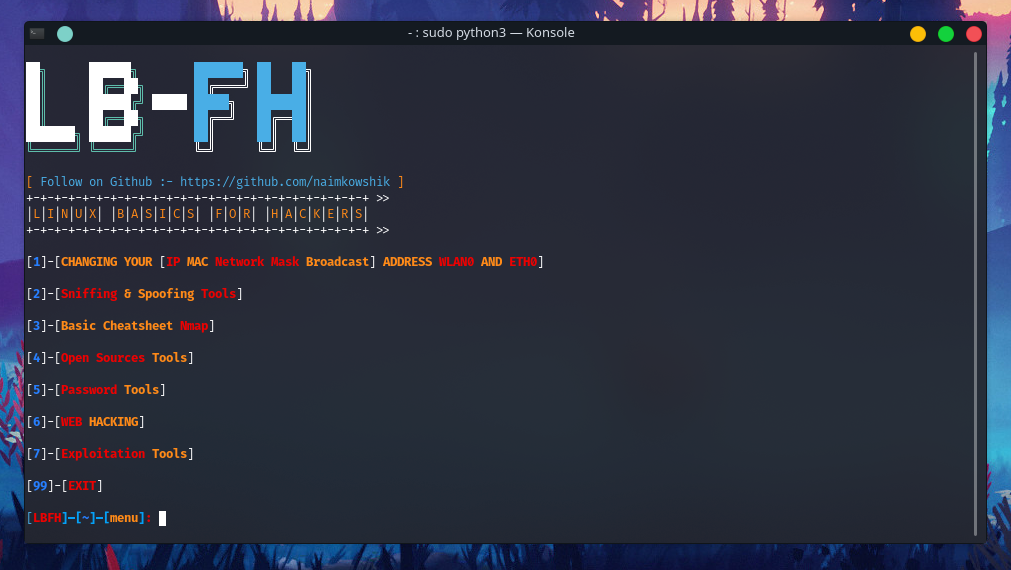 naimkowshik/lbfh
정보 수집, 취약점 스캐닝 및 크롤링을 위한 올인원 도구입니다. 모든 침투 테스터에게 필수적인 도구입니다.
 password123456/malwarescanner
사고 대응을 위한 해시 기반 악성코드 스캐너입니다. 알려진 악성코드 해시를 사용하여 파일을 재귀적으로 스캔하며, 멀티스레딩, 확장자 필터링을 지원하고, SIEM 통합을 위한 구조화된 로그를 출력합니다.
 initroot/wodat
Windows 오라클 데이터베이스 공격 툴킷
 clidey/deptrust
CLI 및 MCP 서버로, npm, PyPI, crates.io, Go 모듈, GitHub Actions를 포함한 14개 이상의 에코시스템에서 패키지 버전의 알려진 취약점을 확인합니다. 후크(hooks)와 스킬(skills)을 통해 AI 에이전트와 통합됩니다.
 mfmokbel/crawlector
Crawlector는 악성 객체를 검사하기 위해 웹사이트를 스캔하도록 설계된 위협 헌팅 프레임워크입니다.
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 matank001/moxy
Moxy는 최신 웹 애플리케이션 보안 테스팅을 위해 설계된 오픈소스 DAST 도구입니다. 사용하기 쉬운 인터페이스와 에이전트적 기능을 제공하여 침투 테스트 워크플로우를 지원하고 자동화합니다.
 knightswd/nopacscan
Active Directory 도메인 컨트롤러에서 CVE-2021-42287 및 CVE-2021-42278을 스캔하여, DNS를 통해 모든 DC를 쿼리하고 0x10 유형의 PAC 구조를 분석함으로써 LDAP/SAMR 방식보다 탐지 정확도를 향상시킵니다.
 polaris64/web_exploit_detector
Web Exploit Detector는 웹 호스팅 환경에서 가능한 감염, 악성 코드 및 의심스러운 파일을 탐지하는 데 사용되는 Node.js 애플리케이션입니다.
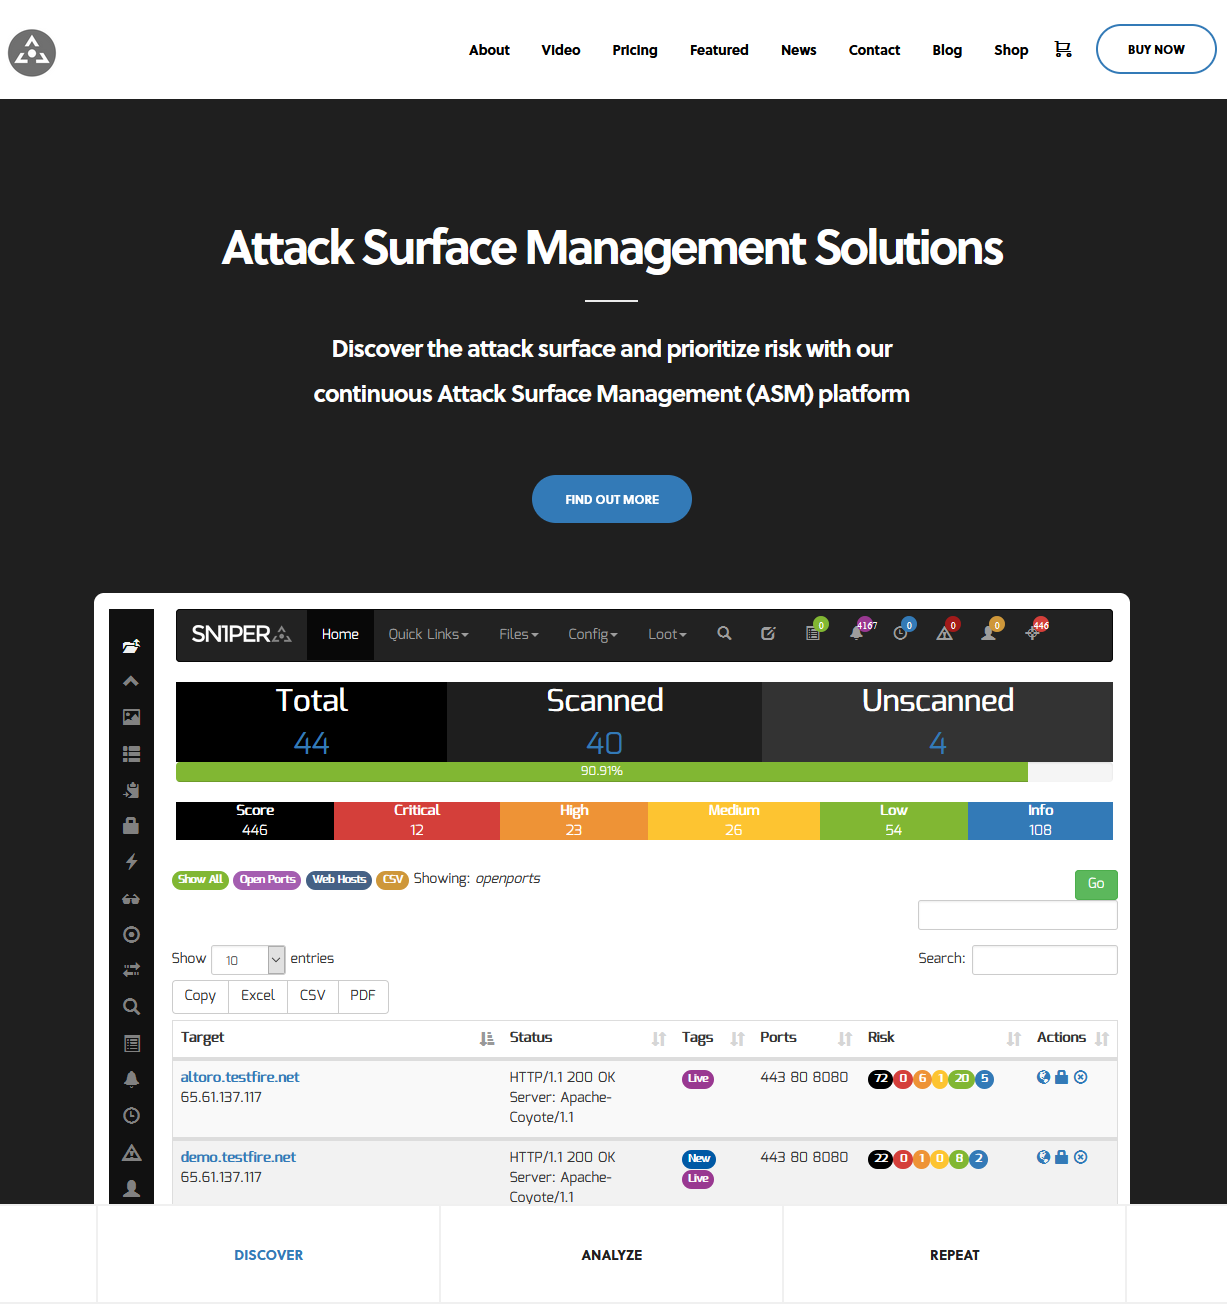 1n3/attacksurfacemanagement
지속적인 공격 표면 관리(ASM) 플랫폼을 통해 공격 표면을 발견하고 위험의 우선순위를 지정하세요 - Sn1per Professional #pentest #redteam #bugbounty









