#1
 adimahluf/rapidwebrecon
고성능 자동화 도구로, 기술적 웹 정찰과 경영진 보고 간의 격차를 해소하기 위해 설계되었습니다. **Adi Mahluf**가 개발했습니다. **Tenroot Cyber Security**의 후원을 받았습니다.
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
선택한 파일에서 규칙에 명시된 패턴을 스캔합니다. 이는 실수로 파일에 작성한 비밀 정보를 찾는 데 사용됩니다. 이 스캐너는 GitLab [취약점 보고서](https://docs.gitlab.com/ee/user/application_security/vulnerabili…
 vqkro/ultrasploiter
포트 스캐너, 전체 Exploit-DB 인덱스(47k 항목) 및 실행 가능한 익스플로잇 모듈을 하나의 도구로 통합한 단일 바이너리. Rust로 작성되었으며 Linux, Windows 및 macOS에서 실행됩니다.
 abrewer251/cve-2025-6543_citrixnetscaler_poc
다중 호스트, 다중 포트 스캐너 및 감사 도구로, CVE-2025-6543에 영향을 받는 NetScaler 장치용입니다. SNMP 및 SSH 열거를 지원하며, 선택적으로 CSV 보고 및 익스플로잇 스텁을 제공합니다.
 aqiao-jashell/py-cve-2021-41773
python으로 작성된 apache 경로 탐색 PoC&EXP
 angus-team/f5-big-ip-rce-cve-2022-1388
F5 BIG-IP 원격 코드 실행 취약점인 CVE-2022-1388에 대한 다중 스레드 Python 스캐너입니다. 단일 URL 및 배치 파일 입력을 지원하며 명령 실행 옵션이 있습니다.
 swiftdevcollective/xcodeprojectsecurity
Xcode 프로젝트 파일에서 발생할 수 있는 보안 문제를 스캔하는 macOS 앱입니다.
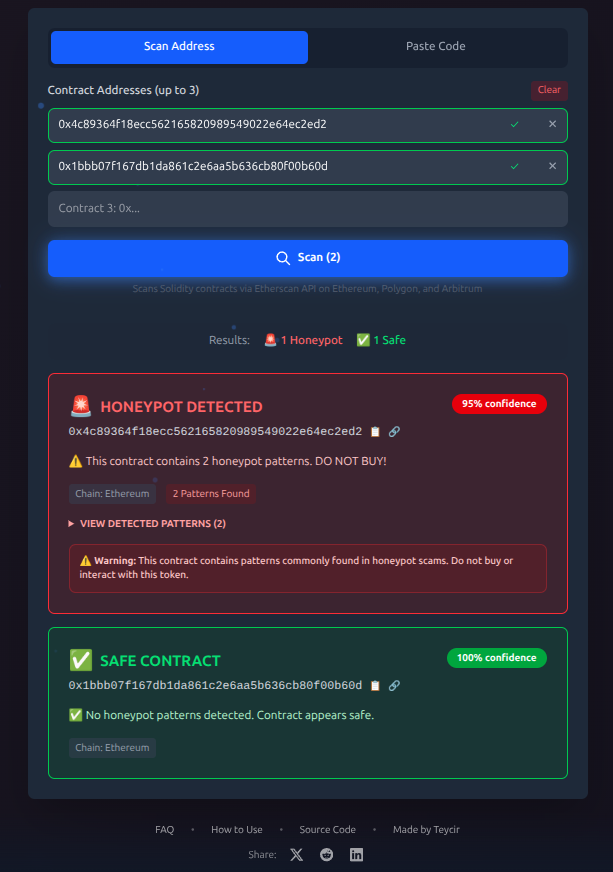 teycir/honeypotscan
Ethereum, Polygon 및 Arbitrum을 위한 무료 허니팟 토큰 스캐너입니다. 구매 전에 사기 토큰을 탐지하세요. 13가지 특화된 패턴을 사용한 스마트 계약 즉시 분석. API 키 불필요, 제한 없음, 100% 무료. Next.js 16 및…
 rxerium/cve-2025-26465
MitM 공격으로, 클라이언트가 서버에 연결을 시도할 때 악의적인 침입자가 합법적인 서버를 가장할 수 있게 합니다.
 umair-aziz025/cve-2026-5281-research-toolkit
Chrome WebGPU Use-After-Free (CWE-416) 이 툴킷은 CVE-2026-5281과 관련된 보안 연구 및 방어 검증을 위한 것입니다. 패치된 Chrome 버전: 146.0.7680.178 잠재적 취약 버전: 146.0.7680.178 미만의…
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
자동화 툴킷: CVE-2026-42945 (nginx의 중요 RCE)를 스캔, 익스플로잇 및 패치하기 위한 도구입니다. 네트워크 스캐너, 힙 스프레이 익스플로잇, HTML/JSON 보고 기능이 있는 배치 패처를 포함합니다.
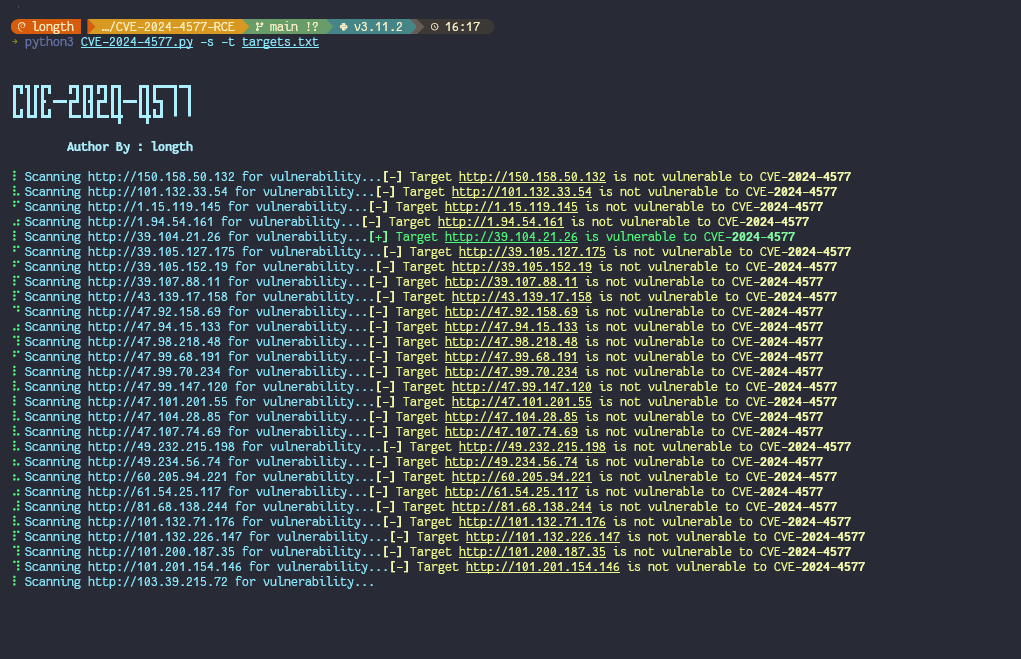 longhoangth18/cve-2024-4577
CVE-2024-4577 PHP CGI 인자 주입 취약점을 위한 스캐너 및 익스플로잇. 취약한 PHP 애플리케이션을 탐지하고 승인된 보안 테스트를 위해 사용자 정의 가능한 페이로드를 통해 임의 코드를 실행합니다.
 bigb0x/cve-2024-34470
CVE-2024-34470용 POC 및 대량 스캐너
 fl0ydsec/cve-2026-63030
WordPress Core 사전 인증 RCE 체인 CVE-2026-63030 및 CVE-2026-60137에 대한 Python 대량 익스플로잇 및 탐지기로, SQL 인젝션을 원격 코드 실행으로 연계합니다.
 chef-cft/salt-vulnerabilities
CVE-2020-11651 및 CVE-2020-11652를 확인합니다.
 yora1928/papercut-cve-2026-81578-82078
PaperCut CVE-2026-81578 및 CVE-2026-82078용 보안 연구 도구
 sc4rfurry/r4venzcl4w
파이썬으로 작성된 침투 테스터와 버그 헌터를 위한 모듈형 프레임워크