
 #1

 moeinfatehi/admin-panel_finder
웹 애플리케이션 및 인프라의 노출된 관리자 패널과 로그인 페이지를 찾아내는 Burp Suite 확장 기능. 1,000개 이상의 페이로드, OWASP WSTG-CONF-05.
 advanced-threat-research/creosote
Creosote는 CVE-2007-4559에 설명된 tarfile 취약점을 탐색하기 위한 당사의 솔루션입니다.
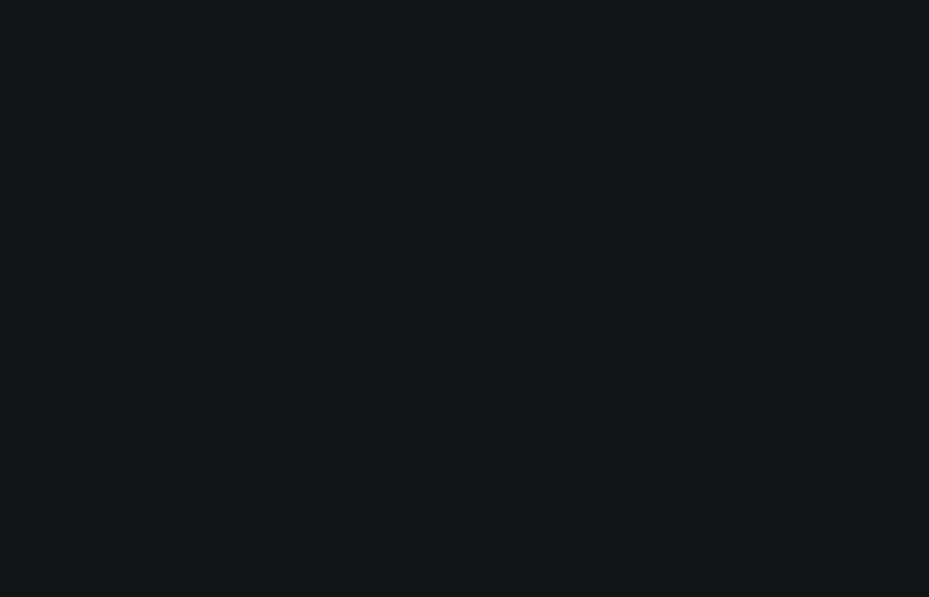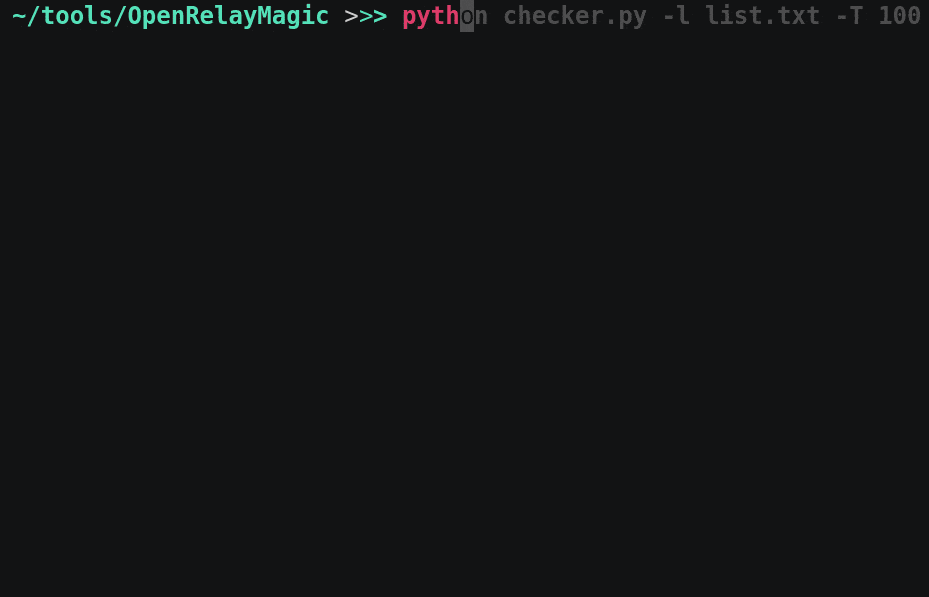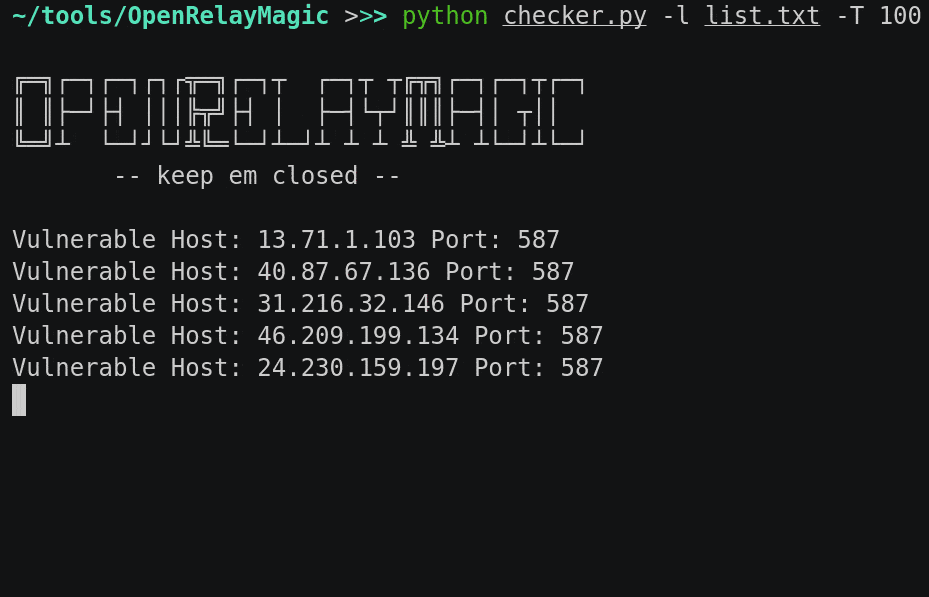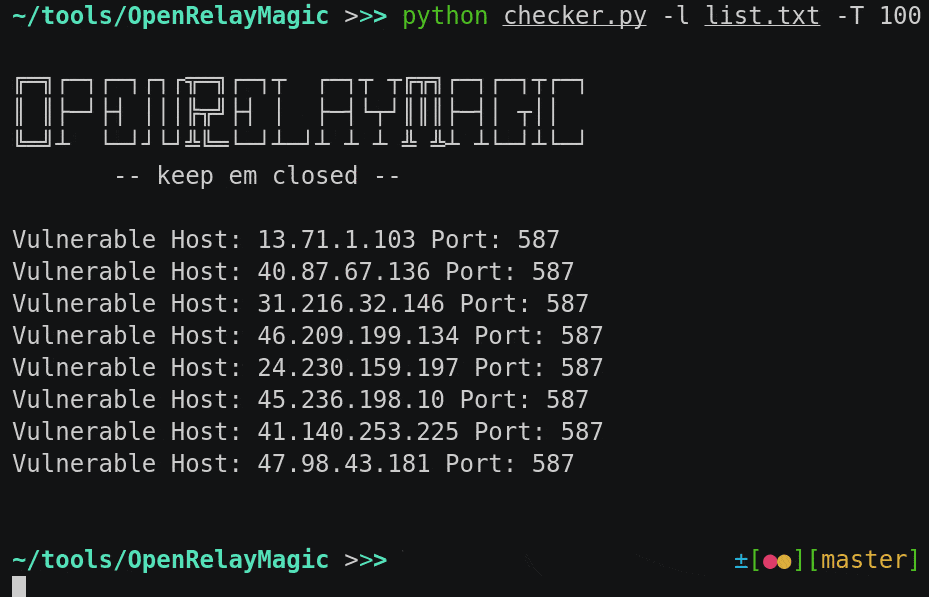 bl4ckmamb4/openrelaymagic
오픈 릴레이에 취약한 SMTP 서버를 찾는 도구
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher는 모든 보안 도구를 실행하고 결과를 Faradaysec 플랫폼으로 전송합니다.
 santandersecurityresearch/corsair_scan
웹 애플리케이션 및 API에서 Origin 헤더 주입, 와일드카드 반사, 자격 증명 유출을 테스트하는 자동화된 CORS 오구성 스캐너.
 pruzko/hakuin
엄청나게 빠르고 완전히 구성 가능한 블라인드 SQL 인젝션 최적화 및 자동화 프레임워크.
 zigrin-security/cakefuzzer
Cake Fuzzer는 특정 프레임워크를 기반으로 생성된 웹 애플리케이션에서 가양성(false positive)이 매우 적은 상태로 자동으로 지속적으로 취약점을 발견하는 데 도움을 주기 위한 프로젝트입니다.
 baguswiratmaadi/catnip
Cat-Nip 자동화된 기본 침투 테스트 도구 - Kali Linux용으로 설계됨
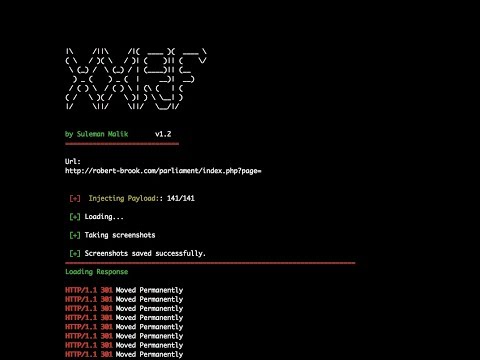 samhaxr/xxrf-shots
XXRF Shots - SSRF 취약점 테스트에 유용함
 alt3kx/cve-2022-22965
Spring Framework RCE (CVE-2022-22965) Nmap (NSE) 체커 (비침습적)
 anonkryptiquz/nextsploit
NextSploit는 Next.js의 보안 결함인 CVE-2025-29927을 탐지하고 악용하도록 설계된 명령줄 도구입니다.
 xcapri/subdosec
빠르고 정확하며 거짓 긍정(false positive)이 전혀 없는 서브도메인 탈취 스캐너입니다. 취약한 서브도메인을 탐지하고, 메타데이터(IP, CNAME, 제목, 상태 코드)를 수집하며, 정찰을 위한 AI 기반 분석을 제공합니다.
 trailofbits/brotli-checker
Brotli의 잠재적 취약 사본을 찾고 CVE-2026-111497에 대한 업데이트를 안내하는 Claude Code 및 Codex 스킬입니다.
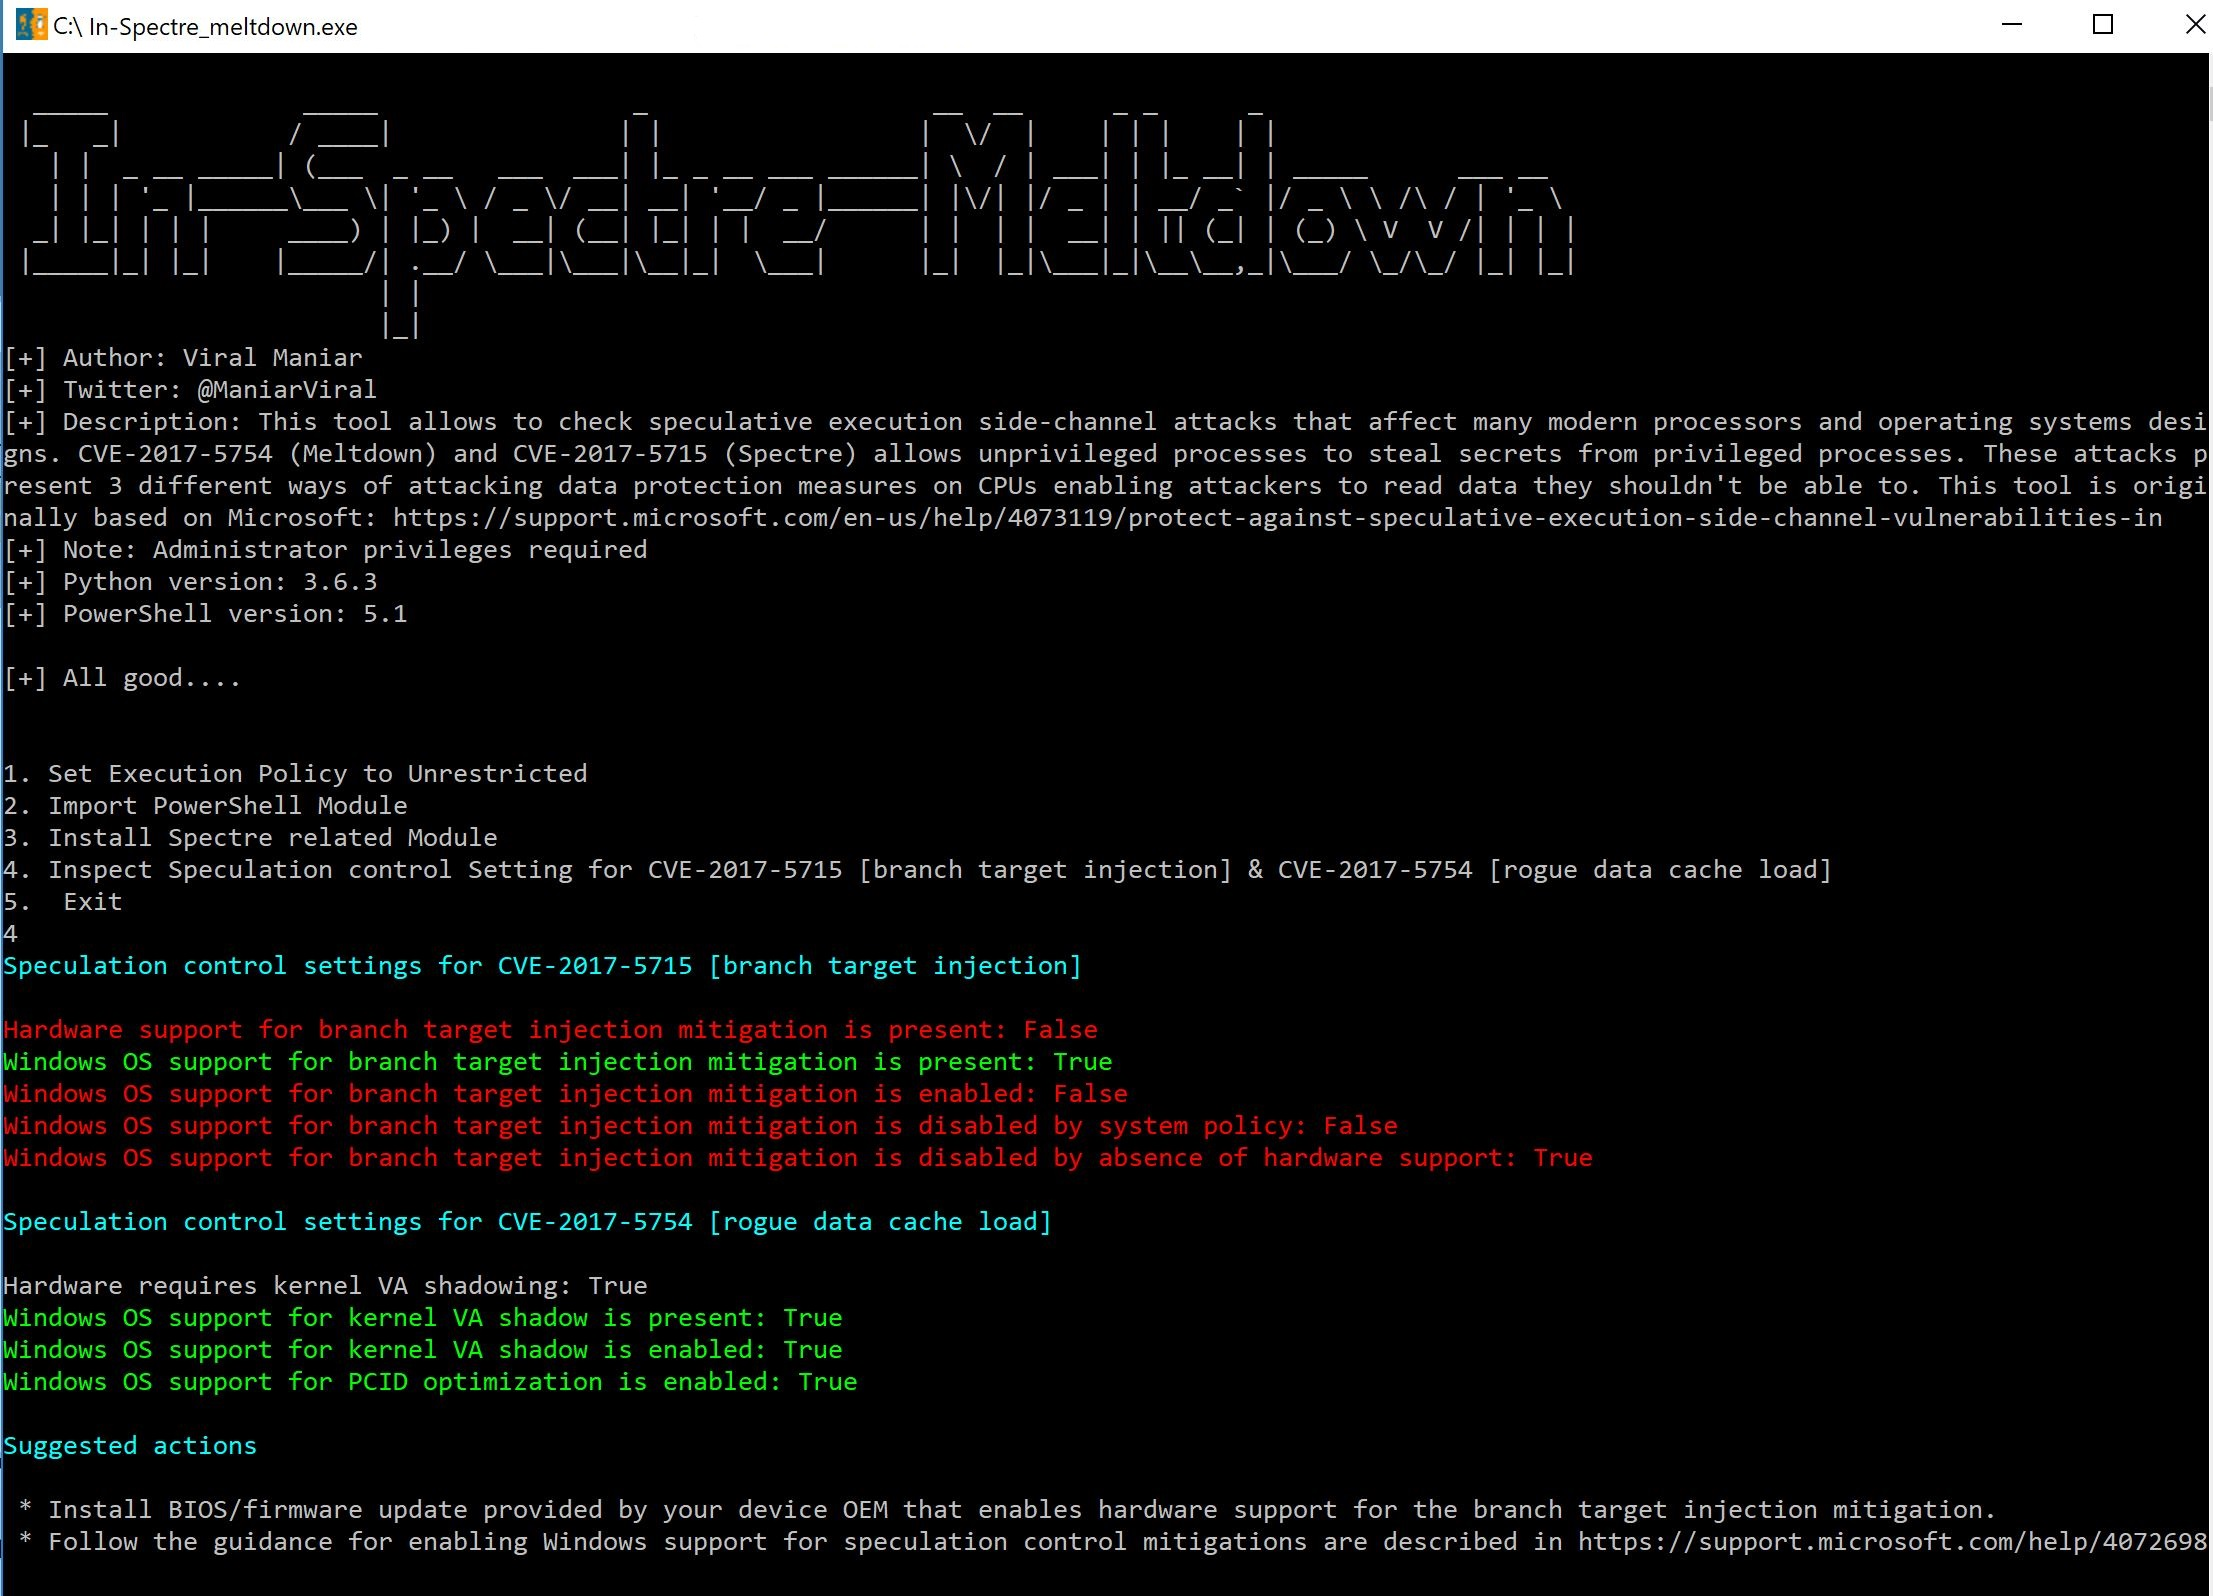 viralmaniar/in-spectre-meltdown
이 도구는 많은 최신 프로세서와 운영 체제 설계에 영향을 미치는 추측 실행 측면 채널 공격을 확인할 수 있게 해줍니다. CVE-2017-5754 (Meltdown) 및 CVE-2017-5715 (Spectre)는 권한이 없는 프로세스가 권한이 있는 프로세스로부터…
 karimhabush/cis-vsphere
VMware vSphere 환경이 CIS 벤치마크를 준수하는지 평가하는 도구입니다.
 pigyon/mcpwner
자동 취약점 발견을 위한 모델 컨텍스트 프로토콜 서버
 olivsec/loboguara
악성 인프라를 식별하고 분석하기 위한 SSL 인증서 검색, 도메인/URL 스캐닝, 데이터 유출 모니터링, 추적 링크 생성 및 위협 피드 수집 기능을 제공하는 사이버 위협 인텔리전스 플랫폼입니다.









