 1n3/attacksurfacemanagement

지속적인 공격 표면 관리(ASM) 플랫폼을 통해 공격 표면을 발견하고 위험의 우선순위를 지정하세요 - Sn1per Professional #pentest #redteam #bugbounty


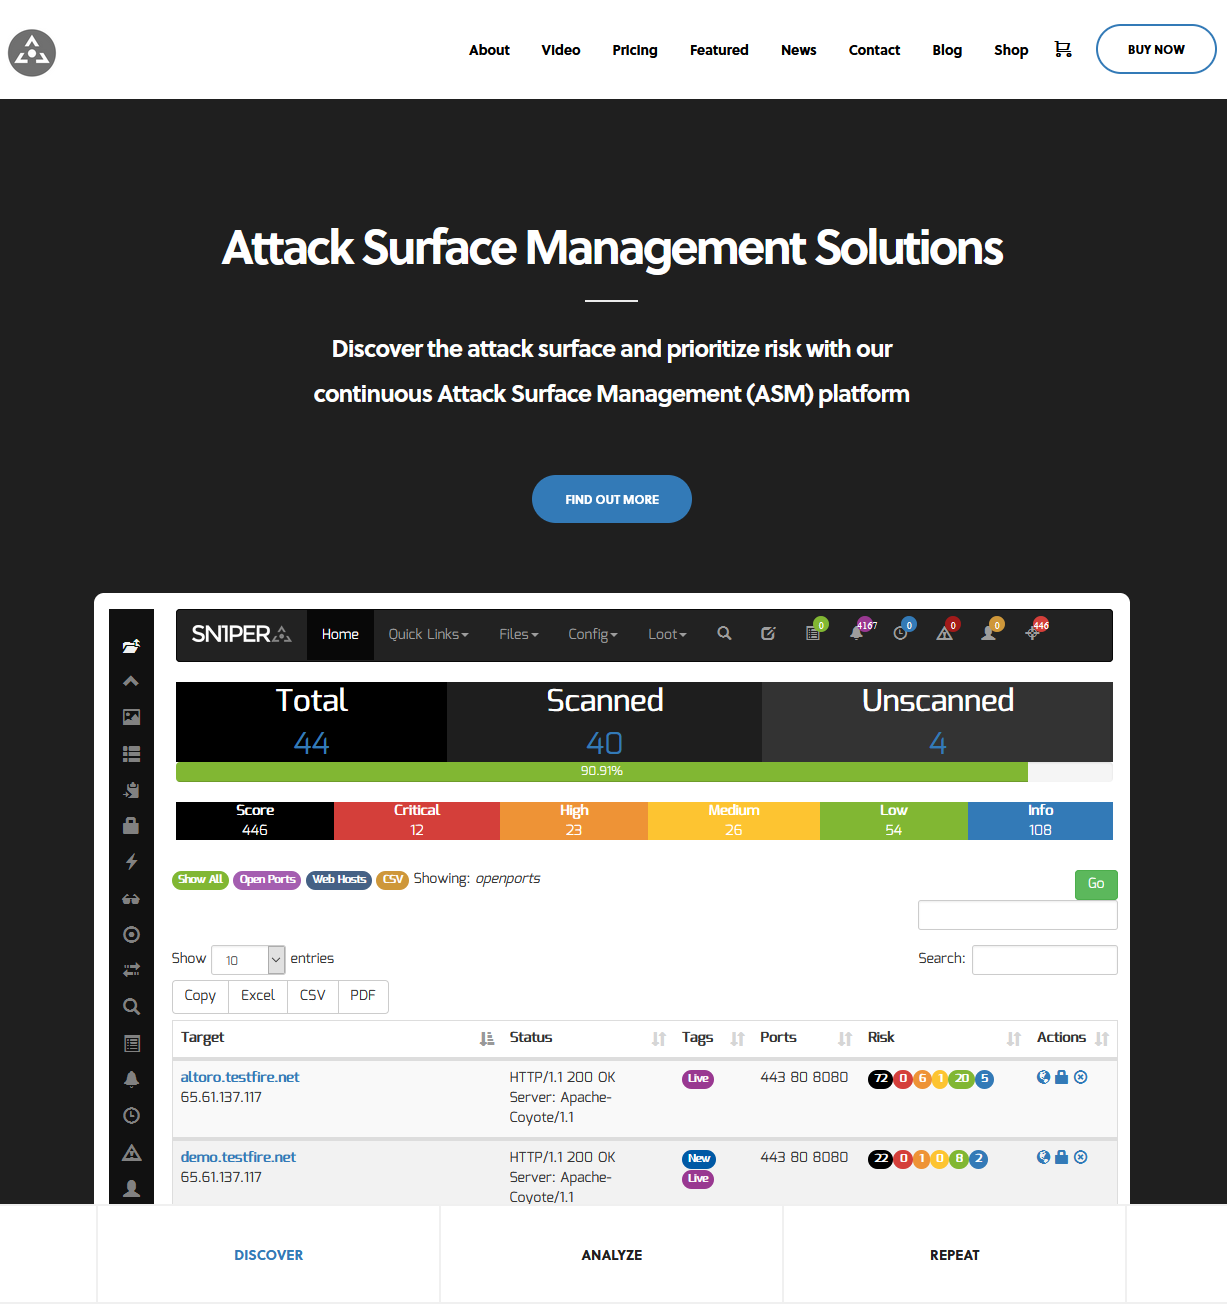
지속적인 Attack Surface Management(ASM) 플랫폼인 Sn1per Professional로 공격 표면을 발견하고 위험의 우선순위를 정하세요. 자세한 내용은 https://sn1persecurity.com에서 확인하세요.
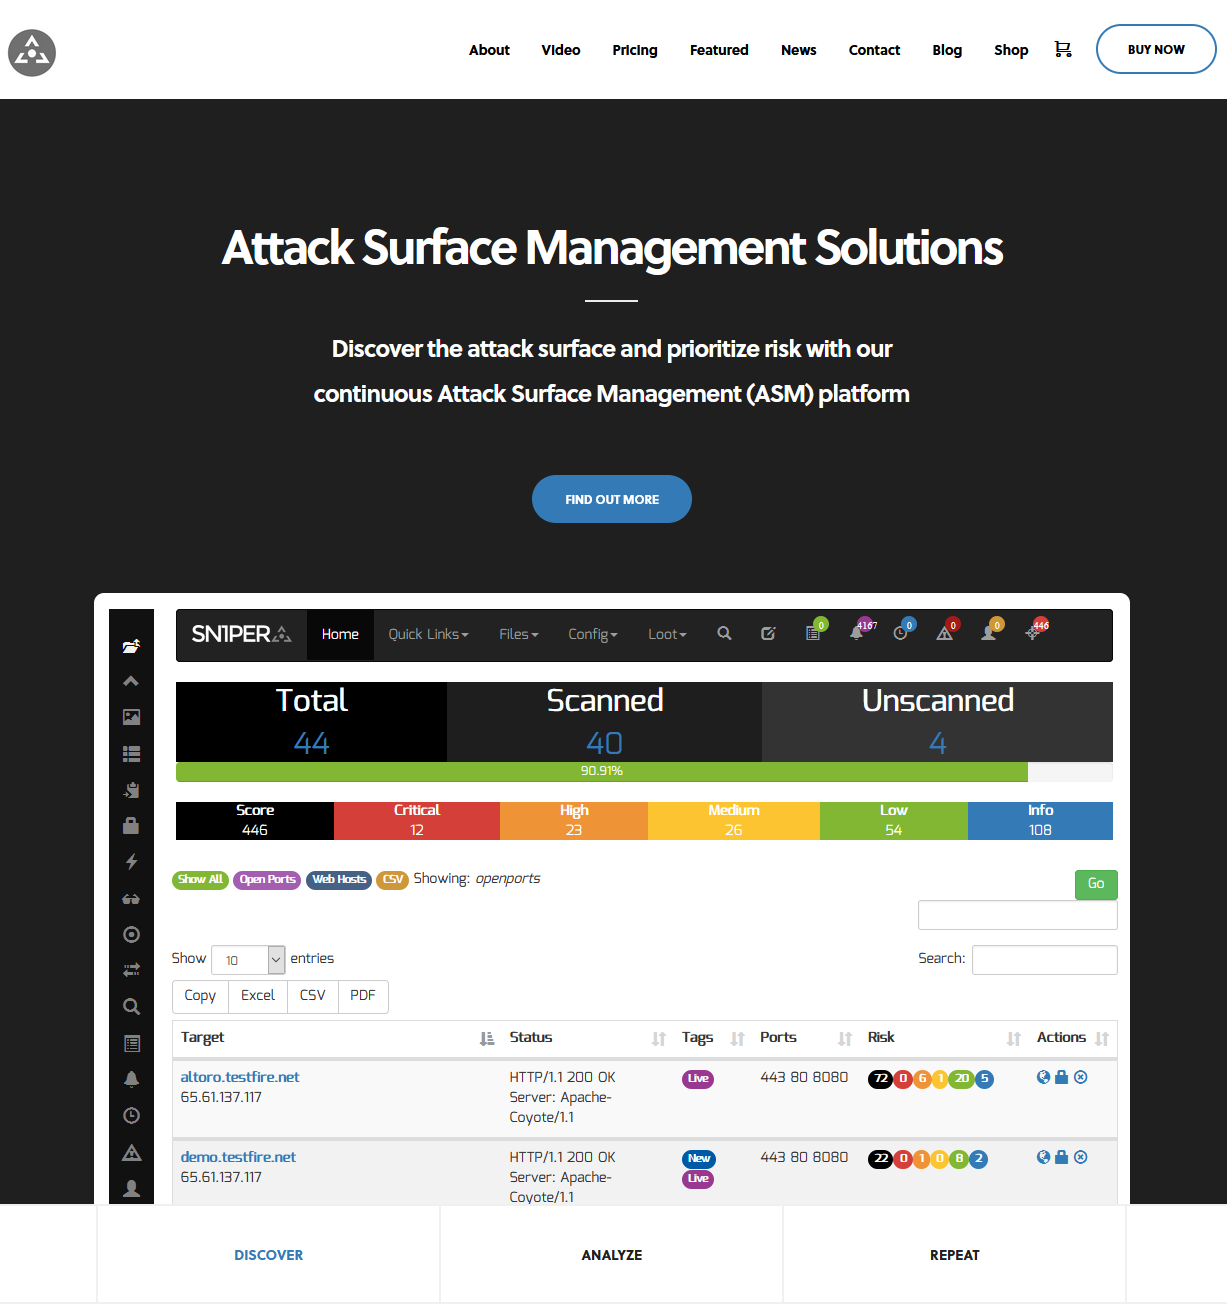
IP, 도메인 이름, 개방 포트, HTTP 헤더 등 공격 표면을 쉽게 발견할 수 있습니다.
최신 해킹 및 오픈소스 보안 도구를 사용하여 취약점 발견과 윤리적 공격(Exploitation)을 자동화합니다.
슬라이드쇼 위젯과 썸네일을 사용하여 작업공간(Workspace)의 모든 호스트에 대해 시각적 정찰(Visual Recon)을 수행합니다.
전체 공격 표면 인벤토리의 DNS, IP, 제목, 상태, 서버 헤더, WAF 및 개방 TCP/UDP 포트를 검색, 정렬 및 필터링할 수 있습니다.
자동화된 침투 테스트 기법에 대응하는 "블루 팀"의 대응 및 탐지 능력을 강화합니다.
여러 메모를 한 곳에 저장하고 액세스하여 데이터를 관리하고 체계적으로 유지할 수 있습니다.
최신 상용 및 오픈소스 취약점 스캐너를 사용하여 최신 취약점과 CVE를 신속하게 스캔합니다.
Burpsuite Professional 2.x, Arachni 및 Nikto를 통해 웹 애플리케이션 스캔을 실행합니다.
전체 공격 표면 호스트 목록과 취약점 보고서를 CSV, XLS 또는 PDF 형식으로 내보내 모든 공격 표면 데이터를 필터링, 정렬 및 조회할 수 있습니다.
온라인 문서, 메타데이터, 이메일 주소 및 연락처 정보를 자동으로 수집합니다.
변경 사항에 대한 지속적인 커버리지를 위해 일별, 주별 또는 월별로 스캔을 예약합니다.
공격 표면 발견을 자동화하고 최신 취약점과 CVE를 쉽게 스캔할 수 있습니다.
스캔 및 호스트 상태 변경, URL 및 도메인 변경, 새로 발견된 취약점에 대한 알림을 받습니다.
도메인 하이재킹 및 탈취에 취약한 모든 DNS 레코드를 나열합니다.
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
새 Docker 콘솔에서 다음 명령을 실행합니다.
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

or

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

[*] NUKE MODE WITH TARGET LIST, BRUTEFORCE ENABLED, FULLPORTSCAN ENABLED, OSINT ENABLED, RECON ENABLED, WORKSPACE & LOOT ENABLED
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] MASS PORT SCAN MODE
sniper -f targets.txt -m massportscan

[*] MASS WEB SCAN MODE
sniper -f targets.txt -m massweb

[*] MASS WEBSCAN SCAN MODE
sniper -f targets.txt -m masswebscan

[*] MASS VULN SCAN MODE
sniper -f targets.txt -m massvulnscan

[*] PORT SCAN MODE
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] LIST WORKSPACES
sniper --list

[*] DELETE WORKSPACE
sniper -w <WORKSPACE_ALIAS> -d

[*] DELETE HOST FROM WORKSPACE
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] GET SNIPER SCAN STATUS
sniper --status

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimport

[*] LOOT REIMPORTALL FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reload

[*] LOOT EXPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --export

[*] SCHEDULED SCANS
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] USE A CUSTOM CONFIG
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] UPDATE SNIPER
sniper -u|--update
이 소프트웨어는 제작자(@xer0dayz @Sn1perSecurity)에 대한 크레딧이 제공되고, 이름이 변경되지 않으며, 상업적 용도로 사용되지 않고, 재판매 및 리브랜딩되지 않는 조건으로 자유롭게 배포 및 사용할 수 있습니다. 코드의 일부를 판매 목적으로 배포하는 것은 엄격히 금지됩니다.
