
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 coffeeandsecurity/dakshscra
프레임워크 인식 정적 코드 분석 도구로, 플랫폼별 규칙, 오염 분석, 노력 추정 및 억제 기준선을 통해 자동화된 소스 코드 리뷰를 수행합니다.
 lijiejie/log4j2_vul_local_scanner
Log4j 취약점 로컬 탐지 스크립트. 호스트의 모든 Java 프로세스를 스캔하여 log4j2 원격 코드 실행 취약점(CVE-2021-45046)에 영향을 받는지 확인합니다.
 stefan2200/aparoid
정적 및 동적 안드로이드 애플리케이션 보안 분석
 duriantaco/ravage
통제되고 승인된 대상을 위한 증거 기반 자동 웹 보안 테스트. 재현 가능한 실습 환경, 감사 추적, 보고서 및 XBEN 벤치마킹 포함.
 gh1mau/masta-cve-2026-48907
# CVE-2026-48907 (Joomla JCE Editor RCE)용 단일 파일 Python 스캐너 Joomla/JCE를 탐지하고, 침습적인 수학 검증 페이로드 테스트를 수행하며, 대량 스레드 스캐닝, WAF 탐지를 지원하고, 스타일이 적용된 Excel…
 black-scorp10/email-vulnerability-checker
DNS 조회를 사용하여 단일 또는 대량 도메인에서 이메일 스푸핑 취약점을 식별하는 자동화된 SPF 및 DMARC 구성 검사기입니다.
 yehia-mamdouh/xssya-v-2.0
반사형 및 인코딩된 페이로드 주입을 확인하고, 페이로드를 실행하여 쿠키를 캡처하며, WAF를 탐지하고, 44개 페이로드 HTML5 라이브러리로 XST를 테스트하는 Python XSS 스캐너입니다.
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 fatguru/cve-2025-55182-scanner
CVE-2025-55182(React Server Components RCE)를 위한 비간섭적 표면 스캐너. React 19 및 Next.js 애플리케이션에서 노출된 RSC 엔드포인트를 탐지합니다.
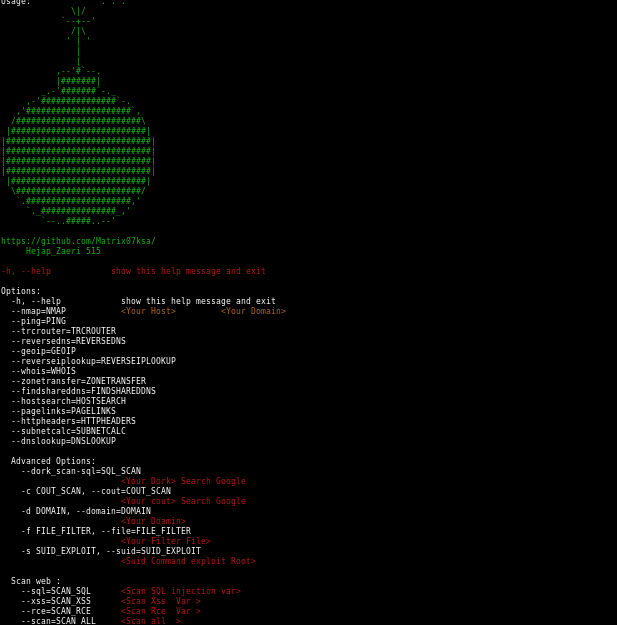 matrix07ksa/hackerinfo
Hackerinfo 웹 애플리케이션 보안 정보
 steved3/kit_hunter
전용 호스팅 및 반전용 호스팅을 위한 기본 피싱 키트 스캐너
 ifconfig-me/cve-2024-24919-bulk-scanner
CVE-2024-24919 [Check Point Security Gateway 정보 유출]
 momenbasel/vulnhawk
인증 우회, IDOR, 로직 버그를 찾는 AI 기반 SAST 스캐너로 Semgrep/CodeQL이 놓치는 부분을 찾습니다. 무료 GitHub Action. Python, JS/TS, Go, PHP, Ruby를 지원합니다.
 dinotools/sslscan
SSLScan은 지원되는 암호화 제품군을 발견하기 위해 SSL/TLS 지원 서비스를 테스트합니다.
 azizaltuntas/pymap-scanner
Nmap을 위한 Python 기반 GUI 래퍼로, 속도 스캔, 사용자 정의 서비스 탐지, 네트워크 정찰 및 취약점 평가를 위한 사용자 제어 매개변수를 제공합니다.
 preflightsh/preflight
Go 기반 CLI 도구로, 프로덕션 배포 전에 코드베이스의 출시 준비 상태를 스캔하여 누락된 구성, 보안 위생 문제, 비밀 유출 및 통합 격차를 감지합니다.
 ytisf/birduster
웹 서버에서 디렉터리 및 파일 이름을 브루트 포스하도록 설계된 다중 스레드 Python 스크립트입니다.








