

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
LBFH — 정보 수집, 취약점 스캐닝 및 크롤링을 위한 올인원 도구입니다. 모든 침투 테스터에게 필수적인 도구입니다. | Kitploit
도구/GitHubGitHub/naimkowshik/lbfh
OSINT (Open Source Intelligence)ReconnaissanceVulnerability ScannersNetwork MappingPassword AttacksExploitationHash AnalysisInformation GatheringPhishingWeb SecurityPenetration TestingLearning & Education
72235년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
GitHubnaimkowshik/lbfh

LBFH

정보 수집, 취약점 스캐닝 및 크롤링을 위한 올인원 도구입니다. 모든 침투 테스터에게 필수적인 도구입니다.

저장소 보기

build status build status build status build status

여기에서만 다운로드하세요. 다른 곳은 신뢰하지 마세요.

작성자: [ TeamKurais ]-[ Twitter ] @K0WSHIK, [ GitHub ] @naimkowshik

🔖 소개

우리는 침투 테스트 및 윤리적 해킹의 세계에 막 입문한 많은 사람들을 위해 이 도구를 만들었습니다. 그들은 기본에 대해 잘 알지 못합니다. 그래서 이 도구는 그들을 돕기 위해 만들어졌습니다. 이 도구를 새로운 친구들과 공유해 주시기 바랍니다.

[ 면책 조항 ] : 이 도구는 테스트 목적으로만 사용되며 엄격한 동의가 주어진 경우에만 사용할 수 있습니다. 불법적인 목적으로 사용하지 마십시오.

📃 기능

[ 메뉴 ] :

  • Wlan0 및 Eth0의 [ IP, Mac, 네트워크 마스크, 브로드캐스트 ] 주소 변경
  • 스니핑 및 스푸핑 도구
  • 기본 Nmap 치트시트
  • 오픈 소스 도구
  • 비밀번호 도구
  • 웹 해킹
  • 익스플로잇 도구

Wlan0 및 Eth0의 [ Ip, Mac, Mask, Broadcast ] 변경 :

  • Wlan0 및 Eth0의 IP 주소 변경
  • Wlan0 및 Eth0의 Mac 주소 스푸핑
  • Wlan0 및 Eth0의 네트워크 마스크 및 브로드캐스트 주소 변경

스니핑 및 스푸핑 도구 :

  • 메일 스푸핑

기본 Nmap 치트시트 :

  • Nmap 대상 선택
  • Nmap 포트 선택
  • Nmap 포트 스캔 유형
  • 서비스 및 OS 탐지
  • 가장 유용한 Nmap 명령어

[ Nmap 대상 선택 ] :

  • 단일 IP 스캔
  • 호스트 또는 웹사이트 스캔
  • IP 범위 스캔
  • 서브넷 스캔
  • IP 목록 스캔

[ Nmap 포트 선택 ] :

  • 단일 포트 스캔
  • 가장 흔한 100개 포트 스캔 (빠름)
  • 모든 (65535) 포트 스캔

[ Nmap 포트 스캔 유형 ] :

  • TCP Connect를 사용한 스캔
  • TCP Syn 스캔 사용 (기본값)
  • UDP 포트 스캔
  • 선택한 항목 스캔 - 탐지 무시

[ 서비스 및 OS 탐지 ] :

  • OS 및 서비스 탐지
  • 표준 서비스 탐지
  • 웹사이트 및 IP OS 탐지

[ 가장 유용한 Nmap 명령어 ] :

  • 웹사이트 호스트 탐지
  • 웹사이트 OS 탐지
  • 웹사이트 포트 탐지
  • 웹사이트 포트 범위 탐지
  • 네트워크 ping 스캔 - 머신 목록 표시

비밀번호 도구 :

  • 해시 식별자
  • Rockyou.txt 다운로드

오픈 소스 도구 :

  • 키워드로 웹사이트 찾기
  • 단일 메일 소셜 미디어 스캔
  • 다중 메일 소셜 미디어 스캔
  • 닉네임으로 메일 찾기
  • 다중 닉네임으로 메일 찾기
  • 단일 전화번호 찾기
  • 대상 이름으로 계정 찾기

웹 해킹 :

  • [ ! ]----- 자동 -------[ ! ]

  • 웹사이트 Traceroute 스캔

  • Whatweb 조회

  • Whois 조회

  • 오프라인 브라우저로 웹사이트 복사

  • J00mscan으로 웹사이트 스캔

  • Robots.txt 스캐너

  • Dns 조회

  • Etherape = 그래픽 네트워크 모니터 (Root)

  • X Frame Options 헤더 클릭재킹 테스트

  • 링크 수집기

  • IP 위치 찾기

  • Blue Eye로 웹사이트 스캔

  • Shodan 조회

  • Cmseek으로 웹사이트 스캔

  • 웹사이트 Xss 툴킷

  • Netcraft 및 Dmitry를 사용한 웹사이트 심층 정보 수집

  • Red_hawk로 웹사이트 스캔

  • Finalrecon으로 웹사이트 테스트

  • 관리자 웹사이트 스캔

  • [ ! ]----- 수동 -------[ ! ]

  • droopescan

[ 웹사이트 Xss 툴킷 ] :

  • Xsstrike로 Xss 테스트
  • Xspear로 Xss 공격
  • BruteXSS

익스플로잇 도구 :

  • ATSCAN
  • sqlmap
  • fsociety
  • Commix
  • Bettercap

📝 버그 및 개선 사항

버그 보고 또는 개선 사항이 있으면 여기에 이슈를 열어 주세요.

🎨 테스트 환경

  • Kali linux
  • Parrot-Sec

⏳ 설치

이 작업을 실행하기 전에 apt-get이 정상 작동하는지 확인하세요

이 작업은 ROOT 권한으로 실행하세요

$ git clone https://github.com/naimkowshik/LBFH.git
$ cd LBFH
$ chmod +x setup.py
$ python3 setup.py
$ python3 LBFH.py
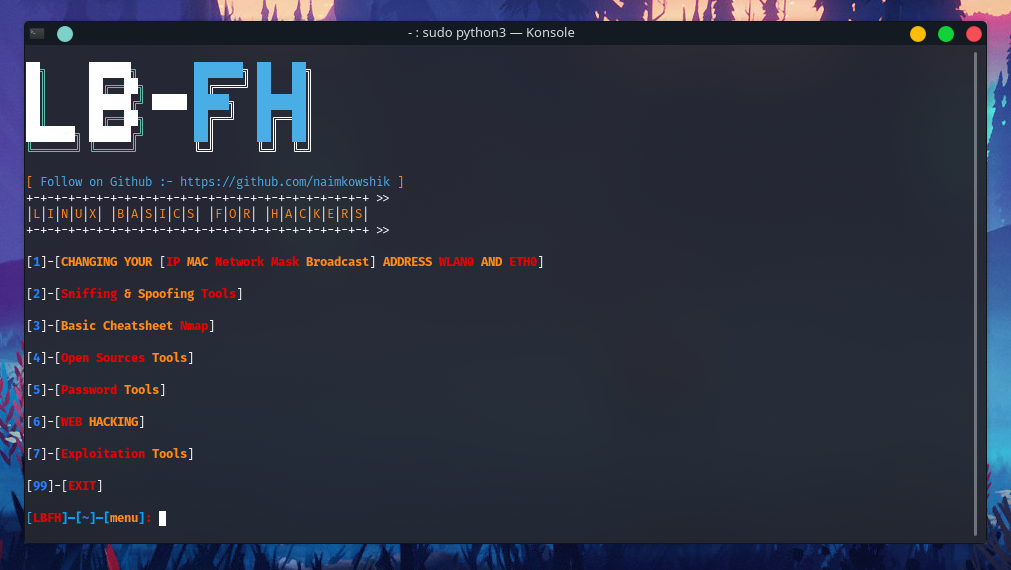
📸 스크린샷

도구 다운로드
