
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 kubeshark/kubeshark
Kubernetes를 위한 eBPF 기반 네트워크 관측성. 전체 K8s 컨텍스트로 L4/L7 트래픽을 인덱싱하고, 키 없이 TLS를 복호화합니다. MCP를 통해 AI 에이전트가, 대시보드를 통해 사용자가 조회할 수 있습니다.
 cybershujin/prompt-injection-in-the-wild
공개적으로 보고된 프롬프트 인젝션 기법을 전달 방식, 인코딩, 전파 동작별로 분류하고, 확인된 모델, 출처, MITRE ATLAS 태그와 함께 정리한 추적기입니다.
 emanuele-f/pcapdroid
루트 권한이 필요 없는 안드로이드용 네트워크 모니터, 방화벽 및 PCAP 덤퍼
 hasamba/dfir-companion
DFIR forensics companion server + capture extension

 t-beckett/h-osint
터미널을 위한 로컬 우선, 키보드 기반 OSINT 워크벤치로, 사용자 이름, 도메인, IP, 이메일, 유출, 지리위치 조회를 다루는 28개 모듈과 SQLite 사례 저장 기능을 제공합니다.
 cyber-courses/cyber-library
사이버 보안 기초, 공격 및 방어 실무, 거버넌스, 위협 인텔리전스, OSINT, 커리어 지도를 다루는 커뮤니티가 유지 관리하는 Markdown 지식 베이스입니다.
 luckypipewrench/pipelock
오픈소스 AI 에이전트 방화벽으로, HTTP, MCP, A2A 및 WebSocket 트래픽을 스캔하여 데이터 유출, SSRF, 프롬프트 인젝션을 탐지하고, 감사 가능한 검증된 서명된 액션 영수증을 발행합니다.
 cisagov/vulnrichment
취약점 강화를 수행하는 저장소입니다.
 fox-it/citrix-netscaler-triage
Citrix NetScaler 장치용 포렌식 트라이지 툴킷으로, 웹셸, 타임스탬프 변조, 의심스러운 바이너리를 탐지하는 Dissect 기반 IOC 스캐너와 CVE 취약점을 식별하는 원격 버전 스캐너를 갖추고 있습니다.
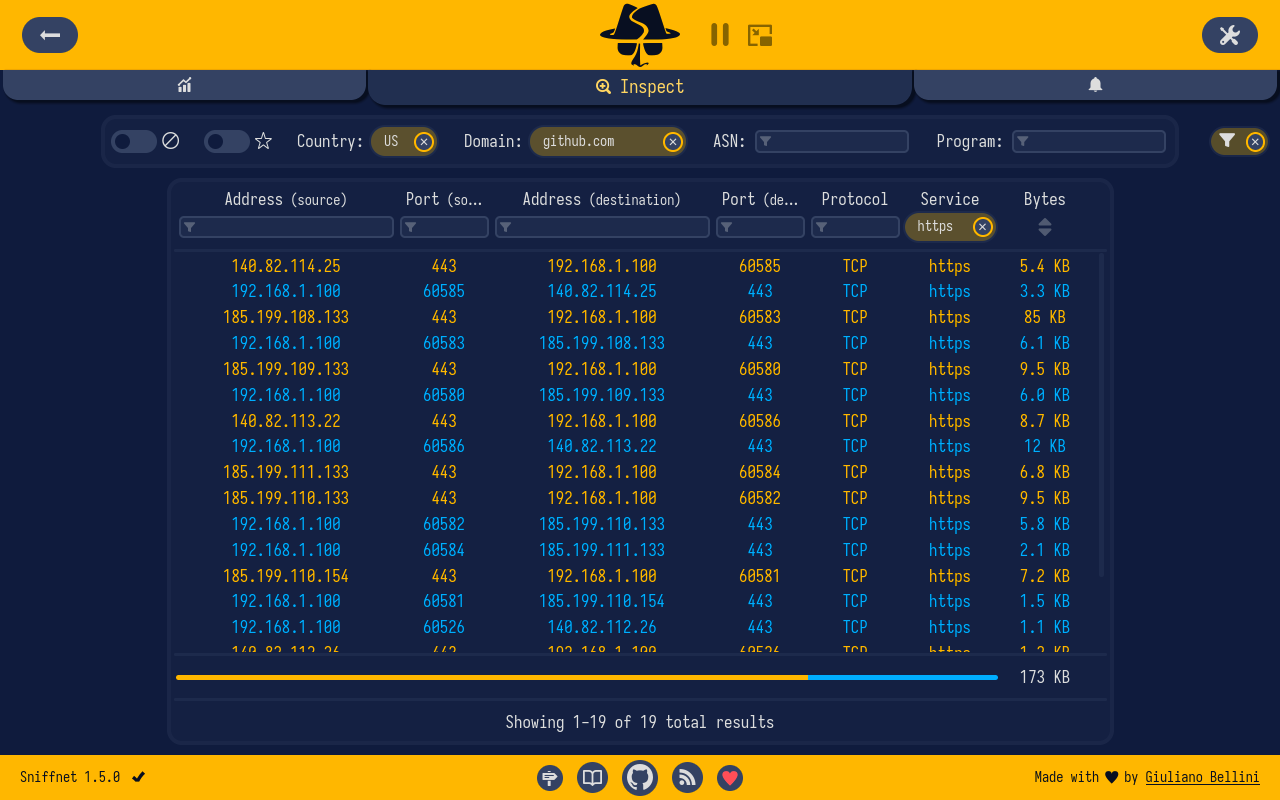 gyulyvgc/sniffnet
Comfortably monitor your network traffic 🕵️♂️
 yamato-security/hayabusa
멀티스레드 Windows 이벤트 로그 포렌식 타임라인 생성기이자 위협 사냥 도구로, 전체 Sigma 규칙을 지원하며 Elastic Stack, Timesketch 및 Timeline Explorer에서 분석할 수 있는 CSV/JSON 타임라인을 생성합니다.
 magicsword-io/lolrmm
위협 행위자들이 악용하는 원격 모니터링 및 관리 도구의 선별된 카탈로그로, YAML 프로필, Sigma 탐지 규칙, 위협 헌팅 및 예방을 위한 API 액세스를 제공합니다.
 thinkst/opencanary
일반적인 네트워크 서비스를 에뮬레이션하여 침해 이후의 공격자 활동을 탐지하는 경량 허니팟으로, 확장 가능한 프로토콜 모듈과 구성 가능한 알림 기능을 제공합니다.
 emrekybs/osintcase
OSINT 조사 사례 매핑 도구로, 엔터티, 관계, 증거 및 정보를 정리합니다.
 jpcertcc/logontracer
Windows 이벤트 로그를 시각화하고 분석하여 악성 Windows 로그온을 조사합니다.
 intuitem/ciso-assistant-community
리스크 관리, 컴플라이언스, 감사를 위한 GRC 플랫폼으로, 200개 이상의 프레임워크, 자동 제어 매핑, 취약점 관리, 사고 대응 워크플로를 제공합니다.
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.







