
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 rubysec/ruby-advisory-db
커뮤니티에서 유지 관리하는 Ruby 젬 및 런타임용 보안 권고 데이터베이스로, 패치된 버전이 포함된 구조화된 CVE/GHSA 데이터를 제공하여 취약점 추적 및 감사 통합을 지원합니다.
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 owasp/opencre
보안 소프트웨어의 설계, 개발, 테스트 및 조달을 위한 보안 표준과 지침을 연결하는 대화형 플랫폼입니다. 업계 표준에 대한 상호 참조와 함께 공통 요구사항(CRE)의 통합 카탈로그를 제공합니다.
 drb-ra/c2intelfeeds
인터넷 스캔을 통해 도출된 IP, 도메인, URL 경로 및 임플란트 구성 메타데이터의 자동 생성 C2 위협 인텔리전스 피드로, SIEM, EDR 및 위협 헌팅에 활용됩니다.
 google/osv.dev
오픈 소스 취약점 데이터베이스 및 분류 서비스.
 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 mandiant/vulnerability-disclosures
Mandiant의 취약점 공개 정보를 엄선한 저장소로, 내부 연구, 레드팀 평가, 야생 관찰을 통해 발견된 CVE를 포함하며, 개념 증명 코드가 선택적으로 제공됩니다.
 nomi-sec/cve-easy-list
👀CVE 간단한 목록
 canonical/ubuntu-security-notices
USN/LSN 보안 공지를 OSV 및 OpenVEX JSON 형식으로 게시하여 자동화된 취약점 및 VEX 인식 의존성 스캔을 지원하는 Ubuntu 취약점 데이터셋입니다.
 simplifaisoul/osiris
오픈 소스 글로벌 인텔리전스 플랫폼 - 실시간 OSINT 대시보드 - Palantir 대안 - 2nZNHm3Lr9umG3DVrzYwHgktwkuKuJRXqqRqs3ewpump
 elastic/detection-rules
Elastic Security용 SIEM 탐지 규칙을 개발, 검증, 게시하기 위한 도구로, Python CLI 도구, KQL 파싱, Kibana 통합, 패키지화된 위협 헌팅 쿼리를 제공합니다.
 infostealers-stats/data-breach
전 세계적으로 확인된 데이터 유출 사고를 지속적으로 업데이트하여 제공하는 리소스입니다. 각 항목에는 일반적으로 피해 조직명과 일치하는 유출 사고명과 사고 발생 날짜가 포함됩니다.
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 bert-janp/open-source-threat-intel-feeds
이 저장소에는 추가 요구 사항 없이 사용할 수 있는 오픈 소스 무료 위협 인텔리전스 피드가 포함되어 있습니다. IP, URL, CVE 및 해시와 같은 여러 유형이 포함되어 있습니다.
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
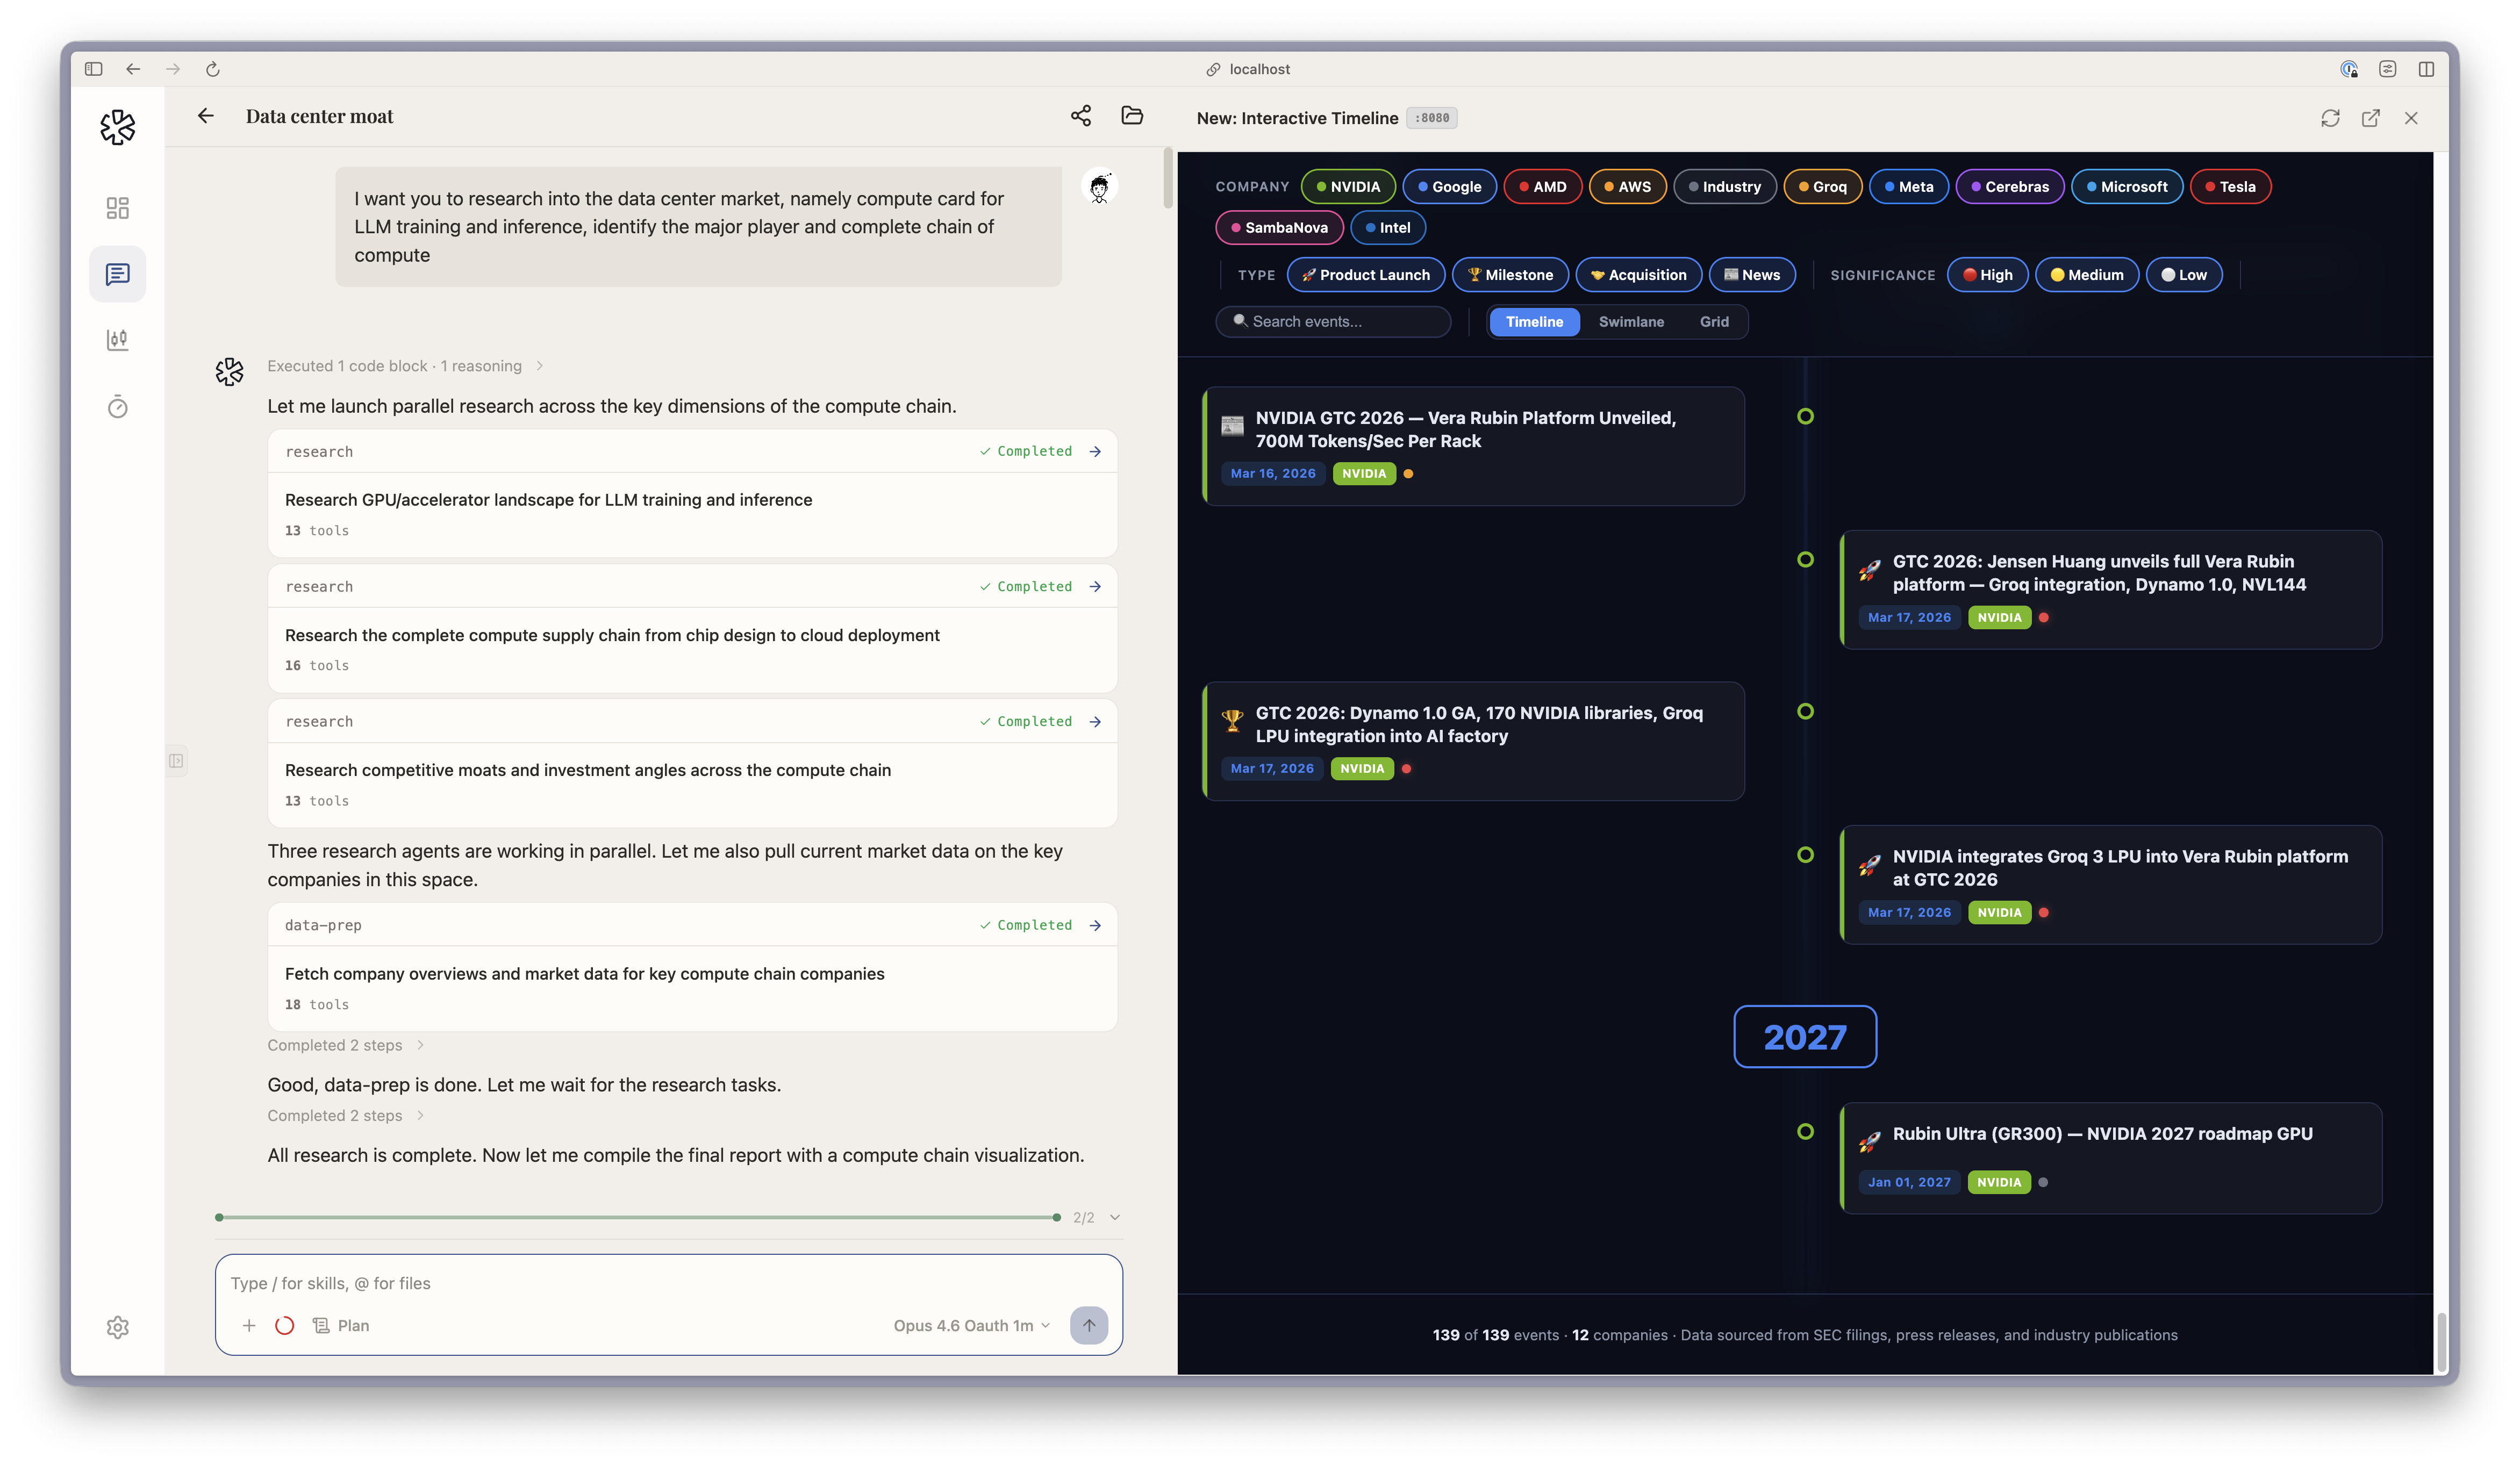 ginlix-ai/langalpha
Automated OSINT framework for reconnaissance, data harvesting, and threat intelligence gathering with modular crawlers, scanners, and extraction…
 github/advisory-database
CVE와 오픈 소스 소프트웨어 세계에서 비롯된 GitHub 보안 권고를 포함하는 보안 취약점 데이터베이스입니다.







