
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천
 rootless-ghost/vulnforge
취약점 및 익스플로잇 인텔리전스 — ExploitDB, NVD, Metasploit 검색, CVE→ATT&CK 매핑 및 LogNorm/HuntForge 통합 지원 | Nebula Forge의 일부
 prox0959/cybercodex
자율 22개 소스 제로 코스트 OSINT, 데이터 유출/누출, 인포스틸러 및 위협 인텔리전스 CLI 엔진 + 편향 없는 사이버 전쟁 백과사전 (11개 언어, 제로 의존성)
 hasamba/dfir-companion
DFIR 포렌식 컴패니언 서버 + 캡처 확장 프로그램
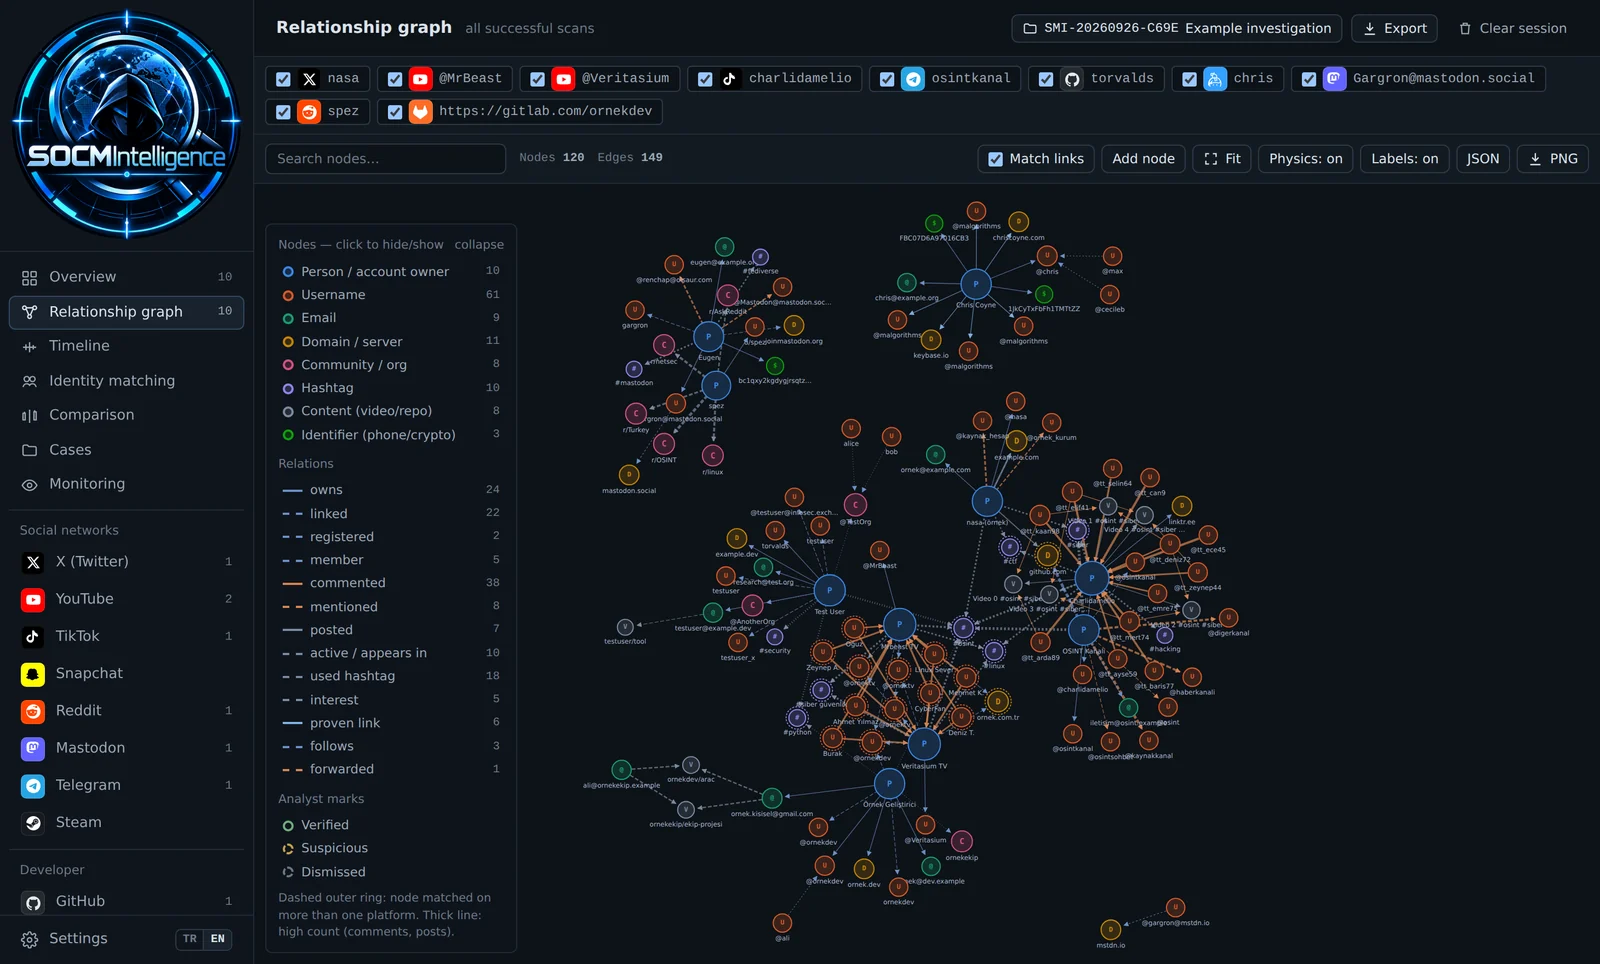 emrekybs/socmintelligence
소셜 미디어 인텔리전스, 조사 및 공공 데이터 분석을 위한 모듈식 OSINT & SOCMINT 프레임워크.
 joshuagodwin7929/purple-team-automation
AD 랩을 대상으로 자동화된 적대자 에뮬레이션(Caldera)을 수행하여 Sigma 탐지 커버리지를 검증하고 결과를 MITRE ATT&CK에 매핑합니다.
 cybershujin/prompt-injection-in-the-wild
공개적으로 보고된 프롬프트 인젝션 기법을 전달 방식, 인코딩, 전파 동작별로 분류하고, 확인된 모델, 출처, MITRE ATLAS 태그와 함께 정리한 추적기입니다.
 svtagan/wp-cve-2026-87902
WordPress 버전, 코어 체크섬, 추가 PHP 파일, 알려진 플러그인 경로를 검사하여 CVE-2026-87902 노출 및 침해 지표를 확인하는 읽기 전용 PHP 진단 스크립트입니다.
 itskill-jp/wordpress-upgrade-check
서버에 있는 모든 WordPress 코어 버전에 대한 읽기 전용 점검. CVE-2026-87902(7.1.2 및 백포트에서 수정됨), 자동 업데이트 비활성화, 공개된 공격 지표를 표시합니다.
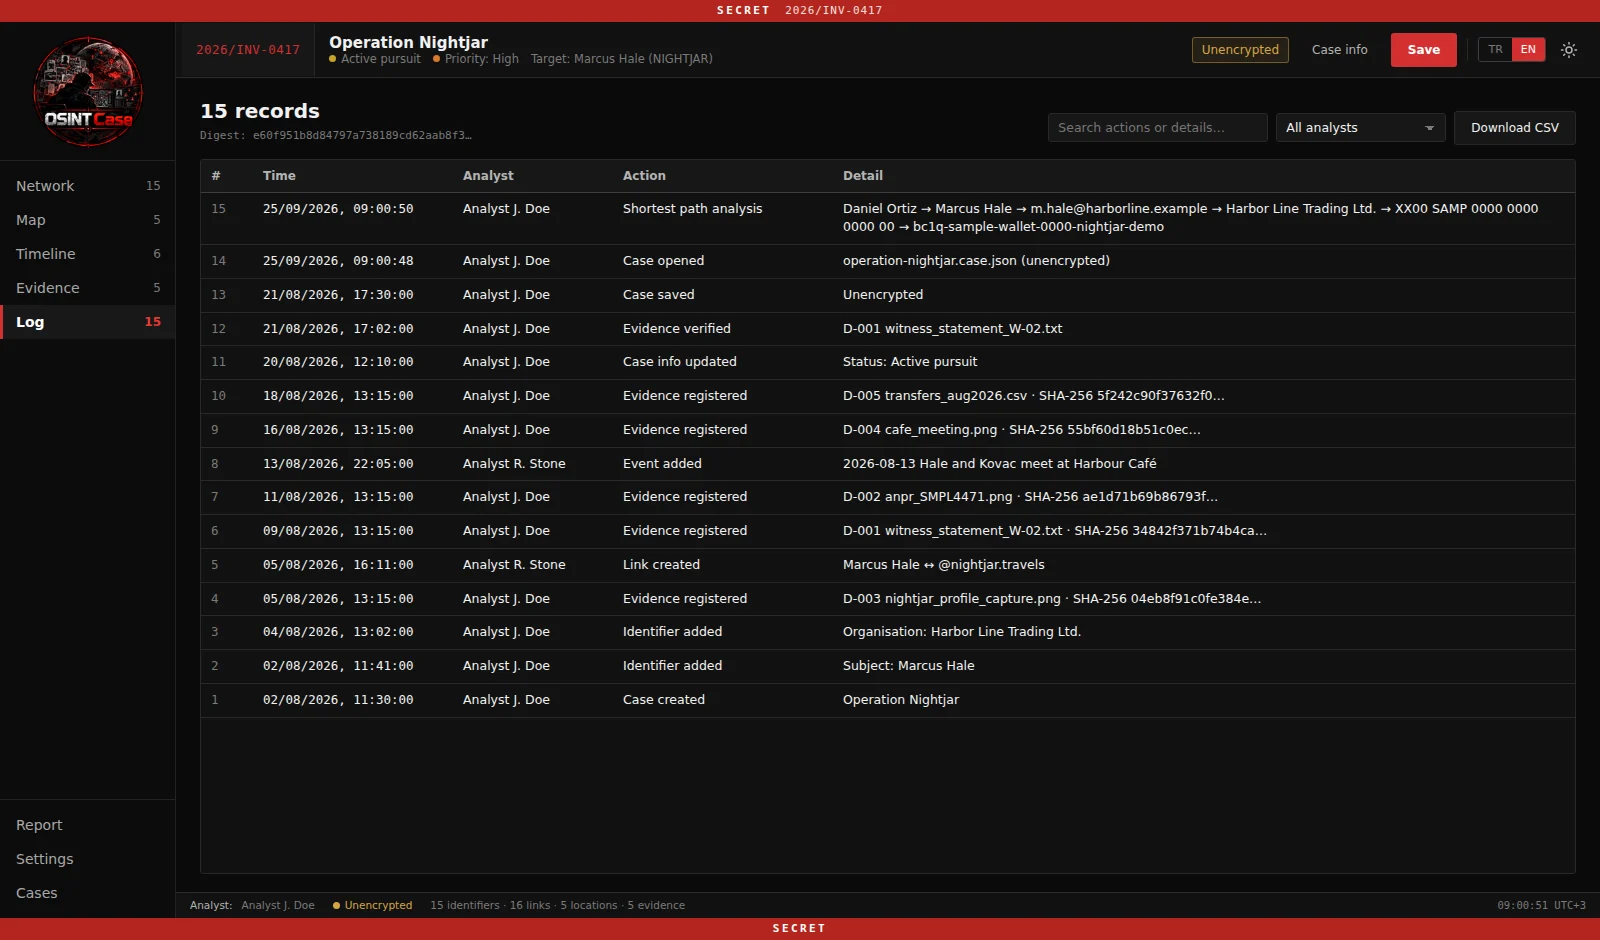 emrekybs/osintcase
OSINT 조사 사례 매핑 도구로, 엔터티, 관계, 증거 및 정보를 정리합니다.
 prox0959/omnitriage
의존성 없는, 1초 미만의 Windows 실시간 디지털 포렌식 및 사고 대응(DFIR) 트리아지 엔진으로, USB 응답자용입니다.
 asmitdesai/ubuntils
Ubuntu 시스템의 포렌식 트리아지를 위한 Python CLI/TUI — 아티팩트 수집, 타임라인 상관 분석, Wazuh 통합을 통해 지속성 메커니즘을 탐지하고 치료합니다.
 atomdrift-project/scan
바이너리, 소스 및 스크립트를 위한 0-day 악성코드 탐지 (별로 안 별로인 것)
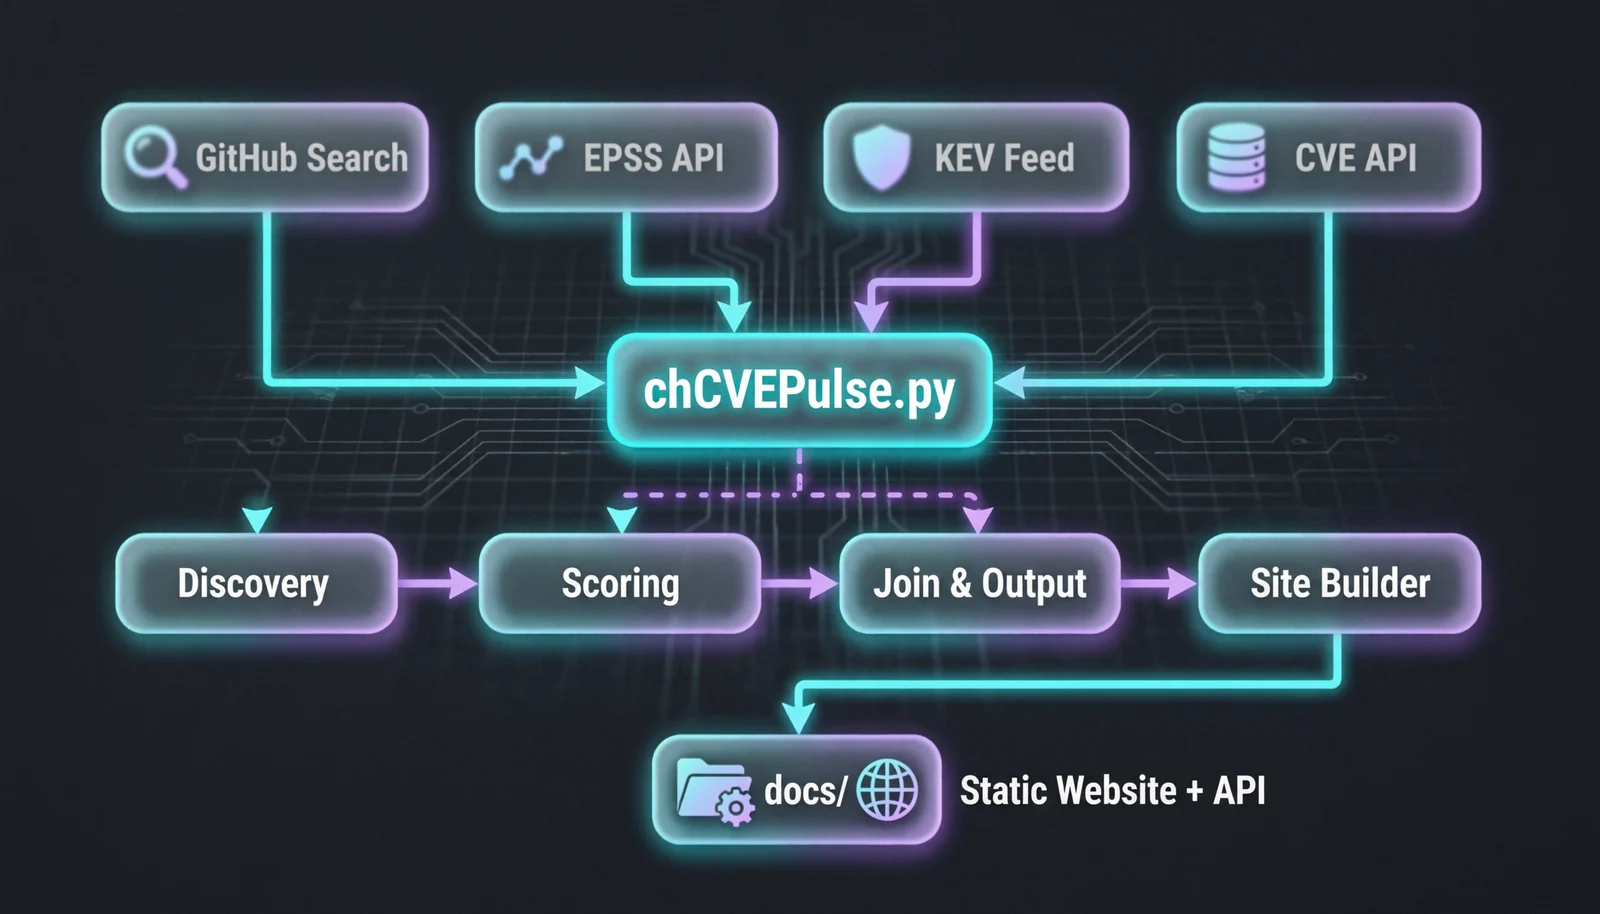 ch4120n/ch4120n-cve-pulse
스마트 검색 및 위협 인텔리전스를 갖춘 실시간 CVE PoC(개념 증명) 애그리게이터
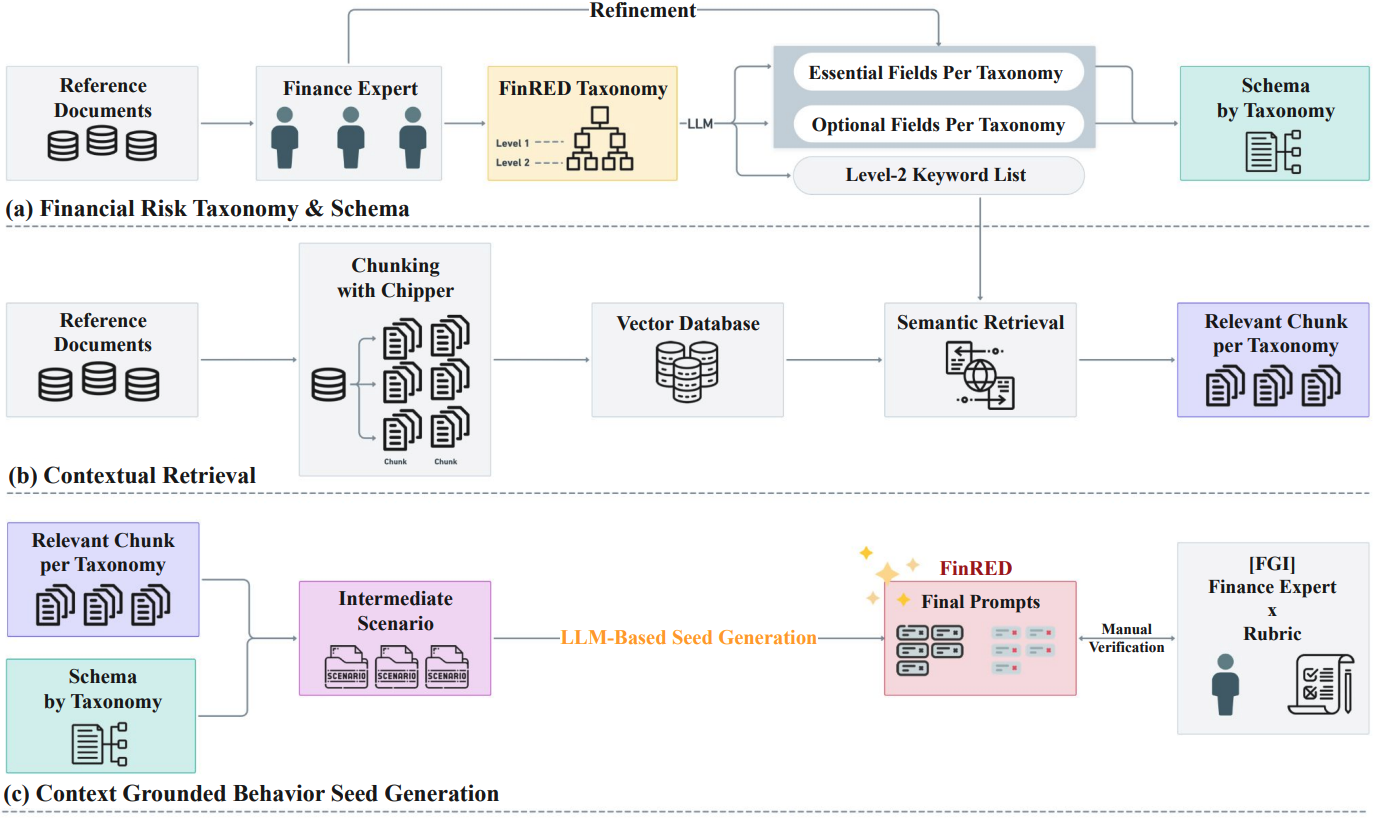 selectstar-ai/finred-paper
금융 도메인 특화 레드팀 벤치마크 평가 루브릭
 dmitry-matvienko/malware-analysis-fake-hwmonitor
HWMonitor로 위장한 DLL Sideloading 캠페인에 대한 기술 분석, 분석 보고서 및 YARA 규칙
 mohamedbrek/soc335-cve-2024-49138-exploitation-detected
LetsDefend SOC 랩에서 CVE-2024-49138 및 관련 악성 활동을 조사합니다.
 rankthree/soc-detection-t1003.001-cve-2021-40444
T1003.001 LSASS 자격 증명 덤프 및 CVE-2021-40444 악용 활동을 위한 SOC 탐지 규칙 및 콘텐츠입니다.
 griisemine/cve-2026-87902-detection
CVE-2026-87902(인증되지 않은 WordPress 경로 순회 취약점)를 위한 탐지 툴킷 및 재현 가능한 랩. 원격 검사기, IoC 분석기, Sigma 규칙, Docker 테스트 벤치를 포함합니다.







