
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
LOLRMM — 위협 행위자들이 악용하는 원격 모니터링 및 관리 도구의 선별된 카탈로그로, YAML 프로필, Sigma 탐지 규칙, 위협 헌팅 및 예방을 위한 API 액세스를 제공합니다. | Kitploit
도구/GitHubGitHub/magicsword-io/lolrmm
Defensive ToolsIndicator of Compromise (IOC) ManagementThreat Feeds & AggregatorsThreat IntelligenceLearning & EducationRed TeamingIncident ResponseCurated ResourcesLog Analysis
GitHubmagicsword-io/lolrmm

LOLRMM

위협 행위자들이 악용하는 원격 모니터링 및 관리 도구의 선별된 카탈로그로, YAML 프로필, Sigma 탐지 규칙, 위협 헌팅 및 예방을 위한 API 액세스를 제공합니다.

406891322일 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
저장소 보기웹사이트

LOLRMM - Living Off the Land 원격 모니터링 및 관리 🖥️🔍

CI build RMM Tools

LOLRMM(Living Off the Land Remote Monitoring and Management)에 오신 것을 환영합니다. 이 프로젝트는 커뮤니티 주도로 운영되며, 위협 행위자들이 악용할 가능성이 있는 원격 모니터링 및 관리(RMM) 및 원격 접속 도구들의 엄선된 목록을 제공합니다. 우리의 목표는 보안 전문가들이 이러한 도구들과 그 오용 가능성에 대해 최신 정보를 유지할 수 있도록 돕고, 위협 헌팅, 탐지 및 예방 정책 수립에 활용할 수 있는 카탈로그를 커뮤니티에 제공하는 것입니다.
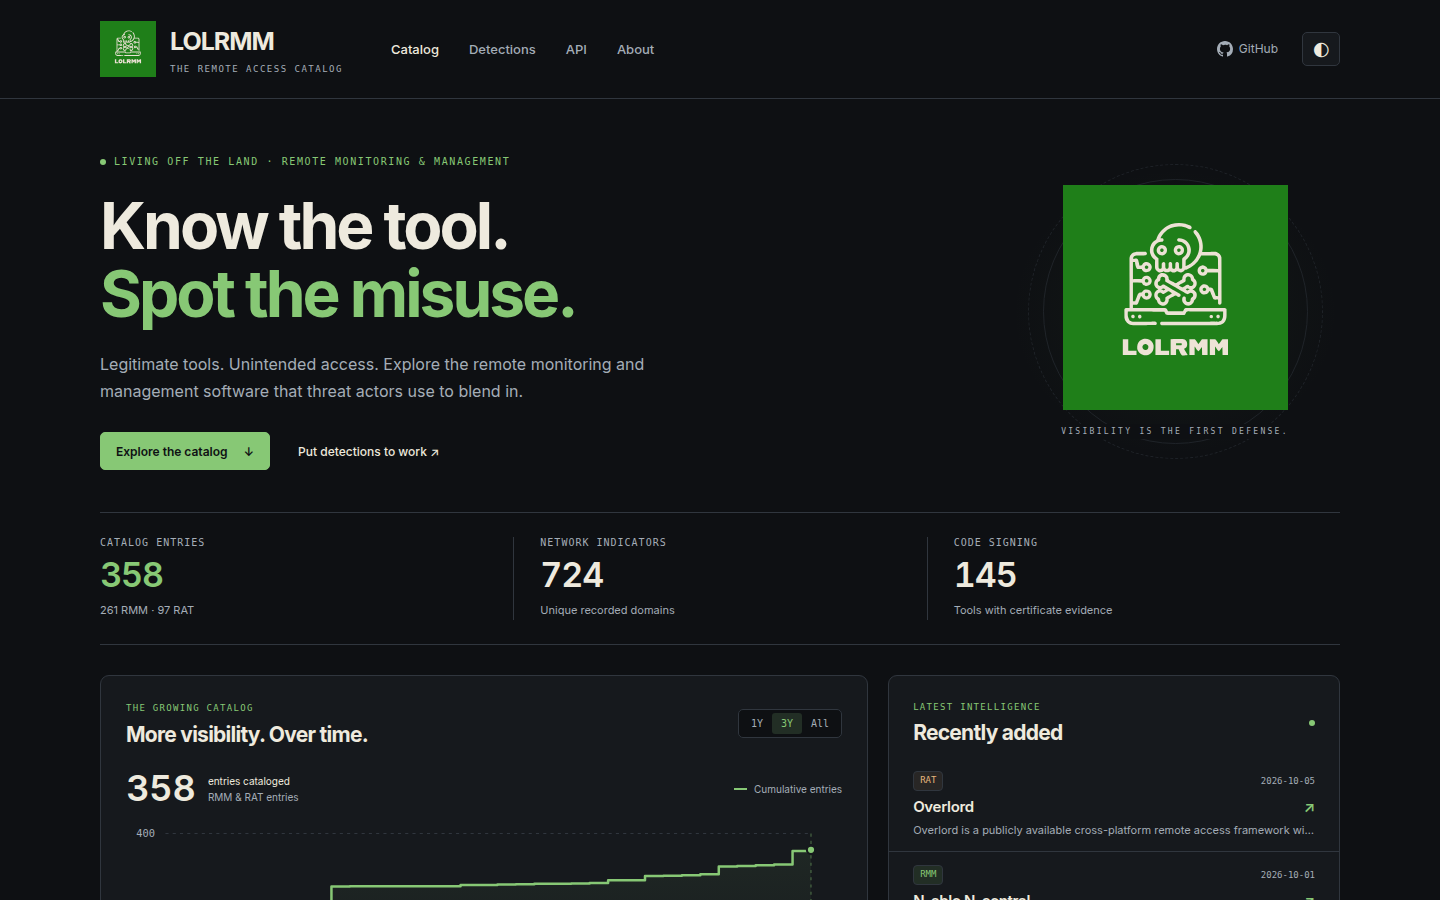
LOLRMM Homepage

🌟 주요 기능

  • lolrmm.io의 빠른 Astro 기반 정적 사이트 – 카탈로그를 탐색하고, 플랫폼별로 필터링하며, 이름/도메인/아티팩트로 검색하고, 도구 세부 정보를 확인할 수 있습니다. 카탈로그 콘텐츠는 정적 HTML로 렌더링되며, 대화형 검색과 필터는 JavaScript를 사용합니다
  • 카탈로그 스냅샷 (2026-10-06): 358개 항목이 261개의 RMM과 97개의 RAT로 분류되었으며, 724개의 서로 다른 기록된 도메인 패턴과 145개의 인증서 증거가 있는 도구가 있습니다. 현재 총계는 라이브 사이트를 참조하세요. 카탈로그 분류만으로는 악의적인 사용을 입증하지 않습니다
  • 시간 경과에 따른 카탈로그 확장을 보여주는 누적 성장 차트
  • 각 도구의 주요 세부 정보를 설명하는 구조화된 YAML 소스 레코드:
    • 도구 이름, 설명, 작성자 및 타임스탬프
    • 기술 세부 정보 (웹사이트, PE 메타데이터, 필요한 권한 등)
    • 지원되는 운영 체제 및 기능
    • 알려진 취약점 및 설치 경로
    • 디스크, 이벤트 로그, 레지스트리 또는 네트워크에 남는 아티팩트
    • 탐지 방법 (Sigma, Splunk, Defender 및 Sysmon 규칙 포함)
    • 참고 자료 및 감사의 글
  • 프로그래밍 방식 접근을 위한 JSON 및 CSV API – API 키 없이 전체 카탈로그, 네트워크 도메인 또는 개별 도구 레코드를 가져올 수 있습니다
  • AI 어시스턴트 및 연구 자동화를 위한 LLM 검색 가능 가이드 – lolrmm.io/llms.txt
  • detections/ 아래에 생성된 Sigma 탐지 – 카탈로그 항목에서 자동으로 도출된 프로세스 및 DNS 지표 포함

🚀 시작하기

LOLRMM을 시작하려면:

  1. lolrmm.io에서 카탈로그를 탐색하세요 – 플랫폼별로 살펴보고, 도구 유형별로 필터링하거나, 특정 아티팩트를 검색하세요
  2. 저장소를 클론하여 YAML 소스 레코드를 직접 다루세요
  3. API를 통해 가져와서 카탈로그 데이터를 위협 헌팅 및 탐지 워크플로에 통합하세요

API 사용법

JSON 또는 CSV 형식으로 전체 카탈로그를 가져옵니다 (API 키 불필요):

# Full catalog JSON with all tool details
curl https://lolrmm.io/api/rmm_tools.json

# CSV export for spreadsheet review
curl https://lolrmm.io/api/rmm_tools.csv

# Network domains for hunting
curl https://lolrmm.io/api/rmm_domains.csv

# Individual tool record
curl https://lolrmm.io/api/tools/anydesk.json

전체 API 문서와 추가 피드는 lolrmm.io/api/를 참조하세요.

지원 📞

버그를 제출하거나 기능을 요청하려면 GitHub 이슈 트래커를 사용해 주세요.

🤝 기여 및 PR 만들기

정기적으로 업데이트를 확인하고 프로젝트에 기여하여 LOLRMM 커뮤니티와 계속 소통하세요. 여러분의 참여는 프로젝트가 최신 상태를 유지하고 다른 사람들에게 더욱 가치 있게 만드는 데 도움이 됩니다.

기여하고 싶으시다면 다음 단계를 따르세요:

  1. 저장소를 포크합니다
  2. 변경 사항을 위한 새 브랜치를 만듭니다
  3. 변경 사항을 만들고 브랜치에 커밋합니다
  4. 포크에 변경 사항을 푸시합니다
  5. 업스트림 저장소에 대해 Pull Request (PR)를 엽니다

더 자세한 지침은 CONTRIBUTING.md 파일(있는 경우)을 참조하세요. RMM 도구를 위한 새 YAML 파일을 만들려면 yaml 디렉터리에 제공된 YAML 템플릿을 사용하세요.

🚨 Sigma 탐지

LOLRMM은 RMM 도구와 관련된 잠재적 위협을 효과적으로 탐지할 수 있도록 Sigma 탐지 규칙을 제공합니다. 이러한 규칙을 자세히 살펴보려면 detections/sigma/ 디렉터리로 이동하세요.

즐거운 헌팅 되세요! 🕵️‍♂️

🏗️ 로컬에서 빌드 및 테스트

요구 사항

  • Python 3.12+ (PyYAML 또는 기존 Poetry 환경)
  • Node.js 22.19+

웹사이트는 이제 Astro를 사용합니다. 저장소 루트에서:

python3 -m venv .venv
source .venv/bin/activate
pip install pyyaml
cd website
npm ci
npm run dev

http://localhost:4321을 방문하세요. dev/build 명령은 /yaml에서 데이터와 탐지 내보내기를 자동으로 재생성합니다. 정적 웹사이트를 빌드하고 검증하려면:

npm run check
npm run build
npx playwright install chromium
npm test

출력은 website/dist/에 기록됩니다. 데이터 라우트, 차트 방법론, 분석 구성 및 배포 세부 정보는 website/README.md를 참조하세요.

전 세계 모든 조직을 위해 더 안전하고 보안이 강화된 디지털 환경을 만드는 우리의 여정에 함께해 주세요. LOLRMM과 함께라면 끊임없이 진화하는 사이버 환경에서 RMM 도구와 관련된 잠재적 위험을 이해하고 대처할 수 있는 충분한 역량을 갖추게 될 것입니다.

🤖 GitHub Actions

목적

.github/workflows 디렉터리의 GitHub 워크플로 파일은 지속적 통합, 지속적 전달 및 기타 프로젝트 유지 관리 활동을 위한 다양한 작업과 프로세스를 자동화합니다. 이러한 워크플로 파일은 코드 푸시, 풀 리퀘스트 또는 예약된 간격과 같은 특정 트리거에 따라 미리 정의된 단계를 실행하기 위해 GitHub Actions를 활용합니다.

핵심 목표

  • 테스트 자동화: 모든 코드 변경이 메인 브랜치에 병합되기 전에 필요한 테스트를 통과하도록 보장합니다.
  • 지속적 통합: 다양한 환경과 구성에서 프로젝트를 자동으로 빌드하고 검증합니다.
  • 코드 품질 검사: 정적 분석 도구를 실행하여 코드 품질과 코딩 표준 준수를 유지합니다.
  • 배포: 다양한 환경에 대한 배포 프로세스를 관리하여 원활하고 안정적인 릴리스를 보장합니다.
  • 배지 업데이트: 원격 모니터링 및 관리(RMM) 수와 같은 현재 상태를 반영하도록 프로젝트 배지를 자동으로 업데이트합니다

생성된 데이터 봇 구성

생성된 데이터 워크플로는 저장소 범위 GitHub App을 사용하여 automation/generated-data PR을 열거나 갱신합니다. 해당 앱에 대해 저장소 변수 GENERATED_DATA_APP_CLIENT_ID와 Actions 시크릿 GENERATED_DATA_APP_PRIVATE_KEY를 설정하세요. 해당 앱의 설치에는 이 저장소에 대한 Contents 및 Pull requests 쓰기 권한이 필요합니다.

앱 토큰을 사용하면 생성된 데이터 PR이 CI를 자동으로 시작할 수 있습니다. 해당 PR은 여전히 일반적인 리뷰와 브랜치 보호를 거칩니다. 변경 사항이 main에 도달하면 Pages는 최신 카탈로그 데이터를 독립적으로 빌드합니다.

도구 다운로드