
 #1

 0xkirisame/spica
eBPF 기반 Linux 루트킷 탐지기: 다중 채널 교차 뷰 분석(sched_switch, NMI, /proc)을 사용하여 DKOM, 트레이스포인트 변조 및 프로세스 은닉을 탐지하고, 하드웨어 수준 무결성 검증을 제공합니다.
 nmantani/fileinsight-plugins
FileInsight-plugins: McAfee FileInsight 16진수 편집기의 악성코드 분석용 디코딩 도구 상자
 irsl/cve-2020-1313
Windows Update Orchestrator Service 권한 상승 취약점의 개념 증명 익스플로잇
 kangtastic/cve-2019-2215
CVE-2019-2215를 통한 Pixel 2 및 Pixel 2 XL용 Temproot
 aslitsecurity/cve-2021-40444_builders
이 저장소에는 CVE-2021-40444 익스플로잇용 cab 파일, html 파일, docx 파일 빌더가 포함되어 있습니다.
 sidenai/hyperion-disassembler
네이티브 멀티 아키텍처 디스어셈블러 및 디컴파일러 - PE/ELF/Mach-O, x86/x64/ARM64, Lua 스크립팅, RTTI 복구
 cookiengineer/actual-php2shell
:robot: (바이브코딩 프로토타입) 아니요, 이 취약점을 악용하는 쉬운 방법이 있습니다!
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 inquest/threatkb
지식 베이스 워크플로우 관리를 위한 YARA 규칙 및 C2 아티팩트(IP, DNS, SSL) (현재 알파 상태)
 google/kernel-research
Linux 커널 익스플로잇 툴킷으로, 익스플로잇 구축 라이브러리, ROP 체인 및 스택 피벗 생성기, 커널 이미지 러너, 그리고 커널 익스플로잇 개발을 위한 타깃 데이터베이스를 제공합니다.
 nccgroup/lazydroid
Android 애플리케이션 평가의 일부 측면을 용이하게 하는 bash 스크립트
 cmu-sei/kaiju
CERT Kaiju는 Ghidra 소프트웨어 리버스 엔지니어링 제품군을 위한 바이너리 분석 프레임워크 확장 기능입니다. 이 저장소는 "미러"입니다 — 티켓, 버그 리포트 또는 풀 리퀘스트는 @CERTCC의 업스트림…

 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
PE/ELF 바이너리를 위한 디스어셈블러, 디컴파일러 및 x64dbg 스타일 디버거로, IDA 스타일 리스팅, 함수 그래프, Lua 플러그인, CLI, 그리고 AI 기반 분석을 위한 내장 MCP 서버를 제공합니다.
 fortra/cve-2023-28252
CVE-2023-28252에 대한 기술 분석 및 개념 증명 익스플로잇, Nokoyawa 랜섬웨어 공격에 사용된 Windows Common Log File System (CLFS) 드라이버 권한 상승 취약점입니다.
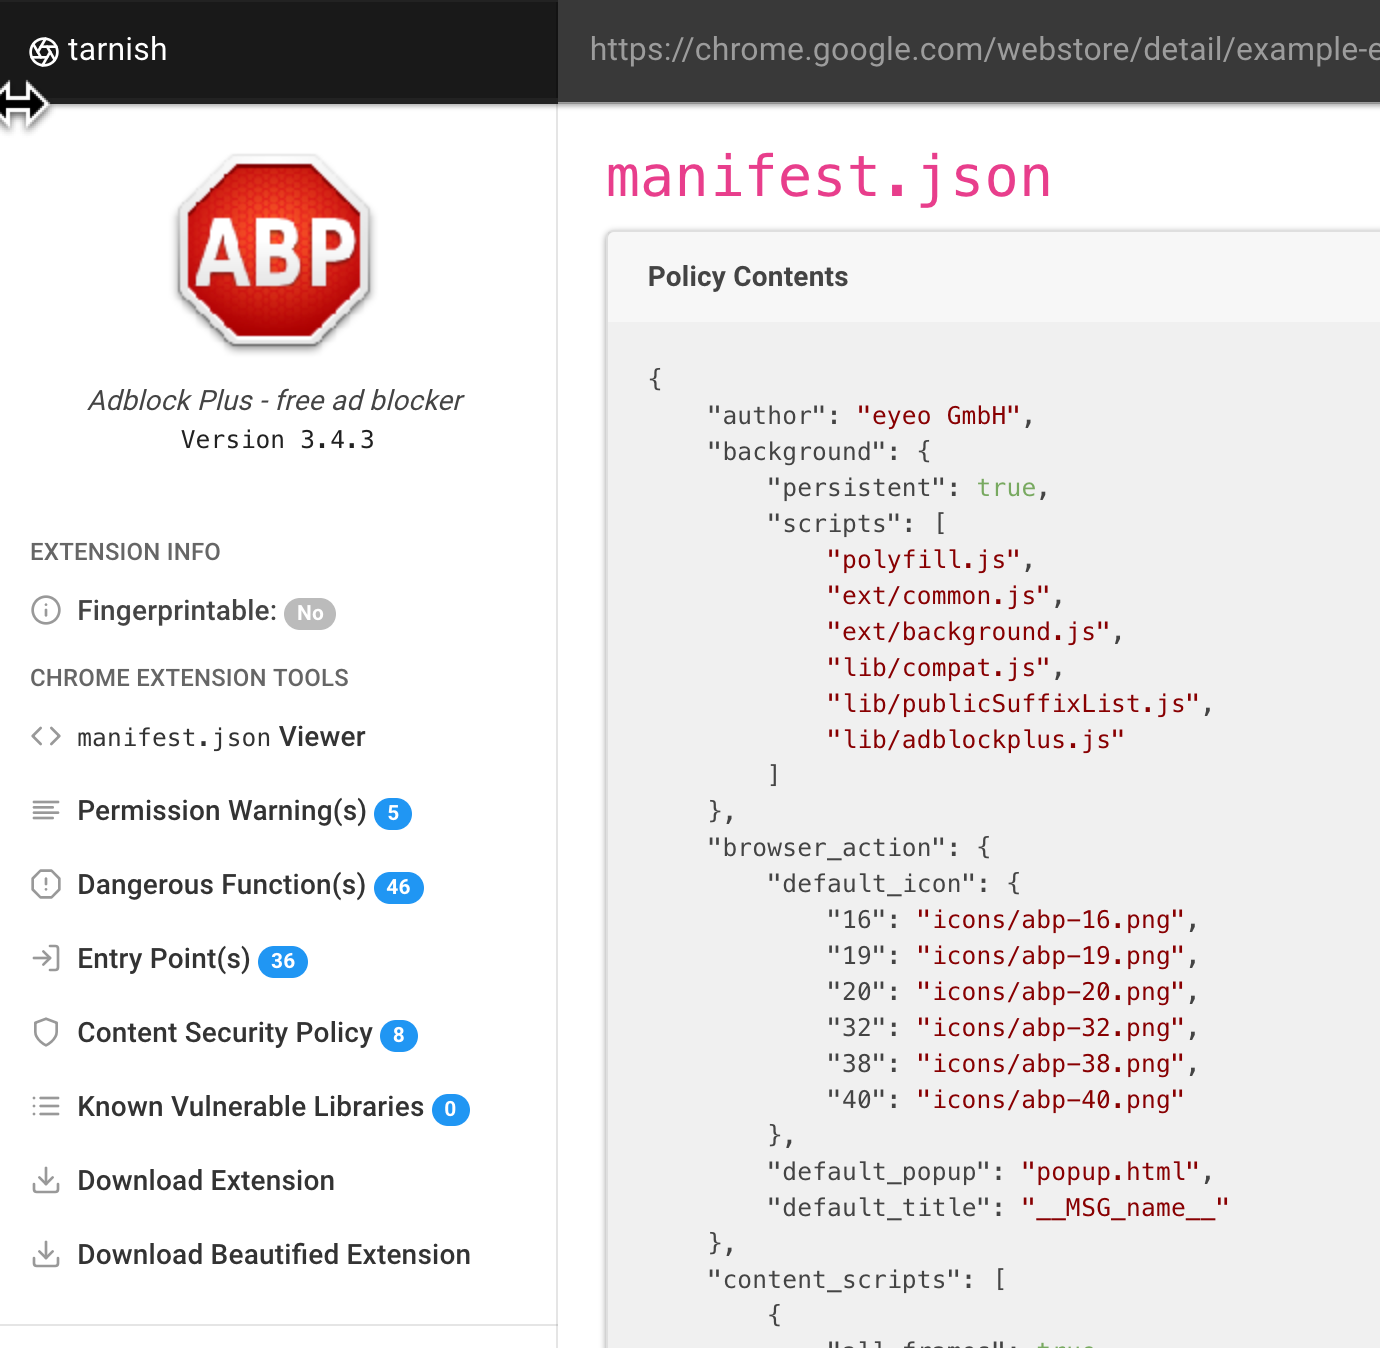 mandatoryprogrammer/tarnish
보안 검토를 지원하는 Chrome 확장 프로그램 정적 분석 도구입니다.









