tarnish
tarnish는 Chrome 확장 프로그램의 보안 검토를 지원하는 정적 분석 도구입니다. 일반적인 반복 작업을 자동화하여 잠재적인 보안 취약점을 신속하게 식별할 수 있도록 도와줍니다. 이 도구는 여기에서 확인할 수 있는 연구 블로그 게시물과 함께 제공됩니다. 설정 과정을 거치고 싶지 않다면 https://thehackerblog.com/tarnish/에서 도구를 바로 사용할 수 있습니다.
다듬어지지 않은 공지 및 참고 사항
이것은 다듬어지지 않은 릴리스입니다. https://thehackerblog.com/tarnish/에 배포된 소스와 동일합니다. 향후 정리하여 훨씬 쉽게 실행할 수 있도록 할 수도 있지만 현재는 시간이 없습니다.
이것을 설정하려면 다음 방법을 이해해야 합니다:
- S3 버킷 구성
- (자동 확장 사용 시) ElasticBeanstalk 설정
docker-compose 사용- redis 설정
설정은 몇 가지 설계 목표로 인해 약간 복잡합니다:
- Chrome 확장 프로그램에 대해 효과적으로 정적 분석 수행
- 증가된 작업 부하에 따라 자동으로 인스턴스를 추가하여 확장 및 축소
- 최소한의 예산으로 작업 (따라서 스팟 인스턴스와 함께 ElasticBeanstalk 사용)
이것을 설정하려는 사람을 위한 몇 가지 간단한 참고 사항:
tarnish는 확장 프로그램 분석을 위해 Python Celery를 사용합니다.- Python Celery 구성은 redis를 브로커로 사용합니다 (이것은 생성되어야 합니다).
- 확장 프로그램 분석 작업을 처리하는 워커는 AWS ElasticBeanstalk 스팟 인스턴스에서 실행됩니다. 익숙하지 않은 분들을 위해 설명하자면, 스팟 인스턴스는 기본적으로 사용되지 않는 컴퓨팅 리소스에 입찰하는 것입니다. 이를 통해 서비스를 매우 저렴하게 운영할 수 있습니다.
- 워커는 작동하기 위해 최소 AWS
t2.medium 인스턴스가 필요합니다.
tarnish 프론트엔드는 정적 웹 호스트로 구성된 S3 버킷에 업로드되는 정적 파일 집합입니다.
환경 변수 구성은 docker-compose.yaml.example을 참조하세요. 이상적으로는 ./start.sh를 실행하고 정적 프론트엔드로 이동하여 실행을 시작할 수 있습니다. 정적 사이트에 S3를 사용하거나 python -m SimpleHTTPServer와 같은 간단한 정적 웹 서버를 사용할 수 있습니다 (원본 일치를 보장하려면 JavaScript 파일을 수정해야 합니다).
기능
제공된 Chrome 웹스토어 링크에서 모든 Chrome 확장 프로그램을 가져옵니다.
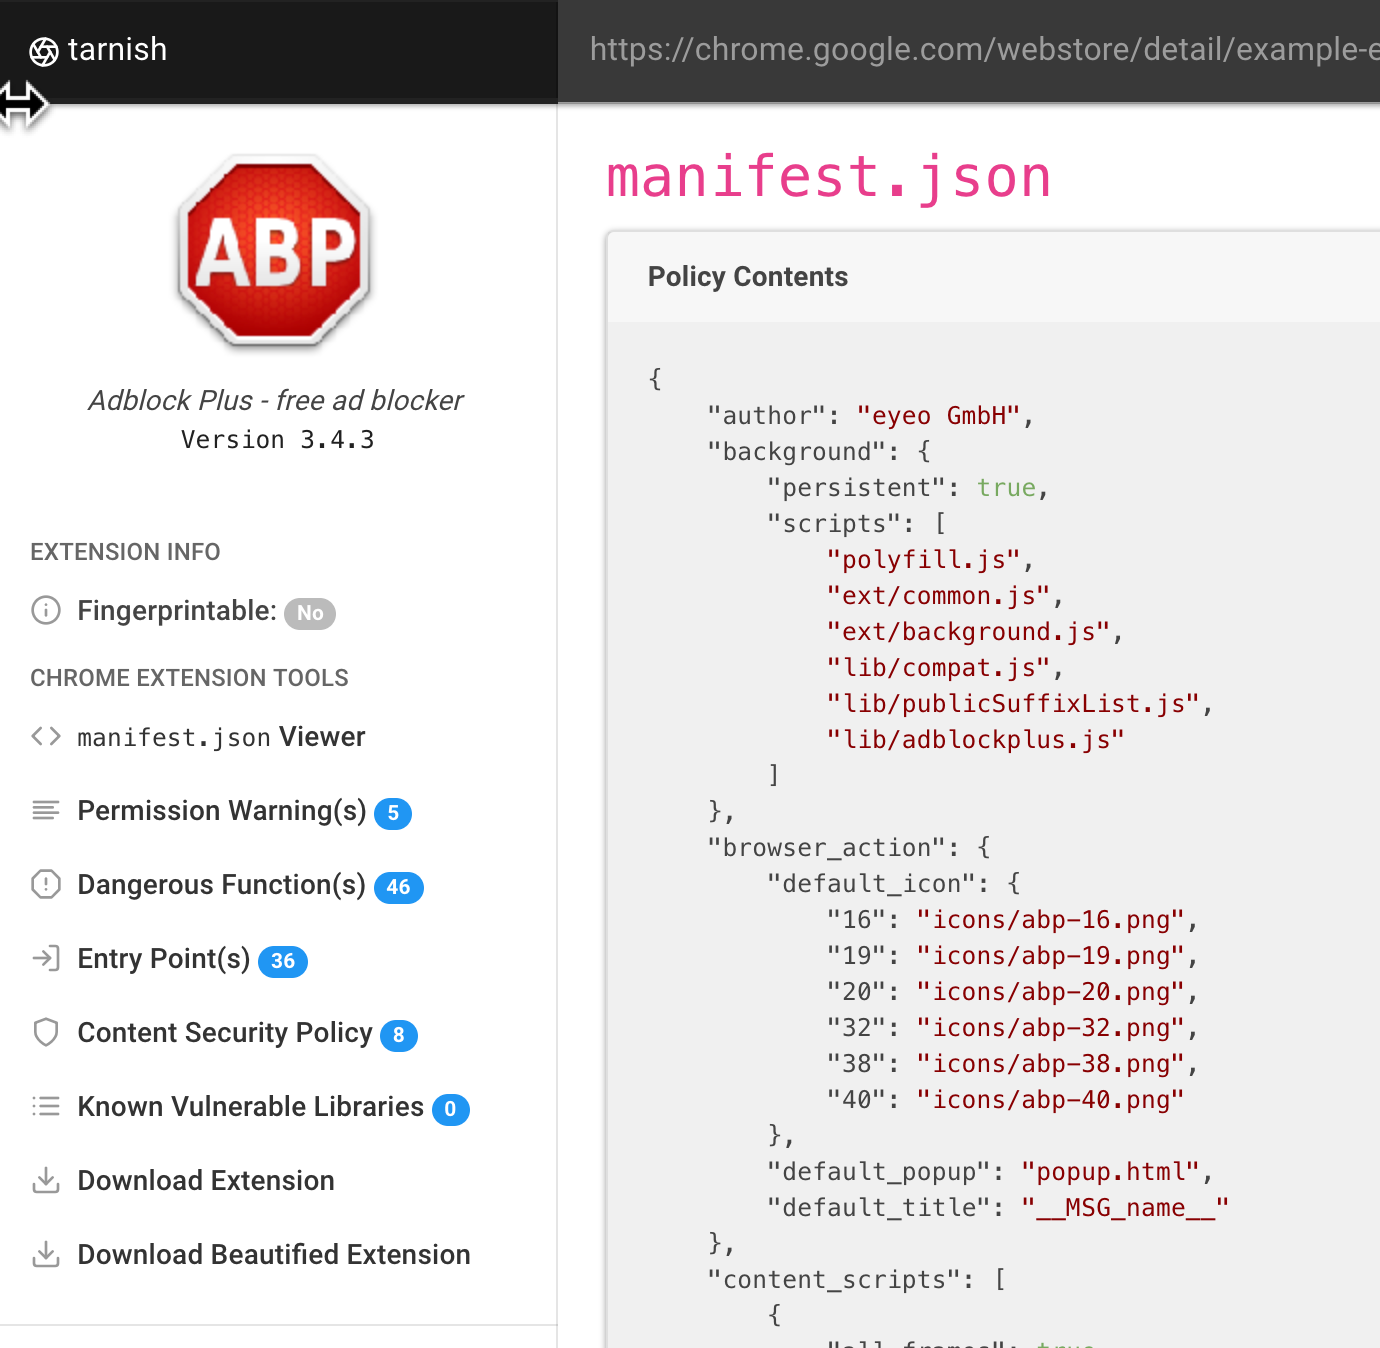
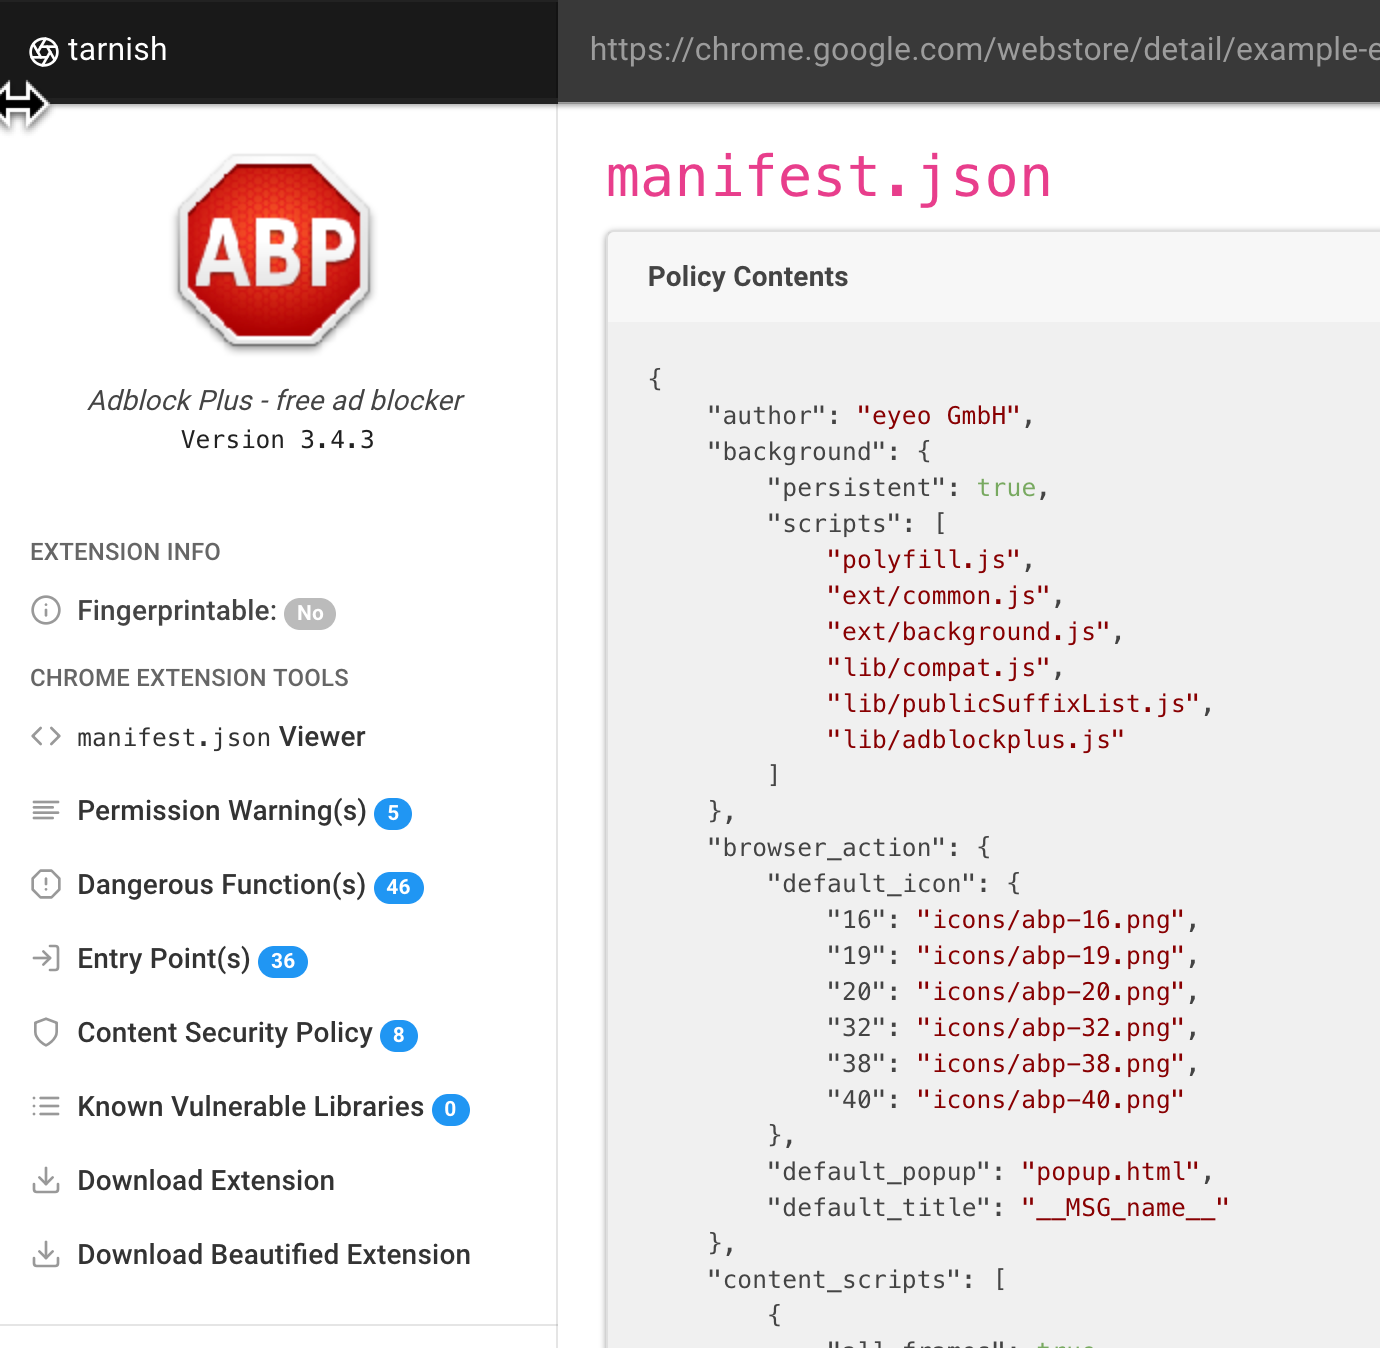
manifest.json 뷰어: 확장 프로그램의 manifest를 JSON 형태로 보기 좋게 표시합니다.- 지문 분석(Fingerprint Analysis):
web_accessible_resources 탐지 및 Chrome 확장 프로그램 지문 생성 JavaScript 자동 생성.
- 잠재적 클릭재킹 분석(Potential Clickjacking Analysis):
web_accessible_resources 지시문이 설정된 확장 프로그램 HTML 페이지 탐지. 이 페이지들은 페이지의 목적에 따라 클릭재킹에 취약할 수 있습니다.
- 권한 경고 뷰어(Permission Warning(s) viewer): 사용자가 확장 프로그램을 설치하려 할 때 표시될 모든 Chrome 권한 프롬프트 경고 목록을 보여줍니다.
- 위험 함수(Dangerous Function(s)): 공격자가 악용할 수 있는 위험 함수의 위치를 보여줍니다 (예: innerHTML, chrome.tabs.executeScript와 같은 함수).
- 진입점(Entry Point(s)): 확장 프로그램이 사용자/외부 입력을 받는 위치를 보여줍니다. 이는 확장 프로그램의 공격 표면을 이해하고 악의적으로 조작된 데이터를 확장 프로그램에 보낼 잠재적 지점을 찾는 데 유용합니다.
- 위험 함수 및 진입점 스캐너 모두 생성된 경고에 대해 다음 정보를 제공합니다:
- 경고를 발생시킨 관련 코드 조각 및 라인.
- 문제 설명.
- 코드가 포함된 전체 소스 파일을 볼 수 있는 "파일 보기(View File)" 버튼.
- 경고가 발생한 파일의 경로.
- 경고가 발생한 파일의 전체 Chrome 확장 프로그램 URI.
- 파일 유형 (예: 백그라운드 페이지 스크립트, 콘텐츠 스크립트, 브라우저 액션 등).
- 취약한 라인이 JavaScript 파일에 있는 경우, 해당 파일이 포함된 모든 페이지의 경로와 페이지 유형, 그리고
web_accessible_resource 상태.
- 콘텐츠 보안 정책(CSP) 분석기 및 우회 검사기: 확장 프로그램 CSP의 약점을 지적하고, 허용된 CDN 등으로 인해 CSP를 우회할 수 있는 잠재적 방법을 밝혀냅니다.
- 알려진 취약 라이브러리(Known Vulnerable Libraries): Retire.js를 사용하여 알려진 취약 JavaScript 라이브러리의 사용 여부를 확인합니다.
- 확장 프로그램 및 포맷된 버전 다운로드.
- 원본 확장 프로그램 다운로드.
- 확장 프로그램의 미화된 버전 다운로드 (HTML 및 JavaScript 자동 정리).
- 스캔 결과 자동 캐싱: 처음 실행 시 확장 프로그램 스캔에 시간이 많이 소요됩니다. 그러나 두 번째 실행 시, 확장 프로그램이 업데이트되지 않았다면 결과가 캐시되어 거의 즉시 처리됩니다.
- 연결 가능한 보고서 URL: tarnish로 생성된 확장 프로그램 보고서를 다른 사람에게 쉽게 링크할 수 있습니다.
 mandatoryprogrammer/tarnish







