

**Detect It Easy (DiE)**는 악성코드 분석가, 사이버 보안 전문가, 리버스 엔지니어들이 전 세계적으로 사용하는 강력한 파일 형식 식별 도구입니다. 서명 기반 및 휴리스틱 분석을 모두 지원하여 Windows, Linux, MacOS 등 다양한 플랫폼에서 효율적인 파일 검사를 가능하게 합니다. 적응형 스크립트 기반 탐지 아키텍처는 이 도구를 해당 분야에서 가장 다재다능한 도구 중 하나로 만들어 주며, 포괄적인 지원 OS 이미지 목록을 제공합니다.
🚀 시작하기
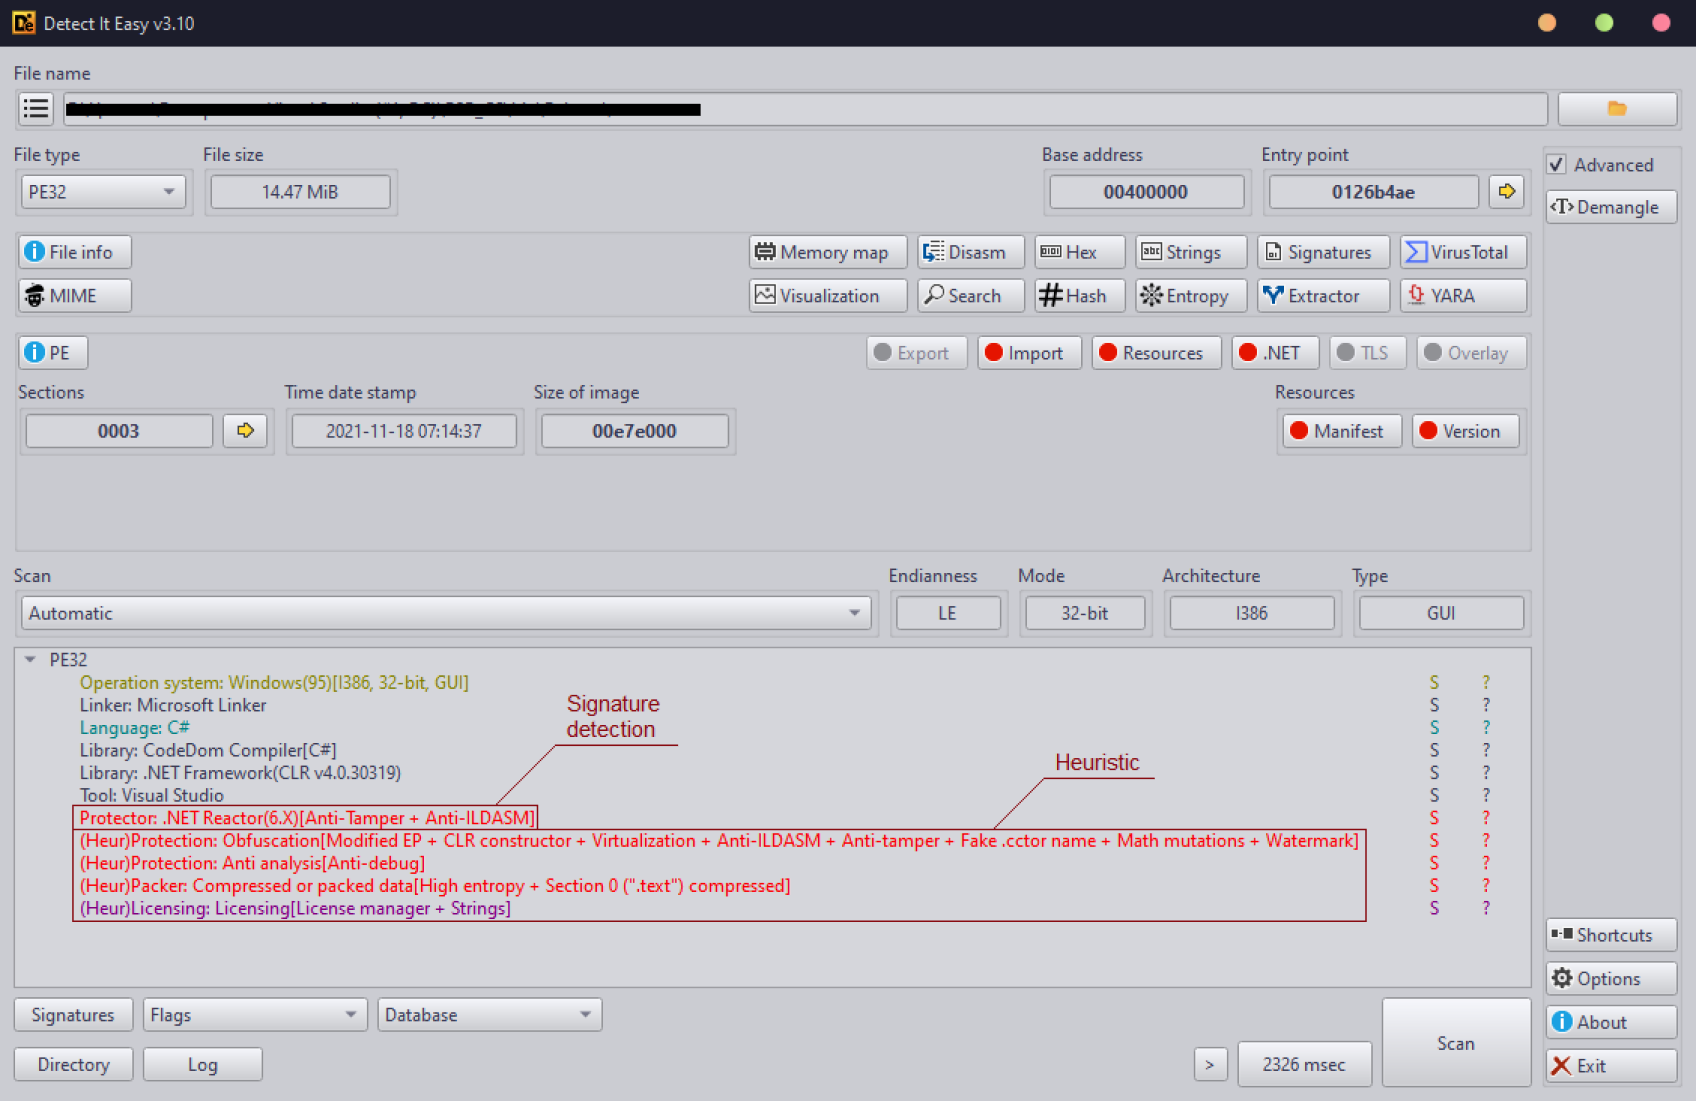
💡 Detect It Easy를 사용해야 하는 이유는?
Detect It Easy의 유연한 서명 시스템과 스크립팅 기능은 악성코드 분석 및 디지털 포렌식에 필수적인 도구입니다. 기존의 정적 분석 도구는 범위가 제한적이고 오탐이 발생하기 쉬운 반면, DiE의 사용자 정의 가능한 설계는 새로운 탐지 로직을 정밀하게 통합하여 다양한 파일 형식에서 신뢰할 수 있는 결과를 보장합니다.
주요 장점:
- 유연한 서명 관리: 탐지 스크립트(규칙)를 쉽게 생성, 수정 및 최적화할 수 있습니다.
- 크로스 플랫폼 지원: Windows, Linux, MacOS에서 실행됩니다.
- 최소 오탐: 서명 및 휴리스틱 분석의 결합으로 높은 탐지 정확도를 보장합니다.
📄 지원 파일 형식
Detect It Easy는 다양한 실행 파일 및 아카이브 형식을 지원합니다:
- PE (Windows용 휴대용 실행 파일 형식)
- ELF (Linux용 실행 파일 및 링크 형식)
- APK (Android 애플리케이션 패키지)
- IPA (iOS 애플리케이션 패키지)
- JAR (Java 아카이브)
- ZIP (압축 아카이브)
- ISO9660 (광학 미디어 형식)
- DEX (Android용 Dalvik 실행 파일)
- MS-DOS (MS-DOS 실행 파일)
- COM (DOS용 단순 실행 파일 형식)
- LE/LX (OS/2용 선형 실행 파일)
- MACH (MacOS용 Mach-O 파일)
- NPM (JavaScript 패키지)
- Amiga (Amiga 컴퓨터용 실행 파일 형식)
- Binary (기타 분류되지 않은 파일)
그 외에도 더 많습니다... 도구가 업데이트됨에 따라 목록이 계속 확장됩니다.
알 수 없는 형식은 휴리스틱 분석을 거쳐 알려진 파일과 인식되지 않은 파일 모두를 식별합니다.
🔑 주요 기능
- 유연한 서명 관리: 탐지 규칙을 정의하거나 수정할 수 있습니다.
- 스크립트 기반 탐지: JavaScript 유사 스크립팅 언어(DiE-JS ES5 런타임)를 사용하여 사용자 정의 탐지 알고리즘을 구현합니다.
- 크로스 플랫폼 호환성: Windows, Linux, MacOS에서 사용 가능합니다.
- 오탐 감소: 정확성을 위해 서명 및 휴리스틱 스캐닝을 결합합니다.
📥 설치
📦 패키지 관리자를 통한 설치
-
Windows:
-
Linux:
- Parrot OS: 패키지 이름
detect-it-easy
- Arch Linux: AUR 패키지 detect-it-easy-git
- openSUSE: OBS
- REMnux: 악성코드 분석 배포판

[!NOTE]
Telegram을 통해 Detect It Easy 봇을 사용하여 파일을 신속하게 확인하세요: @detectiteasy_bot
⚙️ 소스에서 빌드
자세한 지침은 BUILD.md를 참조하세요.
🐳 Docker 설치
Docker 컨테이너에서 DiE 실행:
git clone --recursive https://github.com/horsicq/Detect-It-Easy
cd Detect-It-Easy/
docker build . -t horsicq:diec
🖥️ 사용법
Detect It Easy는 세 가지 버전을 제공합니다:
- die - 그래픽 인터페이스.
- diec - 배치 처리를 위한 명령줄 버전.
- diel - 경량 GUI 버전(스캐너 전용).
자세한 사용법은 RUN.md를 참조하세요.
🔎 사용 예시
- 🦠 악성코드 분석: 파일 형식, 패커 또는 보호 기능 식별. 휴리스틱 엔진은 다양한 악성코드 및 파일 바이러스 패밀리를 탐지합니다.
- 🛡 보안 감사: 실행 파일의 잠재적 보안 위험 평가.
- 🔎 소프트웨어 포렌식: 소프트웨어 구성 요소 검사 및 규정 준수 검증.
💬 커뮤니티
👋 안녕하세요! / Привет! Detect It Easy 커뮤니티에 오신 것을 환영합니다!
질문, 아이디어가 있거나 그냥 대화를 원하시나요? 여기에서 저희를 찾을 수 있습니다:
- GitHub Discussions: Discussions에서 대화를 시작하세요.
- GitHub Issues: Issues를 통해 버그를 보고하거나 기능을 요청하세요.
🏆 특별 감사
🤝 모든 기여자분들께 감사드립니다



 horsicq/detect-it-easy
