
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천

 mnk-works/portainer-cve-2026-44848-checker
CVE-2026-44848 비파괴 검사기: Docker 플러그인 엔드포인트에서 Portainer의 인가 누락
 rui0828/cve-2026-21440-adonisjs-bodyparser
CVE-2026-21440 재현을 위한 Docker 기반 랩입니다. @adonisjs/bodyparser ≤10.1.1의 경로 순회 / 임의 파일 쓰기 취약점입니다.
 oscerd/cve-2026-79986
CVE-2026-79986에 대한 재현기 및 분석으로, Apache Camel camel-azure-files에서 공유 목록 이름이 폴링된 디렉터리를 벗어나는 경로 순회 취약점입니다.
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - 높음 - 원격 - 권한 잔여 - proxy-user defaultExtraClassPath
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - 높음 - 원격 - 파일 쓰기 - Connect 세션 SET copyFromLocalToFs.allowDestLocal
 nvansluis/test_cve-2023-46747
F5 BIG-IP의 CVE-2023-46747을 테스트하고 취약할 경우 관리자 계정을 추가하는 Python 스크립트
 apaonum/brotli-cve-check
Agent 스킬 + 스크립트로 프로젝트에서 CVE-2026-111497(Brotli)을 스캔하고, 심각도를 평가하며, 수정 사항을 제안합니다
 nsk-394/kavach-loop
폐쇄 루프 취약점 해결: 탐지 -> 익스플로잇 재현 -> 패치 생성 -> 증명 하네스로 검증. 실제 예시: Langflow CVE-2026-33017

 schroeder-sys/pantheon-souverainete
GAFAM에서 벗어나기 위한 모듈식·이중화·100% 주권 클라우드 인프라. 기술 가이드, 제로 트러스트 아키텍처 및 내부 암호화(DoT/DoH).
 q0524/cve-2026-44825_ctf
Dockerized Apache Solr CTF challenge reproducing CVE-2026-44825 default-credential authentication bypass, with GZCTF deployment config, exploit…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 취약점 및 침해 평가 도구
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Linux 커널 제로데이 무중단 방어 사례 연구. 자동화된 CLI 및 이중 증인 공증 프레임워크는 mc493/kshield를 참조하십시오.
 the-infra-company/kcatcher
Kafka 클러스터에 숨어있는 것을 잡아내세요.
 suriyaboon/hackthebox-facts
HTB Facts는 Camaleon CMS와 MinIO를 특징으로 하는 Easy 등급 Linux 박스입니다. 공개 등록과 대량 할당(mass assignment) 취약점을 통해 관리자 액세스 권한을 획득한 다음, 관리자 설정에서 MinIO 자격 증명을 추출하세요.…
 ejfkdev/oss
AWS, Aliyun, Tencent, Huawei 등 여러 클라우드의 버킷을 나열, 내보내기, 다운로드할 수 있는 크로스 클라우드 S3 호환 객체 스토리지 CLI로, 익명 브라우징과 버킷 탐색 스캔 기능을 제공합니다.
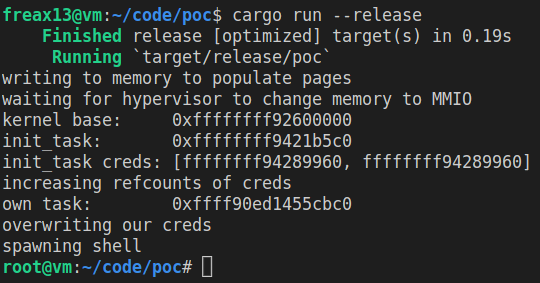 freax13/cve-2023-46813-poc
CVE-2023-46813을 대상으로 하는 AMD SEV-SNP를 위한 개념 증명 익스플로잇입니다. 하이퍼바이저 메모리 유형 변경을 조작하여 작업 자격 증명을 교체함으로써 권한을 상승시킵니다.
 chef-cft/salt-vulnerabilities
CVE-2020-11651 및 CVE-2020-11652를 확인합니다.
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
5초, 128 MB, 0.5코어, PID 및 출력 제한이 적용된 강화된 jail에서 신뢰할 수 없는 Python, JavaScript, Bash를 실행합니다.








