
 #1
Tools for assessing, testing, and securing cloud environments (AWS, Azure, GCP) and their services.
Kitploit 추천
 halencarjunior/sss3
도메인 목록에서 공개적으로 접근 가능하고 목록 권한이 있는 S3 버킷을 테스트하여 결과를 클라우드 침투 테스트용으로 내보내는 자동화된 S3 버킷 보안 스캐너입니다.
 lucab85/log4j-cve-2021-44228
Ansible 플레이북으로 Red Hat의 Log4j 탐지 스크립트를 자동화하여 GPG 검증과 함께 CVE-2021-44228(Log4Shell) 취약점을 Linux 호스트에서 스캔합니다.
 makerchecker/makerchecker
AI 에이전트를 위한 오픈소스 보안 게이트웨이 및 정적 스캐너입니다. 역할 기반 접근 제어(RBAC), 인간-인-더-루프 승인, 직무 분리, 암호학적으로 서명된 오프라인 검증 가능 감사 로그를 적용합니다.
 manishrawat21/cisa-kev-threat-intel-orchestrator
제로 터치 파이프라인으로, CISA Known Exploited Vulnerabilities (KEV) 카탈로그의 새로 무기화된 CVE를 매주 자동으로 프로덕션 준비 완료된 Sigma 탐지 규칙으로 변환합니다.
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 nccgroup/cowcloud
정찰 및 취약점 스캔 워크로드를 분산 처리하는 서버리스 AWS 솔루션입니다. 웹 UI를 통해 작업을 제출하면 EC2 워커가 Nmap과 같은 도구를 사용해 커스텀 Python 스크립트를 실행합니다.
 rohansx/wardn
AI 에이전트를 위한 자격 증명 격리. 에이전트는 실제 API 키를 절대 보지 않습니다 - 구조적 보장이지 정책이 아닙니다.
 giordanosconti/icloudkitextractor
iCloud 인증, CloudKit/MMCS 백업 다운로드, Octagon/PCS 복구(ADP, Recovery Key, Lockdown Mode)를 위한 실험적 .NET/WPF 포렌식 툴킷. Giordano Sconti의 연구용 소프트웨어 — 매우 실험적이며,…
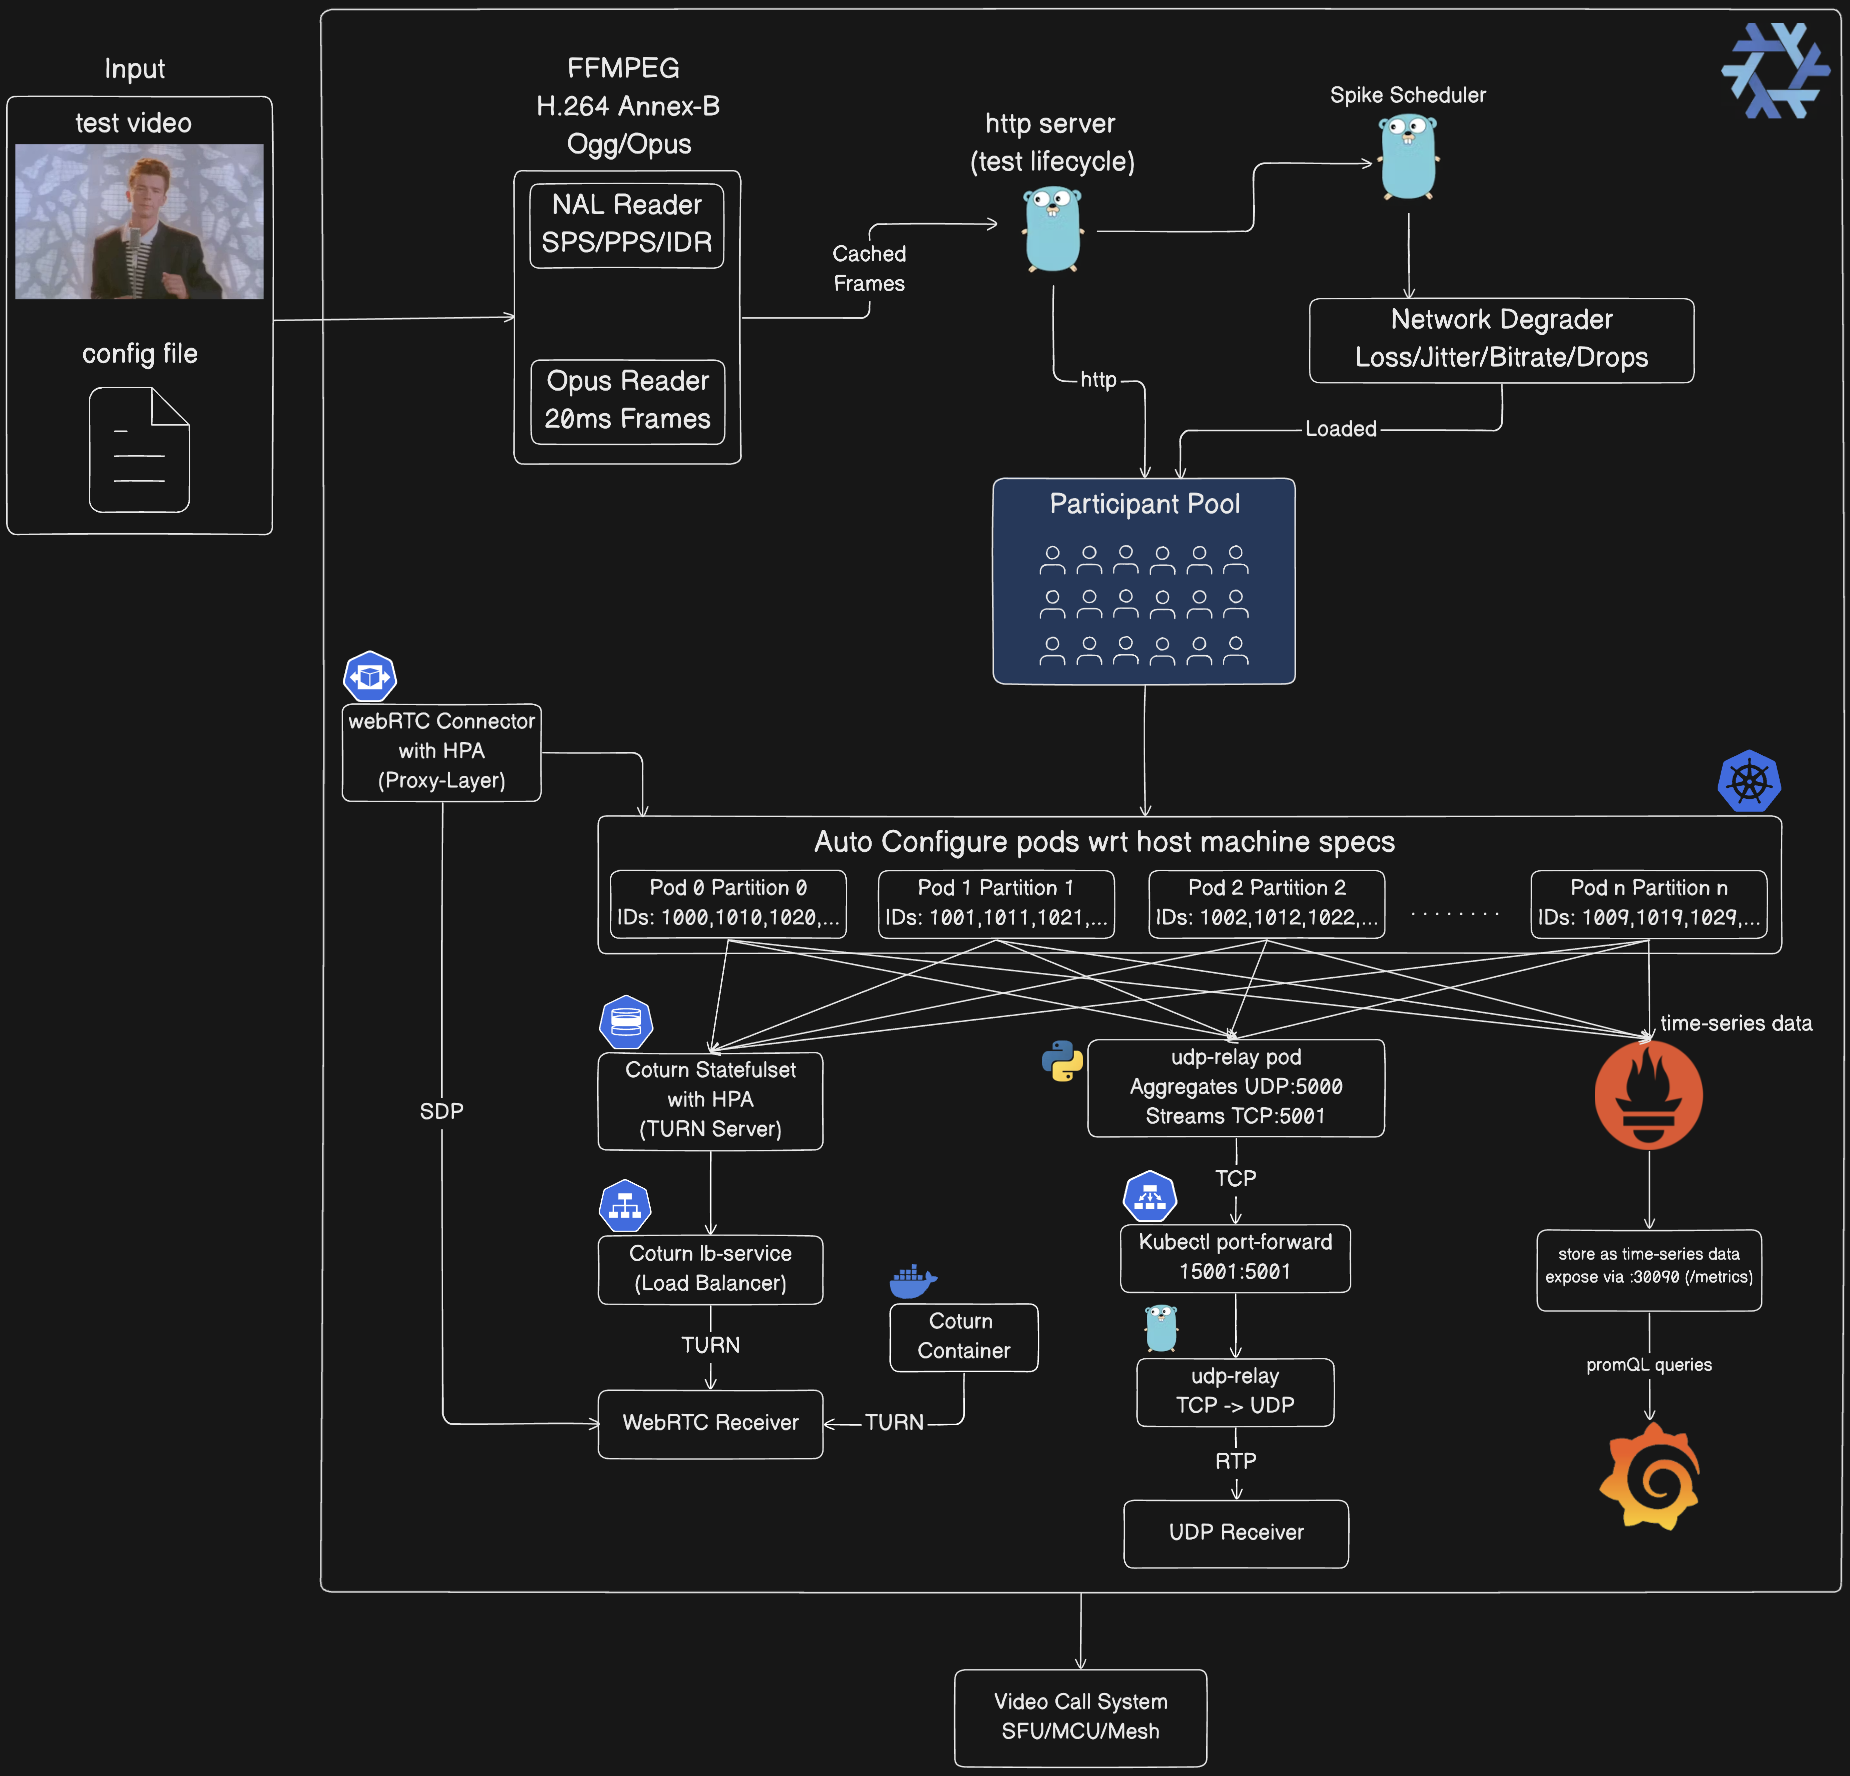 mdsadiqmd/av-chaos-monkey
오디오/비디오 테스트를 위한 Chaos Monkey (webRTC 및 UDP)
 wenekar/procinfo
bash에서 직접 프로세스 정보를 가져오며, 최소한의 의존성을 사용합니다.

 wearecloudar/s3-account-search
S3 계정 검색
 sandboxec/sandboxec
Linux를 위한 경량 명령 샌드박스, 기본적으로 안전하며, Landlock 기반.
 al0ne/cloud-audit
자동 클라우드 보안 감사 도구로, 이상 탐지, 블랙리스트 규칙 및 기준 분석을 사용하여 Tencent Cloud 및 AWS의 클라우드 플랫폼 로그를 주기적으로 감사함으로써 AK/SK 자격 증명 오용을 탐지합니다.
 6mile/gimmepatz
버그 바운티 헌터, 펜테스터 및 레드 팀을 위한 Personal Access Token (PAT) 리콘 도구
 raesene/cve-2022-23648-poc
CVE-2022-23648용 POC
 aquasecurity/trivy-plugin-aqua
Trivy를 Aqua Security 플랫폼과 통합하여 IaC, 파이프라인 및 종속성에서 취약점과 잘못된 구성을 스캔하는 플러그인입니다.
 owasp/vulnerable-container-hub
VULCONHUB는 보안을 배우고 실습할 수 있도록 직접 취약한 컨테이너 이미지를 구축하는 데 필요한 파일에 대한 액세스를 제공합니다.








