
 g4bri-3l3/idwolf
순수 PowerShell로 구현된 읽기 전용 Active Directory 및 Microsoft Entra ID 위생 감사 도구. 한 번 수집하고 오프라인으로 분석: 결정론적 발견 사항, 공격 경로, NIS2/ISO 27001/DORA/GDPR 매핑, HTML/CSV/JSONL 보고서, 선택적 AI 분석

                     .
                    / V\
                  / `  /
                 <<   |                IDWolf
                 /    |                Active Directory / Entra hygiene
               /      |
             /        |
           /    \  \ /
          (      ) | |
  ________|   _/_  | |
<__________\______)\__)

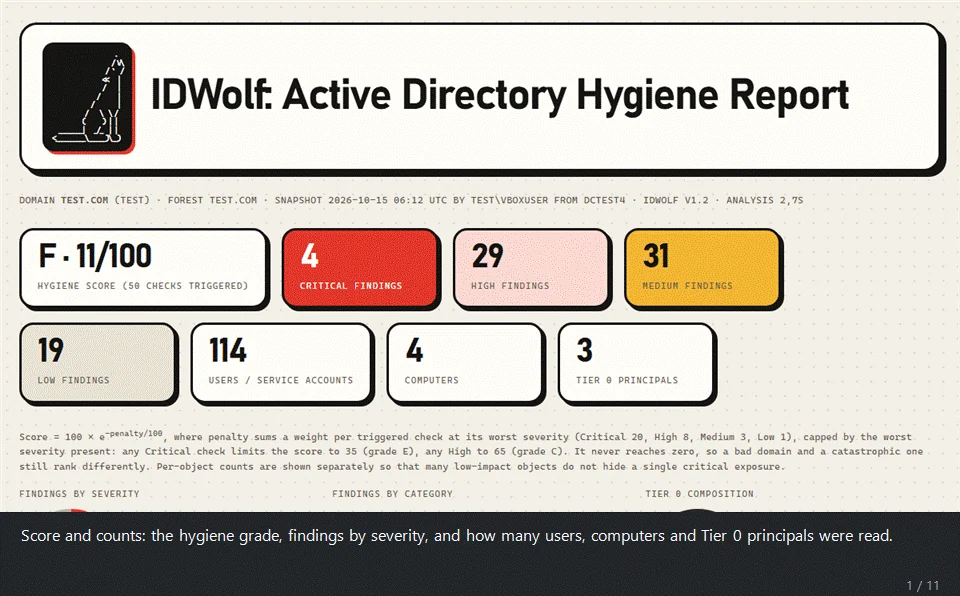
일회용 랩 도메인에서 나온 실제 보고서: 점수, 차트, 발견 사항을 도메인 장악으로 연결하는 것에 대한 판정이 담긴 AI 요약, 최근 공격에서 관찰된 공격 벡터, 공격 경로 맵, Tier 0 구성원, 그리고 발견 사항.
IDWolf는 합성 데이터뿐 아니라 실제 Active Directory 랩에서 테스트됩니다.
Vulnerable-AD와 프로젝트 자체의
tests/lab/ 스크립트로 채워진 도메인에서 테스트하며, 이 스크립트들은 ACL 체인,
위임 및 기타 잘못된 구성을 심어 놓습니다.
IDWolf는 순수 PowerShell로 작성된 Active Directory 및 Microsoft Entra ID용 위생 감사 도구입니다. 네이티브 ActiveDirectory 모듈만 사용하여 디렉터리의 읽기 전용 스냅샷을 만들고, 그 스냅샷을 오프라인으로 분석하여 HTML 보고서, 발견 사항 CSV, 그리고 원한다면 SIEM용 JSON Lines를 제공합니다.
AD 측에서는 169개의 검사를 실행합니다: Kerberos, 권한 있는 액세스, 계정 위생, 도메인 구성, 권한, DNS, AD CS(ESC1-5, 9, 10, 13, 15), 운영 상태(복제, DHCP, 백업), GPO에서 읽어낸 호스트 강화(SMB 및 LDAP 서명, NTLM, LM 해시, 사용자 권한) 및 암호 품질을 다루며, 이 모든 과정에서 암호 해시를 전혀 다루지 않습니다. 별도의 수집기는 CIS Microsoft 365 벤치마크에 매핑된 90개의 검사로 Microsoft Entra ID를 다룹니다.
원한다면 Gemini 단계가 경영진 요약과 교정 계획을 작성할 수 있습니다. 발견 사항 자체는 항상 사용자의 머신에서 계산되며, 무언가 전송되기 전에 모든 디렉터리 이름이 토큰으로 대체됩니다.
보고서는 자체 포함된 단일 HTML 파일로, 감사를 실행한 사람뿐 아니라 그 결과에 따라 조치해야 하는 사람들이 읽도록 만들어졌습니다. 대시보드 탭에는 점수와 등급, SVG로 그려진 공격 경로 맵과 신뢰 맵, Tier 0 구성원, NIS2 / ISO 27001 / DORA / GDPR 카드, 카테고리, 주요 위험 및 차트가 있습니다. 세부 정보 탭에는 수정 방법과 함께 모든 발견 사항이 있습니다. 외부 라이브러리도, CDN도, 인터넷에서 불러오는 것도 없습니다. 오프라인에서 열리고 그대로 메일로 보낼 수 있습니다.
GitHub는 HTML 파일을 일반 텍스트로 표시하므로, 샘플을 다운로드하여 브라우저에서 여십시오:
examples/lab_report.html은 GIF에 나오는 보고서입니다. 랩 도메인
(Vulnerable-AD와 tests/lab/ 스크립트로 채워짐)에서 나왔으며 선택적 Gemini
요약을 포함합니다.examples/demo_report.html은 가상의 도메인을 기반으로 하며, 심층 수집과
암호 품질을 포함합니다. 발견 사항 CSV와 JSON Lines가 그 옆에 있습니다.examples/entra_report.html은 가상의 Entra 테넌트입니다.| 스크립트 | 실행 위치 | 필요 사항 | 생성물 |
|---|---|---|---|
Start-IDWolf.ps1 (또는 Start-IDWolf.cmd) | 어디서나 | 없음 | 아래 모든 것에 대한 메뉴 |
Collect-ADSnapshot.ps1 | 도메인 가입 머신 | ActiveDirectory 모듈(RSAT), 도메인 계정 | AD 스냅샷 JSON |
Collect-EntraSnapshot.ps1 | 모든 머신 | Microsoft Graph SDK, Global Reader | Entra 스냅샷 JSON |
Export-PasswordQuality.ps1 | PDC에 접근할 수 있는 모든 머신(신뢰할 수 있는 관리자 호스트 또는 DC), 또는 오프라인 NTDS.dit | DSInternals, DCSync 권한 | 암호 품질 JSON(해시 없음) |
IDWolf.ps1 | 어디서나 | 없음 | HTML + CSV + JSONL 보고서 |
Export-BloodHound.ps1 | 어디서나 | 없음 | BloodHound CE zip(베타) |
Invoke-IDWolfScheduled.ps1 | 예약된 작업 | 수집기와 동일 | 프롬프트 없이 수집 + 분석, SIEM 피드 |
IDWolf.ps1에 스냅샷이 AD인지 Entra인지 알려줄 필요가 없습니다. 스스로
판별합니다.
| 영역 | 검사 항목 | 포함 내용 |
|---|---|---|
| Kerberos | 14 | Kerberoasting, AS-REP roasting, RC4/DES, 위임(제약 없음, 제약 있음, RBCD, SPN-jacking에 노출된 고아 대상), krbtgt 나이, Protected Users |
| 권한 있는 액세스 | 18 | 중첩 및 기본 그룹을 통한 SID 기준 Tier 0 멤버십, 휴면 / 외부 / 컴퓨터 관리자, 운영자 그룹, DnsAdmins, RID 500, silo, 모든 사용자를 로컬 관리자로 만드는 GPO, RODC 암호 복제 정책 및 RODC에 캐시된 Tier 0 자격 증명 |
| 계정 위생 | 19 | 비활성 및 한 번도 사용되지 않은 계정, 암호 불필요 / 만료 없음 / 설명에 포함된 암호, sIDHistory, LAPS 배포 및 교체, 구식 OS |
| 도메인 구성 | 28 | 암호 정책 및 FGPP, 기능 수준, 휴지통, 익명 LDAP, 트러스트, DNS 영역 및 WPAD 레코드, DC 위생 |
| 권한 | 17 | DCSync 권한, Tier 0에 대한 위험한 ACE(-Deep 사용 시 어디든: 로그온 스크립트, 프로필 경로, 인증서 매핑, 계정 플래그 및 계정 제한, RBCD 속성에 대한 쓰기 액세스 포함), 소유자, 기밀 속성의 DirSync 판독자(SyncLAPSPassword), GPP 암호, 스크립트 비밀, gMSA 및 LAPS 판독자, Shadow Credentials, dMSA 생성 권한(BadSuccessor), SCCM System Management 컨테이너에 대한 쓰기 액세스, GPO 탈취, 공유에서 실행되는 GPO 스크립트 및 작업 |
| 인증서 서비스 | 19 | ESC1-5, 9, 10, 13, 15, 17(HTTPS를 통한 WSUS), 취약한 CA 키, 만료 예정 CA; ESC6, 7, 8, 11 및 16은 CA 자체에서 판독(CA 호스트에 대한 관리자 권한), 판독할 수 없는 CA에 대한 수동 확인 참고 사항 포함 |
| 호스트 강화(GPO) | 40 | SMB/LDAP 서명 및 채널 바인딩, NTLM/LM, WDigest, LSA 보호, 감사 정책, 로깅, ZeroLogon, LLMNR, mDNS, NBT-NS(DC에서 실시간), null 세션, Spooler, WebClient(GPO 및 DC에서 실시간), noPac 패치 수준 및 강제 인터페이스(DC에서 실시간), Point and Print(PrintNightmare), 캐시된 로그온, AlwaysInstallElevated, GPO의 자동 로그온 암호, HTTP를 통한 WSUS, RDP(NLA, Restricted Admin), Credential Guard, 애플리케이션 제어, IPv6 / mitm6, WPAD 자동 검색, Windows Script Host, 강제 로그오프 |
| 암호 품질 | 5 | 중복, 빈, 기본, 유출 및 복호화 가능한 암호, 해시를 전혀 처리하지 않고 |
| 운영 상태 | 9 | 복제, 백업, DC의 DHCP, FSMO 보유자, 연결할 수 없는 DC, DC 간 시계 오차, DC의 디스크 공간 및 중지된 서비스 |
| Entra ID | 90 | MFA(등록, 강도, Authenticator 설정), 조건부 액세스(레거시 인증, 디바이스 코드, 위험, 관리 디바이스, 위치, 토큰 보호, 세션 제한), PIM(상시 액세스, 승인, 활성화 및 할당 설정, 그룹 소유자용 PIM), 관리자(클라우드 전용, 라이선스, 비활성, 비상 액세스), 디바이스(조인, 로컬 관리자, LAPS, BitLocker), 게스트, 앱(동의, 권한, 자격 증명 정책), 암호 설정, 위험한 앱 동의, 앱 소유자, 조건부 액세스 제외 및 관리자 역할 뒤에 있는 그룹, Entra Connect 앱, 유사 앱 이름, Microsoft 앱의 자격 증명, 동기화 상태, 페더레이션, B2B 직접 연결, 액세스 패키지 및 해당 카탈로그의 역할, 사용 중단된 Azure AD Graph에 여전히 있는 앱, 워크로드 ID 조건부 액세스, 디바이스에서 코드를 실행할 수 있는 Intune 역할 및 디바이스 초기화 및 스크립트에 대한 Multi Admin Approval(실제 테넌트에서 아직 검증되지 않음); Graph가 읽을 수 있는 모든 CIS Microsoft 365 v7 제어 항목 |
전체 검사 목록은 아래에 있습니다. 이것이 CIS, PingCastle,
InfosecMatter Top 16 및 일반적인 공격 기법에 어떻게 매핑되는지는 COVERAGE.md에 있습니다.
2023-2026년에 가장 많이 인용된 사건과 연구의 배경이 된 벡터, 그리고 각 벡터가 필요로 하는 조건을 찾는 검사 항목입니다. 다루지 않는 내용(Microsoft 측의 결함, 구성이 아닌 탐지)을 포함한 전체 표는
COVERAGE.md에 있습니다.
| 공격 | 시기 | 검사 |
|---|---|---|
| BadSuccessor (Windows Server 2025의 dMSA, CVE-2025-53779) | 2025 | badsuccessor_dmsa_create |
| Golden dMSA / Golden gMSA | 2025 | kds_root_key_readable (-Deep) |
| 강제 인증 + LDAP 또는 AD CS로의 NTLM 릴레이 (CVE-2025-24054) | 2025-26 | coercion_unfiltered_dc, adcs_esc8, adcs_esc11, ldap_signing_not_required, ldap_channel_binding_off, webclient_on_dc |
| SMB를 통한 NTLM 리플렉션 (CVE-2025-33073) | 2025 | smb_signing_not_required, smb_client_signing_not_required (완화 조치) |
| AD CS ESC15 (EKUwu) 및 ESC16 | 2024-25 | adcs_esc15, adcs_esc16 |
| AD CS ESC17: 누구나 요청할 수 있는 인증서를 사용하는 HTTPS 기반 WSUS | 2026 | adcs_esc17, wsus_http |
| SCCM / MECM: AD에 게시된 악성 관리 지점 | 2023-26 | sccm_system_management_writable |
| 랜섬웨어 침해 사고에서의 Kerberoasting | 2026 | kerberoastable_user, privileged_kerberoastable, spn_account_rc4 |
| Entra Connect 및 SyncJacking | 2025-26 | entra_admin_synced_from_onprem, entra_connect_app_extra_credentials, dcsync_rights (부분적) |
| 암호 스프레이 공격 (클라우드 초기 접근의 99% 이상, Microsoft 2026) | 2025-26 | entra_smart_lockout_weak, entra_banned_passwords_off, entra_legacy_auth_allowed, entra_admins_without_mfa |
| 디바이스 코드 피싱 | 2025-26 | entra_device_code_flow_allowed |
| 중간자 공격 및 토큰 탈취 | 지속 중 | entra_no_phishing_resistant_admins, entra_token_protection_off, entra_admin_sign_in_frequency |
| OAuth 동의 피싱, 과도한 권한을 가진 앱 (Midnight Blizzard) | 2024-26 | entra_users_can_consent, entra_risky_delegated_grant, entra_app_high_privilege |
| 서비스 주체 소유권을 통한 권한 상승 (Entra Agent ID) | 2026 | entra_privileged_app_sp_owner, entra_privileged_app_owner |
| 침해된 Intune 관리자에 의한 대규모 디바이스 초기화 (Stryker, 보도됨) | 2026 | entra_intune_no_multi_admin_approval, entra_intune_role_weak_group (실제 테넌트에서 아직 검증되지 않음) |
| 여전히 Azure AD Graph를 사용하는 앱 (Actor 토큰 결함, CVE-2025-55241) | 2025 | entra_app_azure_ad_graph |
모든 검사는 네 가지 프레임워크에서 해당 검사가 증거를 제공하는 통제 항목에 매핑됩니다:
