
 #1

 hac01/azure-pentesting-suite
Azure 보안 평가를 위한 Go 툴킷: 구독 및 리소스를 열거하고, 잘못된 구성을 감사하며, 공용 Blob 스토리지를 익명으로 공격합니다.
 0x4m4/hexstrike-ai
AI 에이전트가 150개 이상의 사이버 보안 도구를 자율적으로 실행하여 네트워크, 웹 애플리케이션, 클라우드 인프라 전반에 걸쳐 자동화된 침투 테스트, 취약점 발견, 버그 바운티 자동화, 보안 연구를 수행할 수 있게 해주는 MCP 서버입니다.
 fleetdm/fleet
MDM, 패치 관리, 소프트웨어 배포, 그리고 osquery 기반 가시성을 통해 엔드포인트를 보호하고 관리하는 오픈소스 플랫폼으로, 규정 준수 및 취약점 모니터링을 지원합니다.
 mafifrizi/ares
MITRE ATT&CK 모듈 오케스트레이션, DAG 공격 경로 해결, OPSEC 제어, 암호화된 자격 증명 보관소, 다중 형식 보고를 갖춘 자율 레드팀 참여 플랫폼입니다.
 blakeblackshear/frigate
IP 카메라를 위한 실시간 로컬 객체 탐지 기능을 갖춘 NVR
 six2dez/reconftw
reconFTW는 대상 도메인에 대해 자동화된 정찰을 수행하기 위해 설계된 도구로, 최적의 도구 세트를 실행하여 스캐닝을 수행하고 취약점을 찾아냅니다.
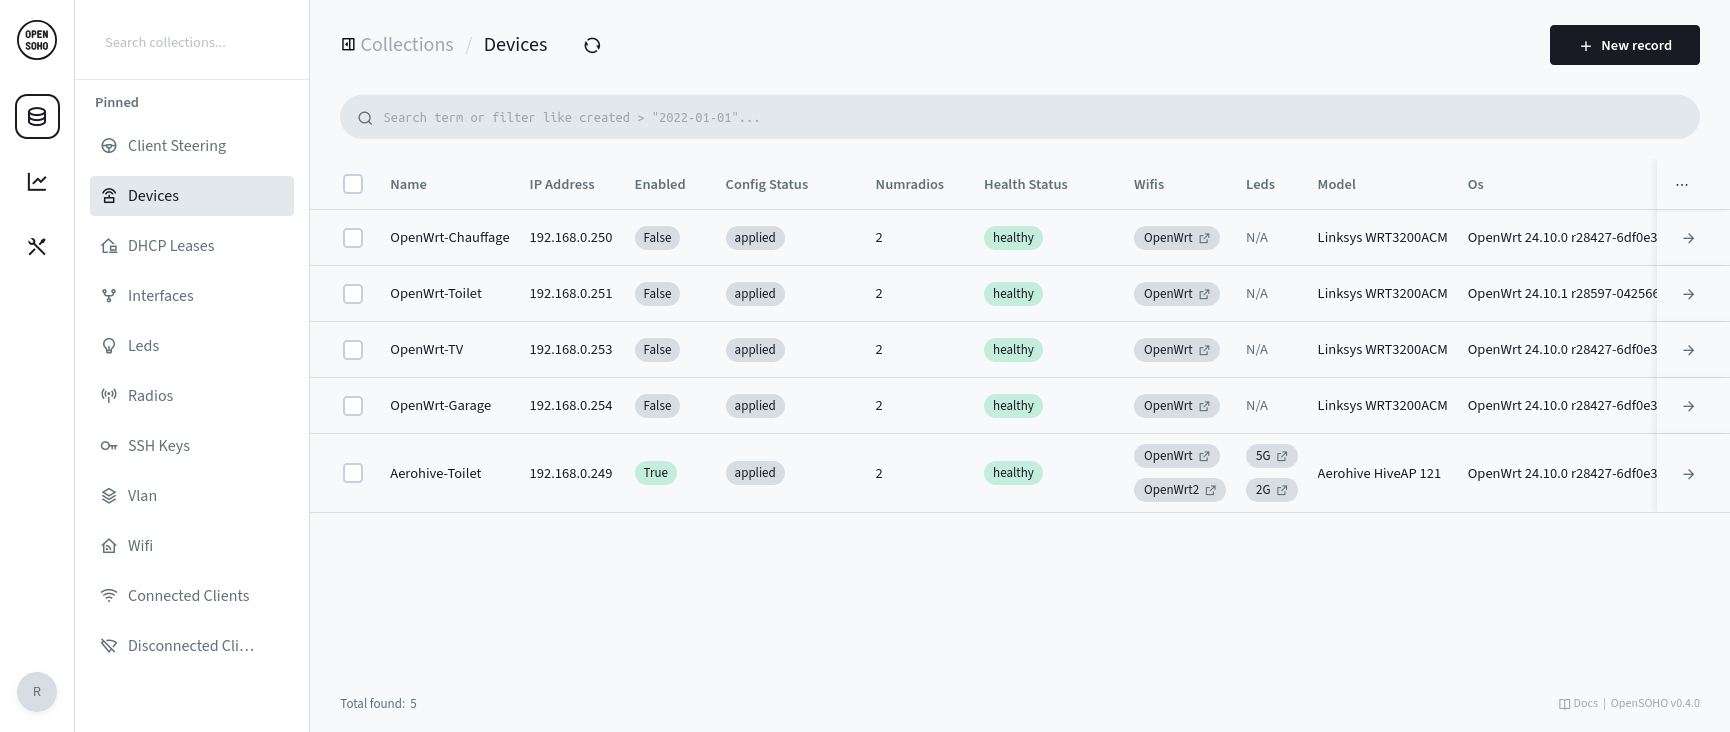 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 serverless/serverless
CLI framework for deploying and managing serverless applications on AWS Lambda with YAML infrastructure, local development, and multi-language…
 future-architect/vuls
에이전트 없는 취약점 스캐너: Linux, FreeBSD, 컨테이너, WordPress, 프로그래밍 언어 라이브러리, 네트워크 장치 지원
 openziti/ziti
제로 트러스트 네트워킹 플랫폼으로, 암호화된 신원, 정책 기반 접근, 종단 간 암호화를 통해 서비스를 보이지 않게 만듭니다. VPN을 대체하고, IoT를 보호하며, 열린 포트 없이 멀티 클라우드 환경을 연결합니다.
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 semgrep/semgrep
많은 언어를 위한 경량 정적 분석. 소스 코드처럼 보이는 패턴으로 버그 변종을 찾습니다.
 opennhp/opennhp
암호화 기반 제로 트러스트 툴킷으로, NHP 및 DHP 프로토콜을 구현하여 네트워크 인프라를 숨기고, 데이터를 암호화하며, 애플리케이션과 인프라에 기본 거부(default-deny) 접근 제어를 적용합니다.
 aipentest/cyberstrikeai
AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 firecracker-microvm/firecracker
서버리스 컴퓨팅을 위한 안전하고 빠른 마이크로VM.









