
 #1

 mzfr/liffy
ローカルファイルインクルージョンエクスプロイトツール
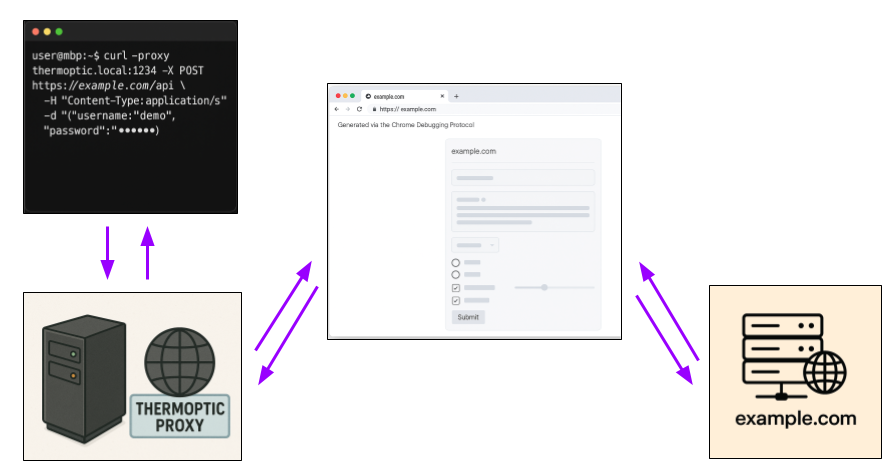 mandatoryprogrammer/thermoptic
スタックの全レイヤーにわたってリクエストをChromeブラウザとして完全に偽装する、次世代のHTTPステルスプロキシ。

 d00movenok/bounceback
↕️🤫 レッドチーム運用のセキュリティのためのステルスリダイレクター
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Javaエクスプロイト - WAFバイパス手法
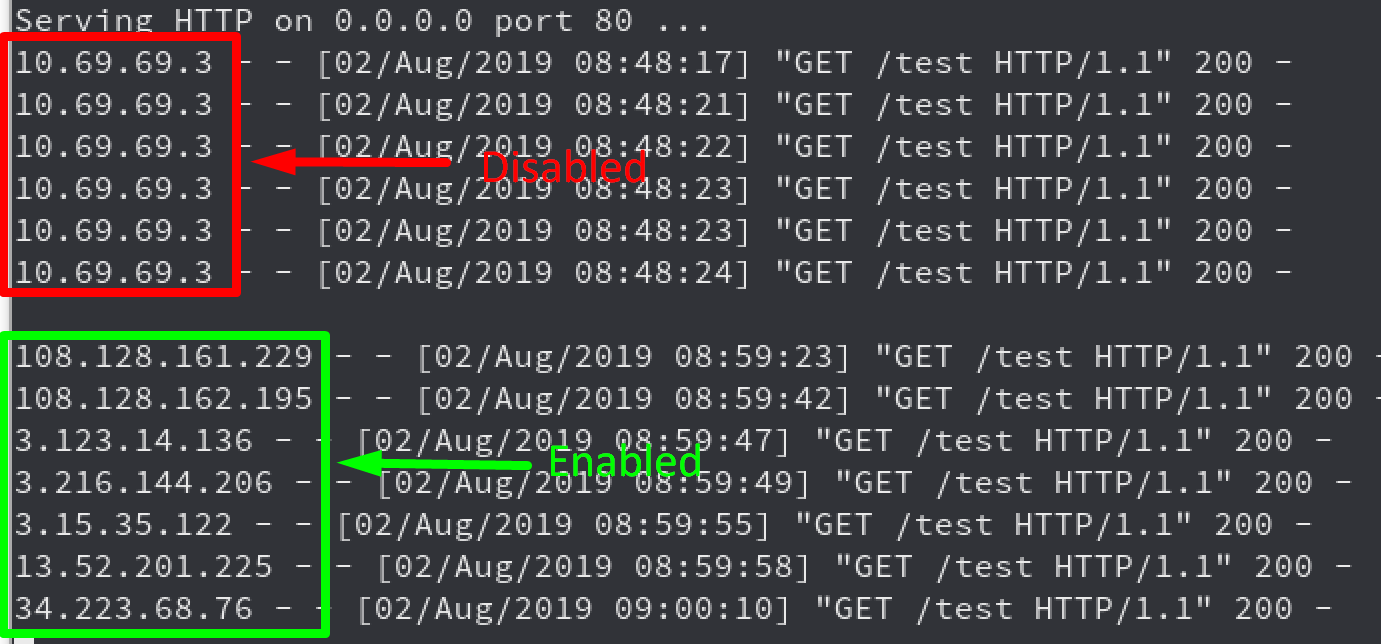 rhinosecuritylabs/iprotate_burp_extension
リクエストごとにIPをローテーションするためにAWS API Gatewayを使用するBurp Suite用の拡張機能
 ekultek/zeus-scanner
高度な偵察ユーティリティ
 capture0x/xss-loader
Xssペイロードジェネレーター ~ Xssスキャナー ~ Xssドークファインダー
 ejpir/cve-2025-55182-research
CVE-2025-55182の技術的な概念実証と詳細分析。ReactのFlight Protocolにおけるパストラバーサル、偽チャンクインジェクション、$Bハンドラの悪用による重大なRCE脆弱性です。
 c0dejump/hawkscan
Webサイト上の偵察と情報収集のためのセキュリティツール。(python 3.x)
 zigoo0/jsonbee
さまざまなウェブサイトのコンテンツセキュリティポリシー(CSP)をバイパスするのに役立つ、すぐに使えるJSONPエンドポイント/ペイロード。
 gal-nagli/shockwave-oss
リコン、ファジング、Webエクスプロイト向けのバグバウンティのヒント、ワンライナー、自動化ワークフローを厳選収録。プライベートnucleiテンプレートとHackerOneレポートの要点も収録しています。
 0xacb/recollapse
ブラックボックス正規表現ファジングツール。Webアプリケーションにおいて、入力検証をバイパスし、正規化を発見し、WAFを回避するペイロードを生成します。
 yagamiilight/cerberus
強力な脆弱性スキャナーです。サブドメインのブルートフォースにはaioDNSを使用し、asyncioによる非同期高速スキャンで、ターゲットの全方位アセットをカバーした一括脆弱性スキャンを実行します。ミドルウェア情報の収集、IPプロキシの自動収集を行い、WAF情報の検出時には自動的にプロキシを使用して自…
 cc1a2b/jshunter
jshunterは、JavaScriptファイルを解析し、エンドポイントを抽出するために設計されたコマンドラインツールです。このツールは、APIエンドポイントや潜在的なセキュリティ脆弱性などの機密データの特定に特化しており、バグバウンティハンターやセキュリティ研究者にとって不可欠なリソースとなってい…
 yunemse48/403bypasser
ヘッダー操作、パス難読化、HTTPメソッド変換を用いて、Webアプリケーションのセキュリティテスト向けにHTTP 403アクセス制御バイパス技術を自動化します。
 laluka/bypass-url-parser
生のcurlリクエストを使用して、40X保護ページに対して数百のURLバイパス手法をテストし、マルチモードスキャン、ヘッダースプーフィング、およびアクセス制御評価のためのJSON/HTML結果エクスポートを備えています。








