Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
bypass-firewalls-by-DNS-history — DNS履歴レコードに基づくファイアウォールバイパススクリプト。このスクリプトは、DNS Aレコードの履歴を検索し、そのドメインに対してサーバーが応答するかどうかを確認します。バグバウンティハンターに便利です。 | Kitploit
ツール/GitHubGitHub/vincentcox/bypass-firewalls-by-dns-history
偵察WAFバイパスウェブセキュリティペネトレーションテストDNS分析
GitHubvincentcox/bypass-firewalls-by-dns-history

bypass-firewalls-by-DNS-history

DNS履歴レコードに基づくファイアウォールバイパススクリプト。このスクリプトは、DNS Aレコードの履歴を検索し、そのドメインに対してサーバーが応答するかどうかを確認します。バグバウンティハンターに便利です。

リポジトリを見る
共有
1.3k264576年前Kitploit レビュー済み

DNS履歴を悪用してファイアウォールを迂回する

Tool overview

このスクリプトは以下を見つけようとします:

  • Cloudflare、Incapsula、SUCURIなどのファイアウォールの背後にあるサーバーの直接IPアドレス
  • 現在のアクティブなサイトと同じ(非アクティブで管理されていない)ウェブサイトをまだ実行している古いサーバー。A DNSレコードがそのサーバーを指していないため、アクティブなトラフィックを受信していません。これは現在のアクティブなサイトの古くて管理されていないバージョンであるため、さまざまなエクスプロイトに対して脆弱である可能性があります。SQLインジェクションを見つけて古いウェブサイトのデータベースにアクセスし、その情報を悪用して現在のアクティブなウェブサイトに利用するのが容易かもしれません。

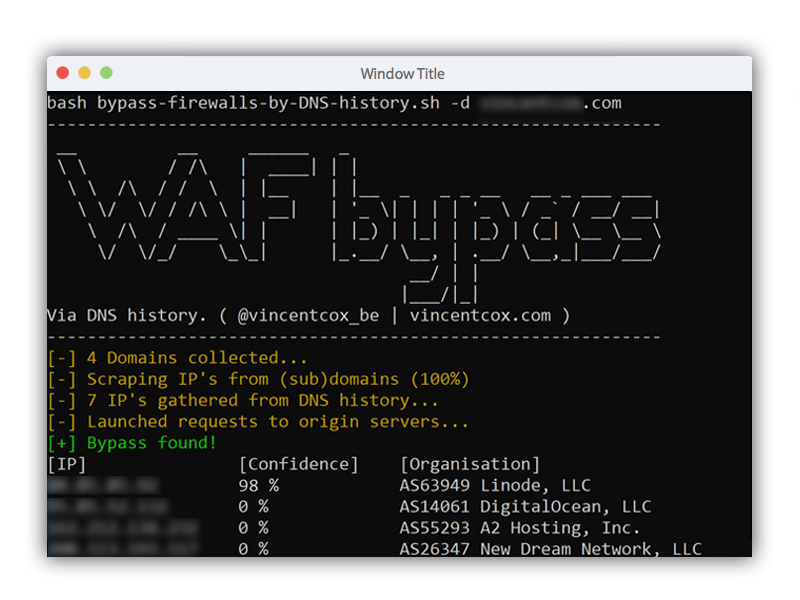
このスクリプトはDNS履歴レコードを(悪)用します。古いDNS Aレコードを検索し、そのドメインに対してサーバーが応答するかどうかを確認します。また、可能性のあるオリジンサーバーとファイアウォールのHTML応答の類似性に基づいて信頼レベルを出力します。

このスクリプトはサブドメインのIPも取得します。なぜなら、私自身の経験から、サブドメインのIPがメインドメインのオリジンを指している場合があることを学んだからです。

Usage

次のようにスクリプトを使用します:

bash bypass-firewalls-by-DNS-history.sh -d example.com

  • -d --domain: 迂回するドメイン
  • -o --outputfile: IPを出力するファイル
  • -l --listsubdomains: 追加カバレッジのためのサブドメインのリスト
  • -a --checkall: すべてのサブドメインでWAF迂回をチェック

Requirements (optional)

jqは自動的にサブドメインを収集するために出力を解析するのに必要です。 apt install jqでインストールします。

Background information

WAF Bypass explanation

WAF迂回として定義するものを説明するために、以下のスキームを見てください。
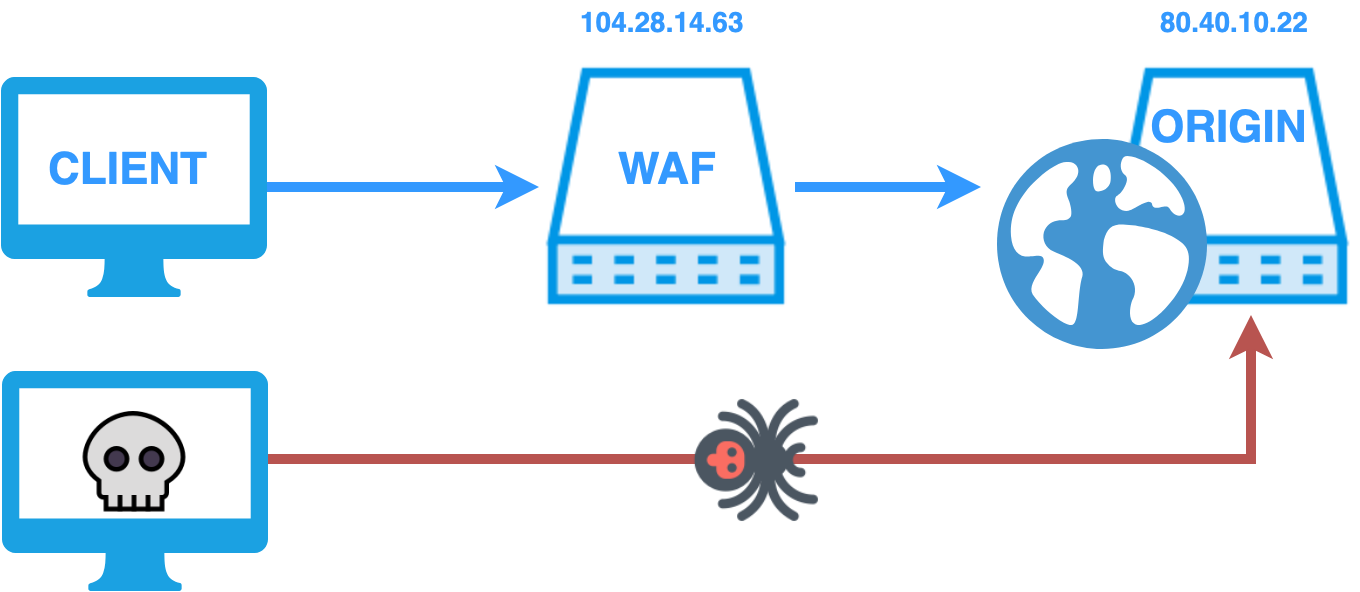
Scheme WAF Bypass

通常の訪問者はウェブサイトに接続します。最初のリクエストはDNSリクエストで、ウェブサイトのIPを問い合わせて、クライアントのブラウザがHTTPリクエストを送信する先を知るためのものです。Cloudflareや他の公開WAFの背後にあるサイトの場合、応答にはWAF自体のIPアドレスが含まれます。HTTPトラフィックは基本的にWAFを通ってオリジンウェブサーバーに流れます。WAFは悪意のあるリクエストをブロックし、(D)DoS攻撃から保護します。しかし、攻撃者がオリジンウェブサーバーのIPを知っており、かつそのオリジンウェブサーバーがインターネット全体からのHTTPトラフィックを受け入れている場合、攻撃者はWAF迂回を実行できます:HTTPトラフィックをWAFを通過させる代わりに、直接オリジンウェブサーバーに送信します。

このスクリプトはそのオリジンIPを見つけようとします。これにより、オリジンウェブサーバーに直接接続できます。SQLインジェクションやSSRFなどの攻撃はフィルタリングされず、成功する可能性があります。一方、WAFが介在しているとこれらの攻撃は阻止されます。

Further exploitation

迂回を見つけた場合、2つのオプションがあります:

  • ホストファイルを編集します。これはシステム全体の解決策です。ホストファイルは/etc/hosts(Linux/Mac)またはc:\Windows\System32\Drivers\etc\hosts(Windows)にあります。次のようなエントリを追加します:80.40.10.22 vincentcox.com。
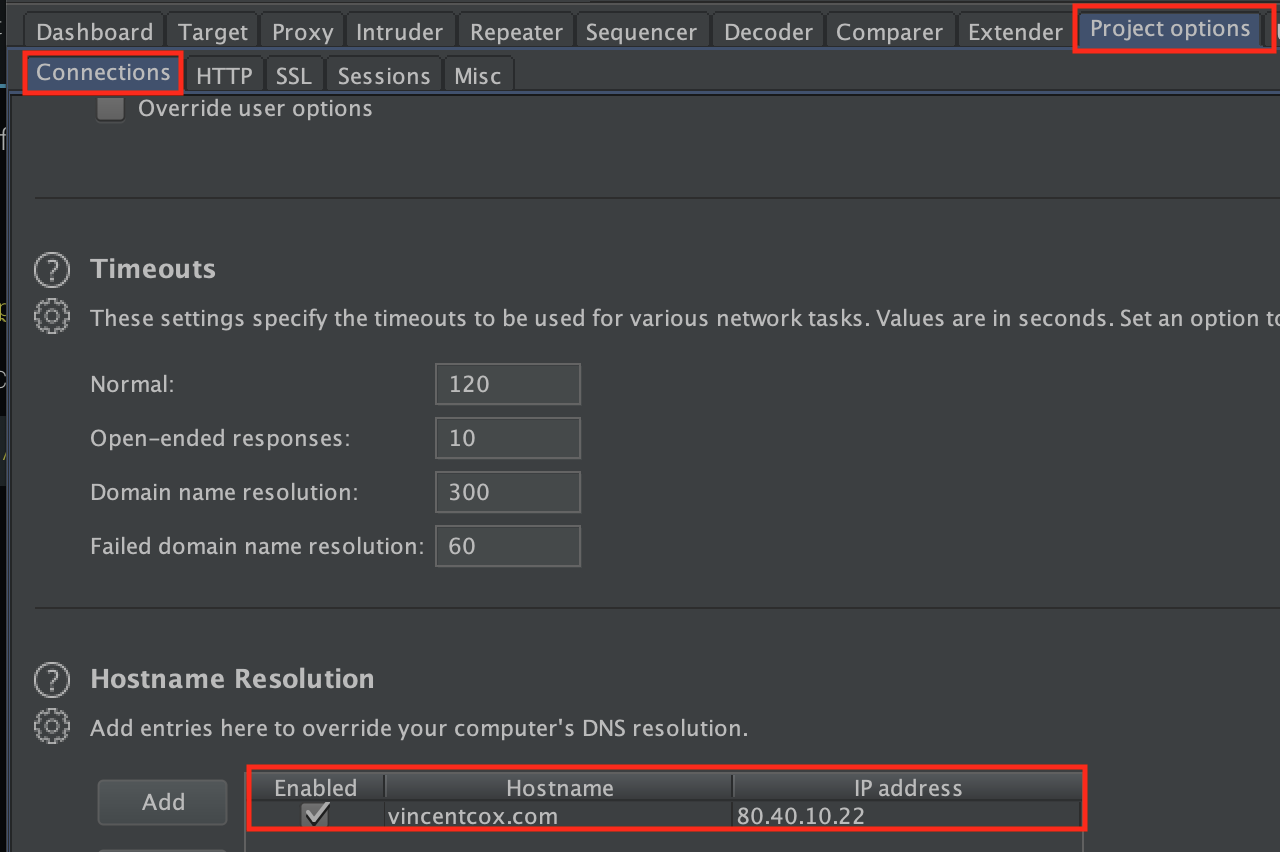
  • Burp Suite: Burp Suite Settings

この時点から、HTTPトラフィックは直接オリジンウェブサーバーに送られます。通常通りペネトレーションテストを実行でき、リクエストがWAFによってブロックされることはありません。

How to protect against this script?

  • ファイアウォールを使用している場合は、ファイアウォールを通過するトラフィックのみを受け入れるようにしてください。インターネットから直接来るすべてのトラフィックを拒否します。例:CloudflareにはIPのリストがあり、iptablesまたはUFWでホワイトリストに登録できます。他のすべてのトラフィックを拒否します。
  • 古いサーバーが接続を受け入れていないこと、そもそもアクセス可能でないことを確認してください。

For who is this script?

このスクリプトは以下の人に便利です:

  • セキュリティ監査人
  • ウェブ管理者
  • バグバウンティハンター
  • ブラックハッターもおそらく ¯\_(ツ)_/¯

Web services used in this script

以下のサービスが使用されています:

  • SecurityTrails
  • CrimeFlare
  • certspotter
  • DNSDumpster
  • IPinfo
  • ViewDNS

FAQ

なぜBashで、Pythonではないのですか?

最初は数行のCURLワンライナーから始まり、bashスクリプトになり、コードをどんどん拡張していき、Pythonを使わなかった後悔もそれに応じて大きくなりました。

自分のツールでもっと多くのサブドメインが見つかりますか?

わかっています。すべてのDNSブルートフォースおよび列挙ツールをインストールすることを皆さんに期待することはできません。さらに、これらのツールがどのフォルダに配置されているか、どのエイリアスで呼び出されるか事前にわかりません。それでも -l を使用して独自のリストを提供でき、これらのサブドメインツールの出力をこのツールに取り込むことができます。期待される入力は各行に完全なサブドメインです。

Author

プロジェクト作成者

Vincent Cox

LinkedIn Twitter ウェブサイト

Tags

WAF迂回
Webアプリケーションファイアウォール迂回
DNS履歴
直接/オリジンIPウェブサイトを見つける

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →