Webアプリケーション、API、AI/LLMのセキュリティテスト、セキュアコードレビュー、DevSecOps統合を現実的なハンズオンラボで実践するための、意図的に脆弱性を持つ銀行プラットフォーム。
Web、API、LLMのアプリケーションセキュリティテスト、セキュアコードレビュー、CI/CDパイプラインへのセキュリティ実装を練習するための、意図的に脆弱性を持たせたWebアプリケーションです。
⚠️ 警告: このアプリケーションは意図的に脆弱性を持たせており、隔離された環境で教育目的にのみ使用してください。
このプロジェクトは、複数のセキュリティ脆弱性を組み込んだシンプルな銀行アプリケーションです。セキュリティエンジニア、開発者、インターン、QAアナリスト、DevSecOps実務者が以下について学ぶのに役立つよう設計されています:
USD、GBP、NGN、JPY、EUR、QAR、BTC、ETH) によるメインUSD残高からのバーチャルカードへの入金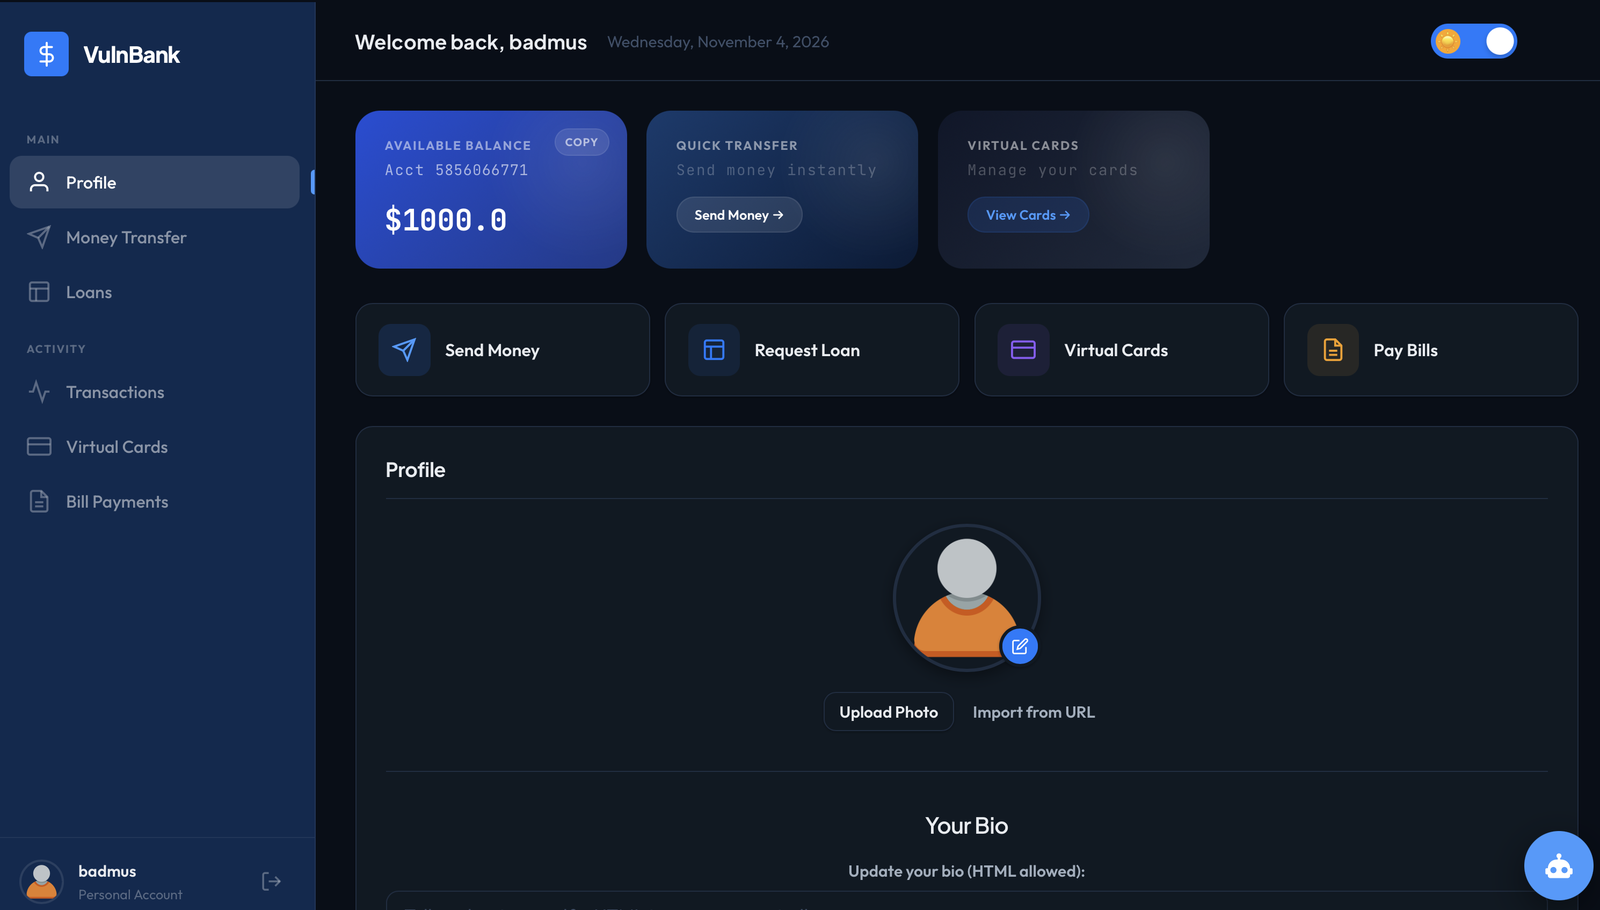
認証と認可
データセキュリティ
取引の脆弱性
ファイル操作
セッション管理
クライアント側およびサーバー側の欠陥
バーチャルカードの脆弱性
請求書支払いの脆弱性
マーチャント決済APIの脆弱性
AIカスタマーサポートの脆弱性
/graphql が継承する脆弱なJWTベースの認証git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
docker-compose up -d --build
アプリケーションは http://localhost:5000 で利用可能になります。
Docker のセットアップには、手動で SSH 介入しなくてもアプリが復旧できるよう、いくつかの運用上の安全策が含まれています:
web と db は restart: unless-stopped を使用しているため、プロセスが終了すると Docker が自動的に再起動します。db はヘルスチェックを公開しており、web は Postgres の準備が整うまで待機してから起動します。web は debug=True で Flask 開発サーバーを実行します(意図的な設定です — Werkzeug デバッガーを標的とするトレーニングシナリオを維持するため)。web は GET /healthz を公開しており、コンテナがアプリとデータベースの実際の使用可否を報告できるようになっています。xss-cleaner は意図的なストアド XSS 動作を維持しつつ、保存されたユーザー名、bio、取引説明のペイロードを 15 分後に無効化します。XSS_PAYLOAD_TTL_MINUTES と XSS_CLEANUP_INTERVAL_SECONDS を設定して、保持期間とスイープ頻度を調整できます。これにより、意図的に脆弱なアプリケーションの動作を維持しつつ、コンテナのライフサイクルをより堅牢にしています。
実際のコンテナを起動せずに、ローカルランタイムの配線を検証できます:
python3 -m unittest discover -s tests -v
これは /healthz エンドポイントの動作を確認し、start.sh がデータベースを待機してから Flask アプリを起動することを検証します。
現在の Python 環境に Flask アプリの依存関係がインストールされていない場合、/healthz ルートのテストはスキップされ、起動スクリプトのスモークテストは引き続き実行されます。
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
docker build -t vuln-bank .
docker run -p 5000:5000 vuln-bank
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
# On Windows
python -m venv venv
venv\Scripts\activate

# On Linux/Mac
python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt
# On Windows
mkdir static\uploads

# On Linux/Mac
mkdir -p static/uploads
.env ファイルを変更します:
アプリケーションを実行します:
# On Windows
python app.py

# On Linux/Mac
python3 app.py
.env ファイルは、教育目的で簡単にセットアップできるよう、意図的にこのリポジトリに含まれています。実際のアプリケーションでは、.env ファイルをバージョン管理にコミットすべきではありません。
現在の環境変数:
DB_NAME=vulnerable_bank
DB_USER=postgres
DB_PASSWORD=postgres
DB_HOST=db  # Change to 'localhost' for local installation
DB_PORT=5432
このアプリケーションは PostgreSQL を使用します。アプリケーションを初めて実行すると、データベースが自動的に初期化され、以下が作成されます:
http://localhost:5000http://localhost:5000/api/docshttp://localhost:5000/graphql「python not found」と表示される場合:
python の代わりに py を使用してみてくださいアップロードフォルダに関する権限の問題:
ディレクトリ作成時に「Permission denied」が発生する場合:
sudo mkdir -p static/uploads
sudo chown -R $USER:$USER static/uploads
ポート5000はすでに使用されています:
# Kill process using port 5000
sudo lsof -i:5000
sudo kill <PID>
接続が拒否される:
.env ファイルの認証情報を確認する認証に失敗する:
.env の DB_PASSWORD が Postgres ユーザーのパスワードと一致していることを確認してください。
または、次のコマンドで postgres ユーザーをリセットします:
ALTER ROLE postgres WITH PASSWORD 'your_password';
インストールエラー:
PostgreSQL のエラーが発生した場合は、Chocolatey 経由でインストールし、パスワードを postgres に設定します:
choco install postgresql --version=17.4.0 -y
# Use the generated password, or immediately reset it:
& 'C:\Program Files\PostgreSQL\17\bin\psql.exe' -U postgres -c "ALTER ROLE postgres WITH PASSWORD 'postgres';"
データベースが存在しない:
次のコマンドで手動で作成します:
CREATE DATABASE vulnerable_bank;
または次を実行します:
createdb -U postgres -h localhost vulnerable_bank



