
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
 microsoft/whatthehack
チャレンジベースのハッカソンのコレクションです。学生ガイド、コーチガイド、講義プレゼンテーション、サンプル/指示コード、テンプレートが含まれています。 What The Hackのウェブサイトをご覧ください: https://aka.ms/wth
 deepfence/secretscanner
:unlock: :unlock: コンテナイメージやファイルシステム内の機密情報やパスワードを検出 :unlock: :unlock:
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
 nozaq/terraform-aws-secure-baseline
CIS Amazon Web Services FoundationsおよびAWS Foundational Security Best Practicesに基づいて、AWSアカウントをセキュアなベースライン構成で設定するTerraformモジュール。
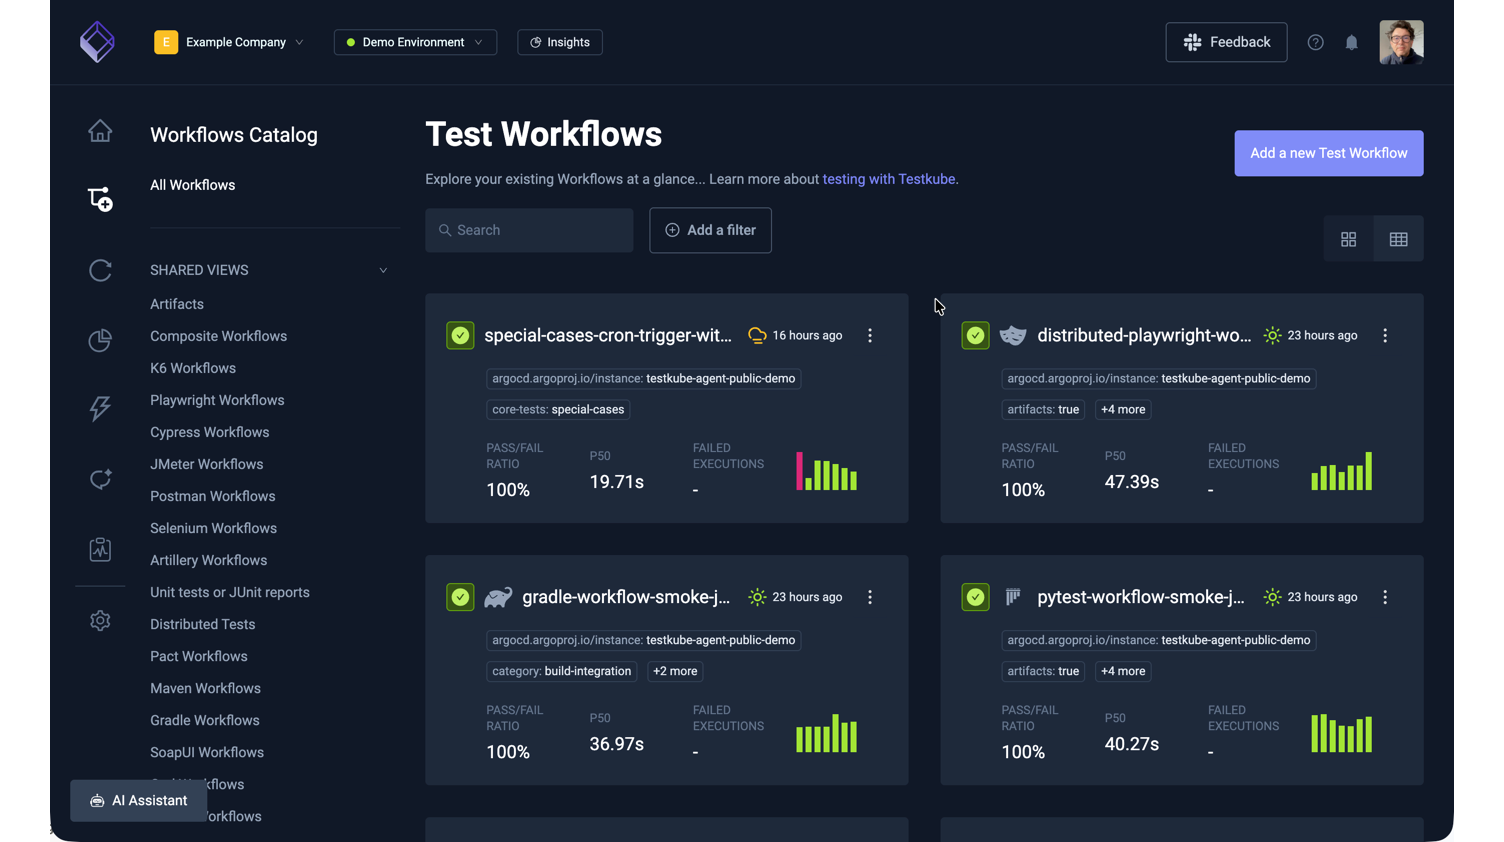 kubeshop/testkube
☸️ AI駆動型エンジニアリングチームのためのオープンテストプラットフォーム
 google-github-actions/run-gemini-cli
Gemini CLIを呼び出すGitHub Action
 getprobo/probo
Open source solutions for SOC2, GDPR, and ISO27001
 knostic/openant
KnosticのOpenAntは、オープンソースのLLMベース脆弱性発見製品のリーダーであり、防御側が検証済みのセキュリティ欠陥を積極的に発見できるよう支援し、誤検知と検出漏れの両方を最小限に抑えます。ステージ1は検出、ステージ2は攻撃です。生き残ったものが本物です。
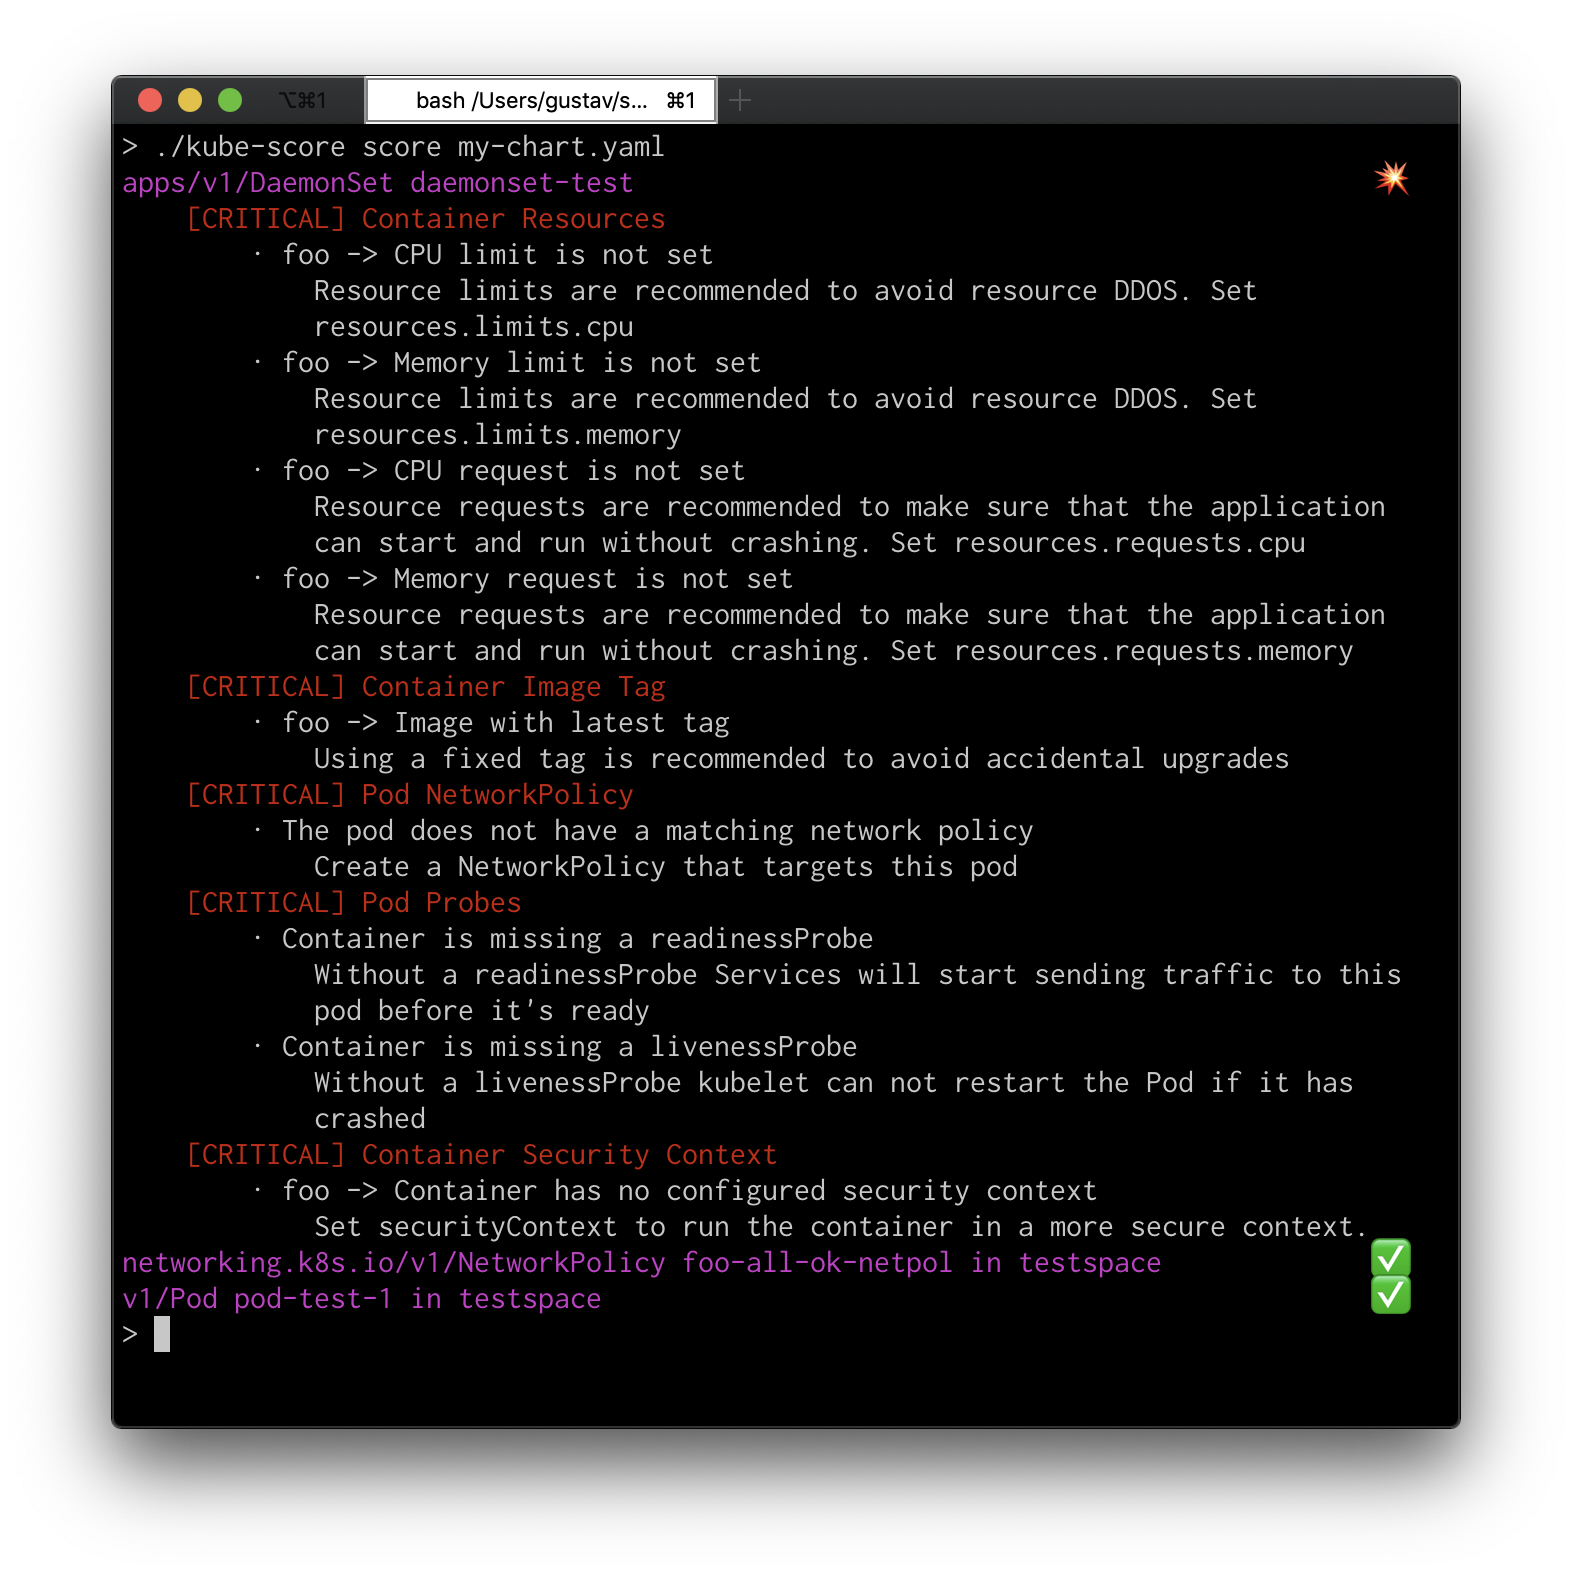 zegl/kube-score
Kubernetesオブジェクト分析により、信頼性とセキュリティ向上のための推奨事項を提供します。kube-scoreは、KubernetesのYAMLとChartsにおけるダウンタイムやバグを積極的に防止します。Kubernetes向け静的コード解析。
 pypa/pip-audit
Python環境、requirementsファイル、依存関係ツリーを監査し、既知のセキュリティ脆弱性を検出して自動的に修正できます。
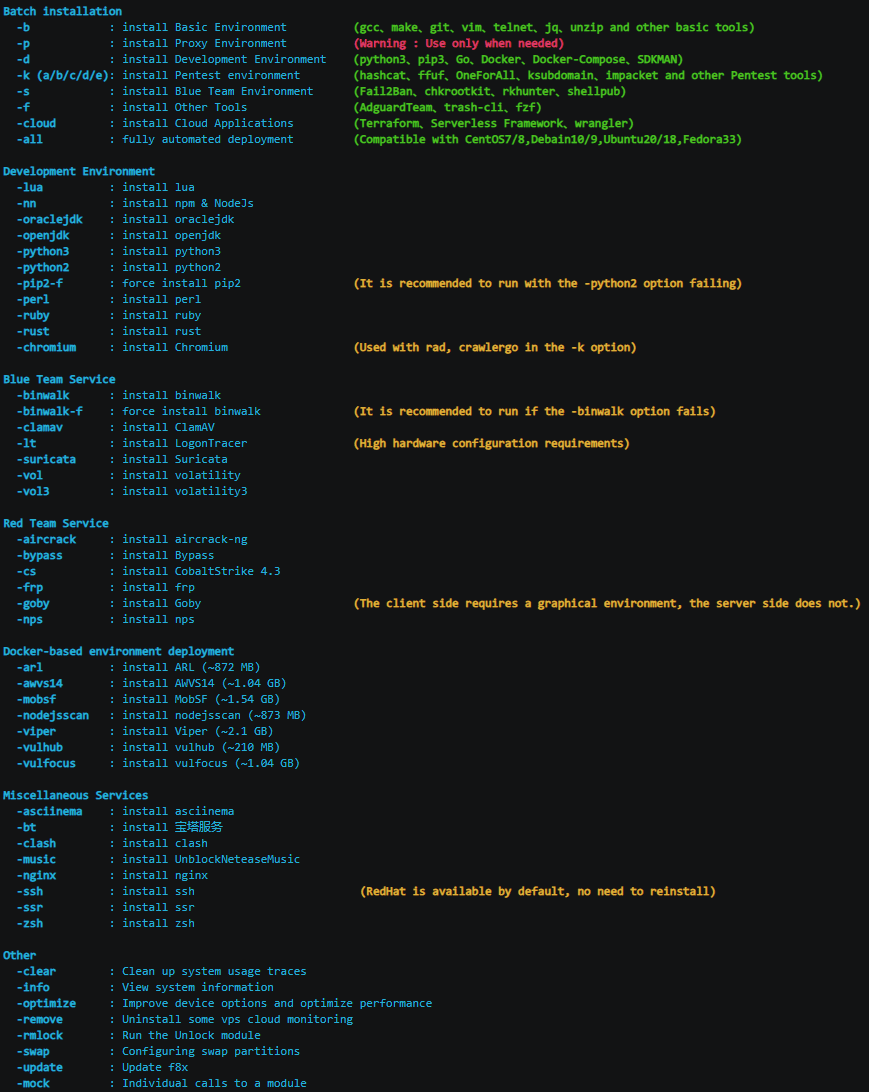 ffffffff0x/f8x
紅/青チーム環境自動化デプロイツール | レッド/ブルーチーム環境自動化デプロイツール
 bridgecrewio/terragoat
意図的に脆弱なTerraformインフラストラクチャで、AWS、Azure、GCPにおけるクラウドの誤設定検出とDevSecOpsプラクティスを学習するためのものです。
 archerysec/archerysec
ASOC、ASPM、DevSecOps、ArcherySecを使用した脆弱性管理。
 owasp-dep-scan/dep-scan
CI/CD統合のためのリーチャビリティ分析、SBOM生成、ライセンス監査、コンテナイメージスキャンを備えた次世代依存関係脆弱性スキャナ。
 zerobootdev/zeroboot
AIエージェント向けのコピーオンライトフォークによるサブミリ秒VMサンドボックス
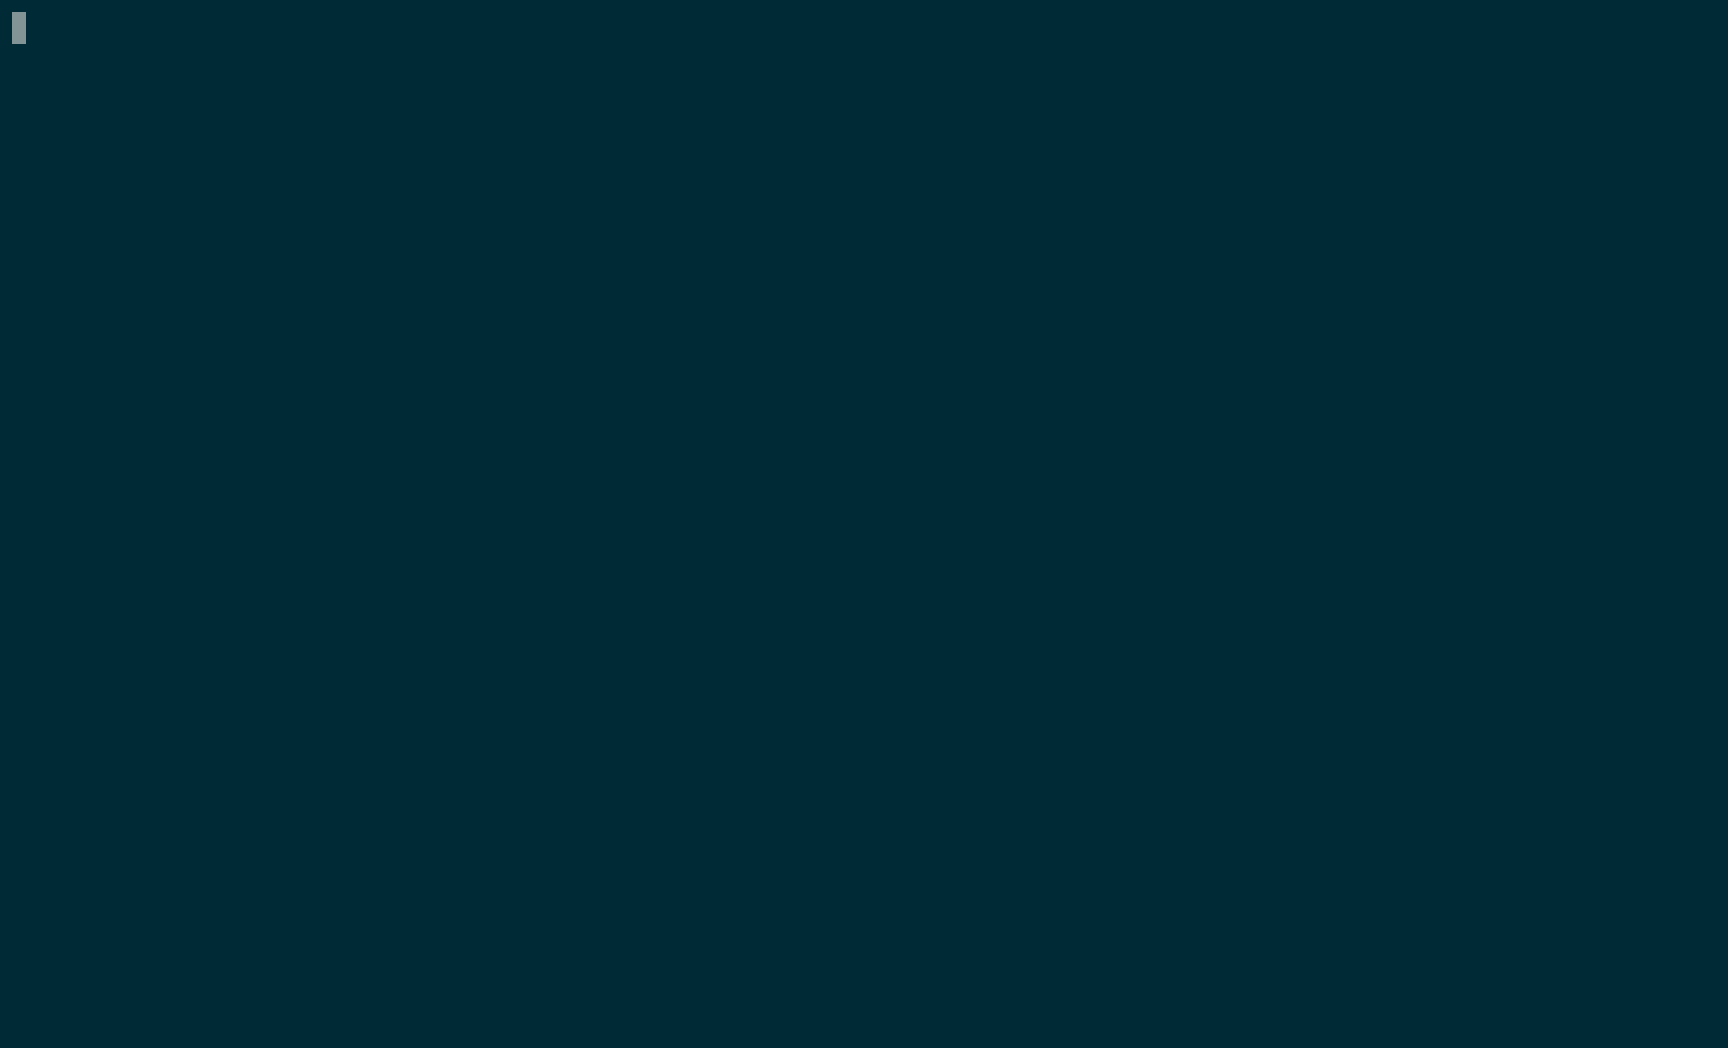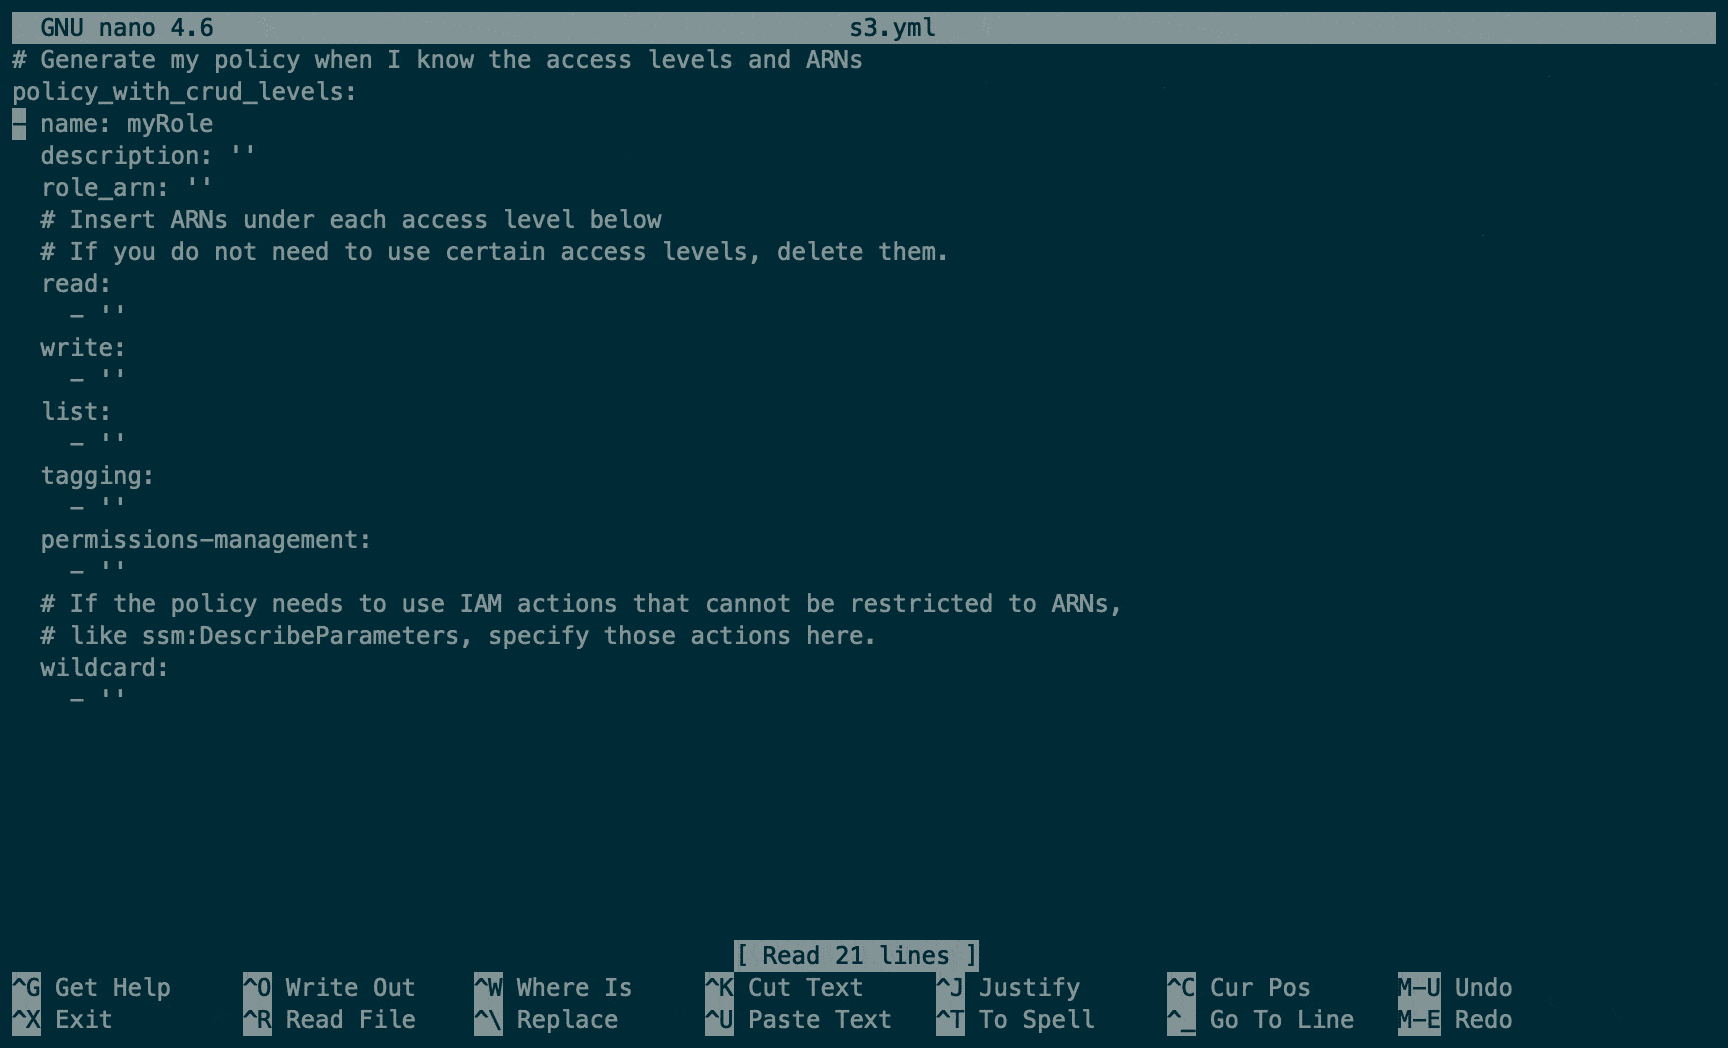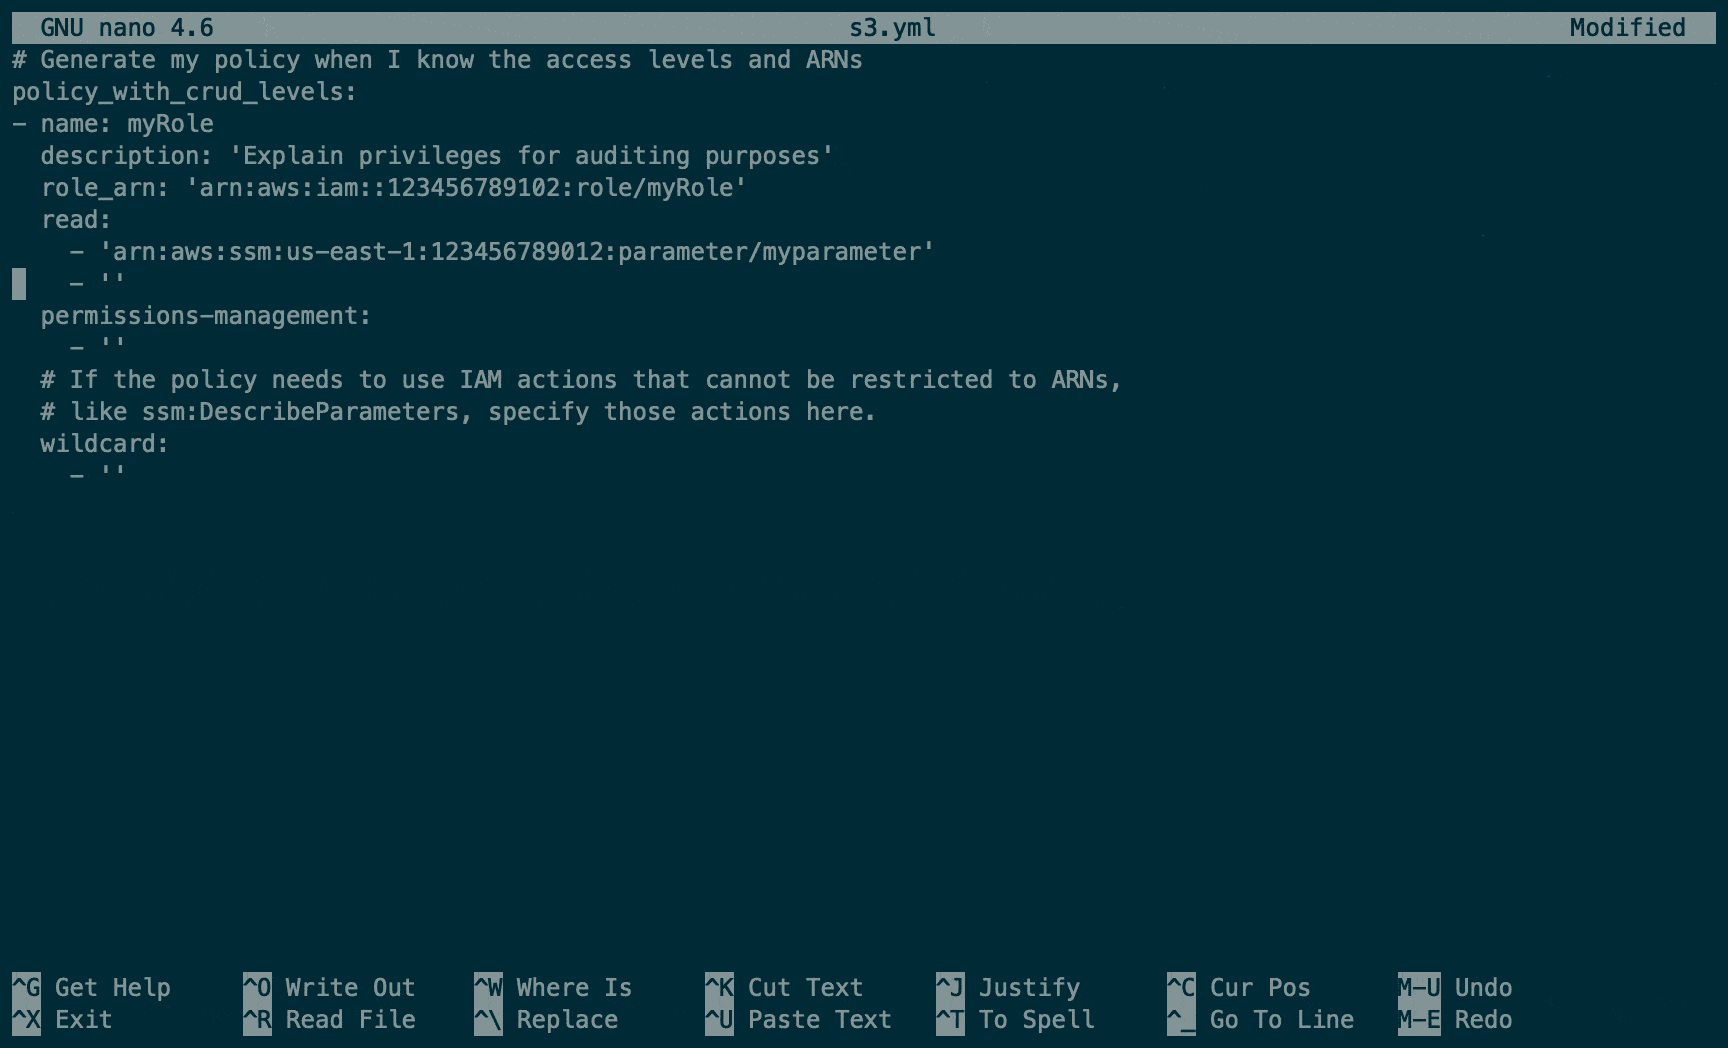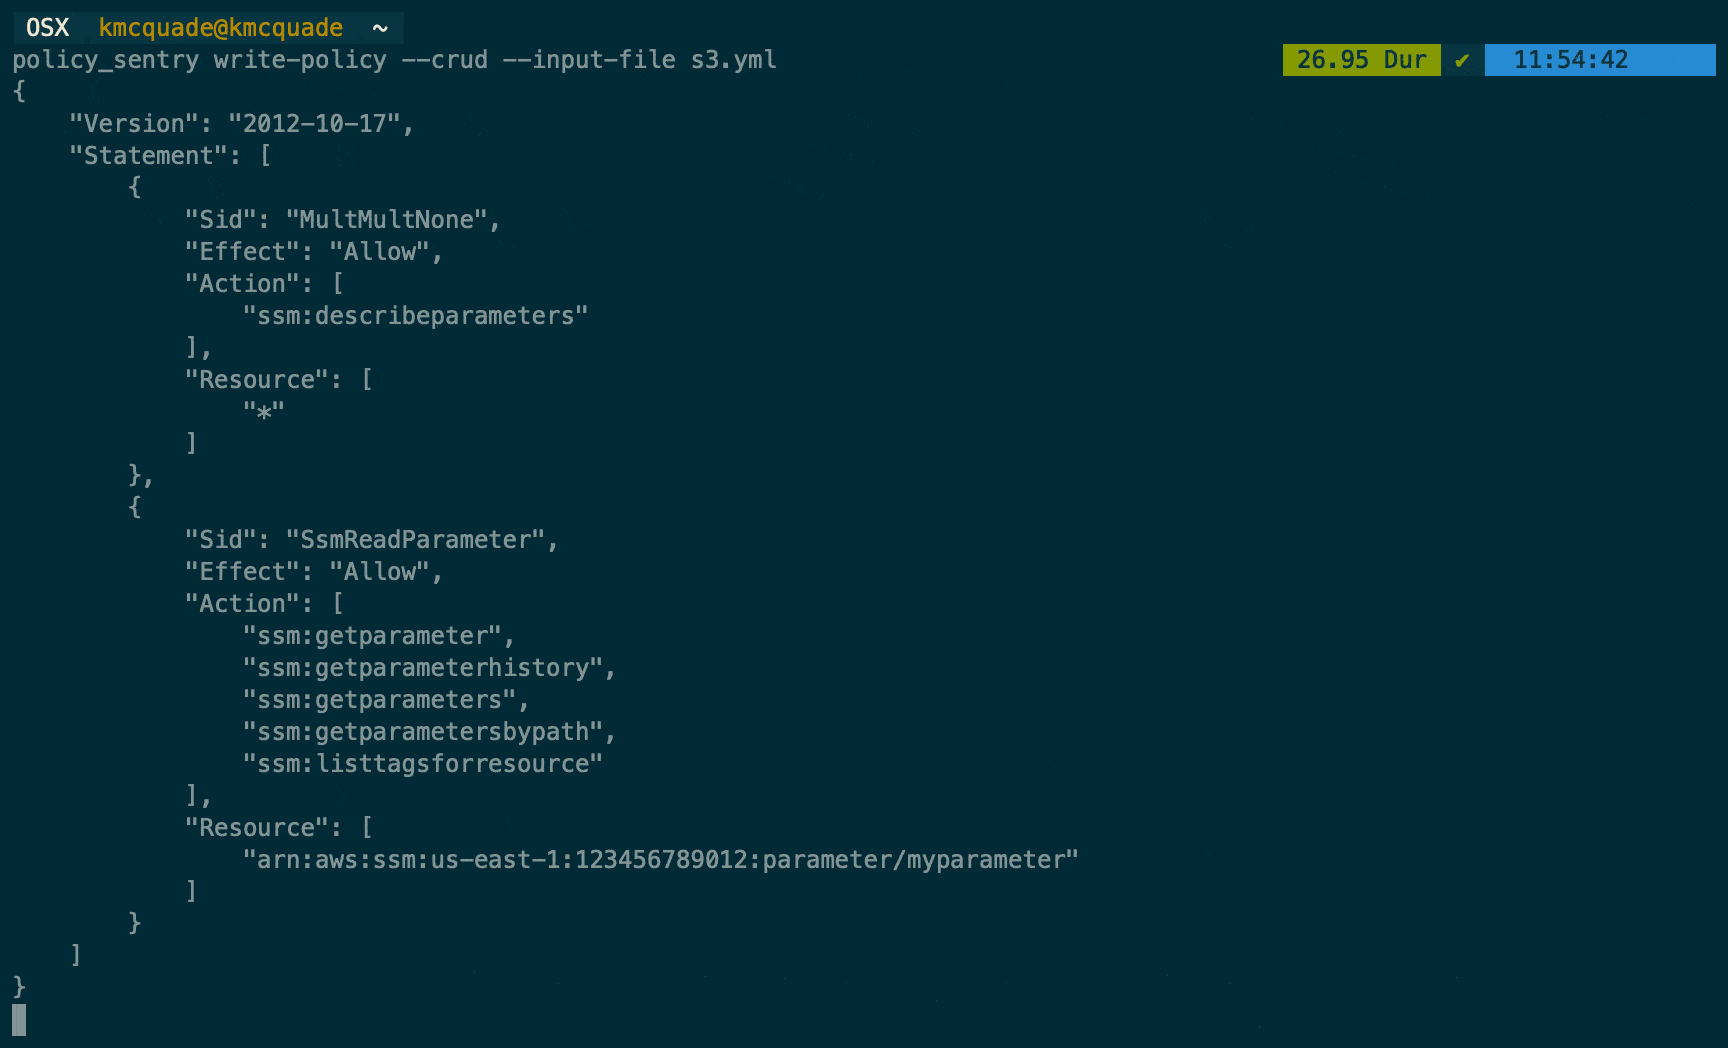 salesforce/policy_sentry
リソースARNとアクセスレベルに基づいて最小権限のAWS IAMポリシーを生成し、クラウドインフラストラクチャのセキュアなポリシー作成を自動化します。








