Una prova di concetto di virus crittografico per diffondere la consapevolezza degli utenti sugli attacchi e le implicazioni dei ransomware. Phirautee è scritto puramente utilizzando PowerShell e non richiede librerie di terze parti. Questo strumento ruba le informazioni, prende in ostaggio i dati di un'organizzazione per ottenere pagamenti o cripta/elimina permanentemente i dati dell'organizzazione.
 viralmaniar/phirautee

Un virus crittografico proof of concept per diffondere la consapevolezza tra gli utenti sugli attacchi e le implicazioni dei ransomware. Phirautee è scritto puramente in PowerShell e non richiede librerie di terze parti. Questo strumento ruba le informazioni, tiene in ostaggio i dati di un'organizzazione per richiedere pagamenti o crittografa/elimina definitivamente i dati dell'organizzazione.
Phirautee è un ransomware Living off the Land (LotL), il che significa che utilizza comandi e operazioni PowerShell legittimi per agire contro il sistema operativo.
Questo progetto non deve essere utilizzato per scopi illegali o per hackerare sistemi di cui non si ha il permesso. È strettamente a scopo educativo e per consentire alle persone di sperimentare.
Negli ultimi anni, i ransomware sono diventati dilaganti e le organizzazioni di tutto il mondo vengono prese di mira, causando danni e interruzioni. Come tutti sappiamo, il panorama delle minacce sta cambiando rapidamente e sentiamo parlare del trambusto delle infezioni da ransomware negli uffici o ne leggiamo sulle notizie. Ti sei mai chiesto come gli attori malintenzionati creano i ransomware? Quale livello di sofisticazione e comprensione è necessario per prendere di mira un'organizzazione? In questa demo, utilizzeremo i comandi nativi di Windows per creare un ransomware e colpire un host tramite phishing. Presentiamo Phirautee, un virus crittografico proof of concept per diffondere la consapevolezza tra gli utenti sugli attacchi e le implicazioni dei ransomware. Phirautee è scritto puramente in PowerShell e non richiede librerie di terze parti. Questo strumento ruba le informazioni, tiene in ostaggio i dati di un'organizzazione per richiedere pagamenti o crittografa/elimina definitivamente i dati dell'organizzazione. Lo strumento utilizza la crittografia a chiave pubblica per crittografare i dati sul disco. Prima della crittografia, esfiltra i file dalla rete verso l'aggressore. Una volta che i file sono crittografati ed esfiltrati, i file originali vengono eliminati definitivamente dall'host e quindi lo strumento richiede un riscatto. Il riscatto viene richiesto utilizzando criptovalute per i pagamenti, in modo che le transazioni siano più difficili da tracciare per le forze dell'ordine. Durante la dimostrazione di Phirautee, vedrai una catena di attacco completa, ovvero ricevere un attacco ransomware tramite email di phishing e come i file vengono crittografati sui sistemi compromessi. Verrà fornita una panoramica dettagliata del codice sorgente per comprendere come gli hacker utilizzano metodi semplici per creare qualcosa di pericoloso. Concluderò la demo con diversi meccanismi di difesa eseguendo un'analisi forense su Phirautee utilizzando strumenti pubblicamente disponibili.
Phirautee è uno strumento ransomware proof of concept scritto puramente in PowerShell.
Utilizza comandi Living off the Land (LotL) per agire contro il sistema operativo e crittografare i file sulla macchina.
Questo strumento può essere utilizzato durante test di penetrazione dell'infrastruttura interna o durante esercitazioni red team per convalidare la risposta del Blue Team/SOC agli attacchi ransomware.
Utilizza la crittografia a chiave pubblica per crittografare i contenuti utente ed esfiltra file di grandi dimensioni tramite Google Drive.
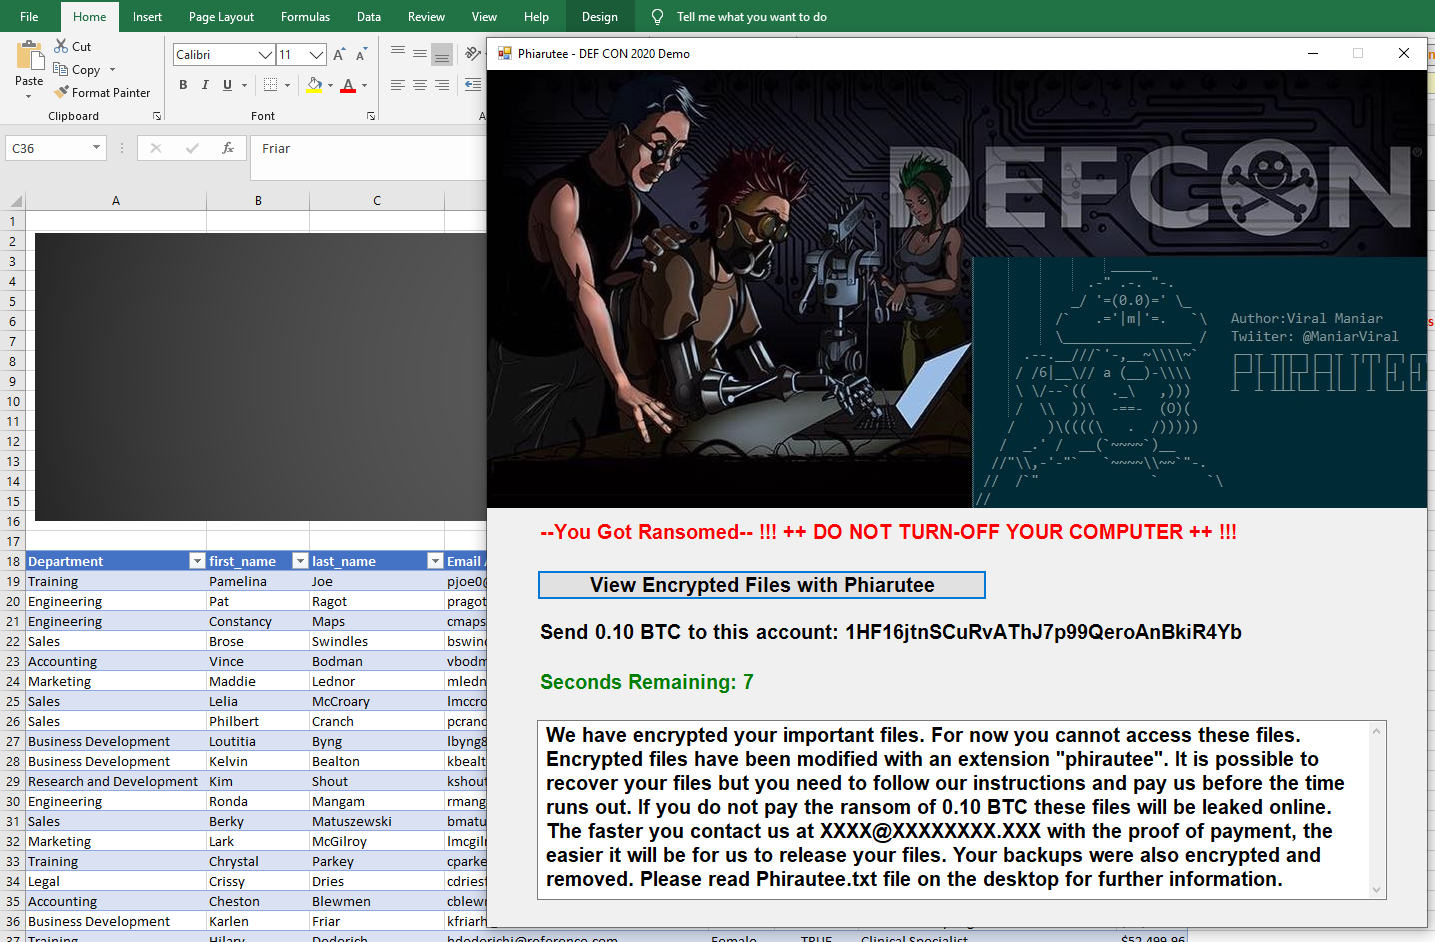
In caso di attacco riuscito, il ransomware richiede un pagamento di 0.10 BTC (~1k USD).
Rilevamento:
Server di phishing e dominio per prendere di mira un'organizzazione.
Server email per inviare documenti dannosi come allegato all'utente target.
File con macro incorporate come allegato per l'utente, che scarica il ransomware dal server remoto sulla macchina target e lo esegue in memoria.
Modificare un paio di parametri nel file ransomware per utilizzarlo per il proprio caso d'uso.
Per l'esfiltrazione dei dati:
Google offre un'API REST a cui è possibile accedere tramite PowerShell per eseguire operazioni sui file come caricamento, download ed eliminazione. L'API REST consente di sfruttare l'archiviazione di Google Drive dalla propria applicazione.
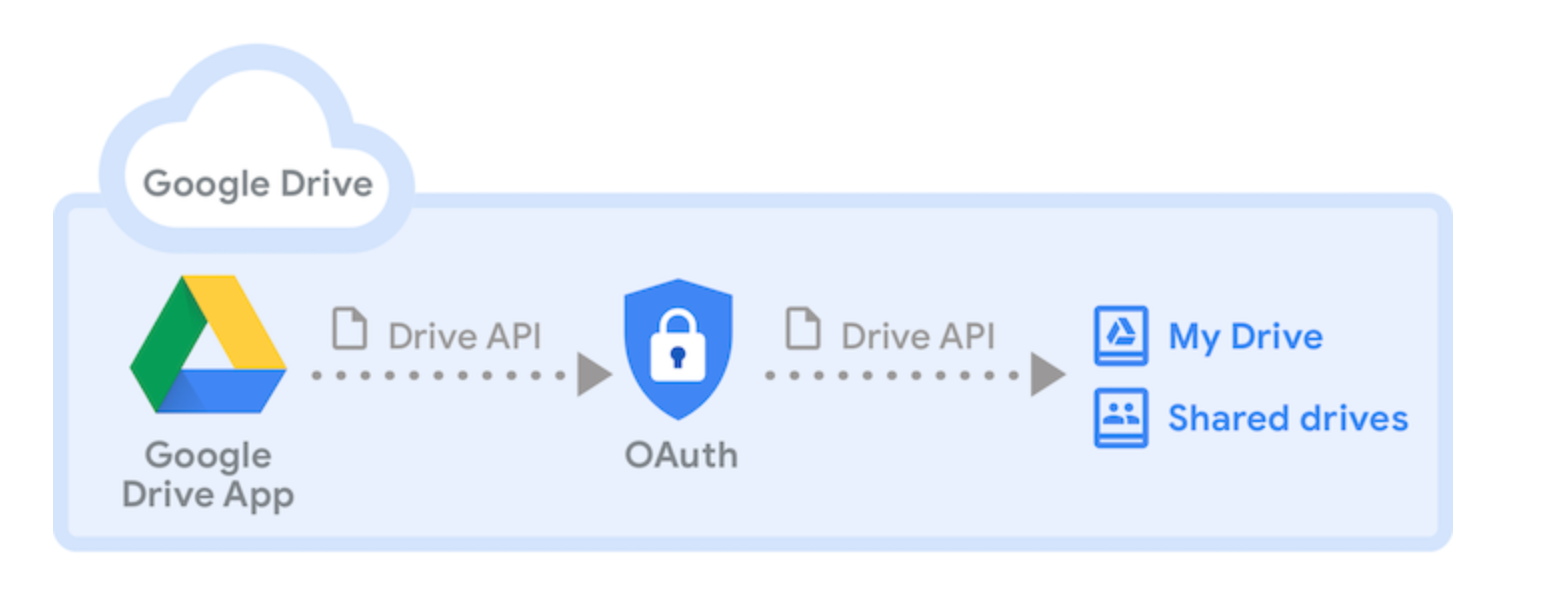
Segui i passaggi seguenti per eseguire l'esfiltrazione tramite il ransomware Phirautee.
Passaggio 1: visita https://console.cloud.google.com/cloud-resource-manager
Passaggio 2: fai clic su "CREATE PROJECT"
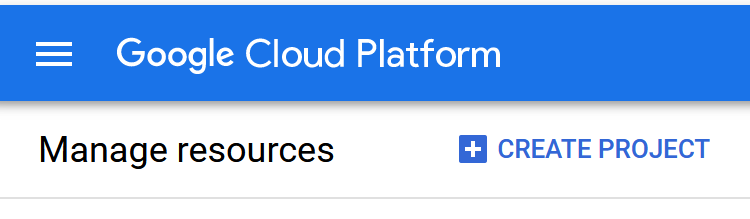
Passaggio 3: una volta creato il progetto, abilita l'API Google Drive facendo clic su "ENABLE APIS AND SERVICES".
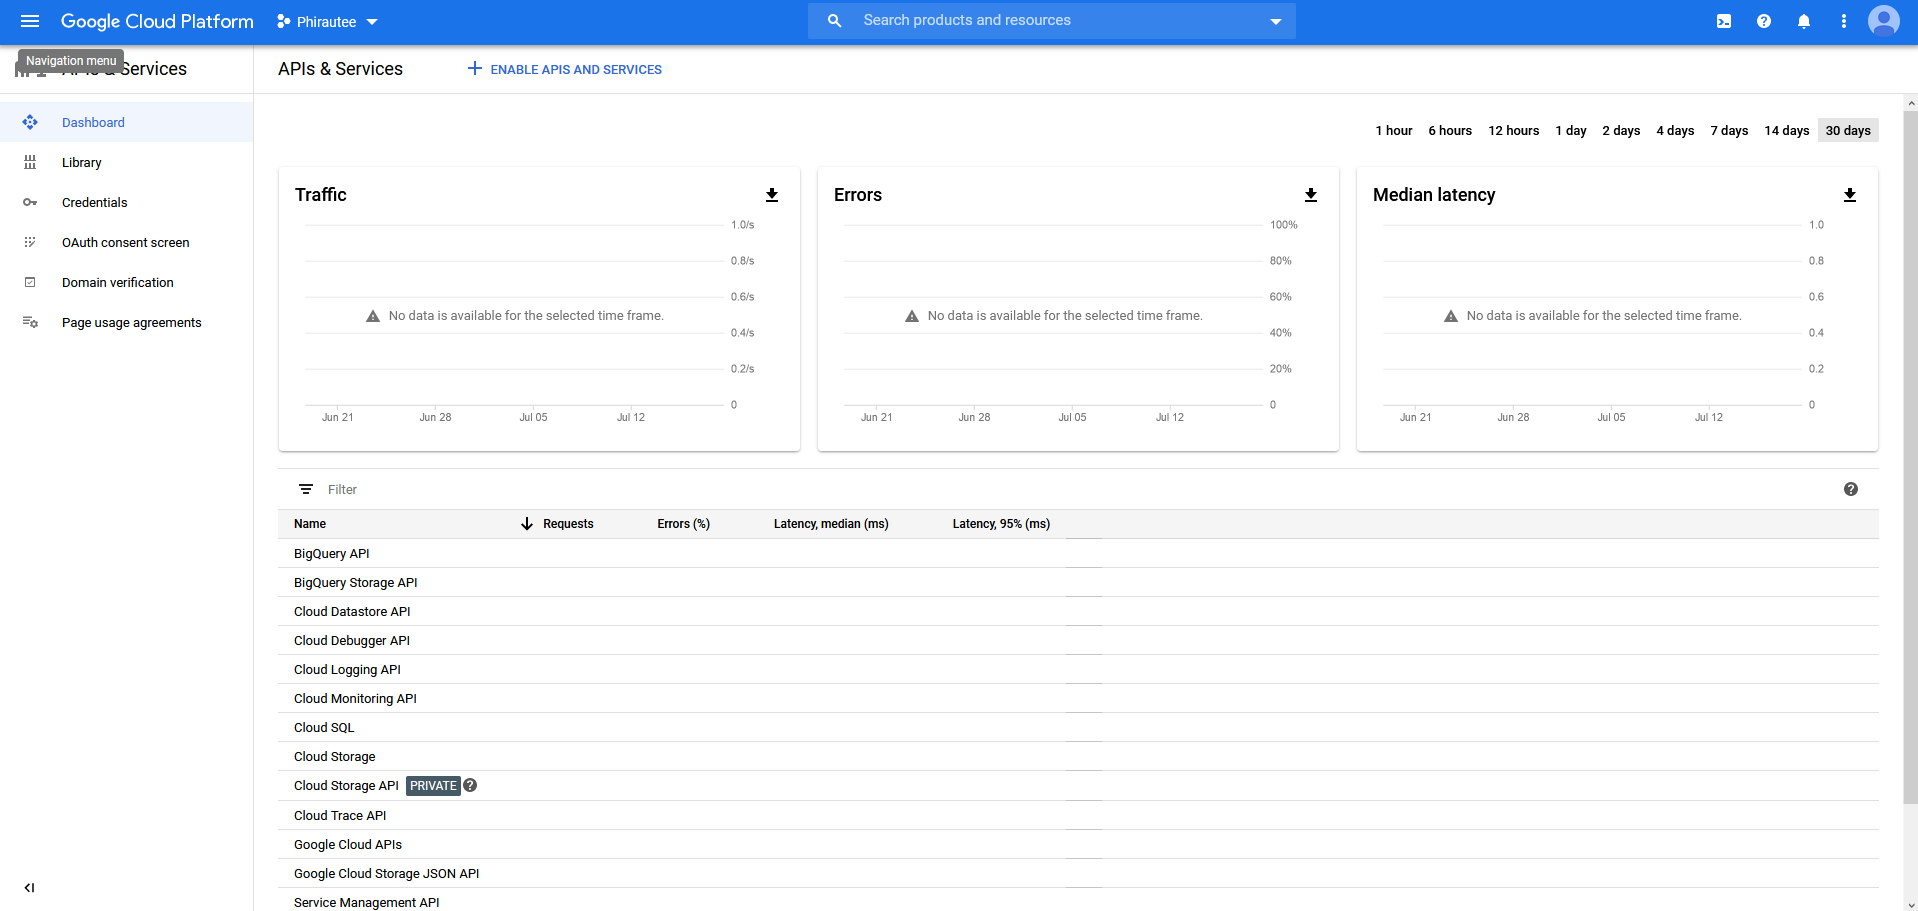
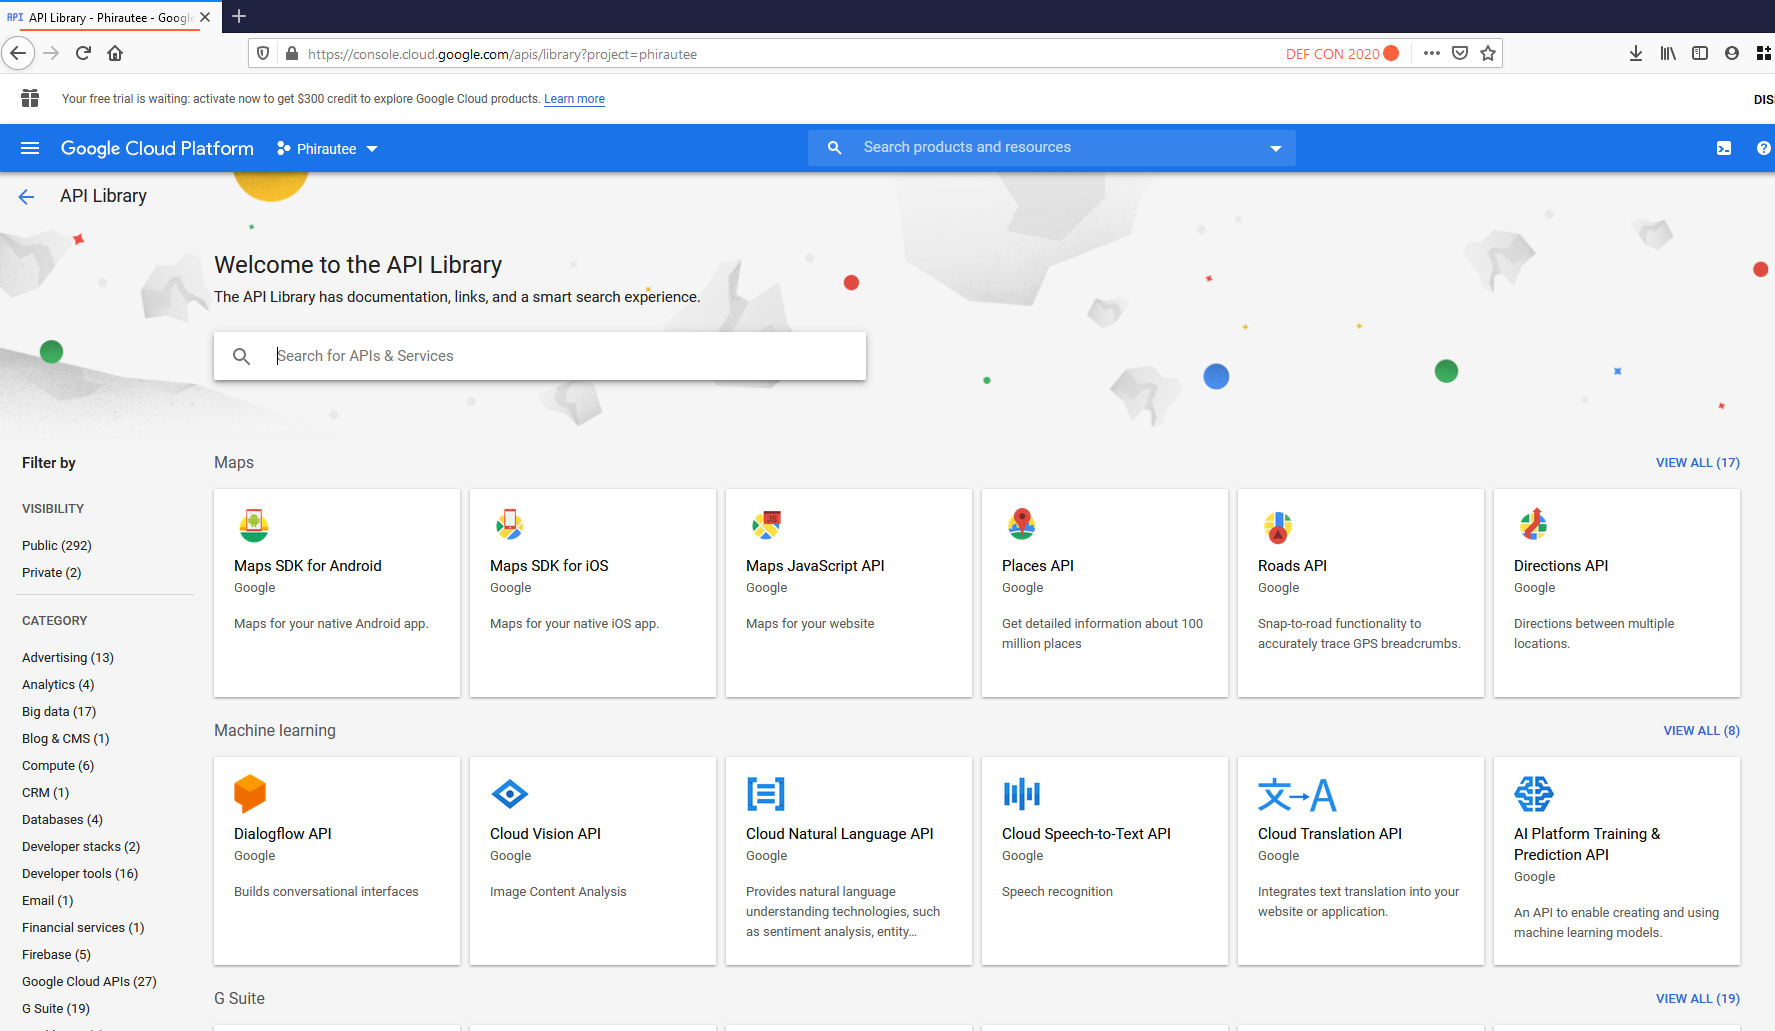
Passaggio 4: individua le API relative a Google Drive nella libreria API:
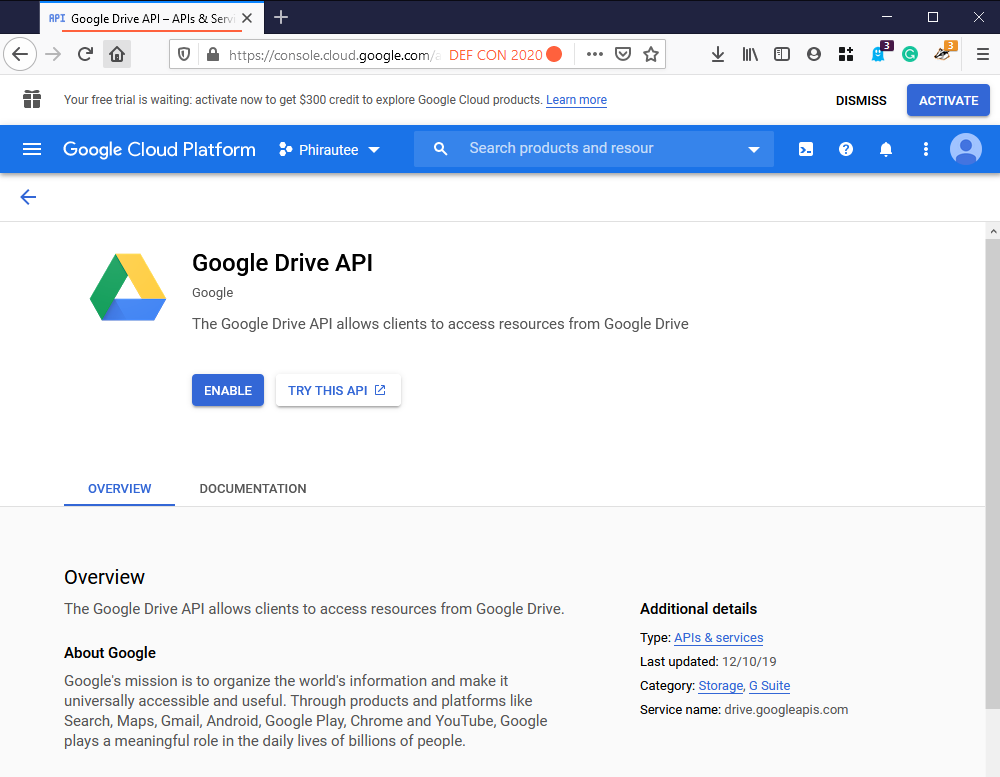
Passaggio 5: una volta individuata, abilita l'API. Ciò consentirà l'accesso a varie operazioni tramite Google Drive.
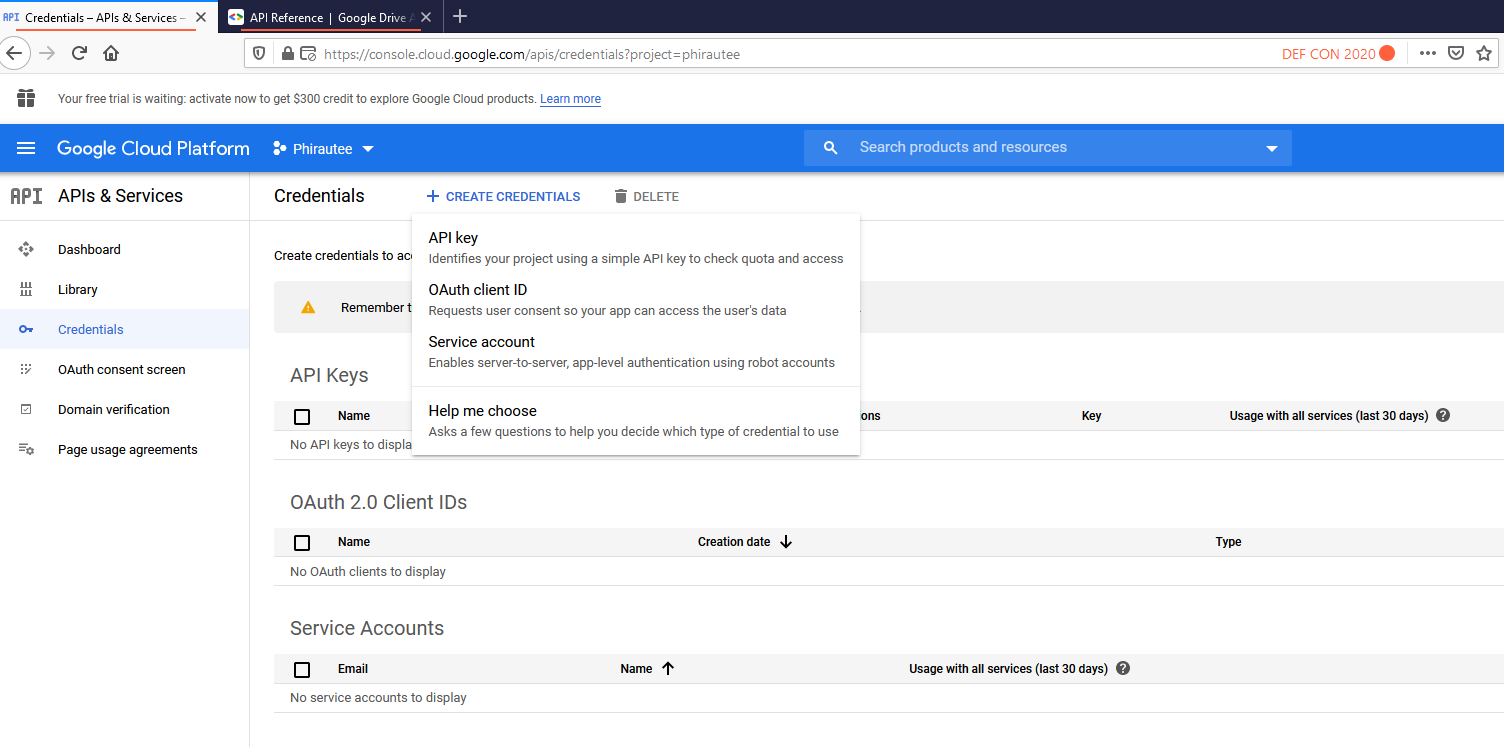
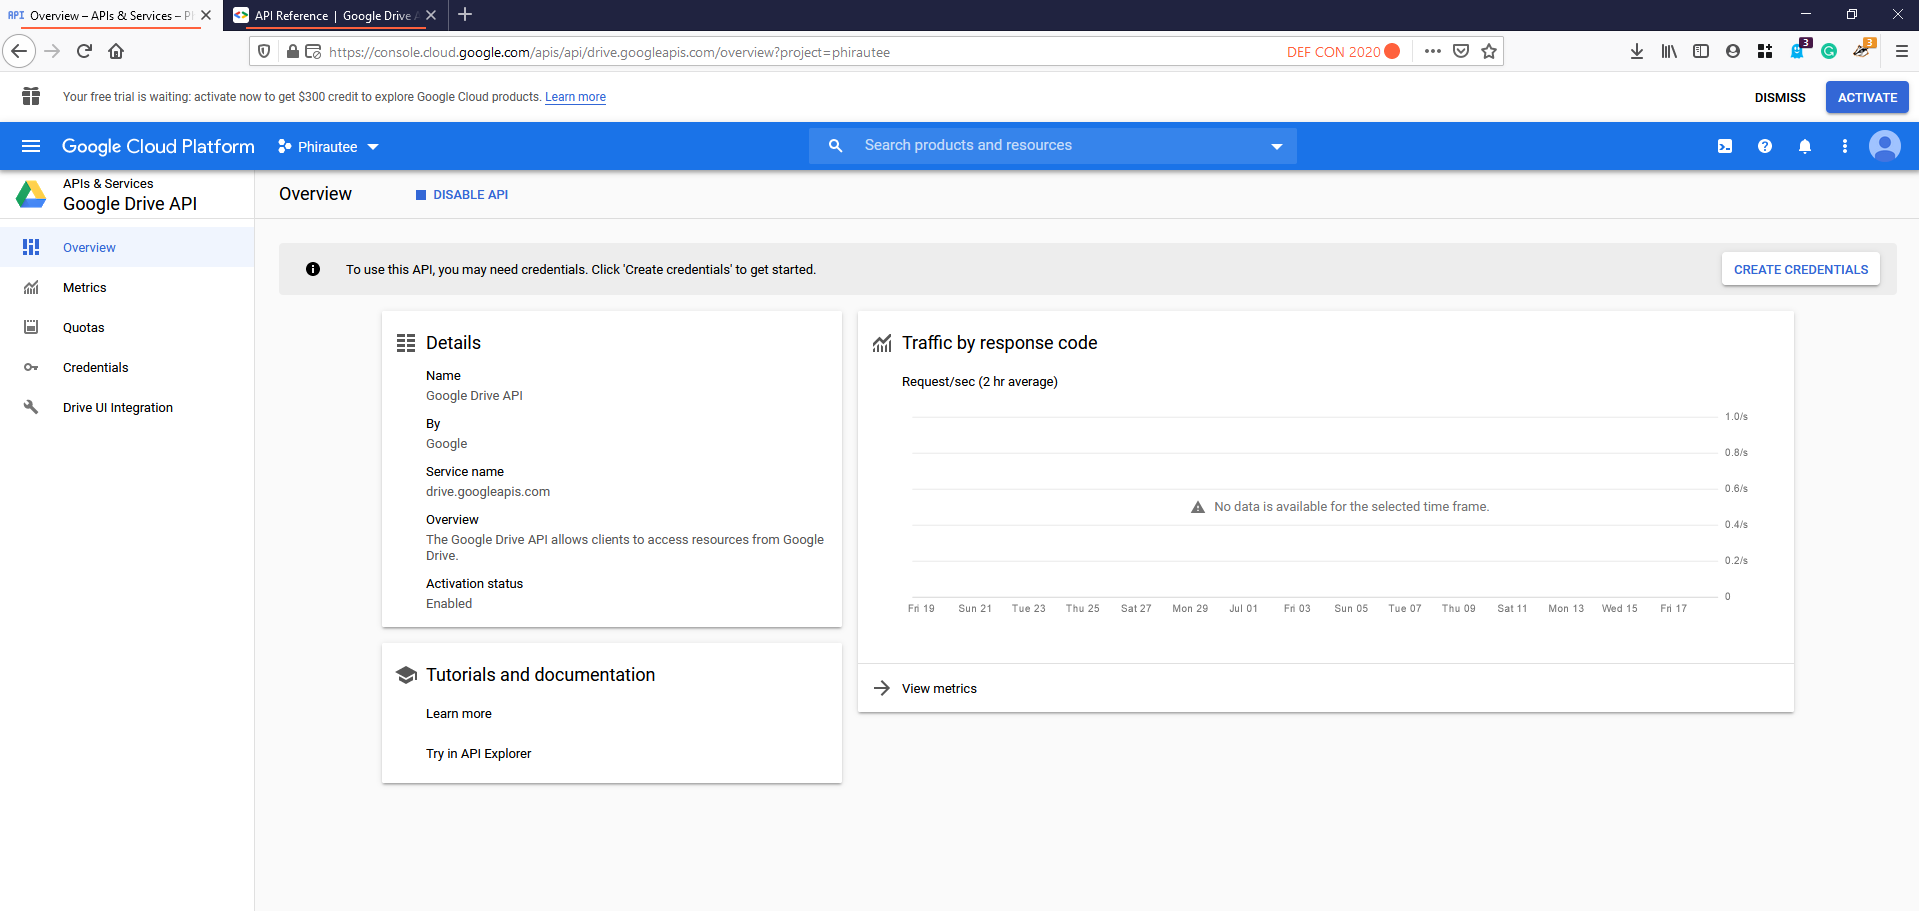
Passaggio 6: dopo aver abilitato l'accesso all'API, fai clic sul pulsante "create credentials".
Passaggio 6: ora crea le credenziali OAuth Client ID