Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CyberStrikeAI — Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva. | Kitploit
Strumenti/GitHubGitHub/ed1s0nz/cyberstrikeai
OSINT (Open Source Intelligence)Frameworks per Penetration TestingScanner di VulnerabilitàSicurezza dei ContenitoriFramework di ExploitPost-ExploitSicurezza WebCTFSicurezza CloudCommand and ControlAnalisi di BinariSicurezza dell'IA
5.7k9021.6k1 giorno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
GitHubed1s0nz/cyberstrikeai

CyberStrikeAI

Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.
Vedi Repository
CyberStrikeAI Logo

CyberStrikeAI

中文 | English

Il sistema d'azione per la cybersecurity AI-native—dove l'intento diventa esecuzione governata, l'evidenza diventa memoria operativa e ogni operazione migliora la successiva.

CyberStrikeAI connette pianificazione, esecuzione, supervisione umana, evidenza e replay in un unico workspace verificabile. Costruito in Go, combina agenti basati su Eino, strumenti MCP-native, conoscenza RAG, workflow visuali e modellazione e analisi della catena di attacco per operazioni di sicurezza autorizzate.

Inizia qui: Avvio rapido · Documentazione · Hardening di sicurezza

[!IMPORTANT] Usa CyberStrikeAI solo su sistemi di tua proprietà o che sei esplicitamente autorizzato a testare. Per ambienti condivisi o di produzione, consulta il modello di sicurezza e la guida all'hardening prima di abilitare strumenti ad alto rischio, WebShell o funzionalità C2.

Anteprima dell'interfaccia e delle integrazioni

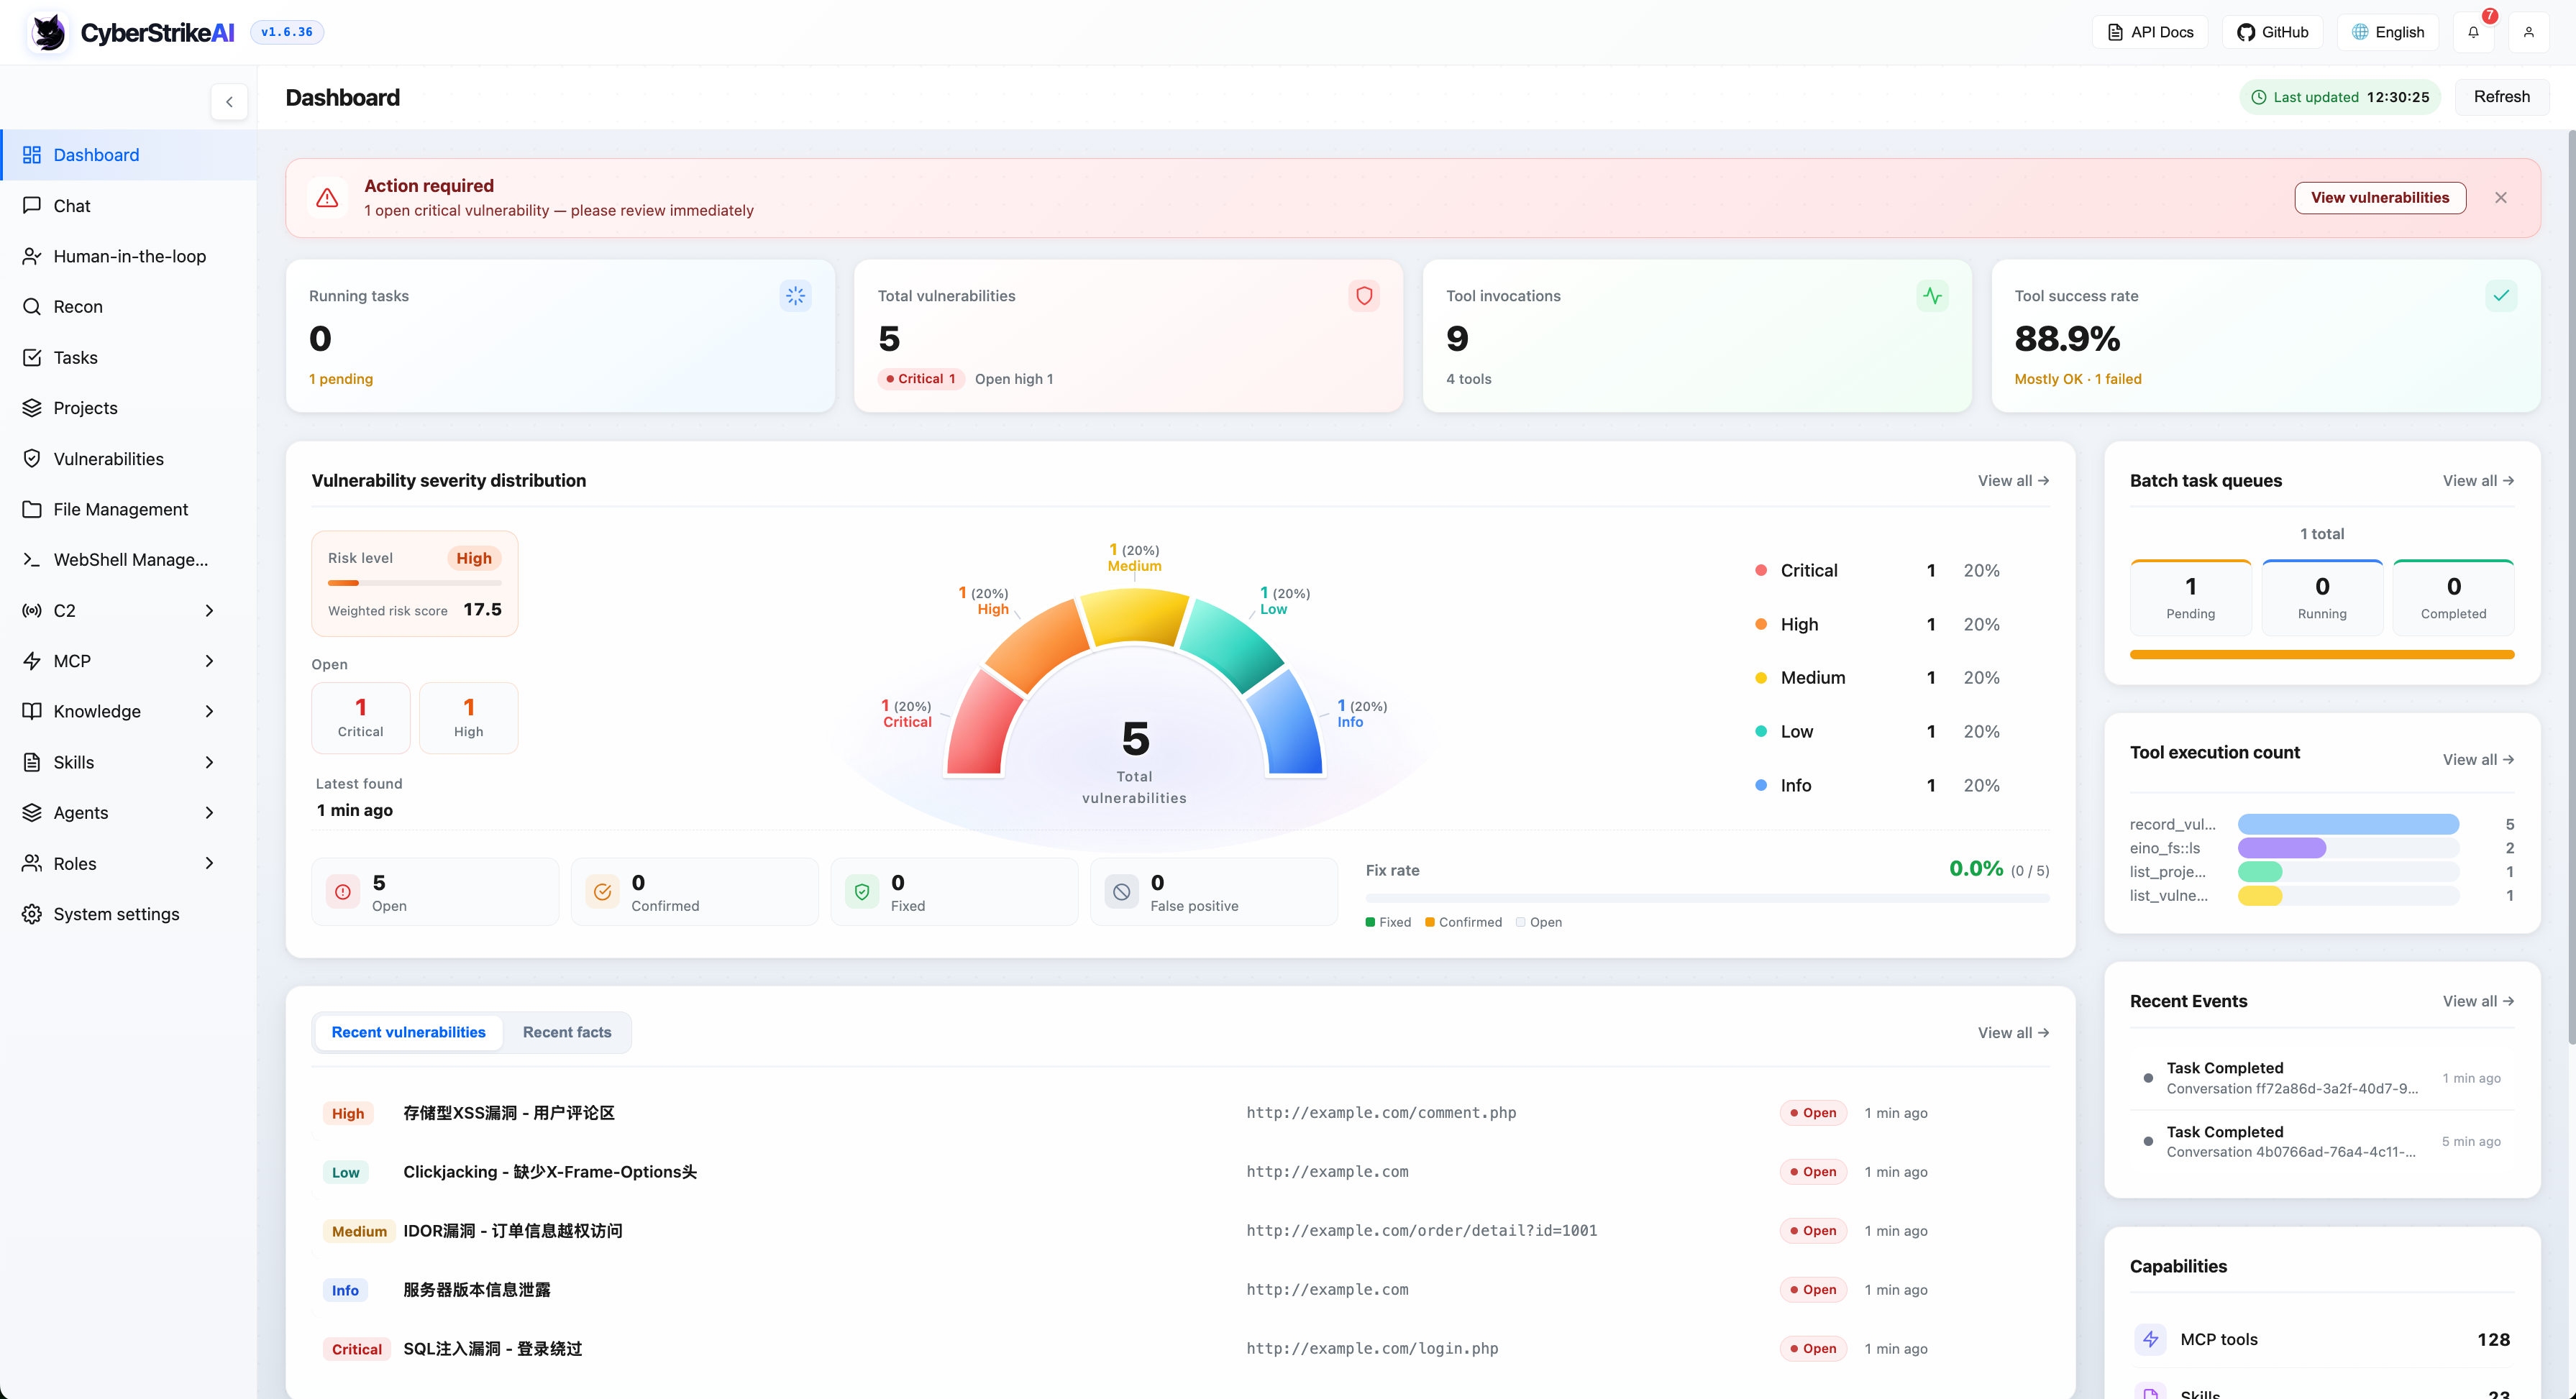
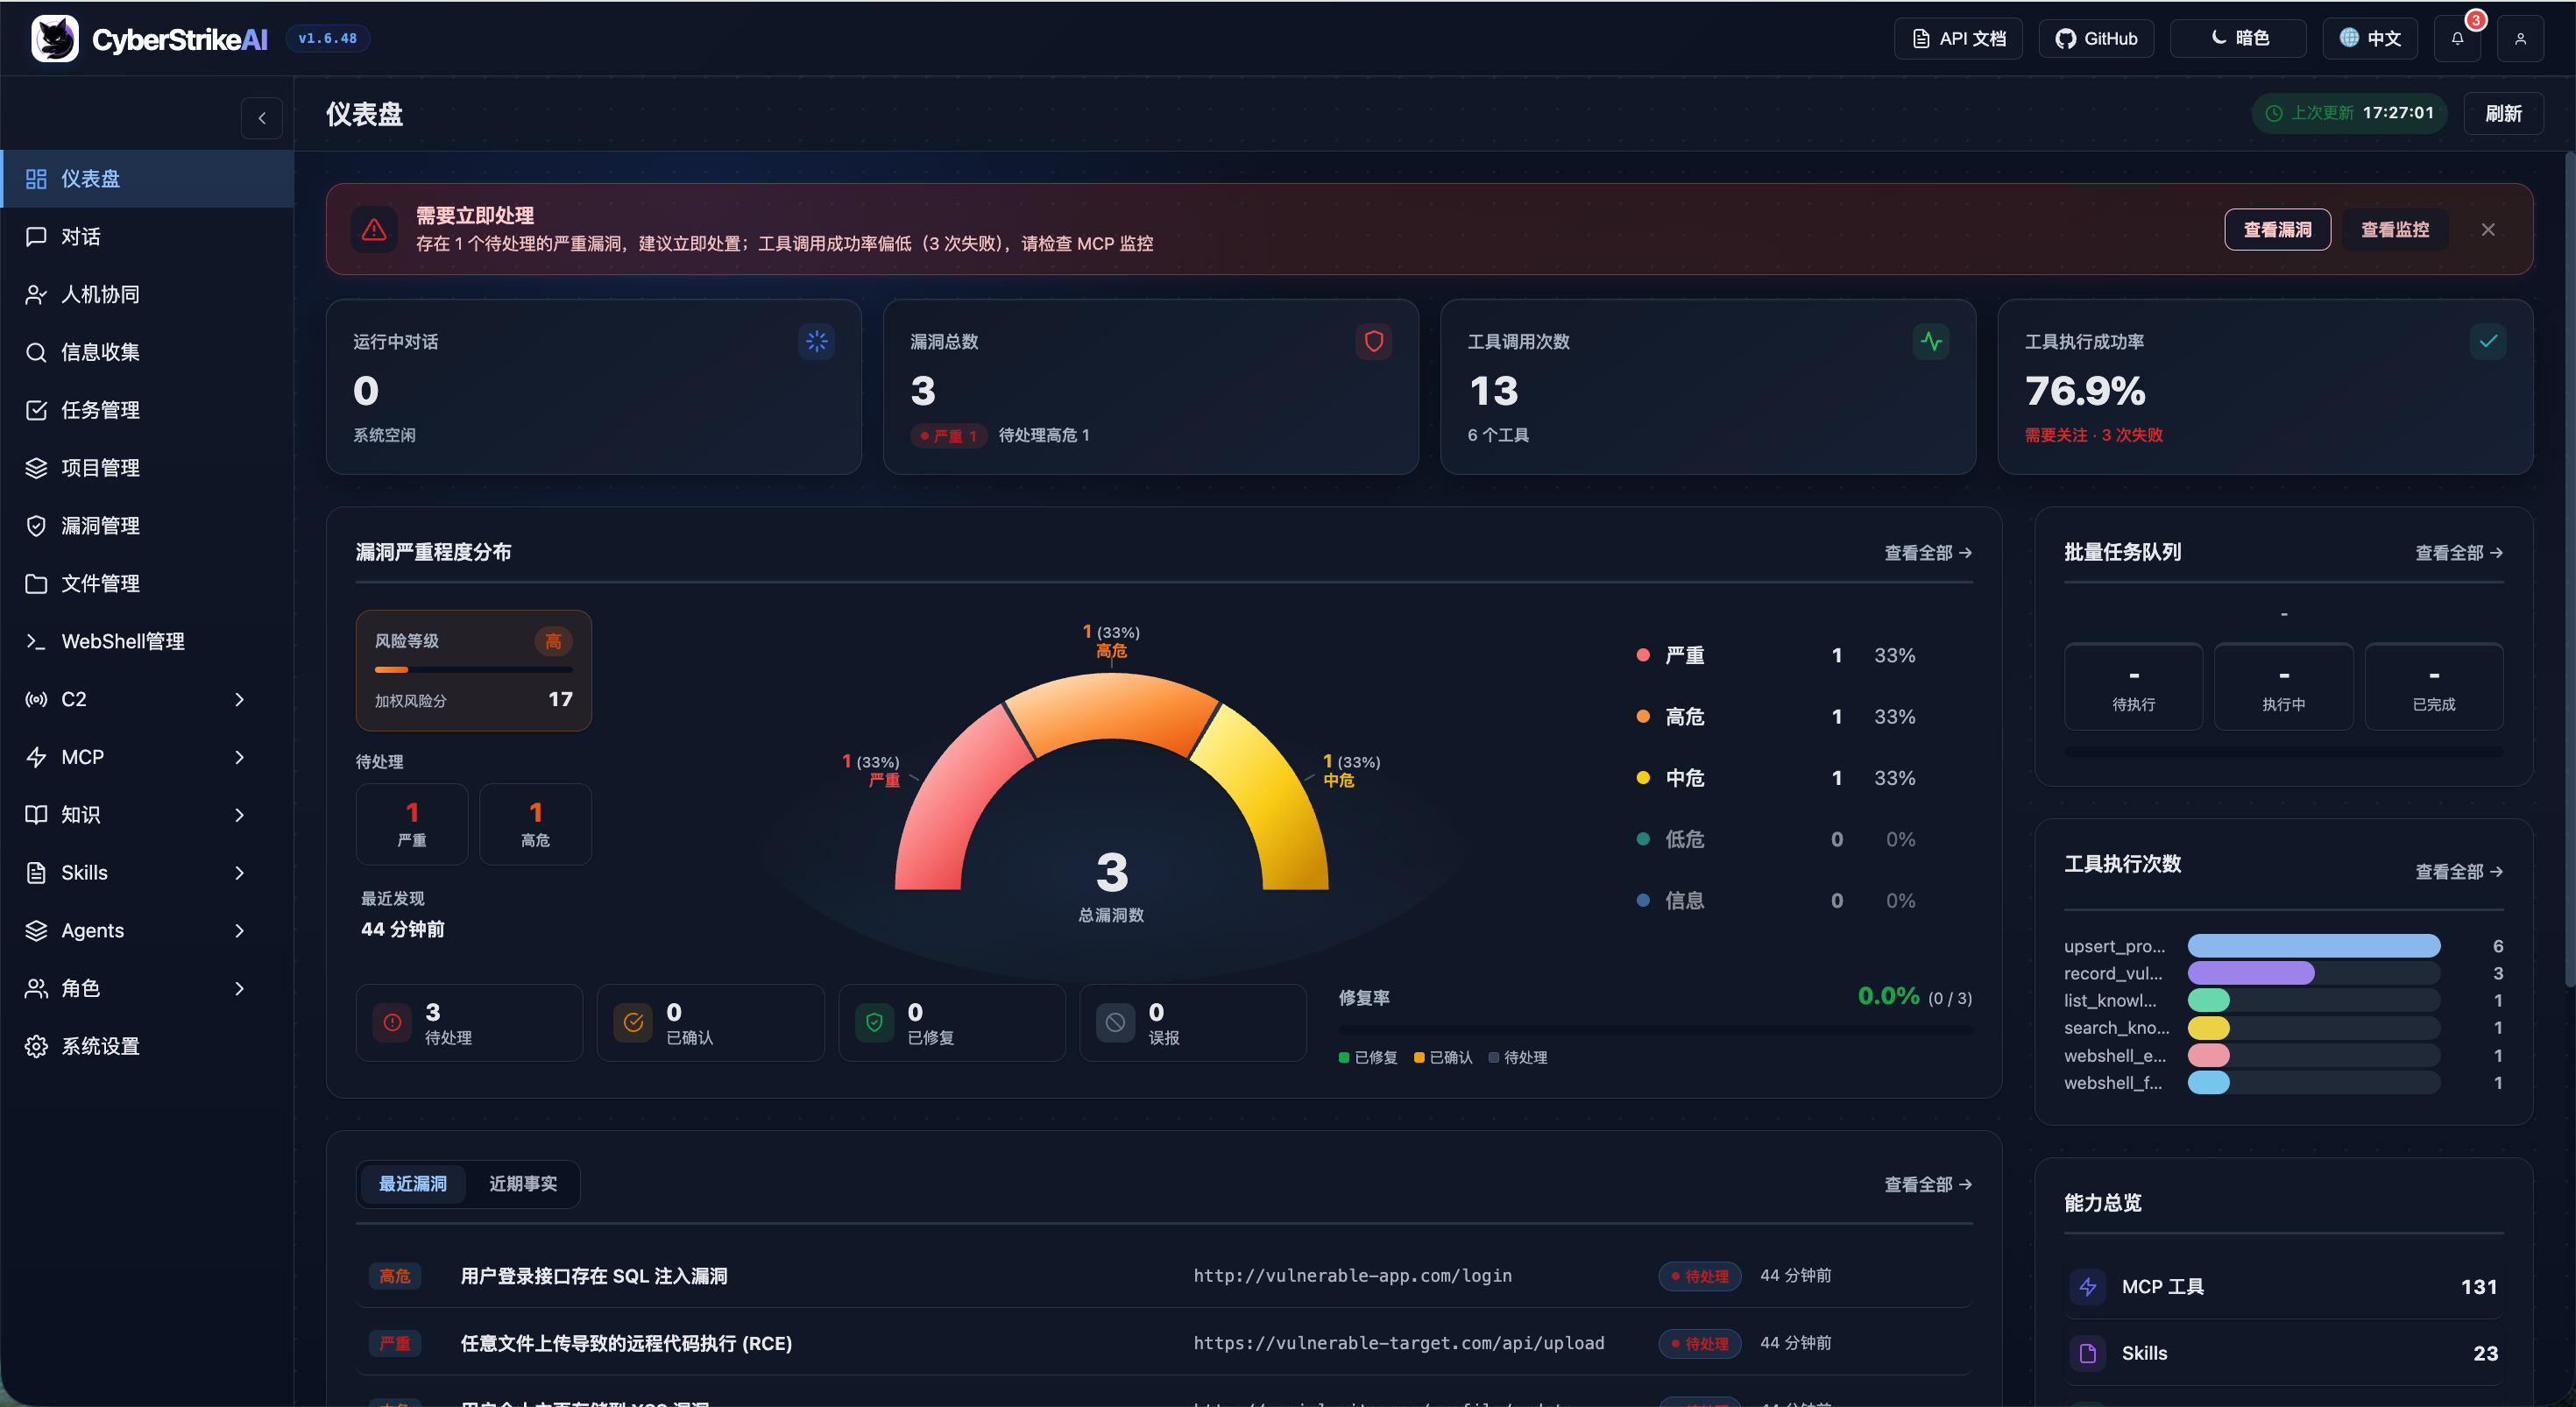
Panoramica della dashboard di sistema

Modalità chiara
System Dashboard (Light)
Modalità scura
System Dashboard (Dark)

La dashboard fornisce una panoramica completa dello stato di runtime del sistema, delle vulnerabilità di sicurezza, dell'utilizzo degli strumenti e della knowledge base, aiutando gli utenti a comprendere rapidamente le funzionalità principali della piattaforma e il suo stato attuale.

Altre schermate dell'interfaccia

Panoramica delle funzionalità principali

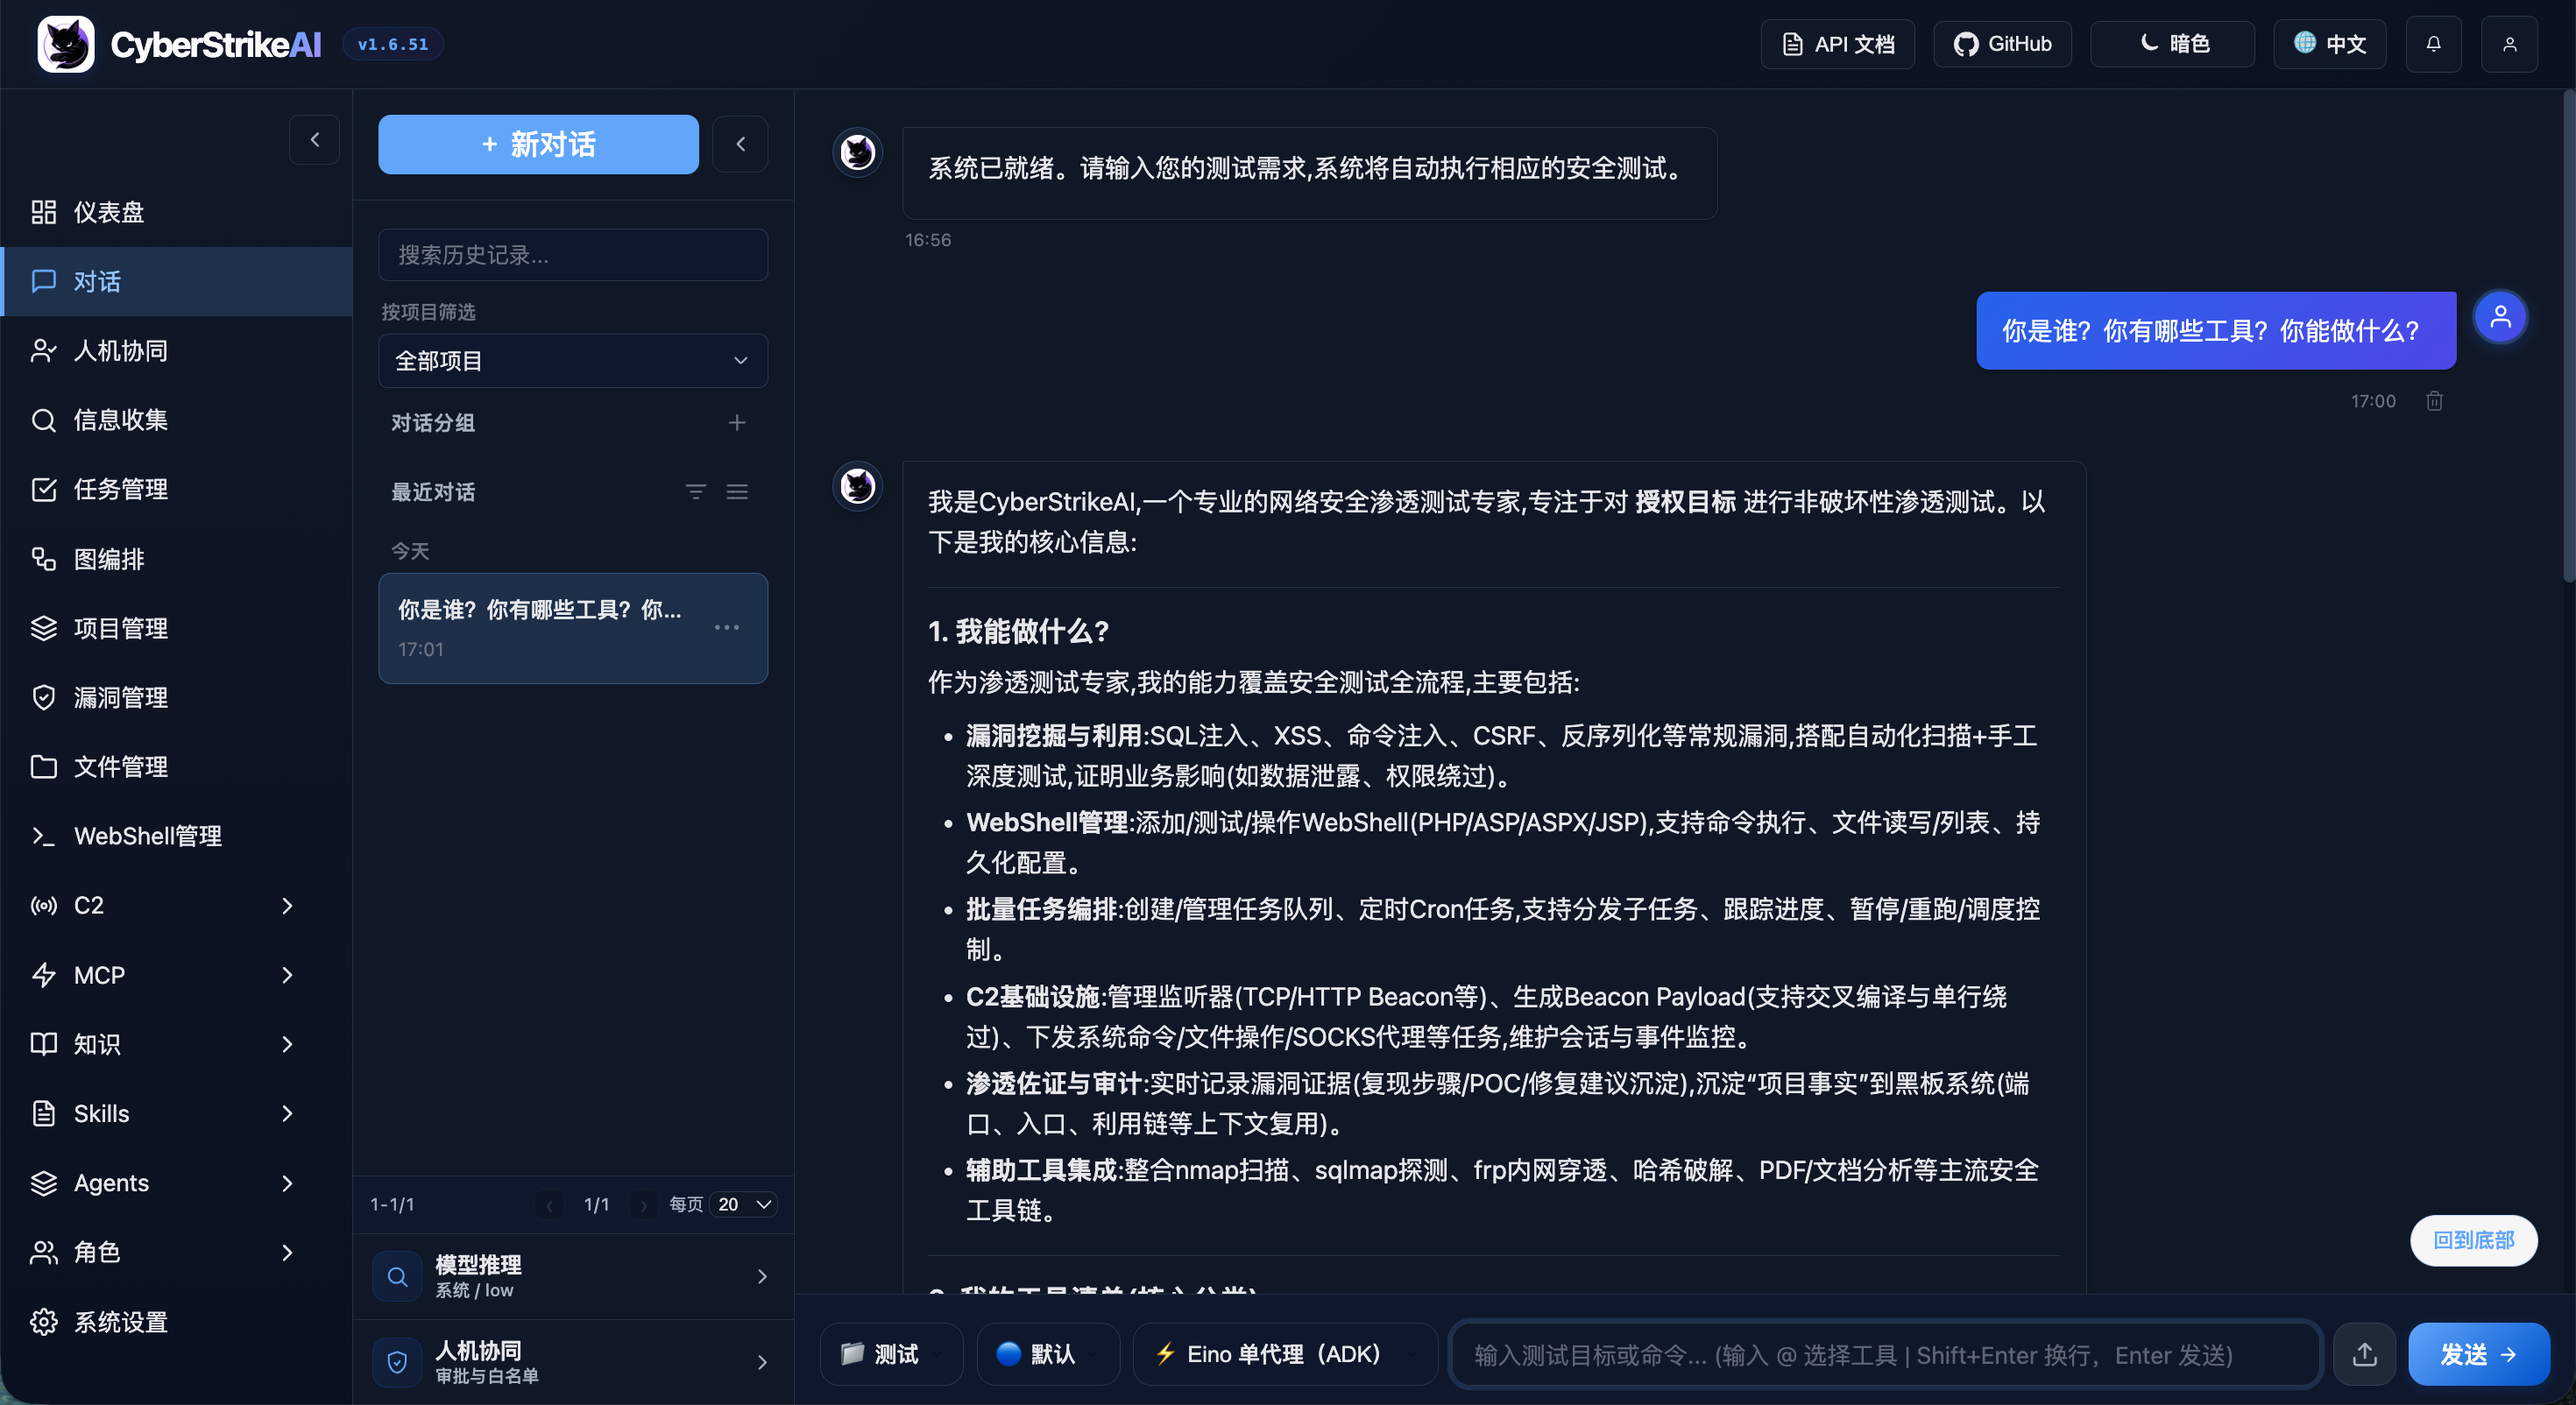
Console Web
Web Console
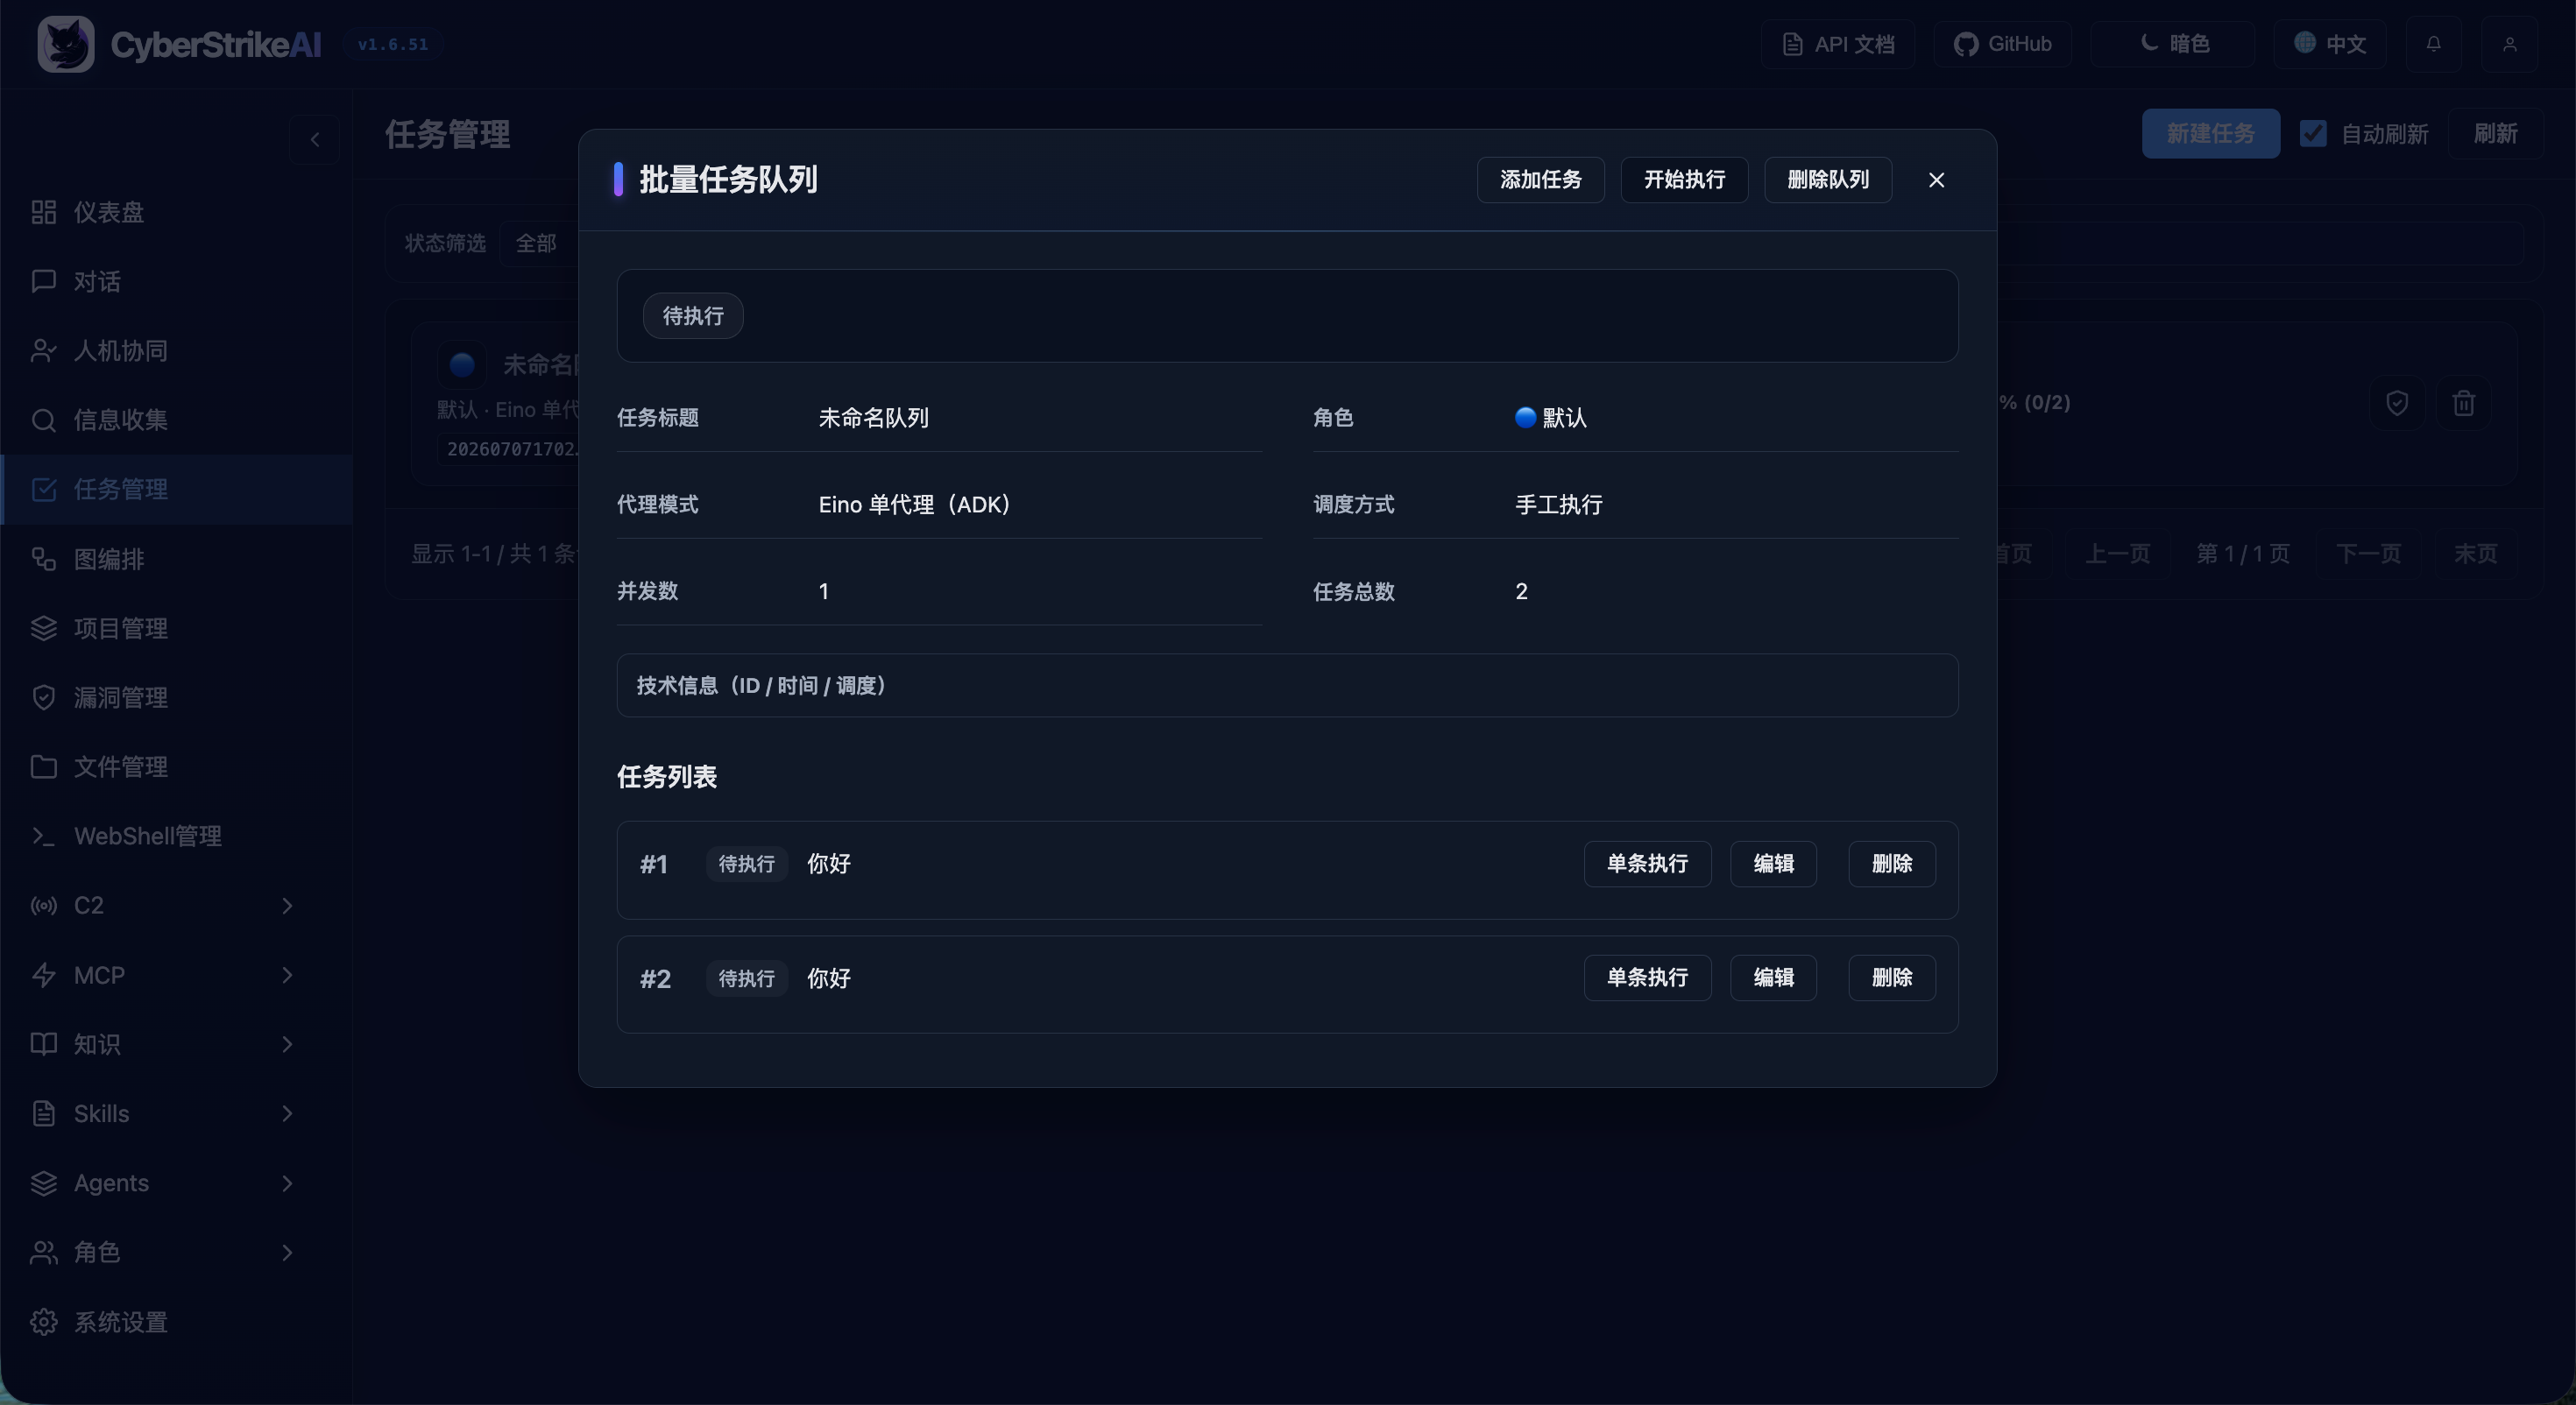
Gestione delle attività
Task Management
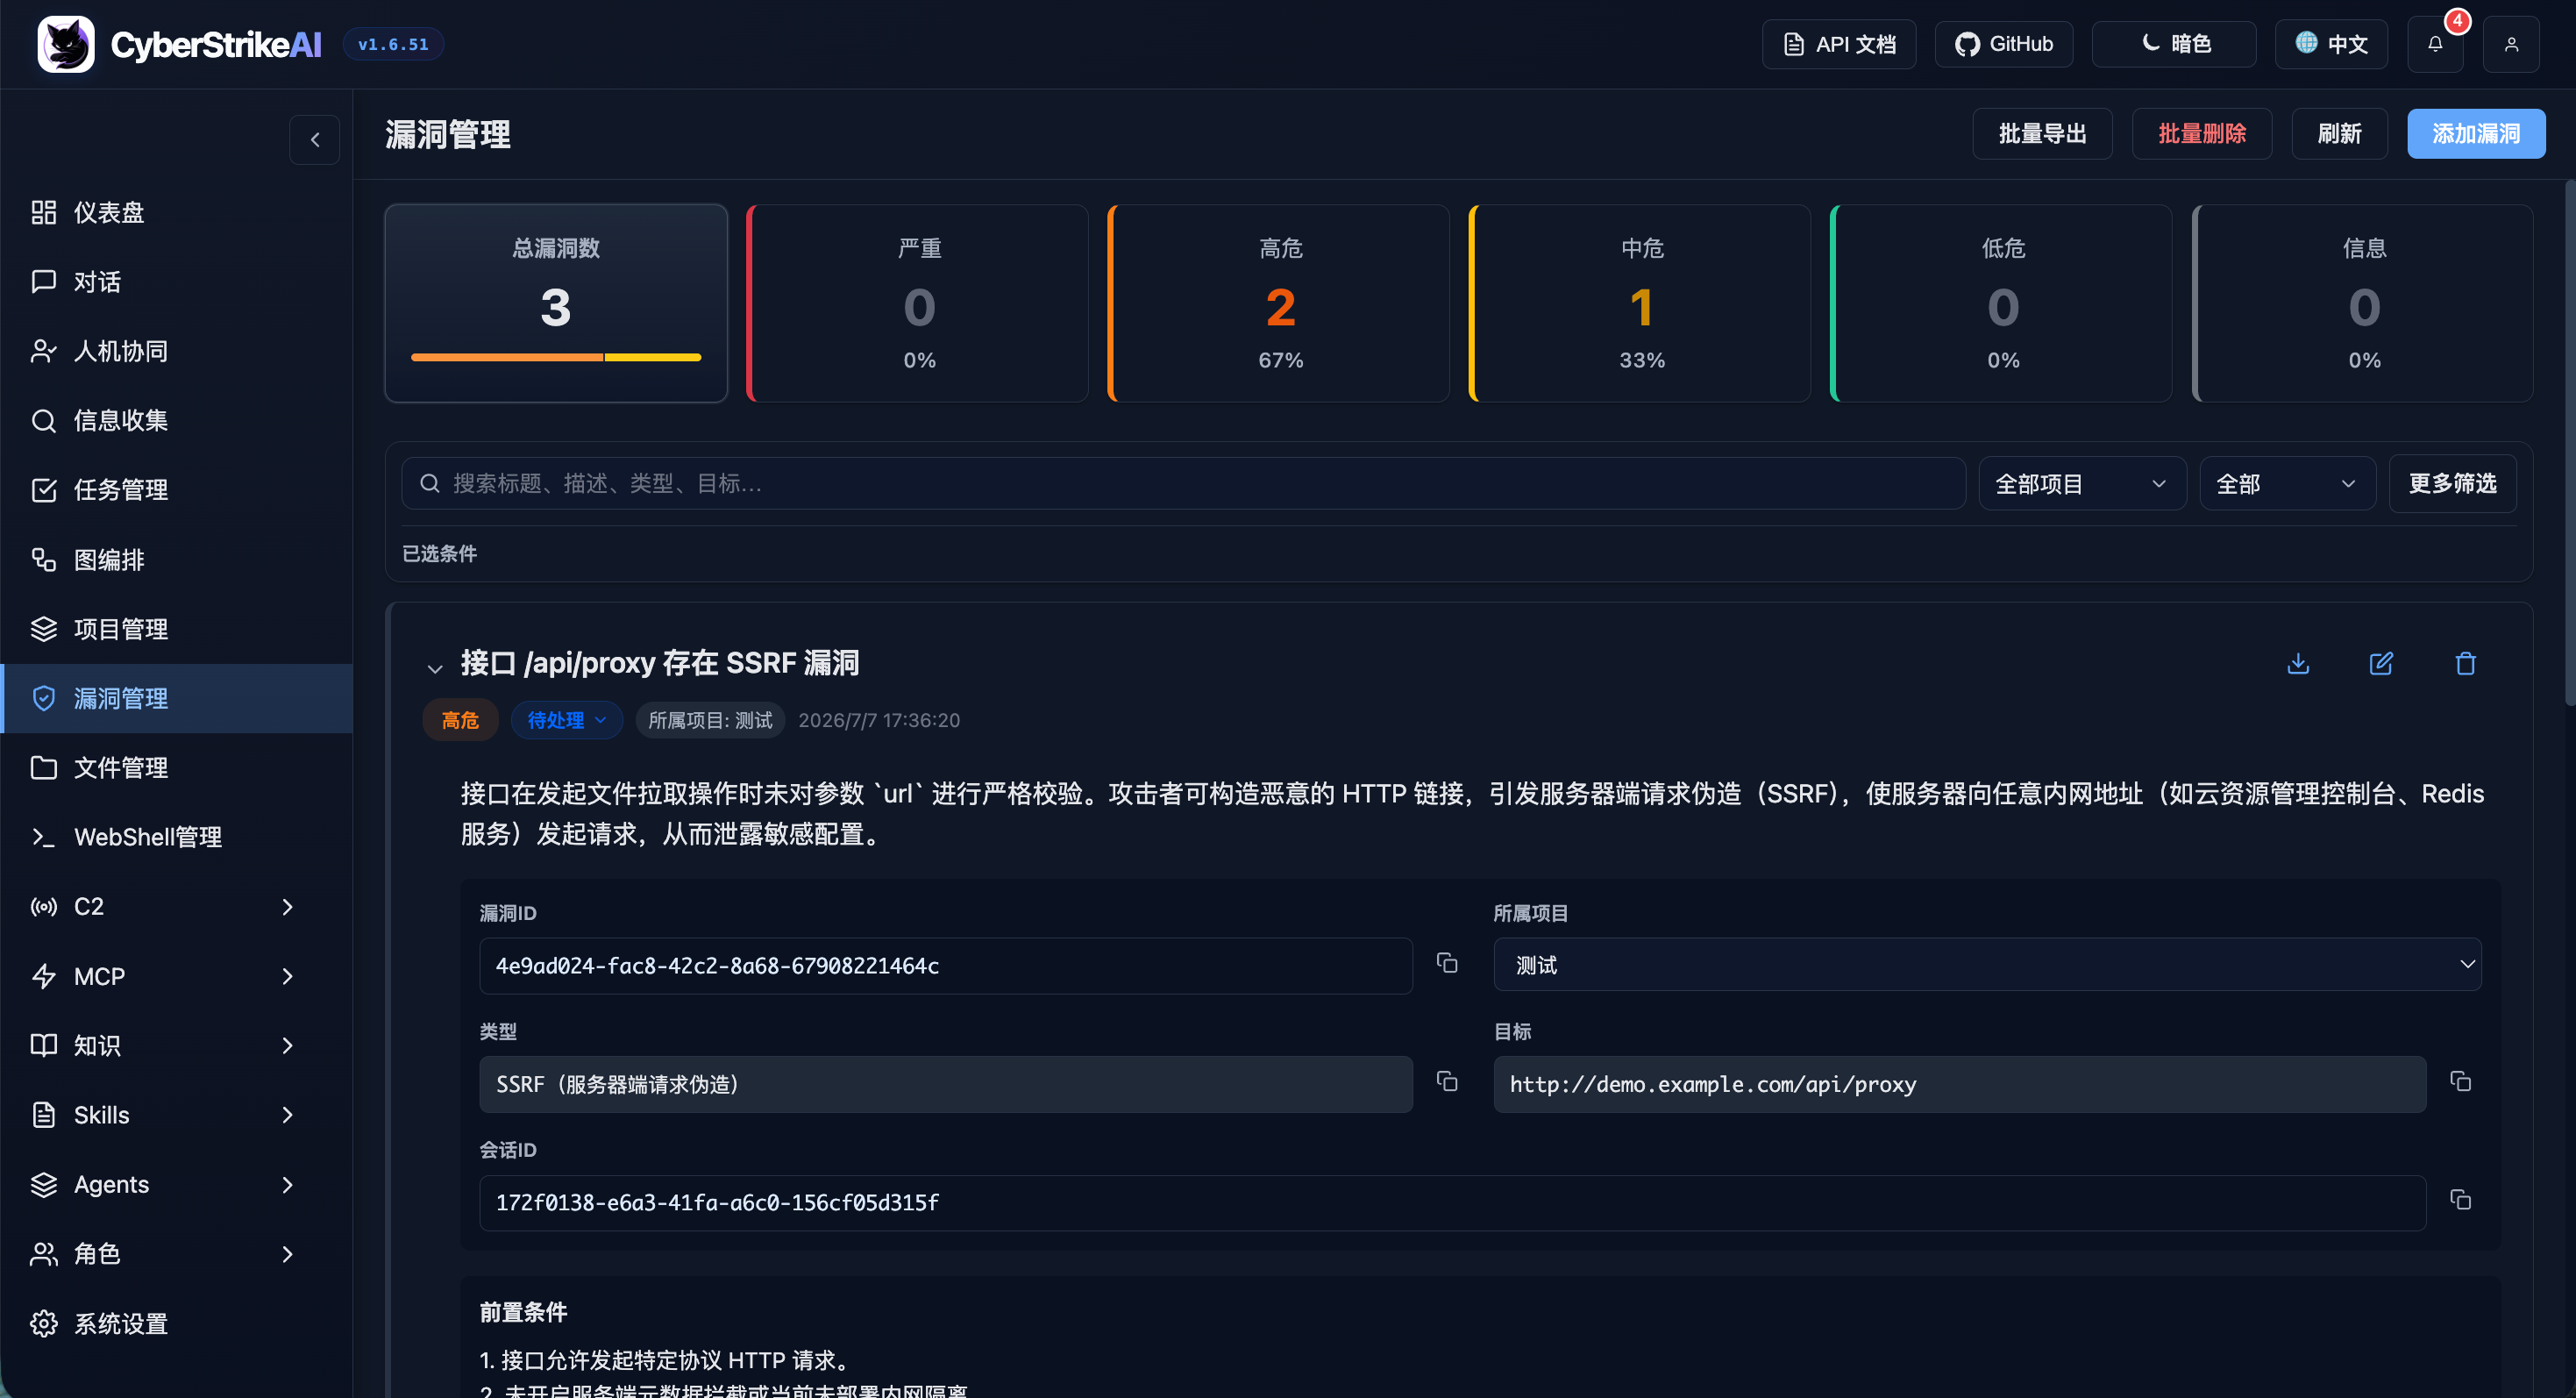
Gestione delle vulnerabilità
Vulnerability Management
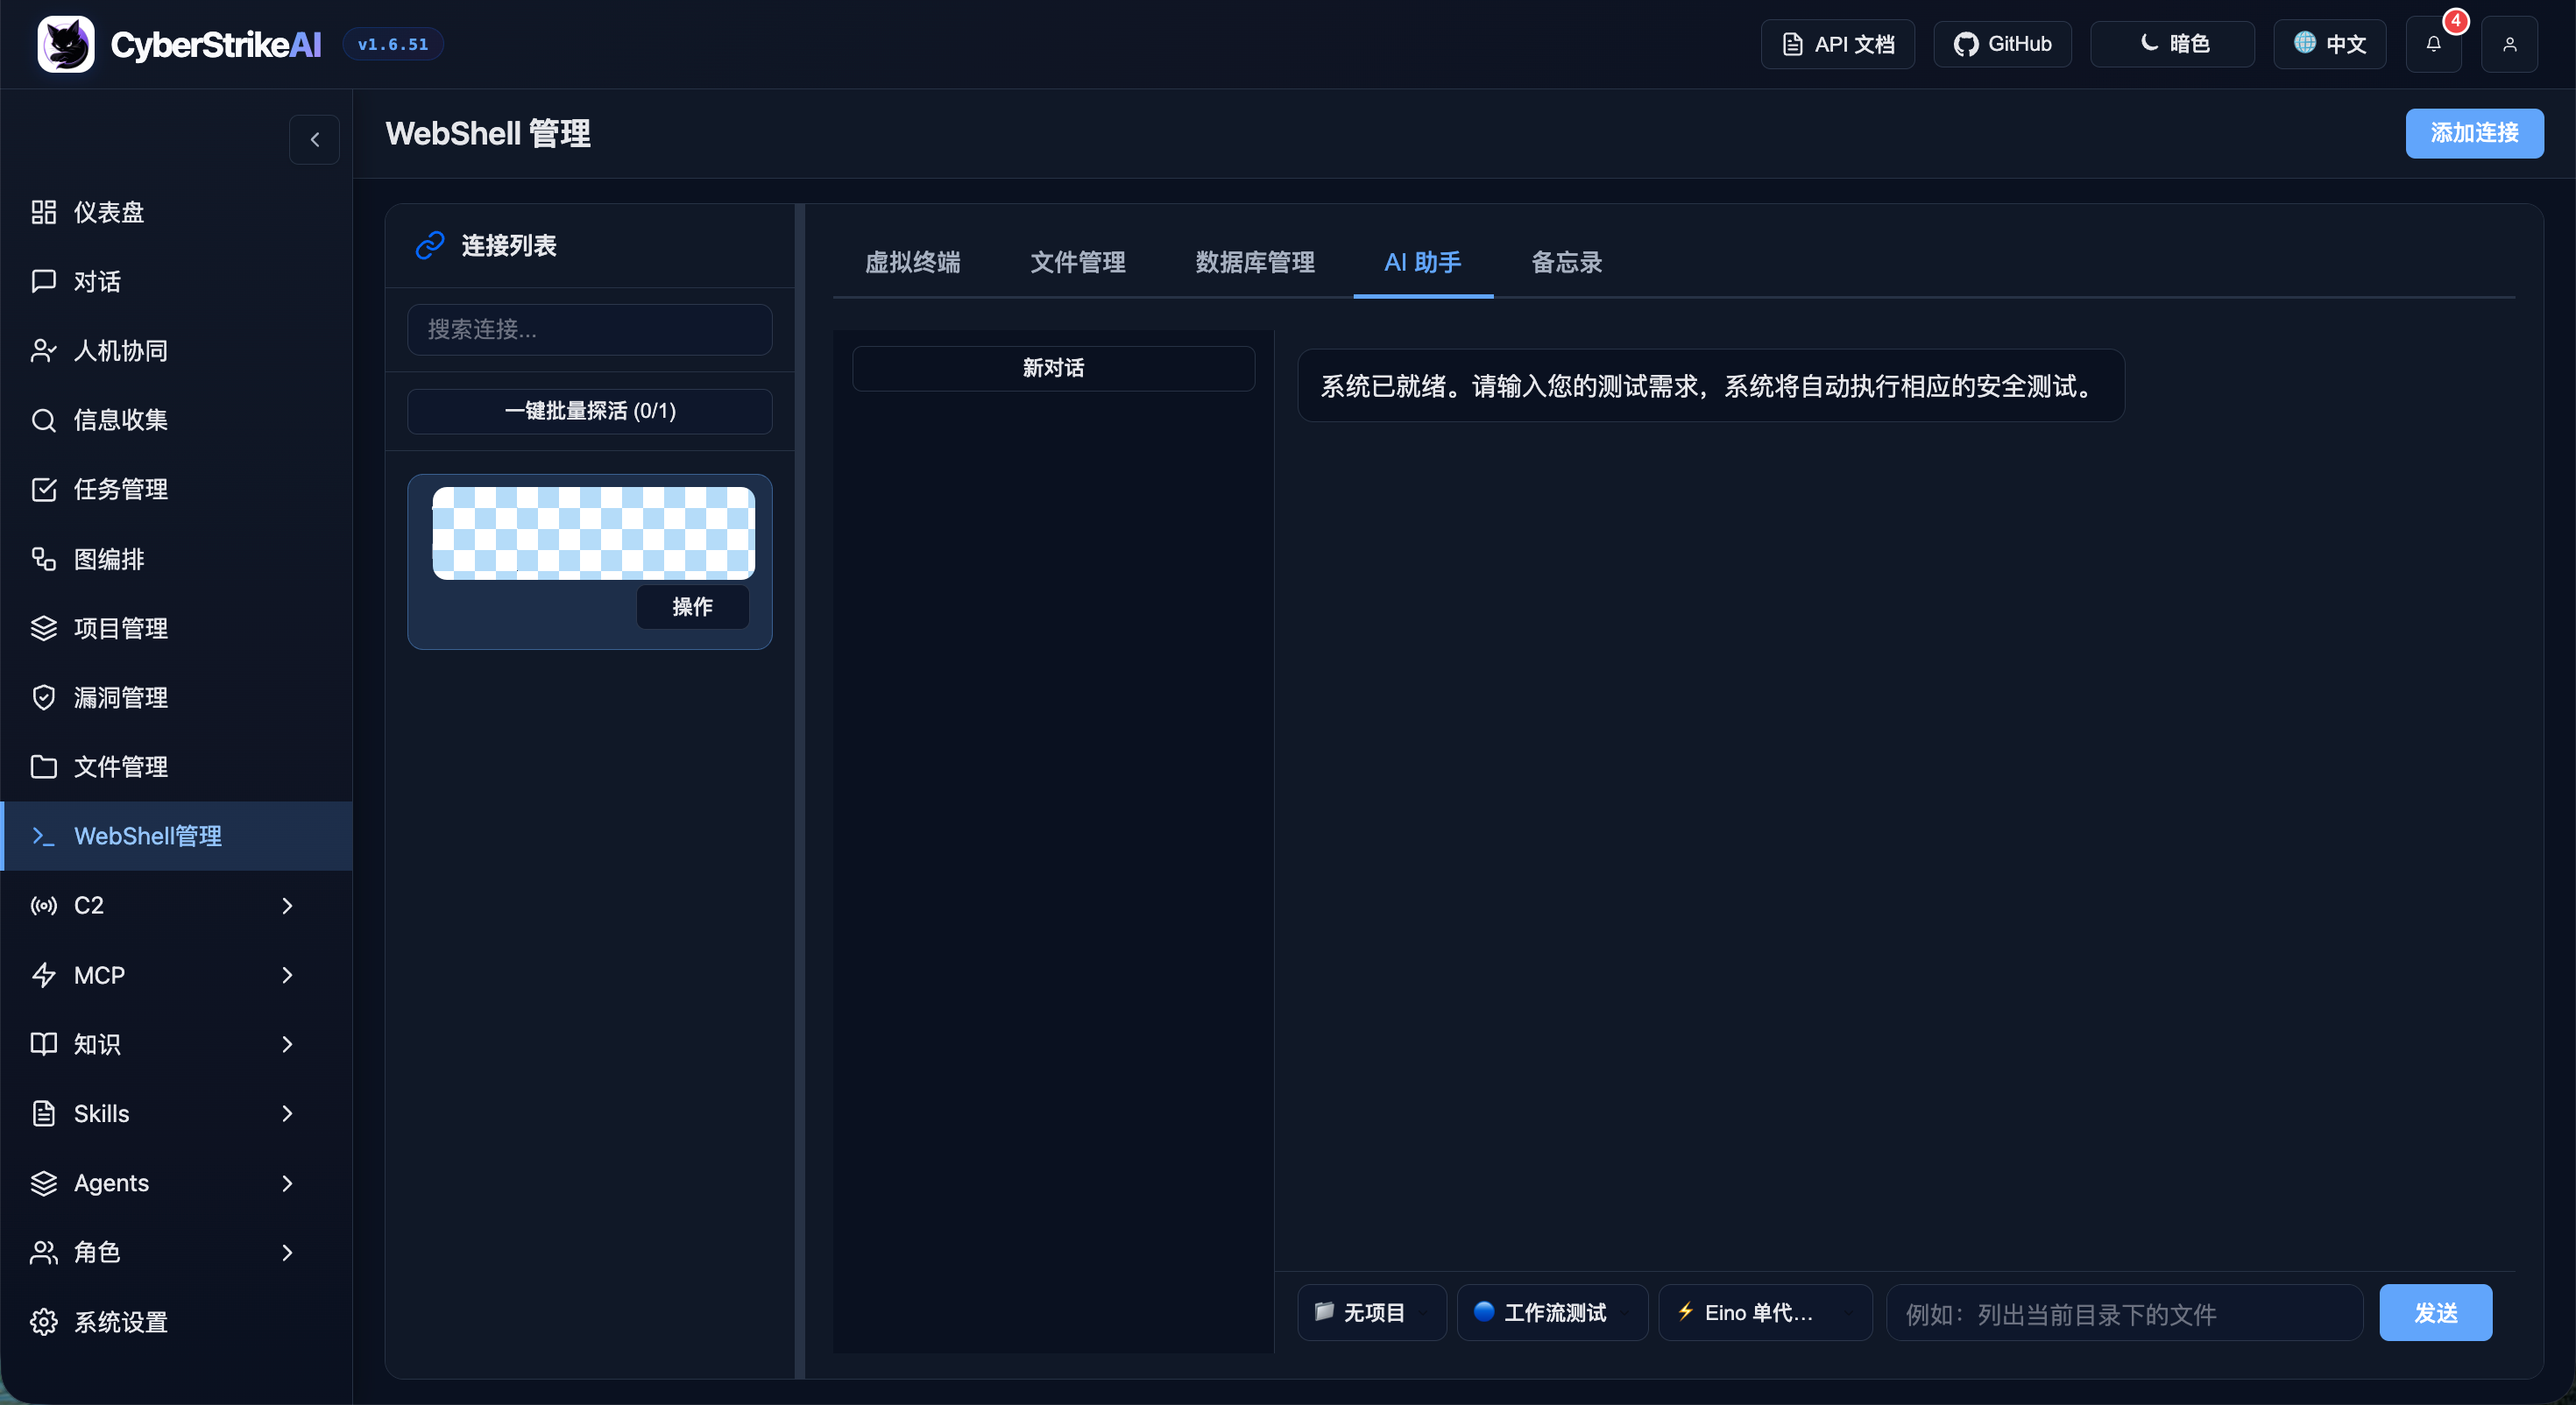
Gestione WebShell
WebShell Management
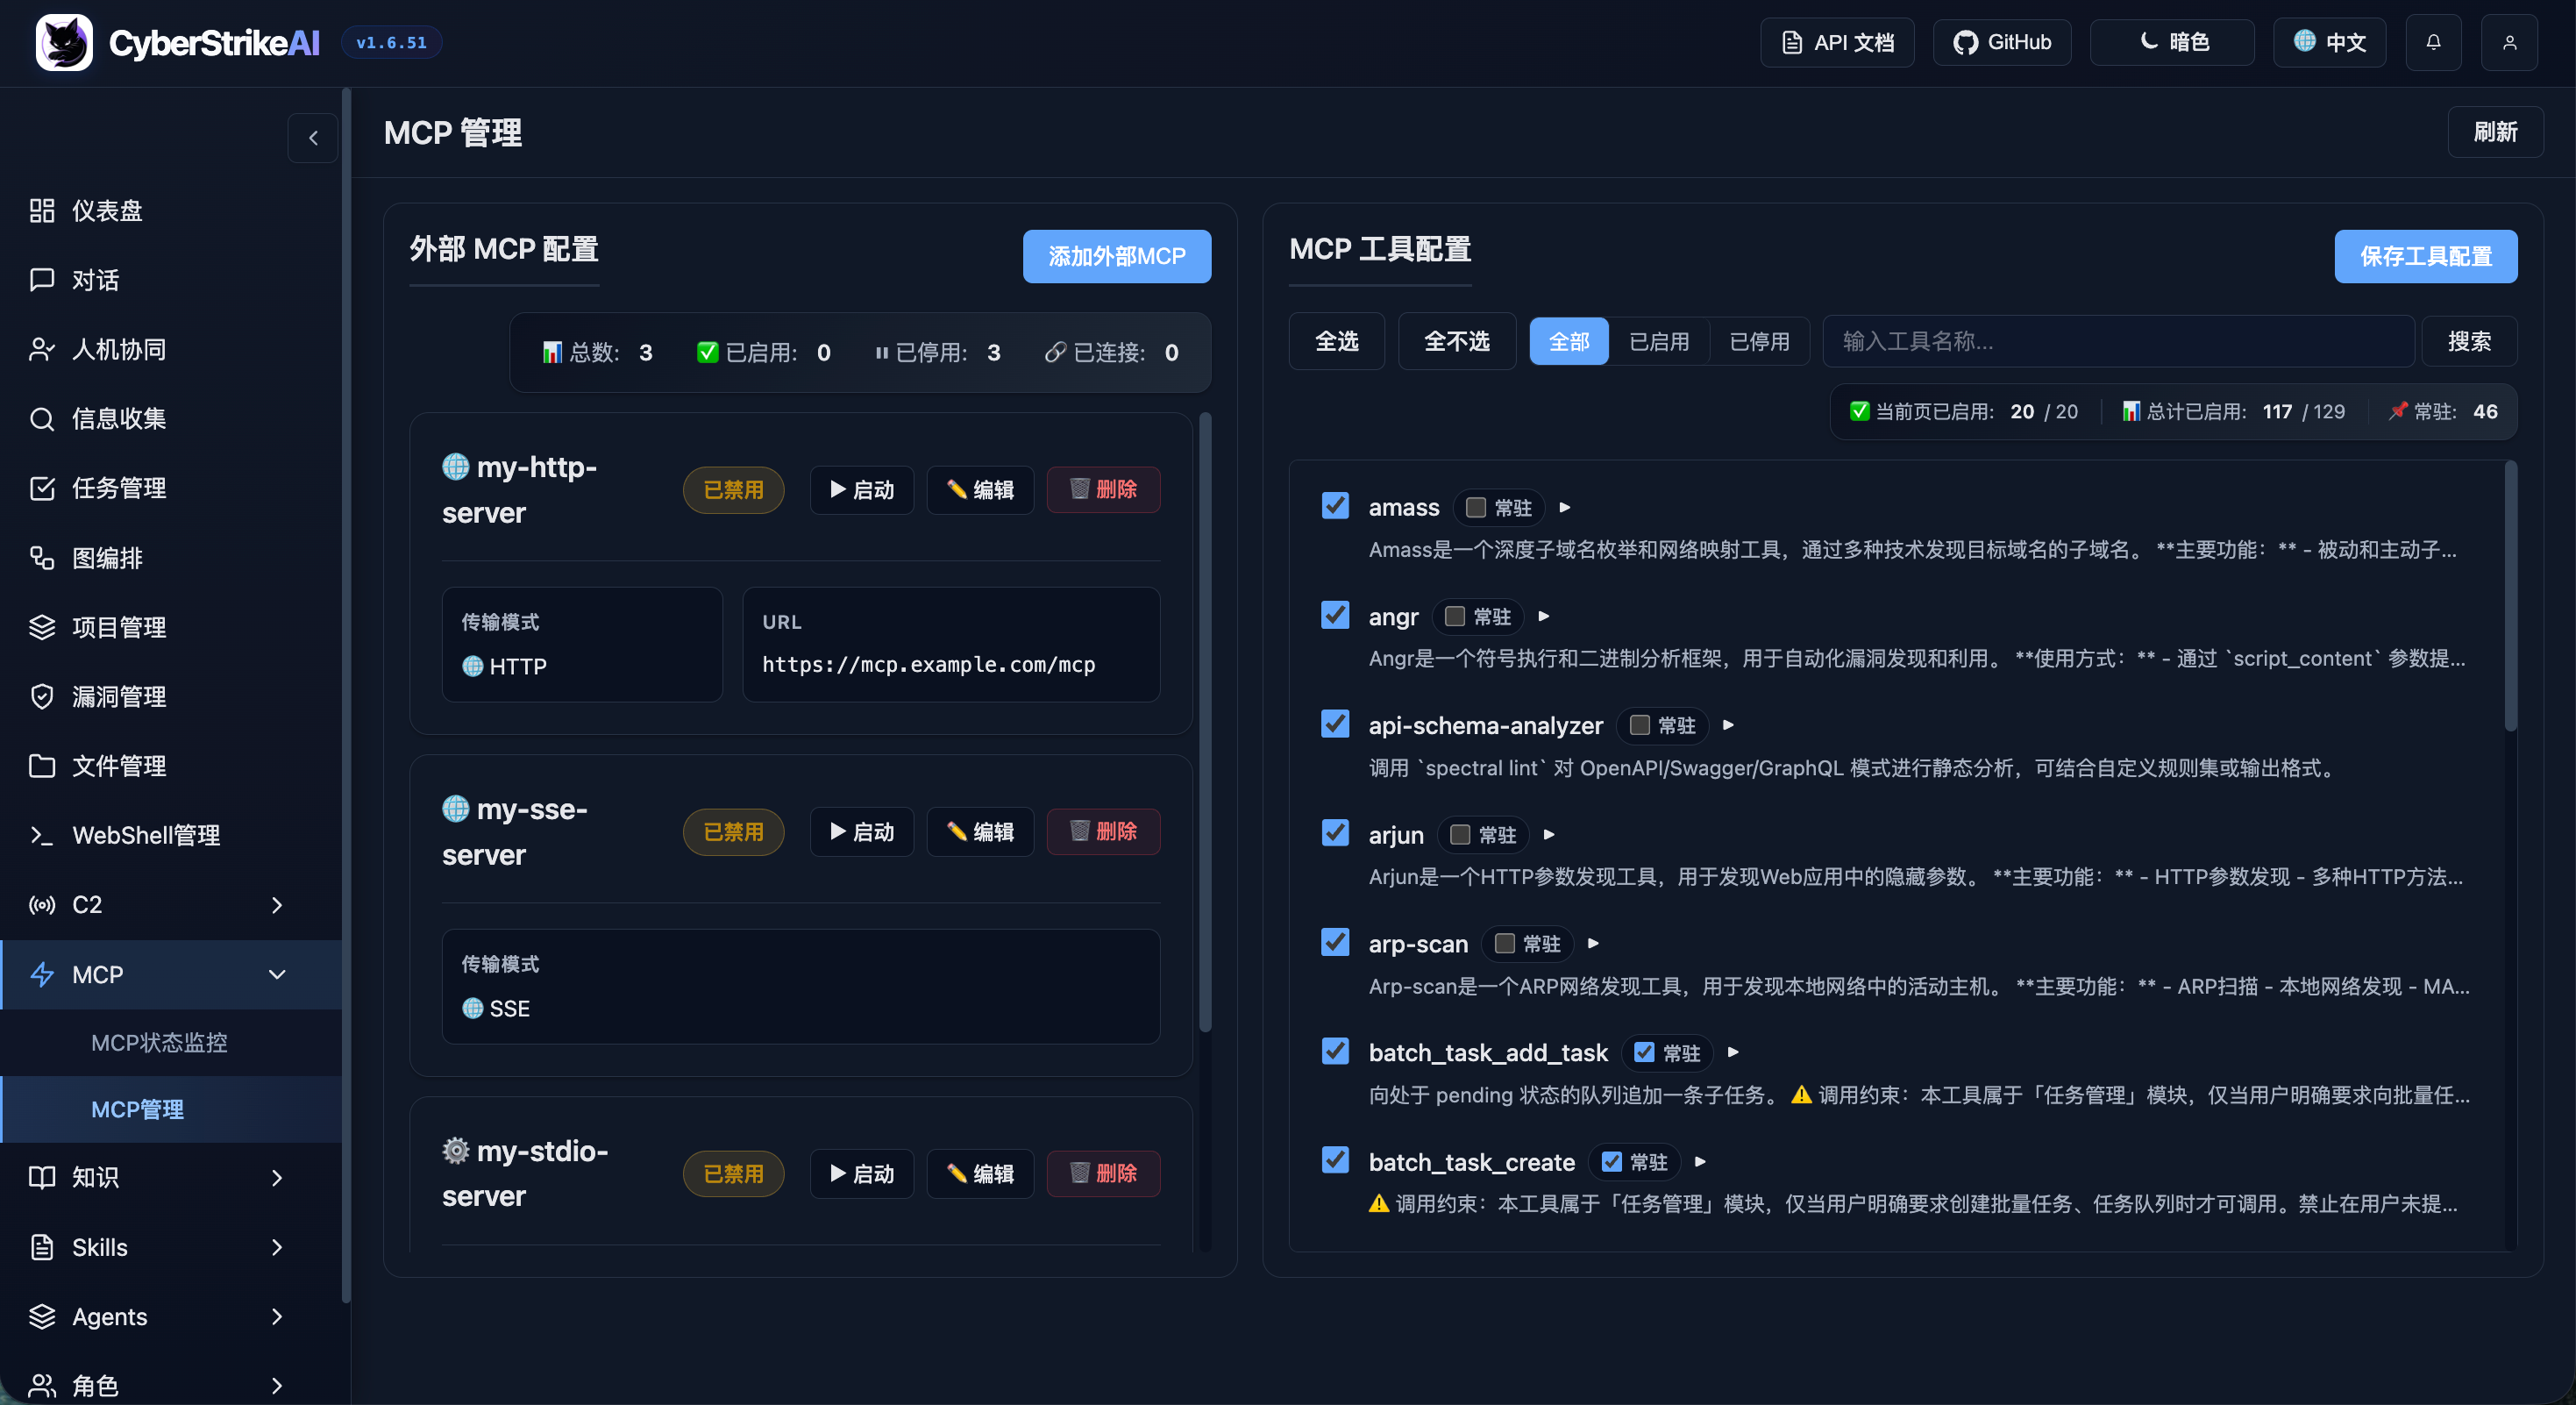
Gestione MCP
MCP management
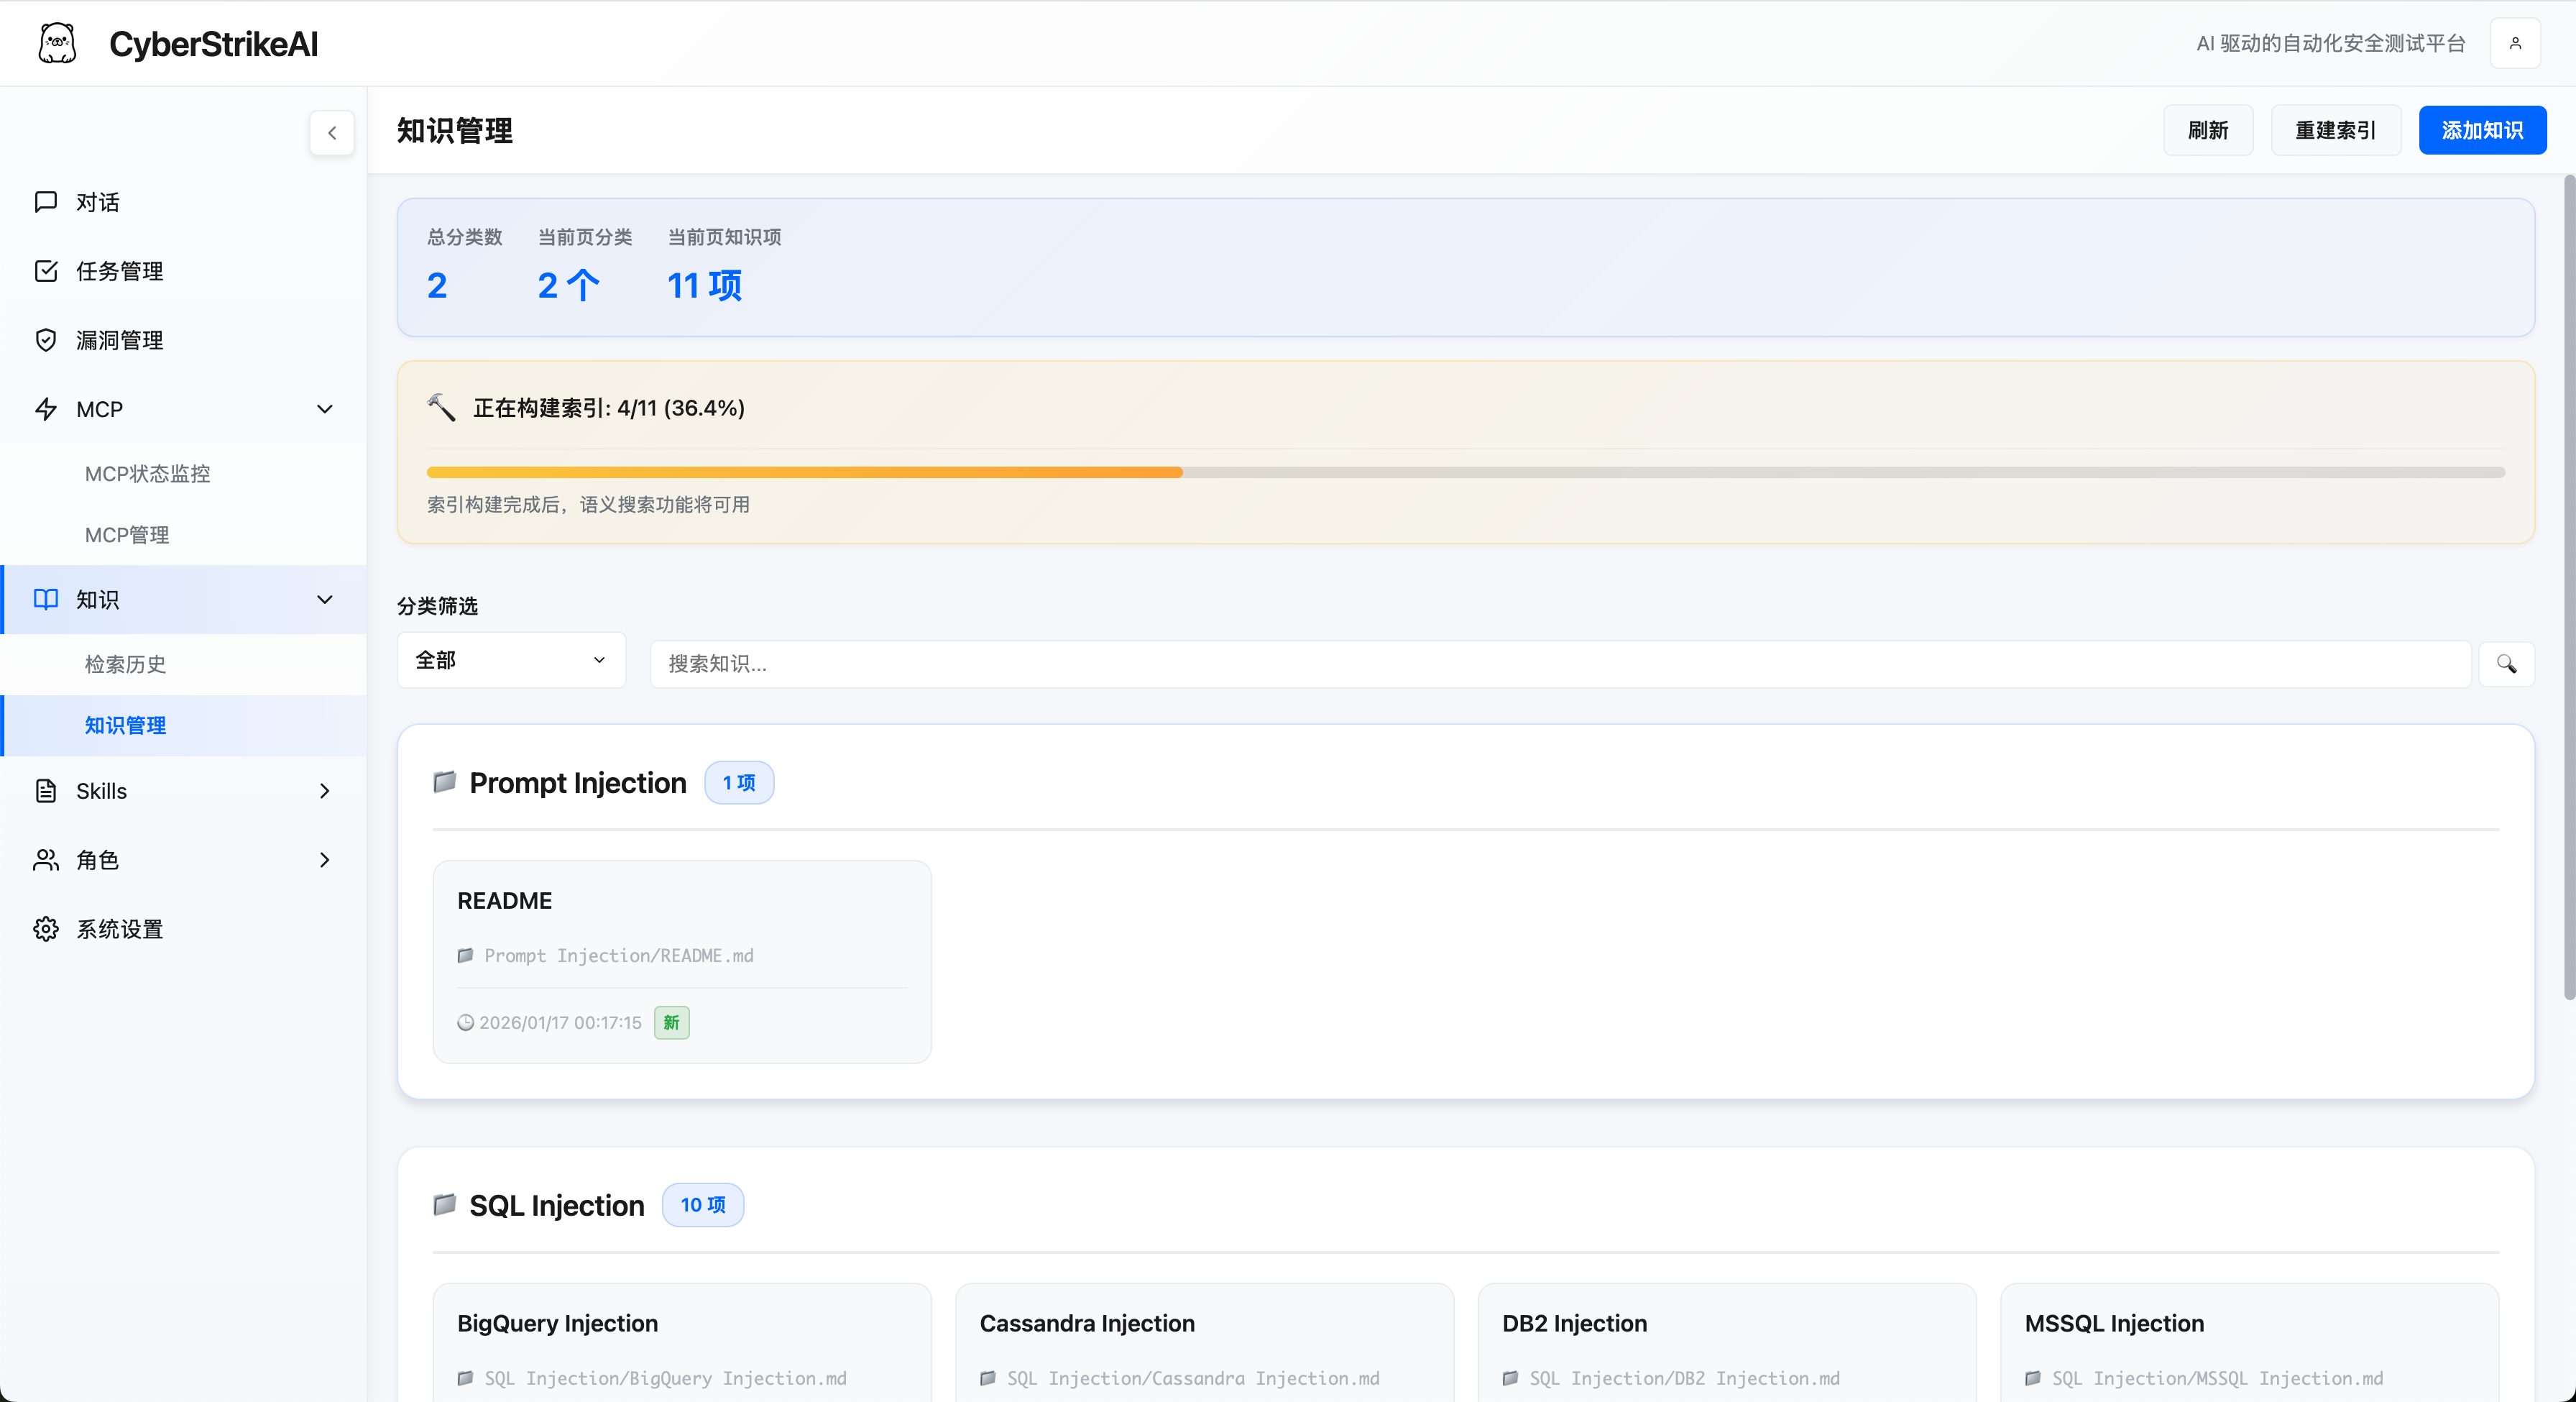
Knowledge Base
Knowledge Base
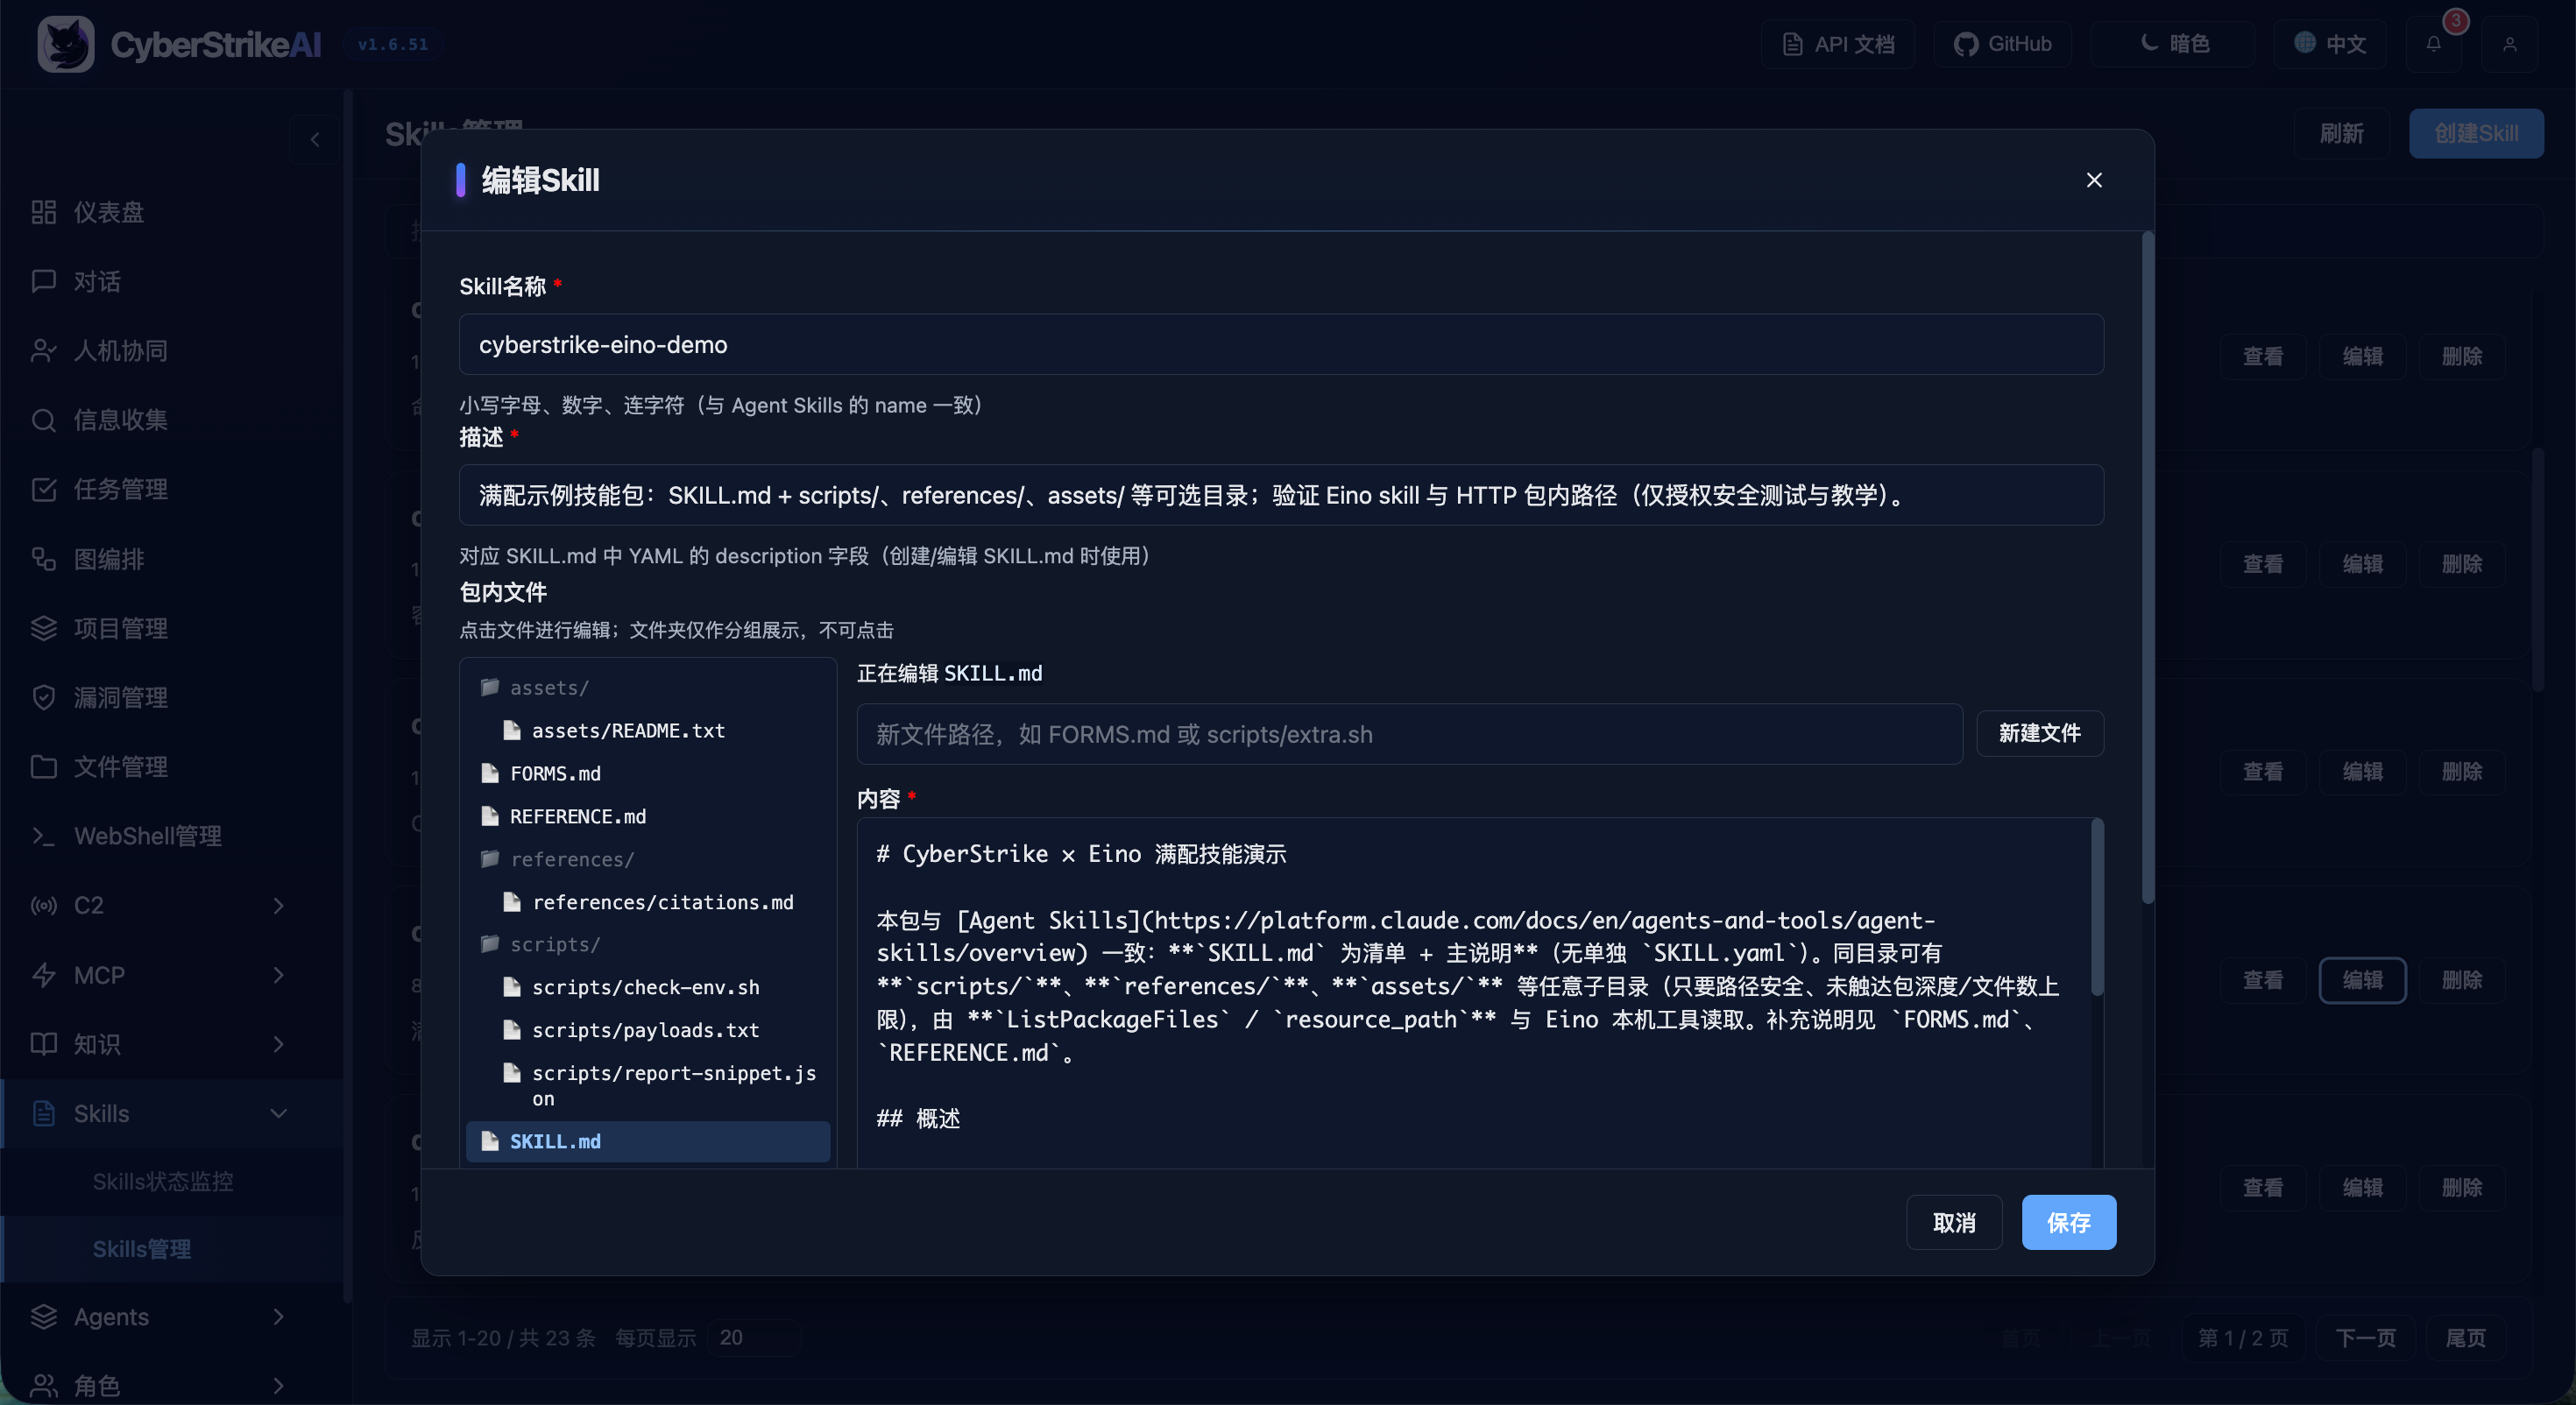
Gestione delle Skills
Skills Management
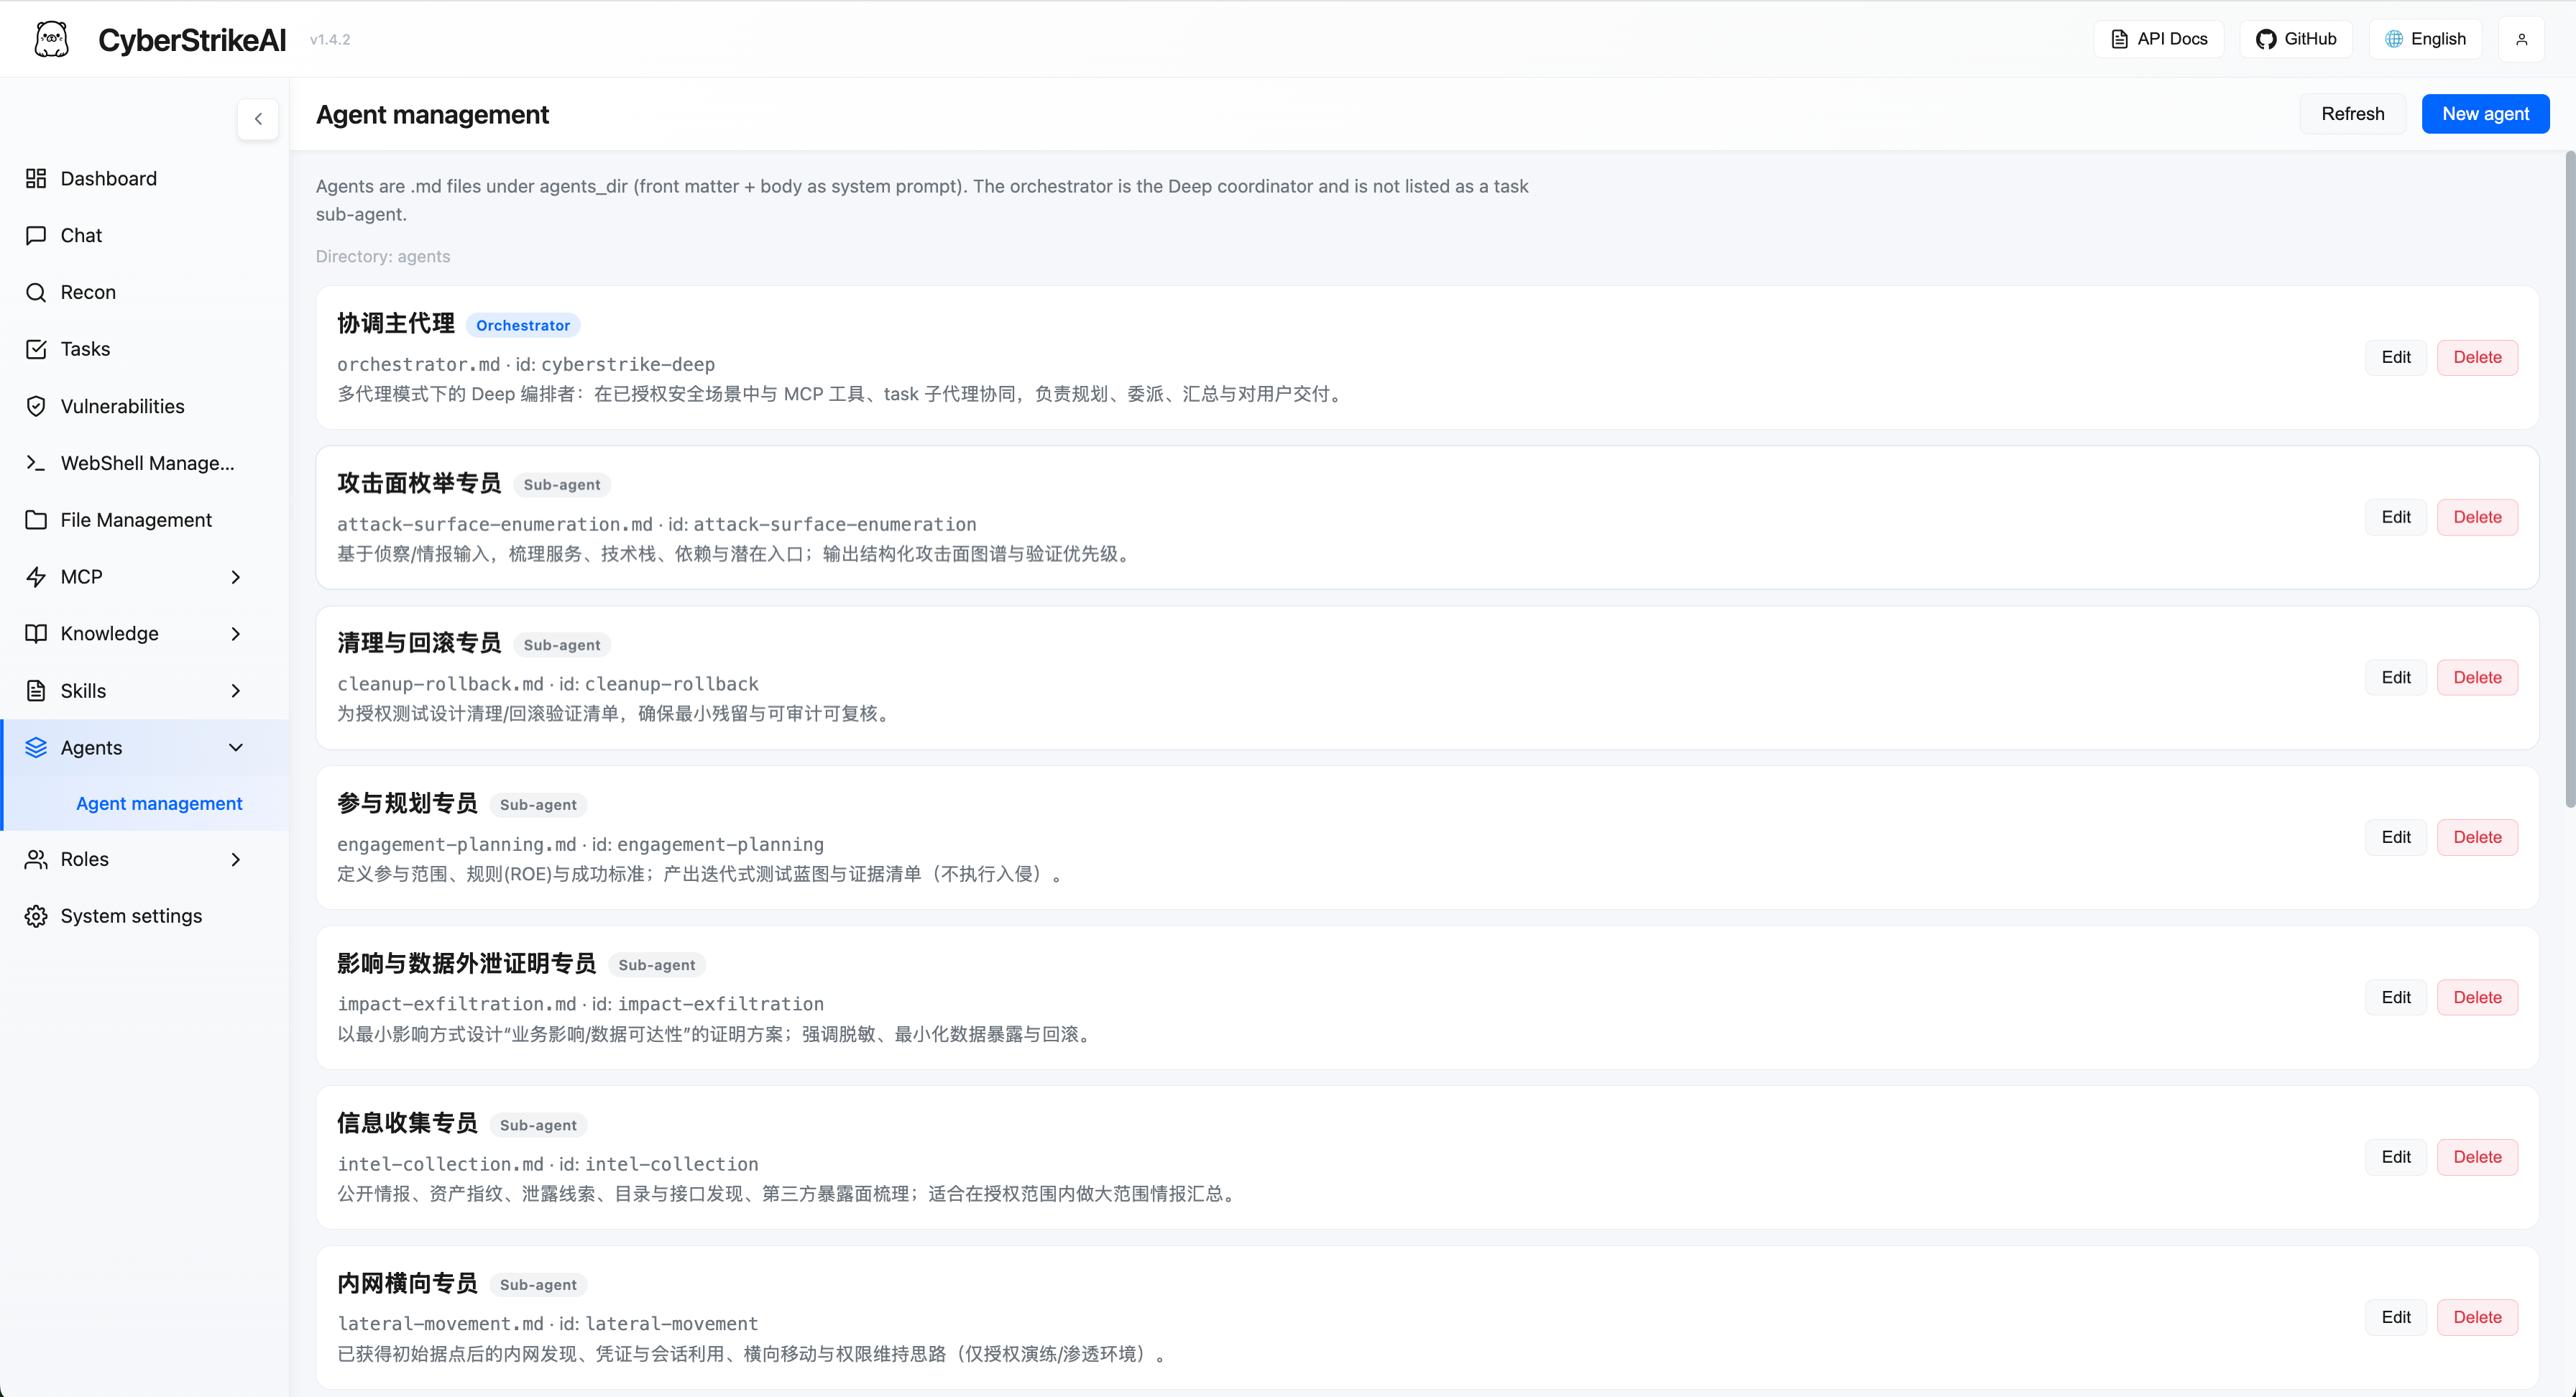
Gestione degli agenti
Agent Management
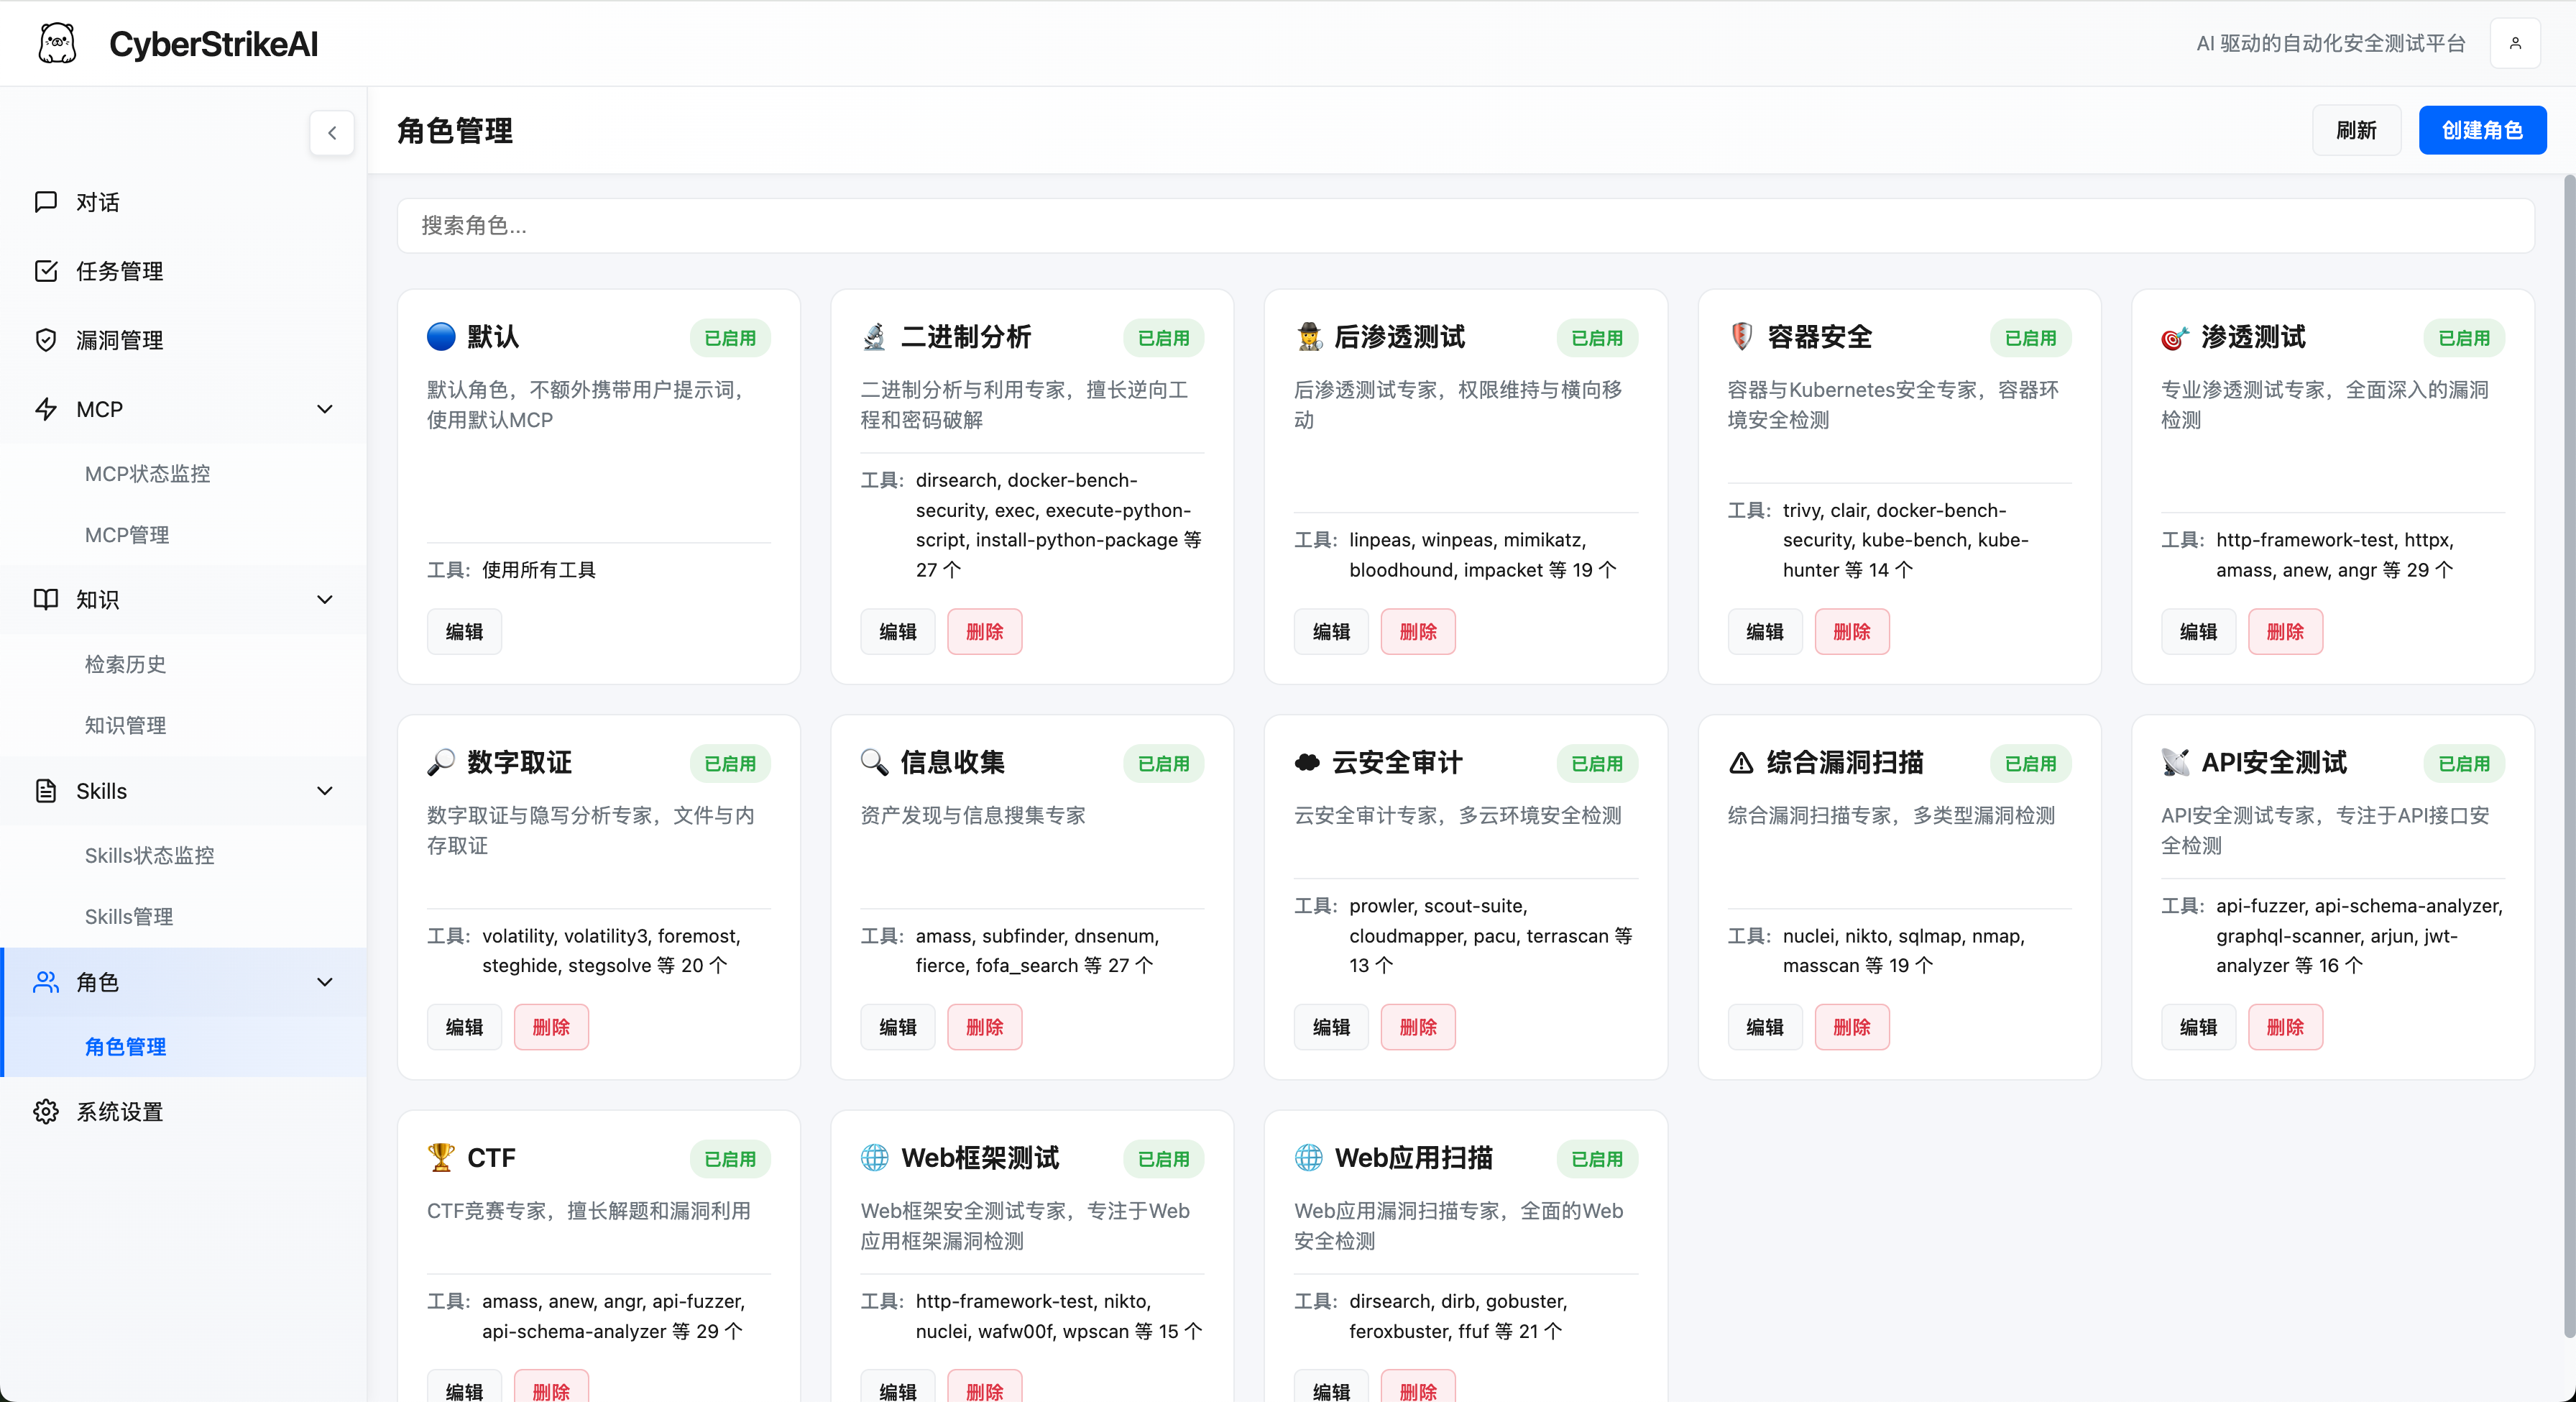
Gestione dei ruoli
Role Management
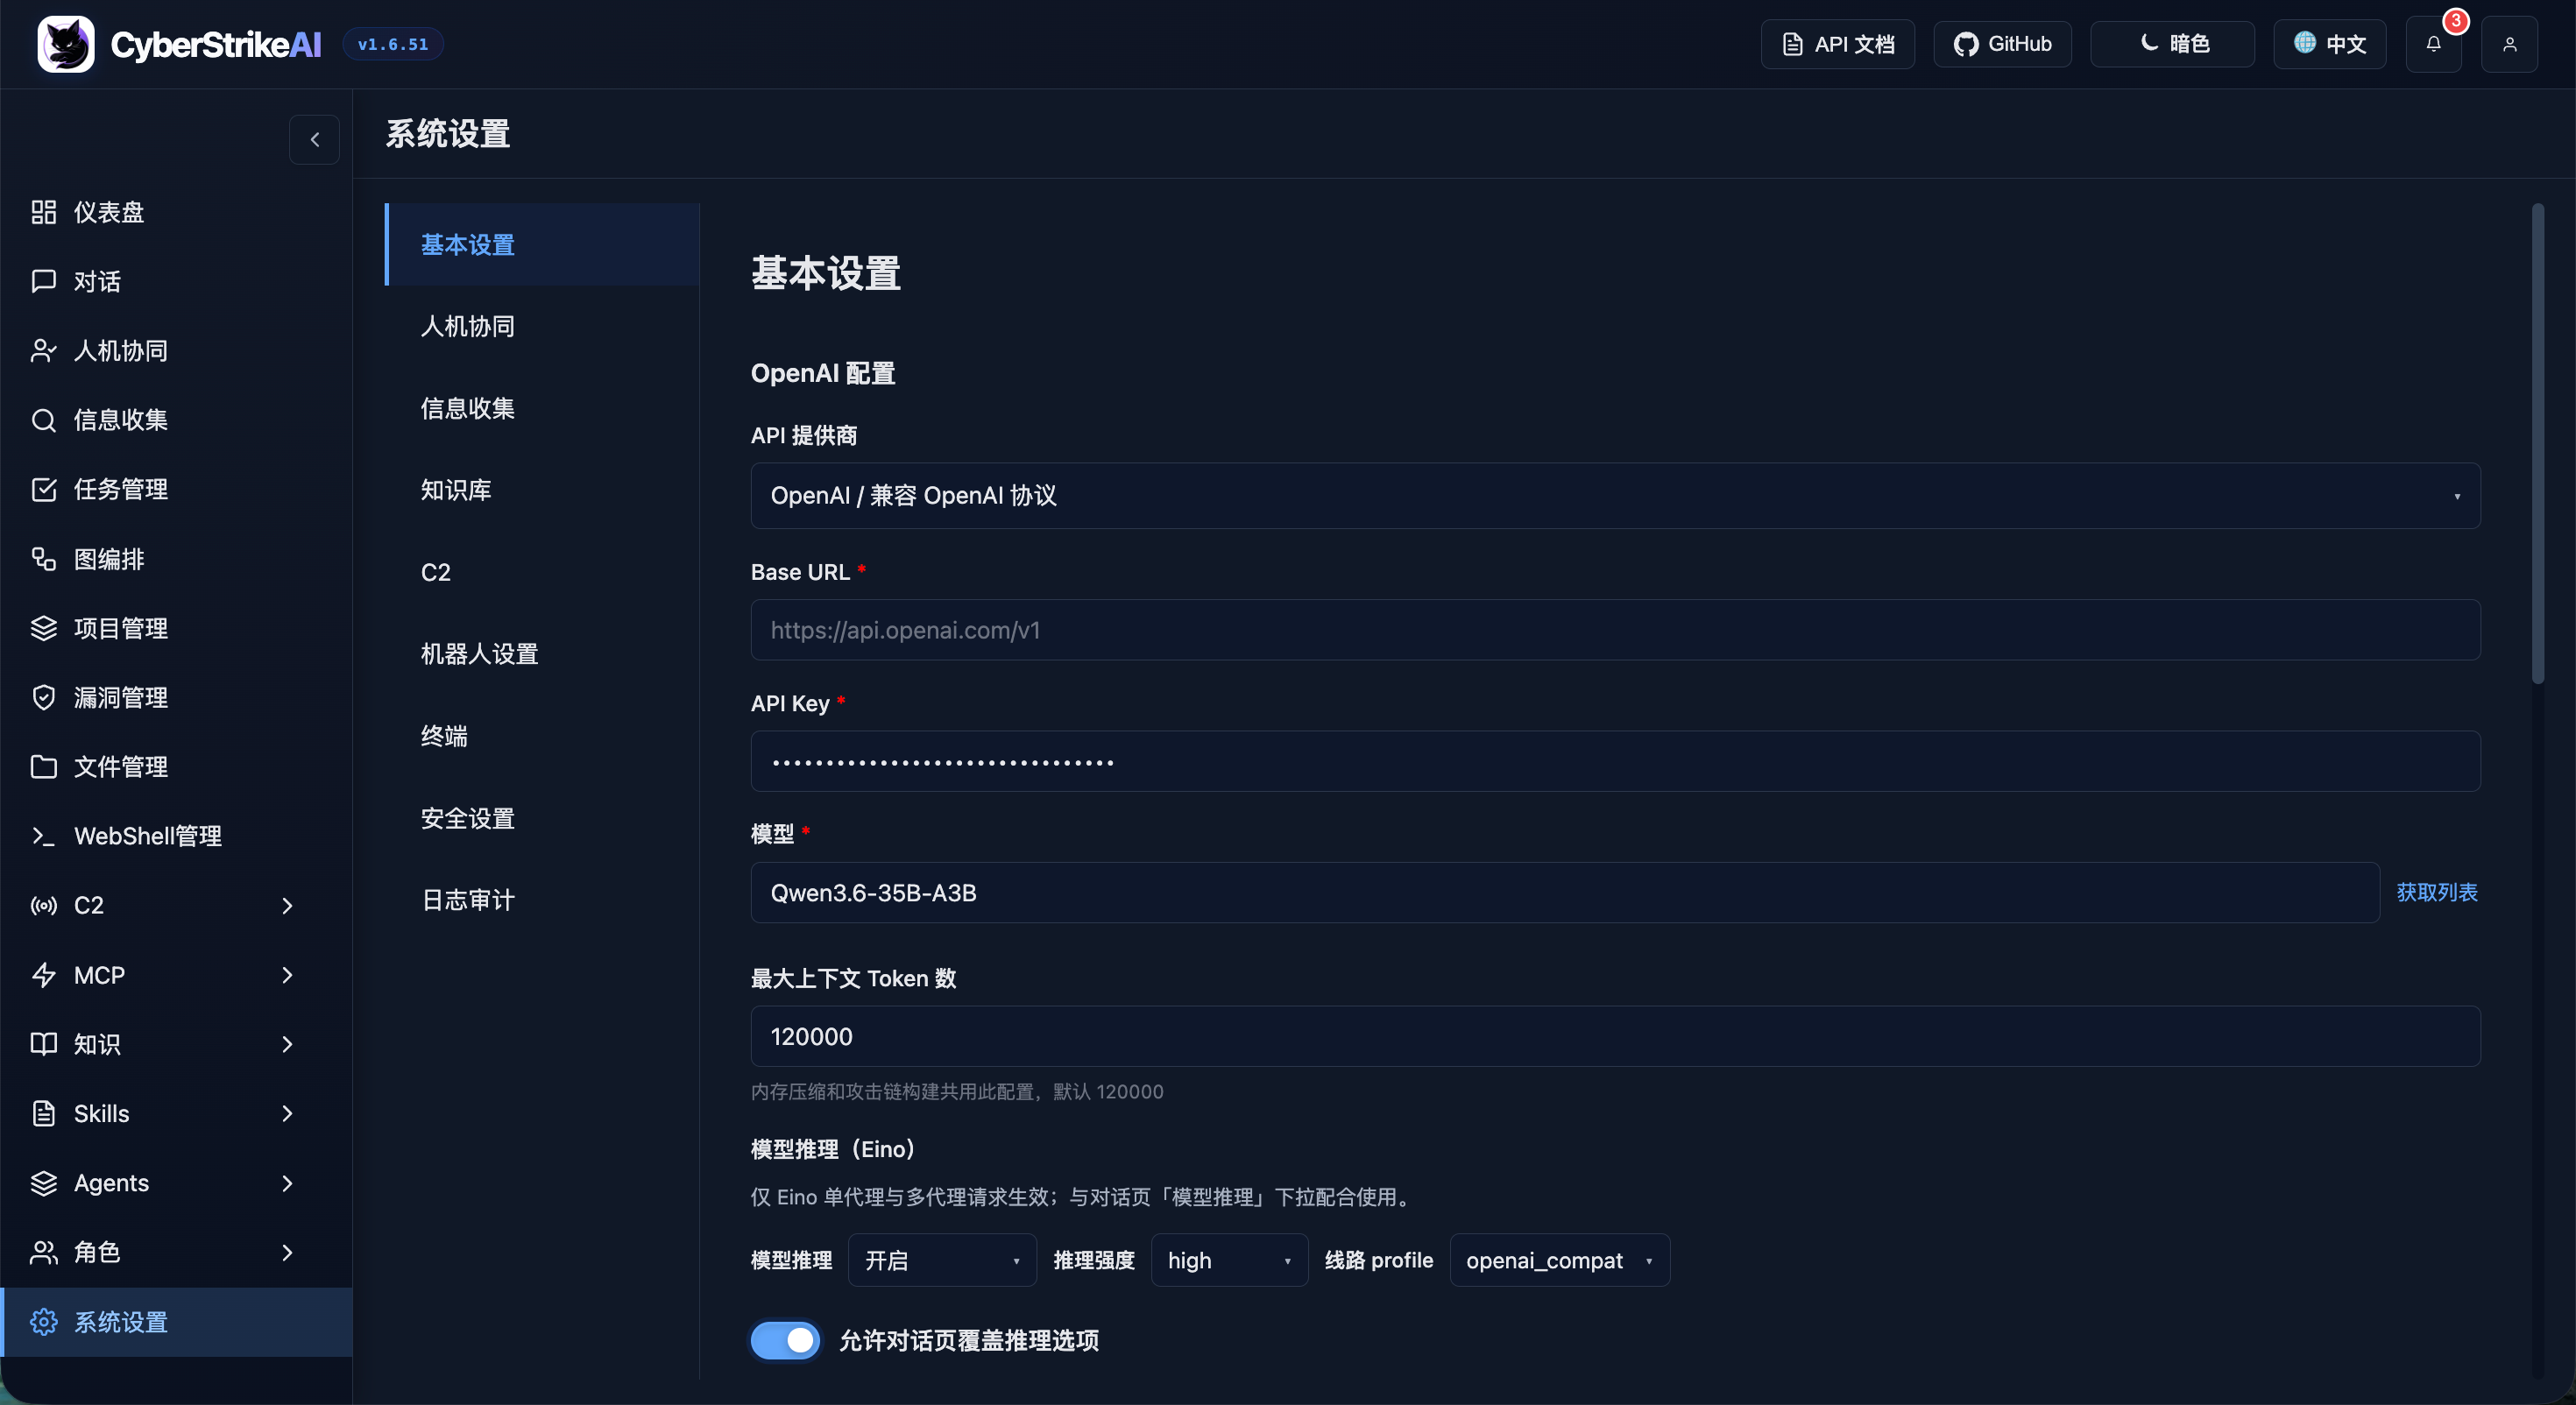
Impostazioni di sistema
System settings
Modalità MCP stdio
MCP stdio mode
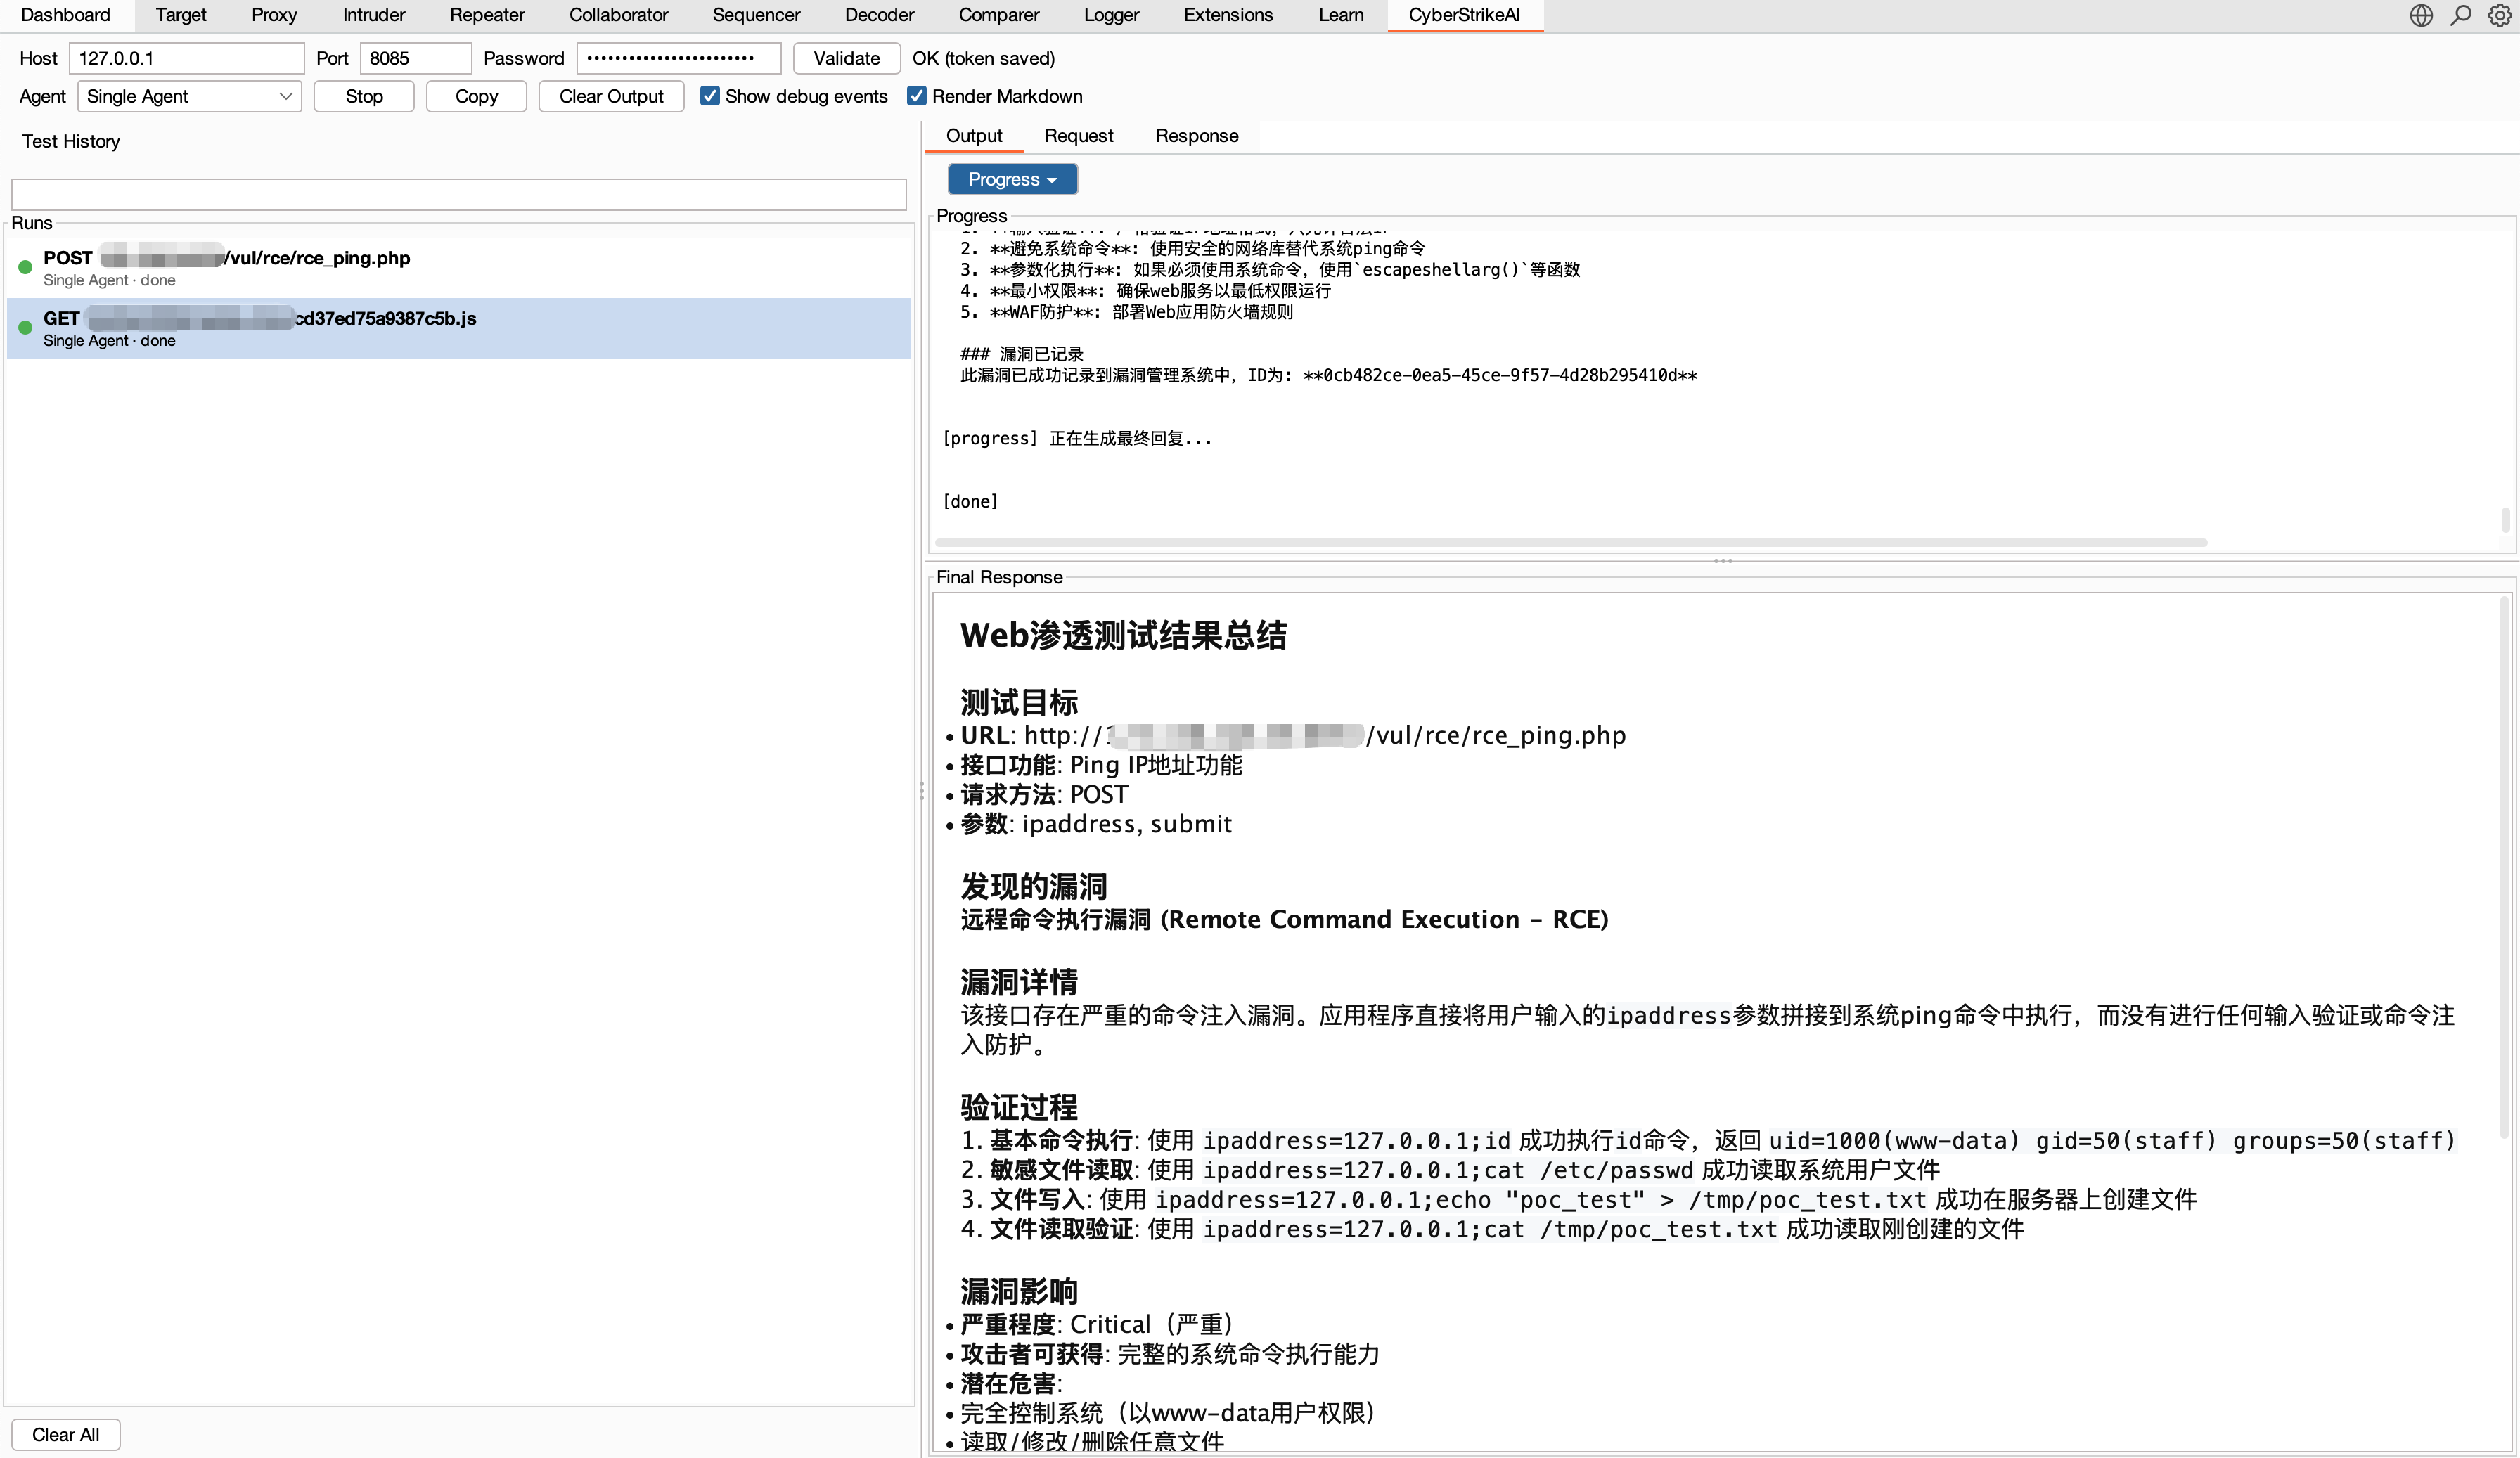
Plugin Burp Suite
Burp Suite plugin

Punti salienti

Agenti e orchestrazione

  • 🤖 Esecuzione agentica traduce l'intento in linguaggio naturale in azioni di sicurezza governate e verificabili.
  • 🧩 Orchestrazione Eino supporta l'esecuzione con singolo agente più le modalità multi-agente Deep, Plan-Execute e Supervisor.
  • 🔀 Workflow a grafo combinano agenti, strumenti, condizioni, approvazioni e output in flussi riutilizzabili.
  • 🎭 Testing basato sui ruoli fornisce prompt mirati e policy degli strumenti per scenari di sicurezza comuni.

Strumenti e conoscenza

  • 🧰 Strumenti di sicurezza includono oltre 100 ricette YAML curate con estensioni personalizzate e accesso con ambito di ruolo.
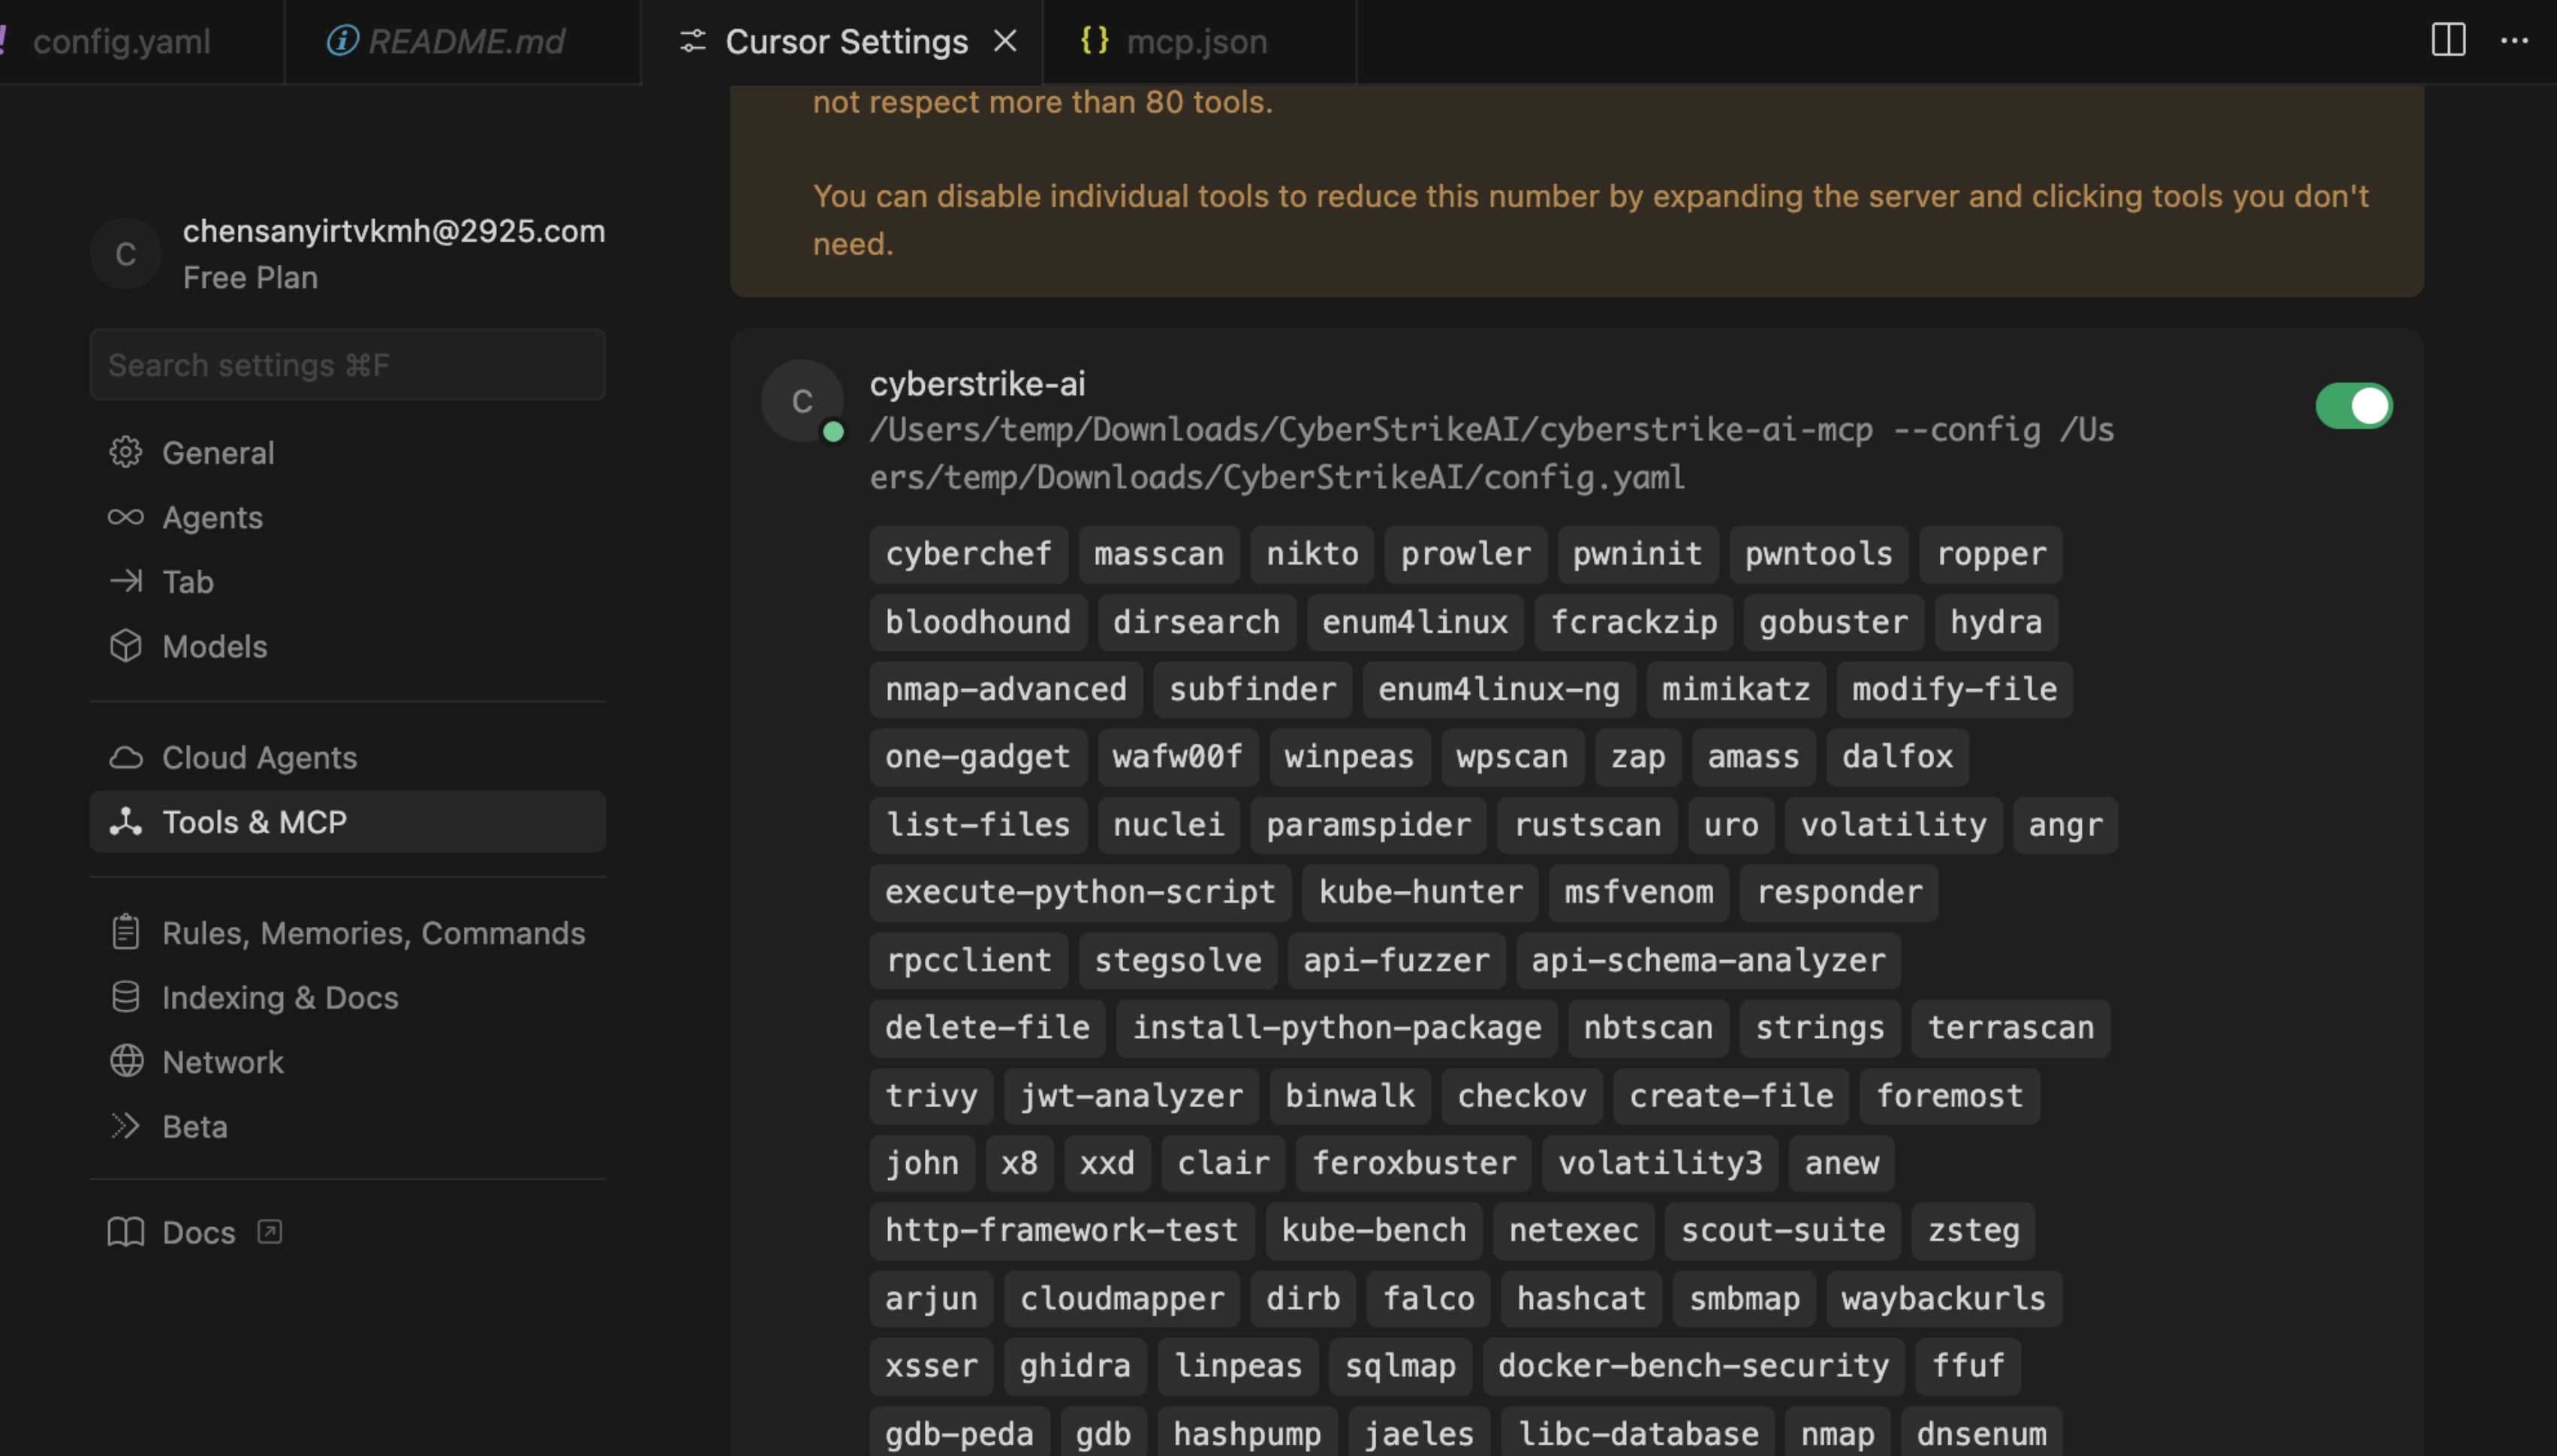
  • 🔌 Integrazione MCP supporta HTTP, stdio, SSE, federazione esterna e scoperta dinamica degli strumenti.
  • ⏱️ Esecuzione resiliente degli strumenti esegue chiamate MCP/strumenti bloccanti in worker con attese dell'agente limitate, polling ripristinabile tramite execution_id, cancellazione, circuit breaker per server, limiti di concorrenza e limiti di output unificati.
  • 🎯 Agent Skills seguono il layout standard delle Skill e supportano il caricamento progressivo e on-demand.
  • 📚 Knowledge base combina riscrittura delle query, retrieval vettoriale, reranking e post-elaborazione dei risultati.
  • 🖼️ Analisi visiva utilizza un modello di visione separato per screenshot, captcha e UI, mantenendo solo i riepiloghi testuali.

Governance e audit

  • 🧑‍⚖️ Human in the loop fornisce modalità di approvazione, allowlist degli strumenti, revisione tramite audit-agent e decisioni tracciabili.
  • 🛡️ Blocco delle chiamate in Sicurezza aggiunge controlli regex configurabili prima dell'esecuzione MCP, template di promemoria e dry run, con la protezione del dominio governativo abilitata per impostazione predefinita. Vedi Blocco delle chiamate agli strumenti.
  • 🔐 RBAC della piattaforma supporta più utenti, ruoli di sistema e personalizzati, permessi con ambito, ownership e assegnazioni esplicite.
  • 🔒 Sicurezza e audit forniscono accesso autenticato, log di audit, persistenza SQLite e conservazione delle evidenze operative.
  • 📄 Governance dei risultati memorizza lo stesso risultato limitato dello strumento visto dall'agente, protegge i percorsi di ripresa da output storici sovradimensionati e aggiunge salvaguardie UI per le viste di dettaglio di grandi dimensioni. Vedi Governance dell'esecuzione degli strumenti.

Operazioni di sicurezza

Scarica lo strumento