
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit

 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 fortra/impacket
Libreria Python per la manipolazione di protocolli di rete a basso livello, con implementazioni di SMB, MSRPC, Kerberos e WMI e strumenti per…
 lolbas-project/lolbas
Binari e Script che Vivono della Terra - (LOLBins e LOLScripts)
 peass-ng/peass-ng
PEASS - Suite di Script Fantastici per l'Escalation dei Privilegi (con colori)
 gentilkiwi/mimikatz
Un piccolo strumento per giocare con la sicurezza di Windows
 bishopfox/sliver
Framework di Emulazione Avversaria
 bmax121/apatch
Il patching del kernel Android e del sistema Android
 samyk/poisontap
Sfrutta computer bloccati/protetti da password tramite USB, rilascia una backdoor persistente basata su WebSocket, espone il router interno e sottrae…
 mantvydasb/redteaming-tactics-and-techniques
Appunti completi di red teaming che coprono tecniche di sicurezza offensiva tra cui iniezione di codice, evasione della difesa, movimento laterale e…
 pennyw0rth/netexec
Framework post-sfruttamento per test automatizzati di autenticazione di rete, raccolta di credenziali e movimento laterale in ambienti Windows/AD con…
bc-security/empireEmpire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 alessandroz/lazagne
Strumento multipiattaforma per il recupero delle credenziali che estrae password memorizzate da browser, client email, database, meccanismi di…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Vari suggerimenti e trucchi
 its-a-feature/mythic
Un framework collaborativo, multi-piattaforma, per red teaming
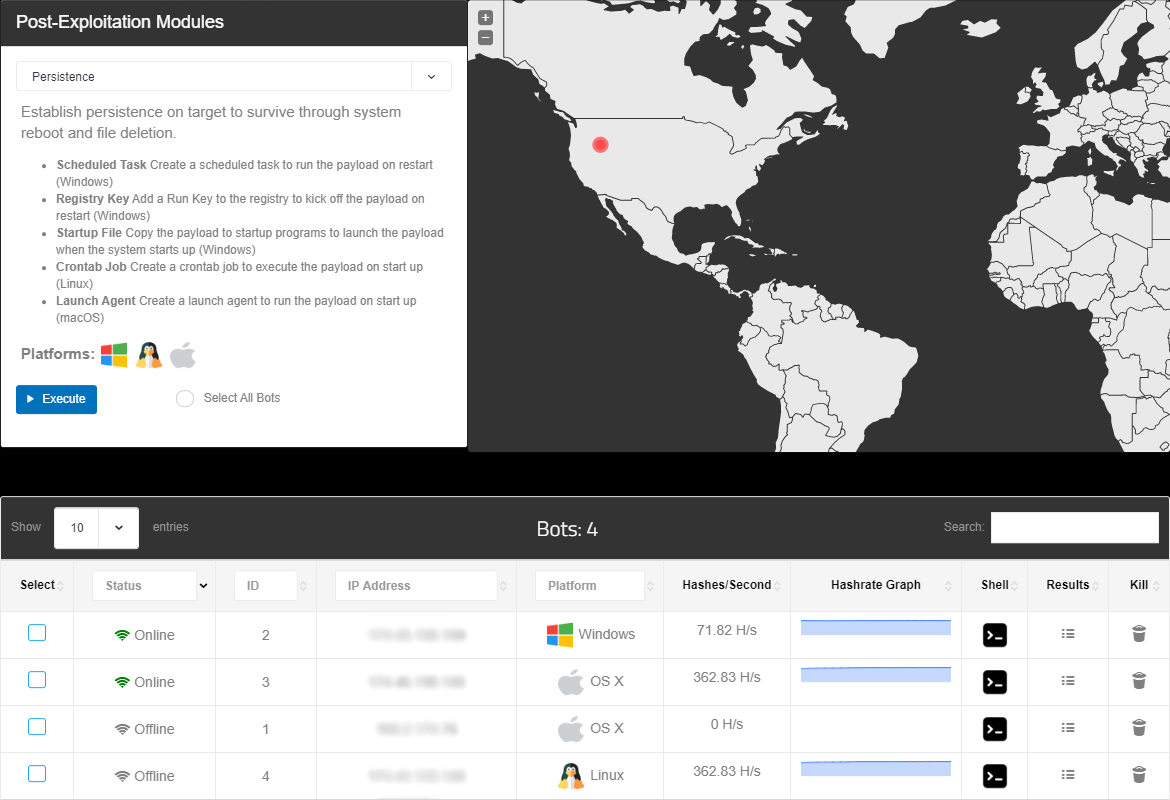 malwaredllc/byob
Un framework post-exploitation open-source per studenti, ricercatori e sviluppatori.
 gtworek/psbits
Cose semplici (relativamente) che ti permettono di scavare un po' più a fondo del solito.
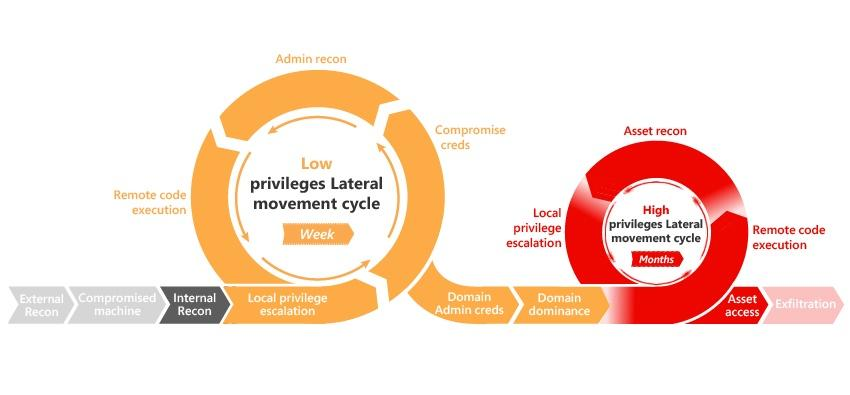 infosecn1nja/ad-attack-defense
Attacca e difendi Active Directory utilizzando attività di tradecraft avversario di post-exploitation moderna.
 ghostpack/seatbelt
Seatbelt è un progetto in C# che esegue una serie di "controlli di sicurezza" di tipo host-survey orientati alla sicurezza, rilevanti sia da…


