
 #1
Strumenti per esplorare ed espandere il controllo all'interno di reti compromesse spostandosi tra i sistemi.
Raccomandato da Kitploit

 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
fortra/impacketLibreria Python per la manipolazione di protocolli di rete a basso livello, con implementazioni di SMB, MSRPC, Kerberos e WMI e strumenti per…
 infosecn1nja/red-teaming-toolkit
Questo repository contiene strumenti di sicurezza open-source all'avanguardia (OST) per un red teamer e un threat hunter.
 bishopfox/sliver
Framework di Emulazione Avversaria
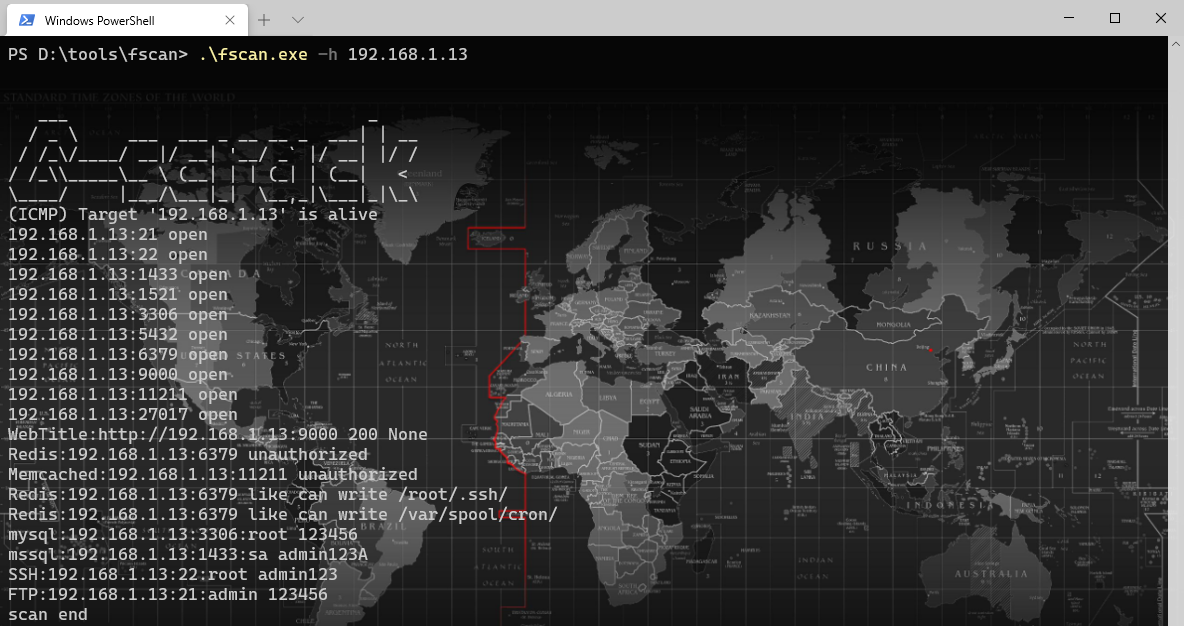 shadow1ng/fscan
Uno strumento di scansione completo per reti interne, che consente una scansione automatica e completa delle vulnerabilità con un solo clic. (Uno…
 gentilkiwi/mimikatz
Un piccolo strumento per giocare con la sicurezza di Windows
 hacktricks-wiki/hacktricks
Benvenuto nella pagina dove troverai ogni trucco/tecnica/quant'altro ho imparato in CTF, app reali, e leggendo ricerche e notizie.
 a-poc/redteam-tools
Strumenti e tecniche per Red Team / Penetration Testing
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
Un prontuario che contiene metodi comuni di enumerazione e attacco per Active Directory di Windows.
 k8gege/k8tools
Raccolta di strumenti K8(penetrazione di rete interna/strumenti di escalation dei privilegi/overflow remoto/sfruttamento delle…
 samyk/poisontap
Sfrutta computer bloccati/protetti da password tramite USB, rilascia una backdoor persistente basata su WebSocket, espone il router interno e sottrae…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 specterops/bloodhound-legacy
Six Degrees of Domain Admin
 mantvydasb/redteaming-tactics-and-techniques
Appunti completi di red teaming che coprono tecniche di sicurezza offensiva tra cui iniezione di codice, evasione della difesa, movimento laterale e…
 pennyw0rth/netexec
Framework post-sfruttamento per test automatizzati di autenticazione di rete, raccolta di credenziali e movimento laterale in ambienti Windows/AD con…
 samratashok/nishang
Nishang - PowerShell offensivo per red team, penetration testing e sicurezza offensiva.
 meshcore-dev/meshcore
Un nuovo protocollo mesh di routing ibrido e leggero per radio a pacchetto.
 flangvik/sharpcollection
Build notturne dei comuni strumenti offensivi in C#, appena usciti dai rispettivi rami master, compilati e rilasciati in modalità CDI tramite…






