 baarai/artex
Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.
Sistema autonomo di penetration testing basato su AI (backend Go + frontend Next.js)
Fork di ARTEX di Autumn-27 · Traduzione inglese della fonte cinese · mantenuto pubblicamente sotto AGPL-3.0
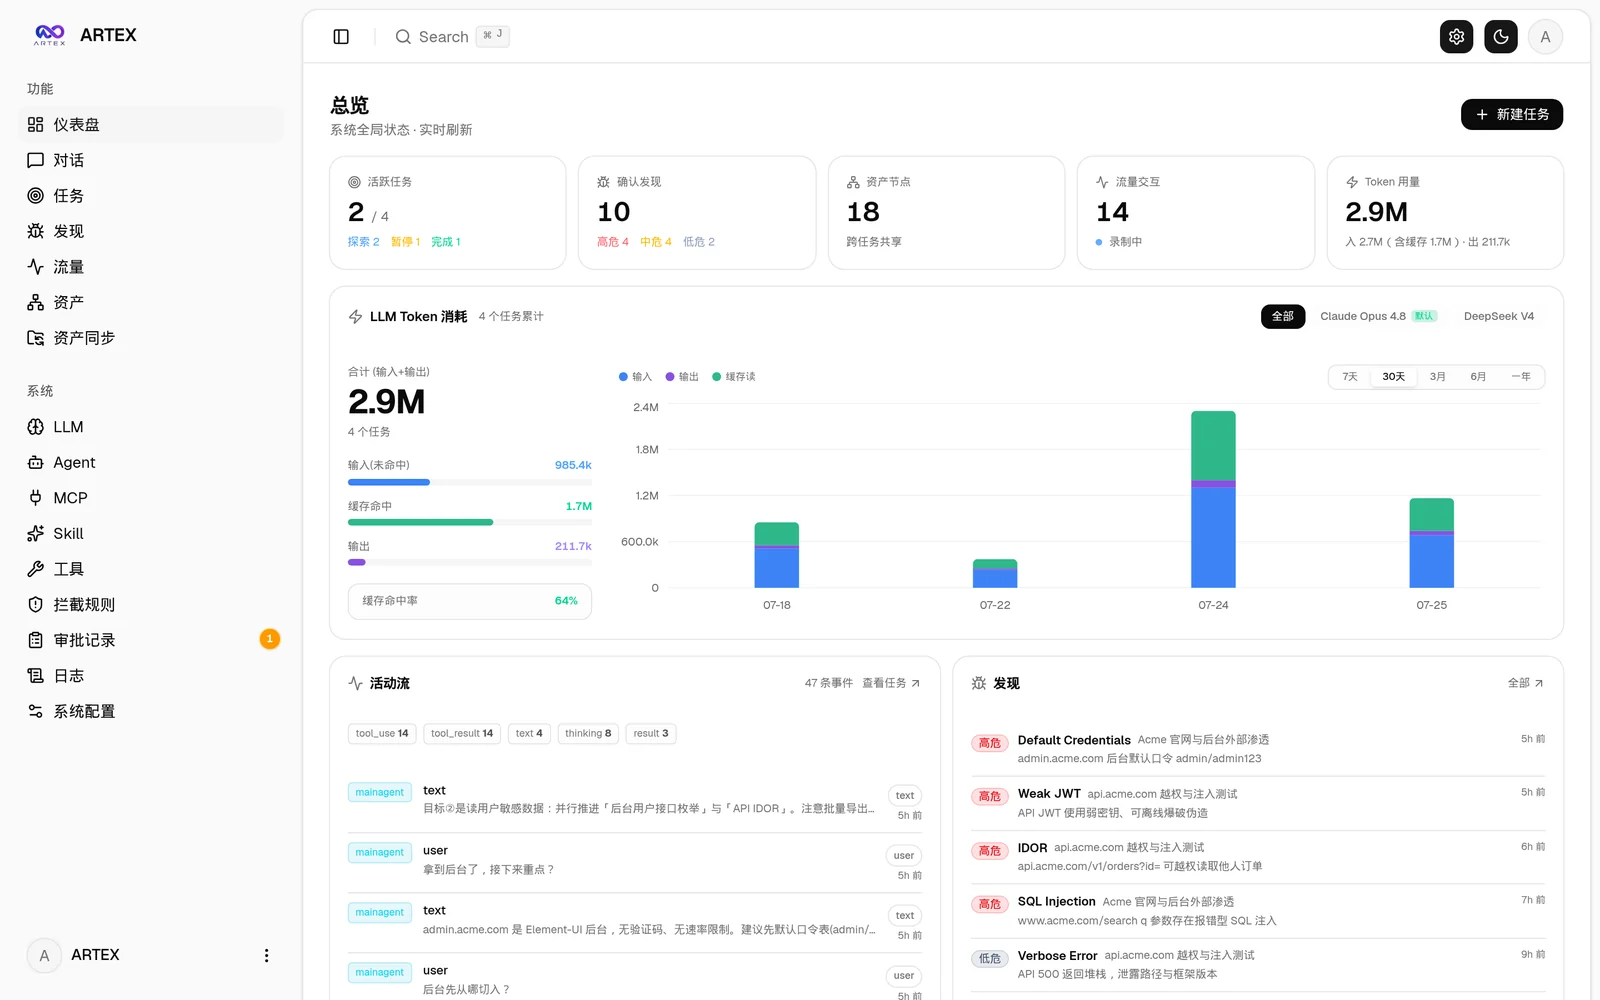
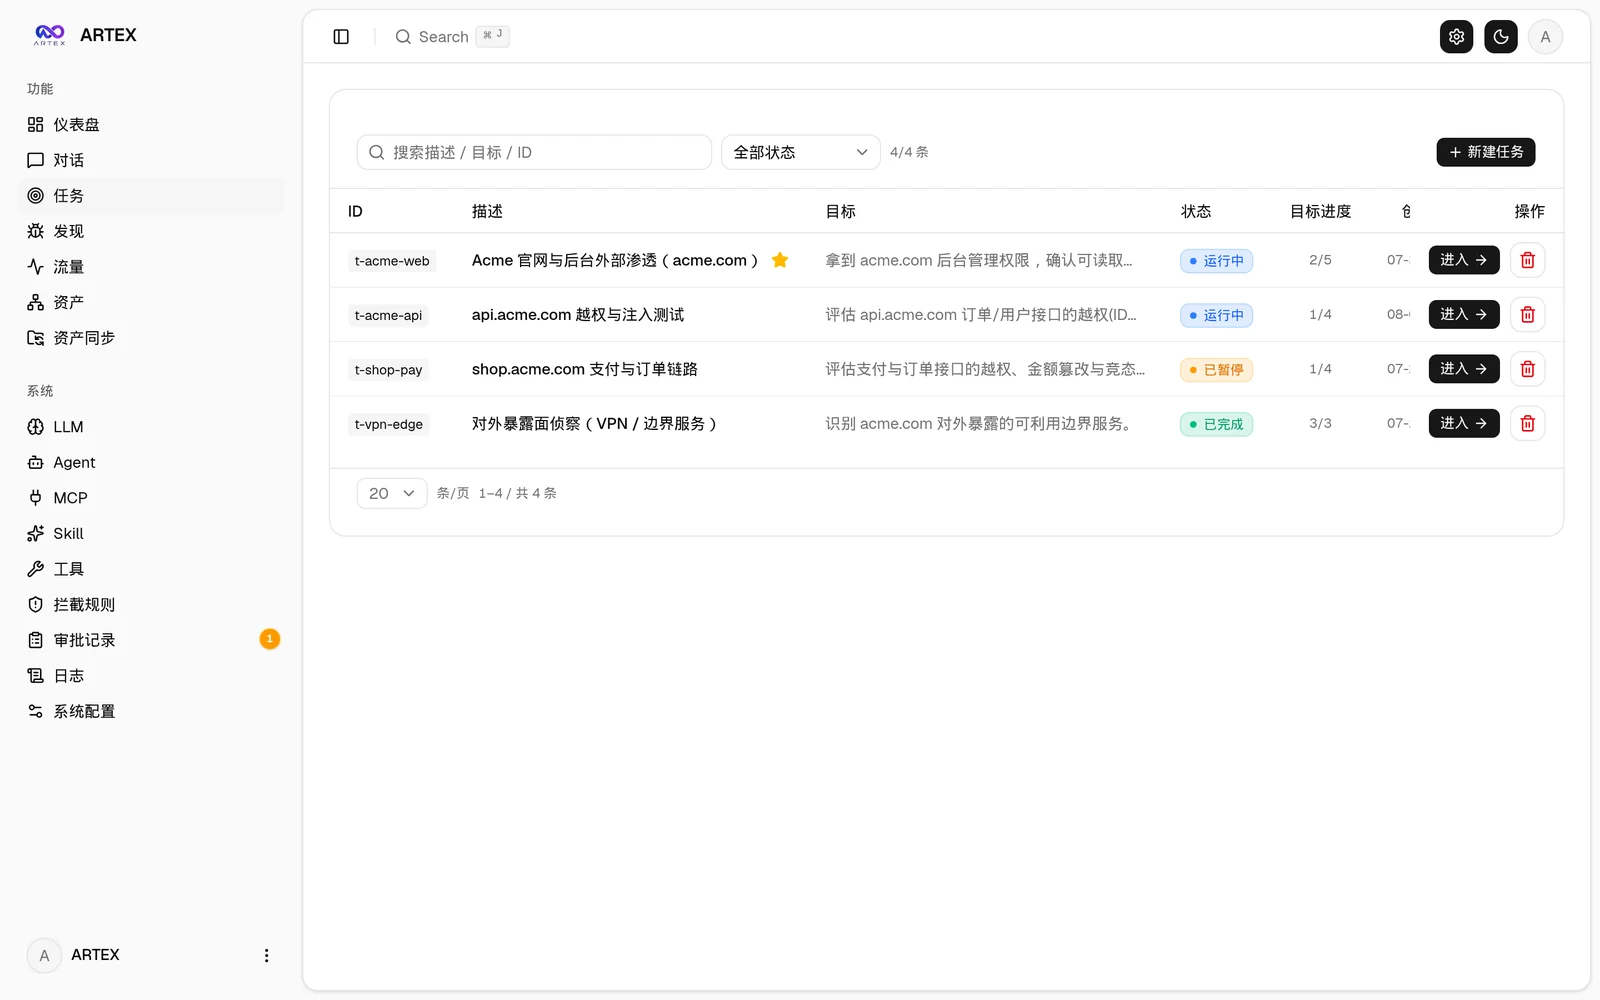
| Dashboard (panoramica / utilizzo token / flusso di attività) | Elenco attività |
|---|---|
 |  |
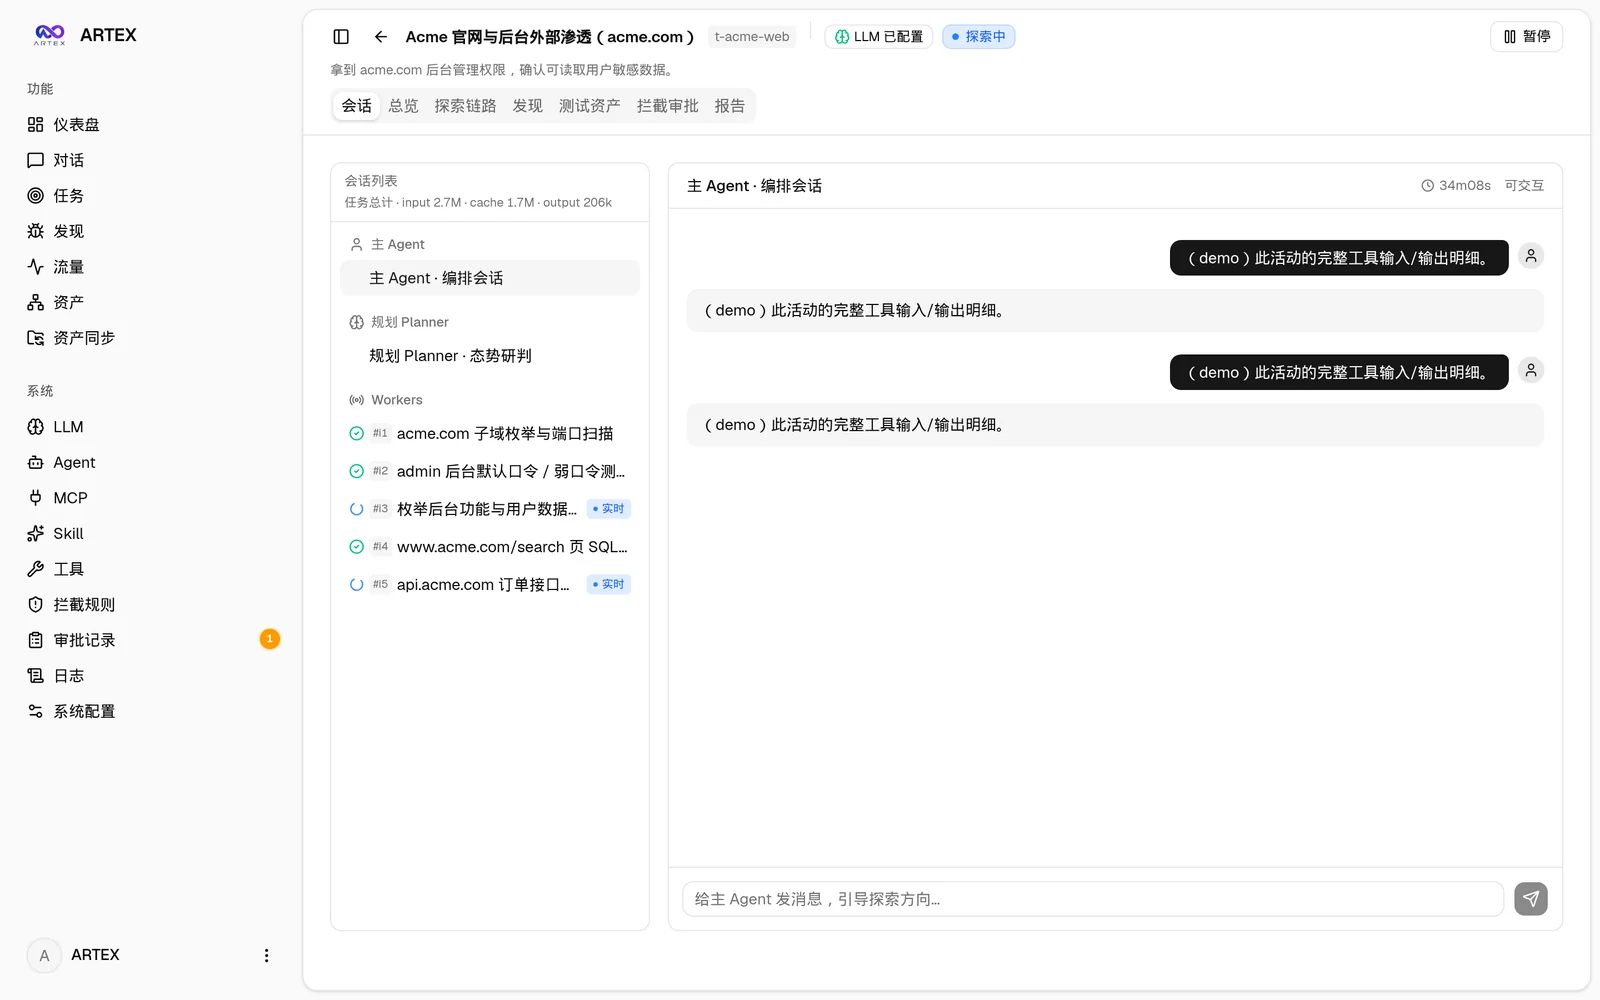
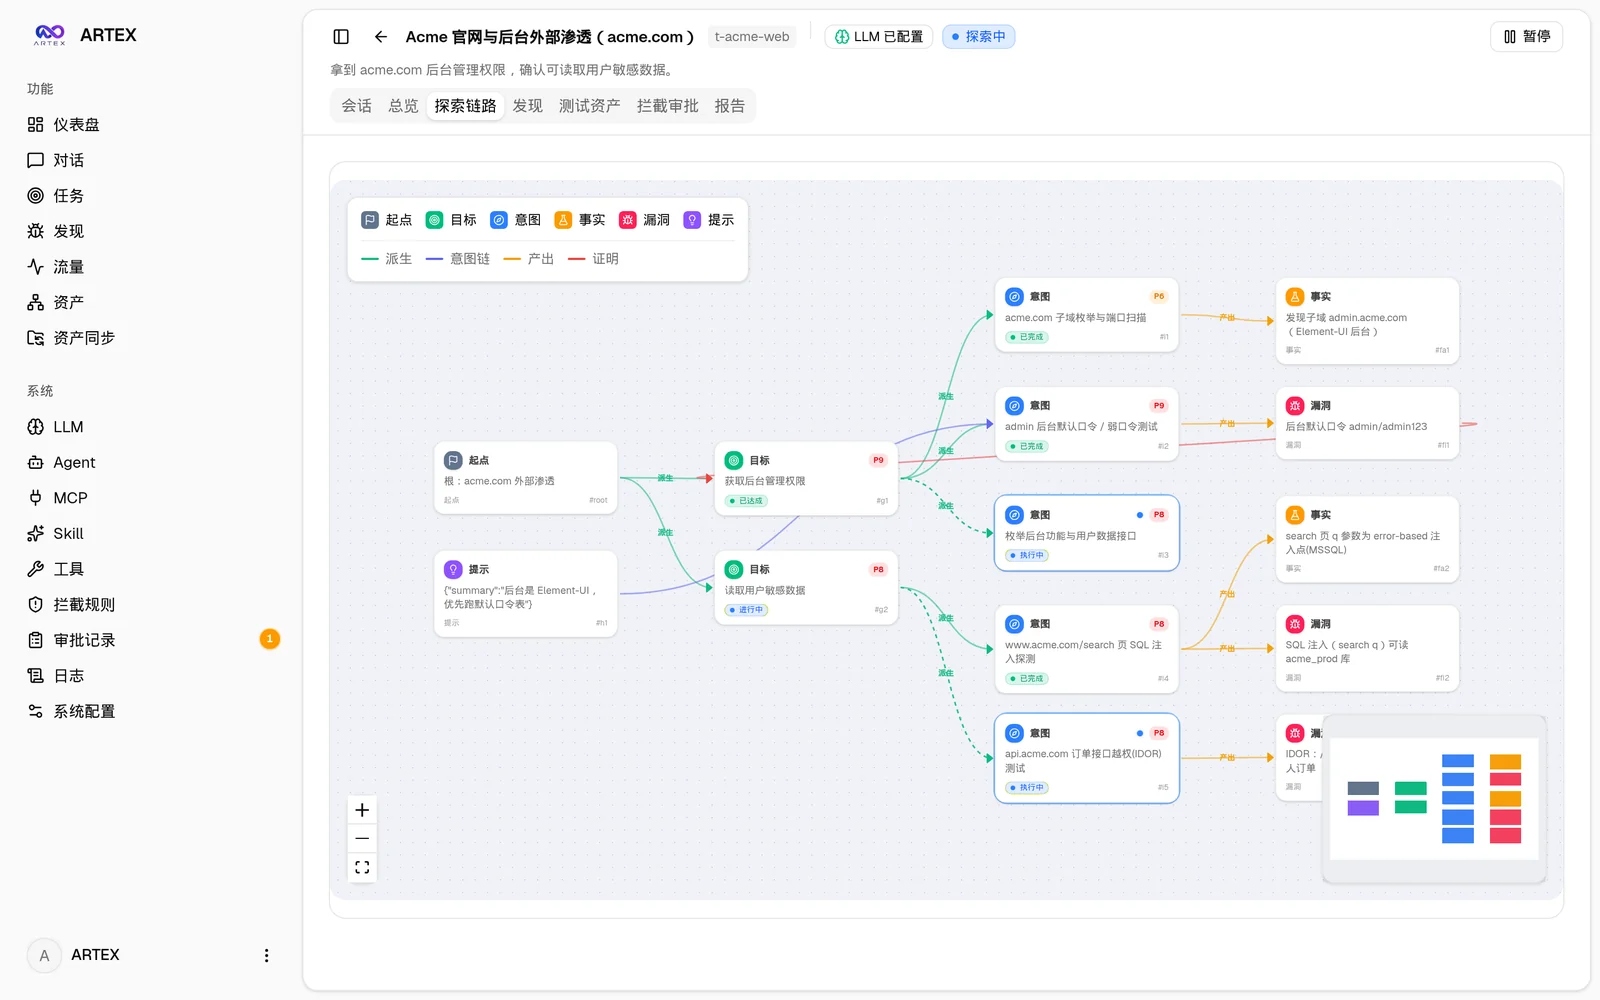
| Attività · esecuzione (sessioni / chiamate agli strumenti) | Grafo di esplorazione |
|---|---|
 |  |
| Risultati | Asset |
|---|---|
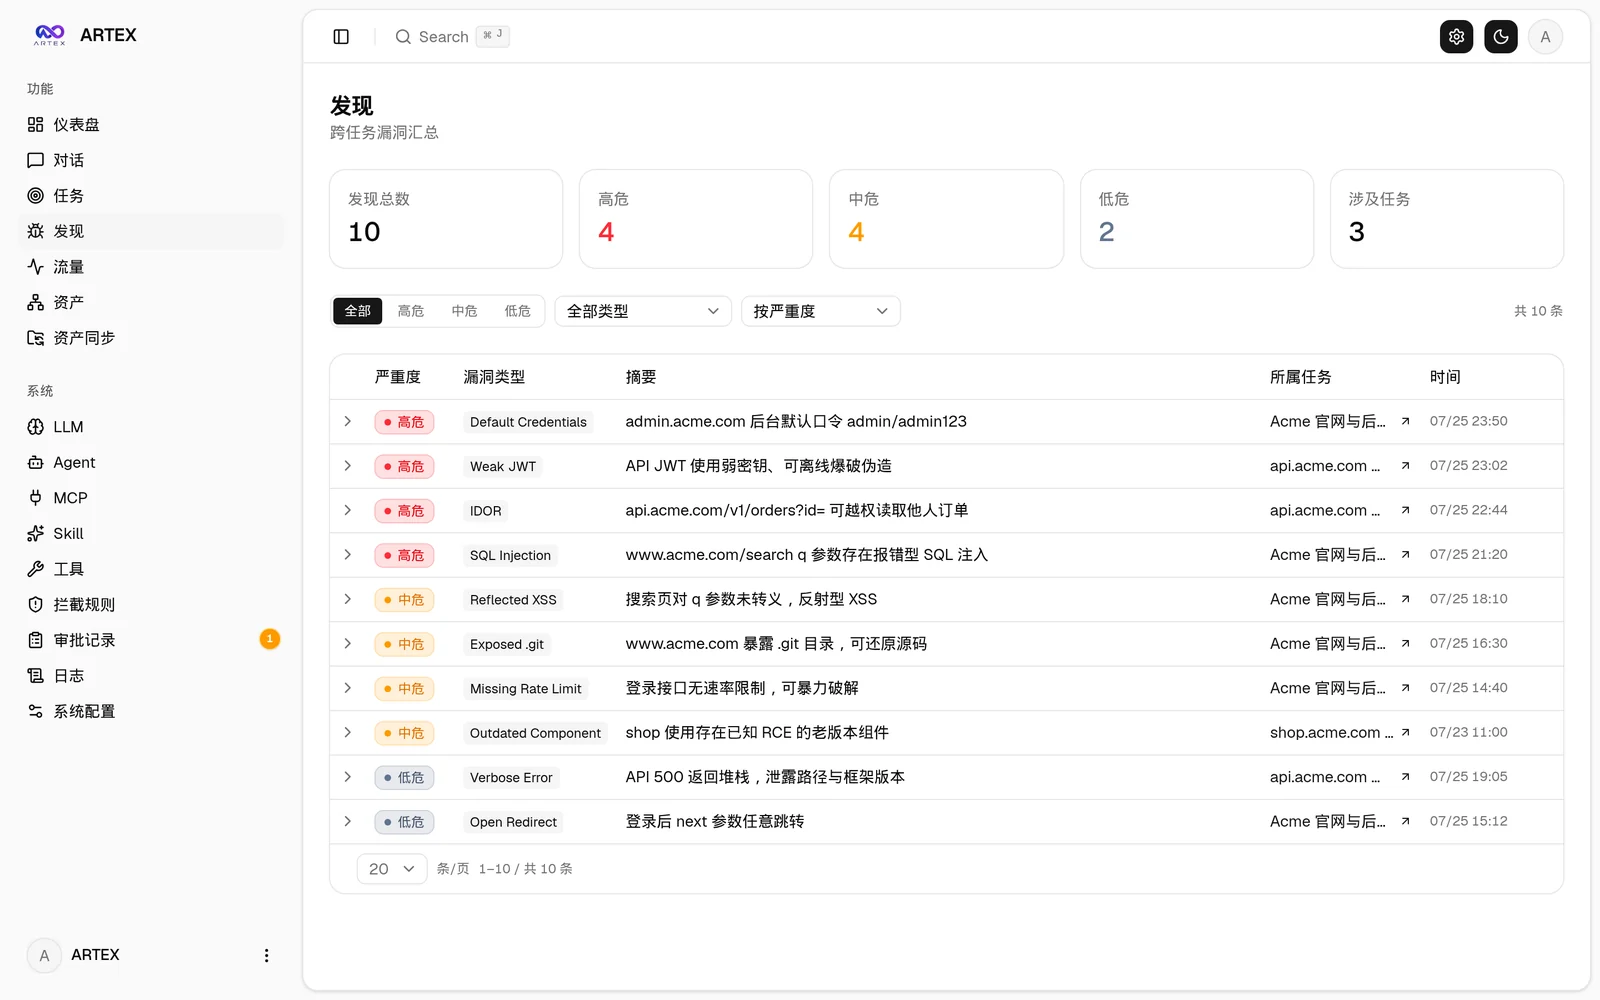 | 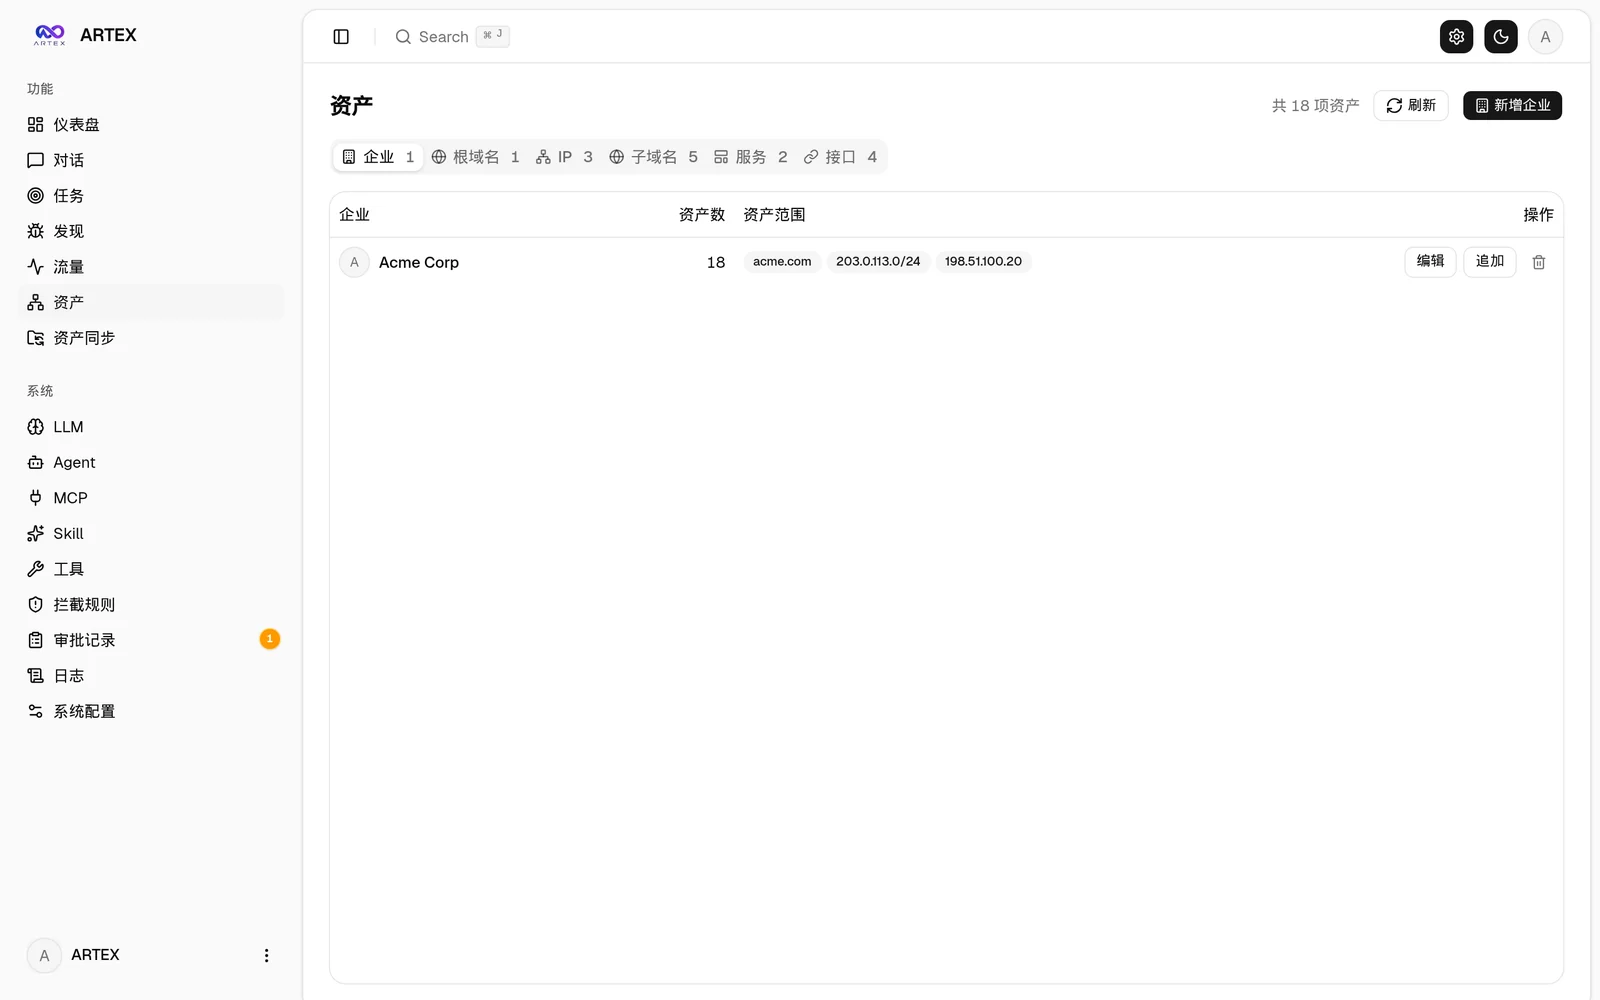 |
| Grafo di copertura degli asset (layout force-directed · evidenziazione degli elementi testati · compressione/espansione dei nodi) |
|---|
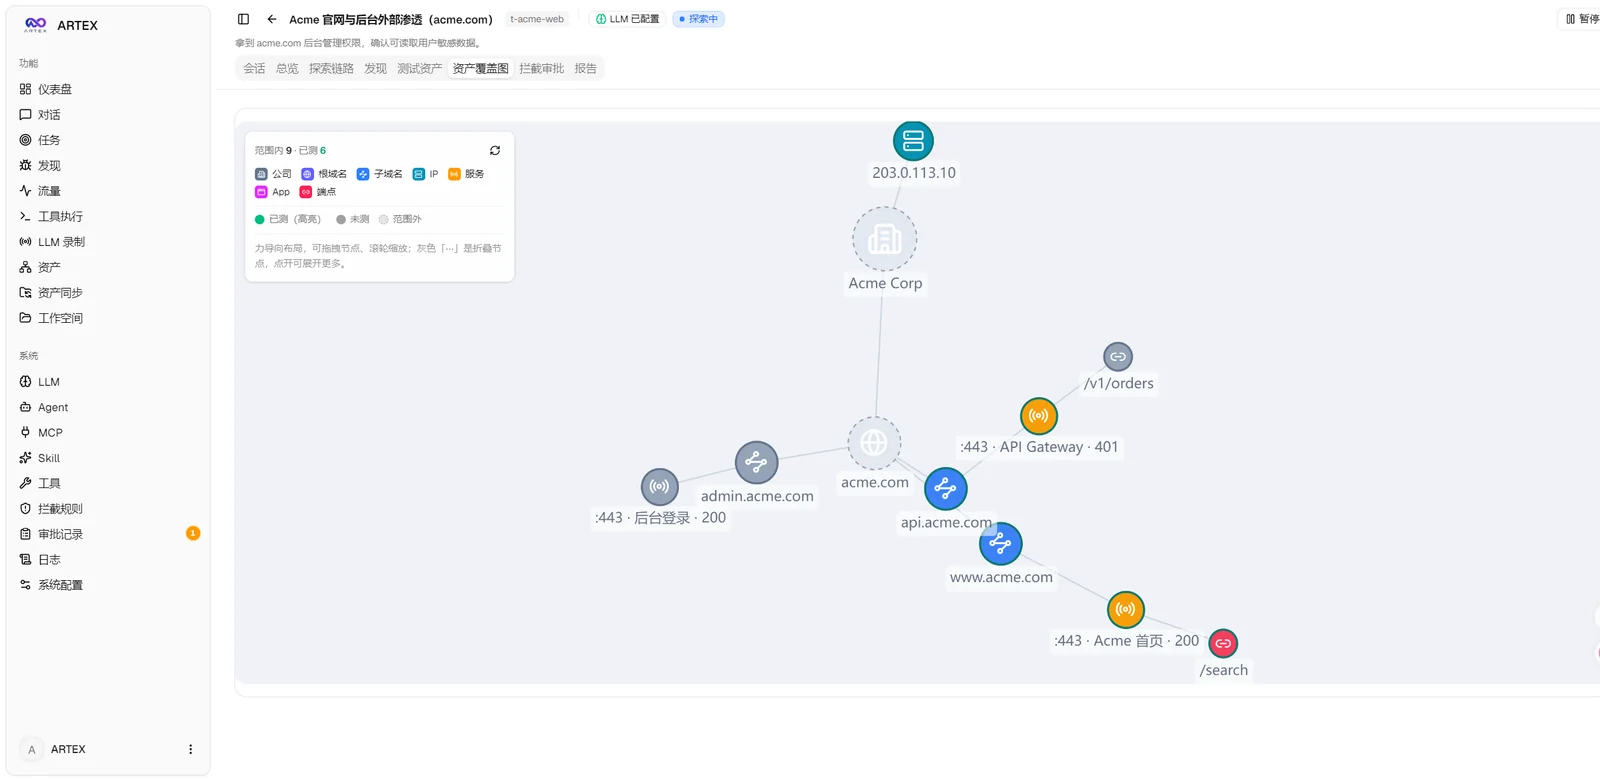 |
| Registrazione del traffico | Chat con intervento umano |
|---|---|
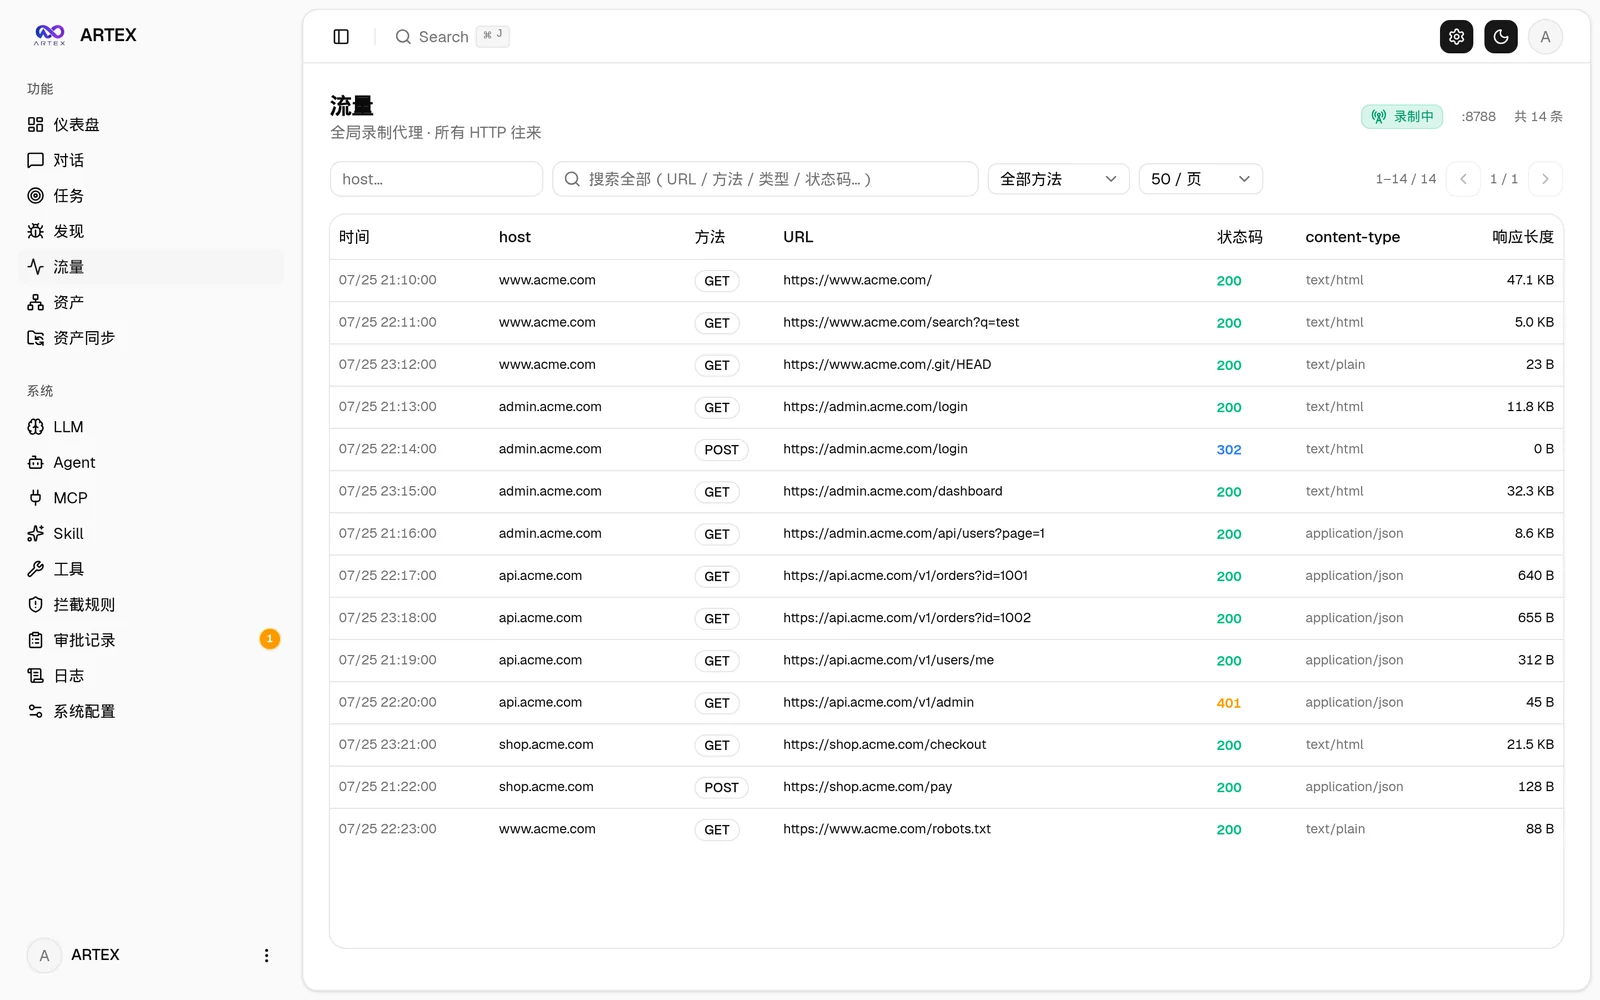 | 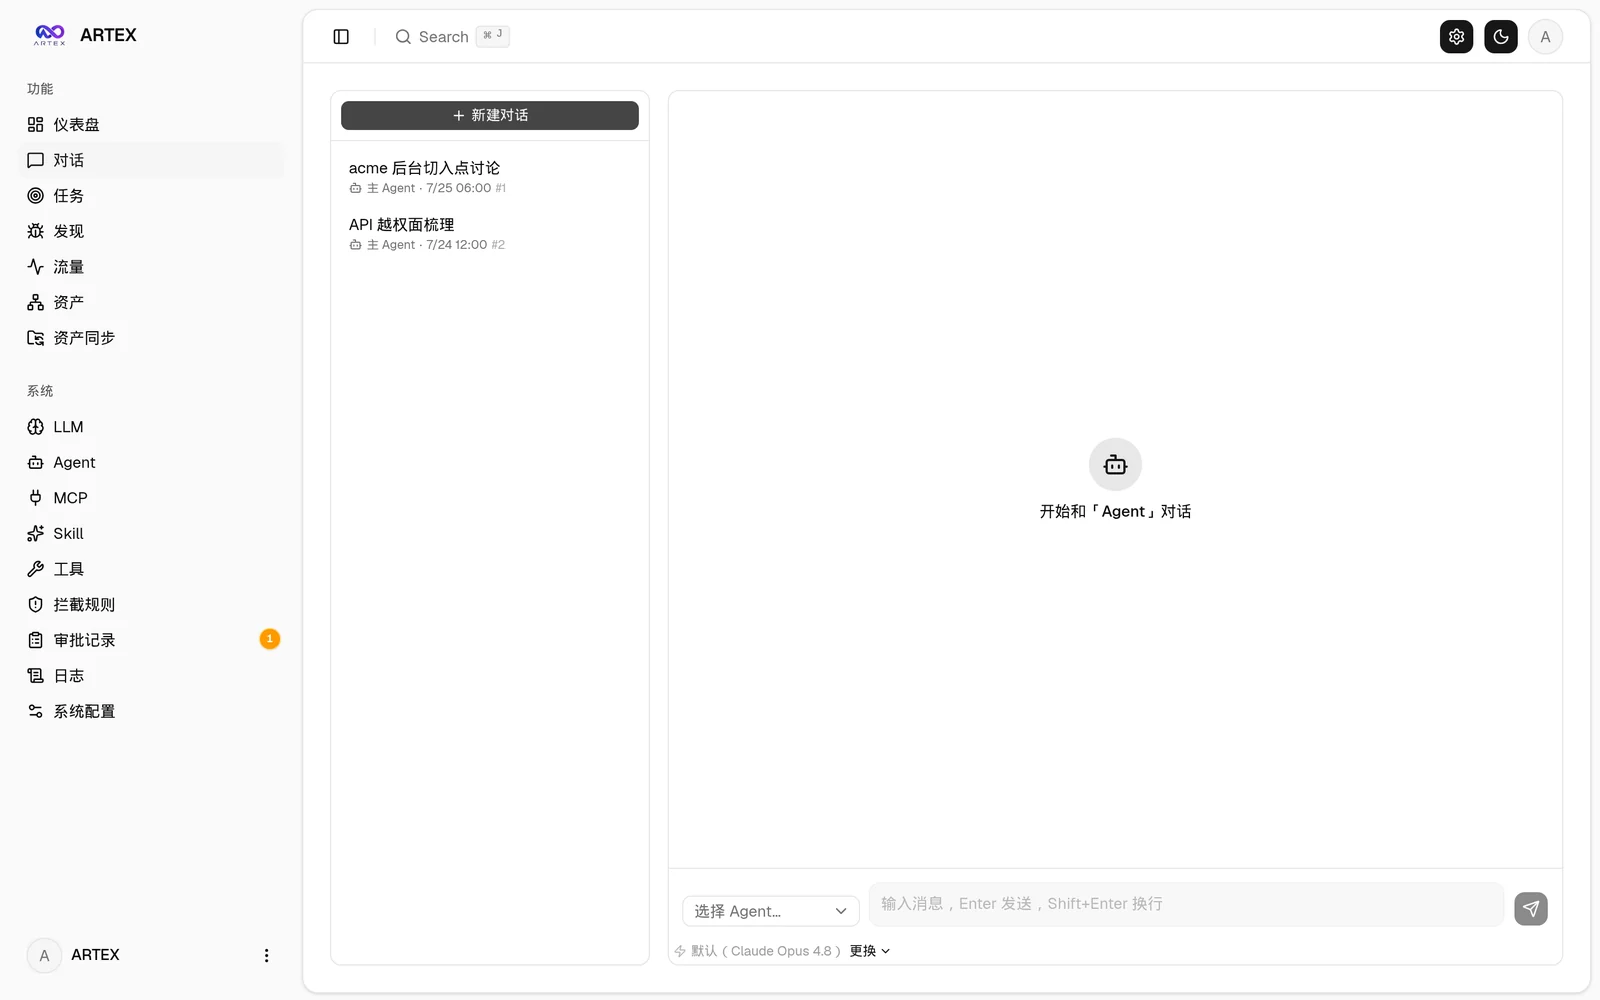 |
| Gestion des agents | Configuration LLM |
|---|---|
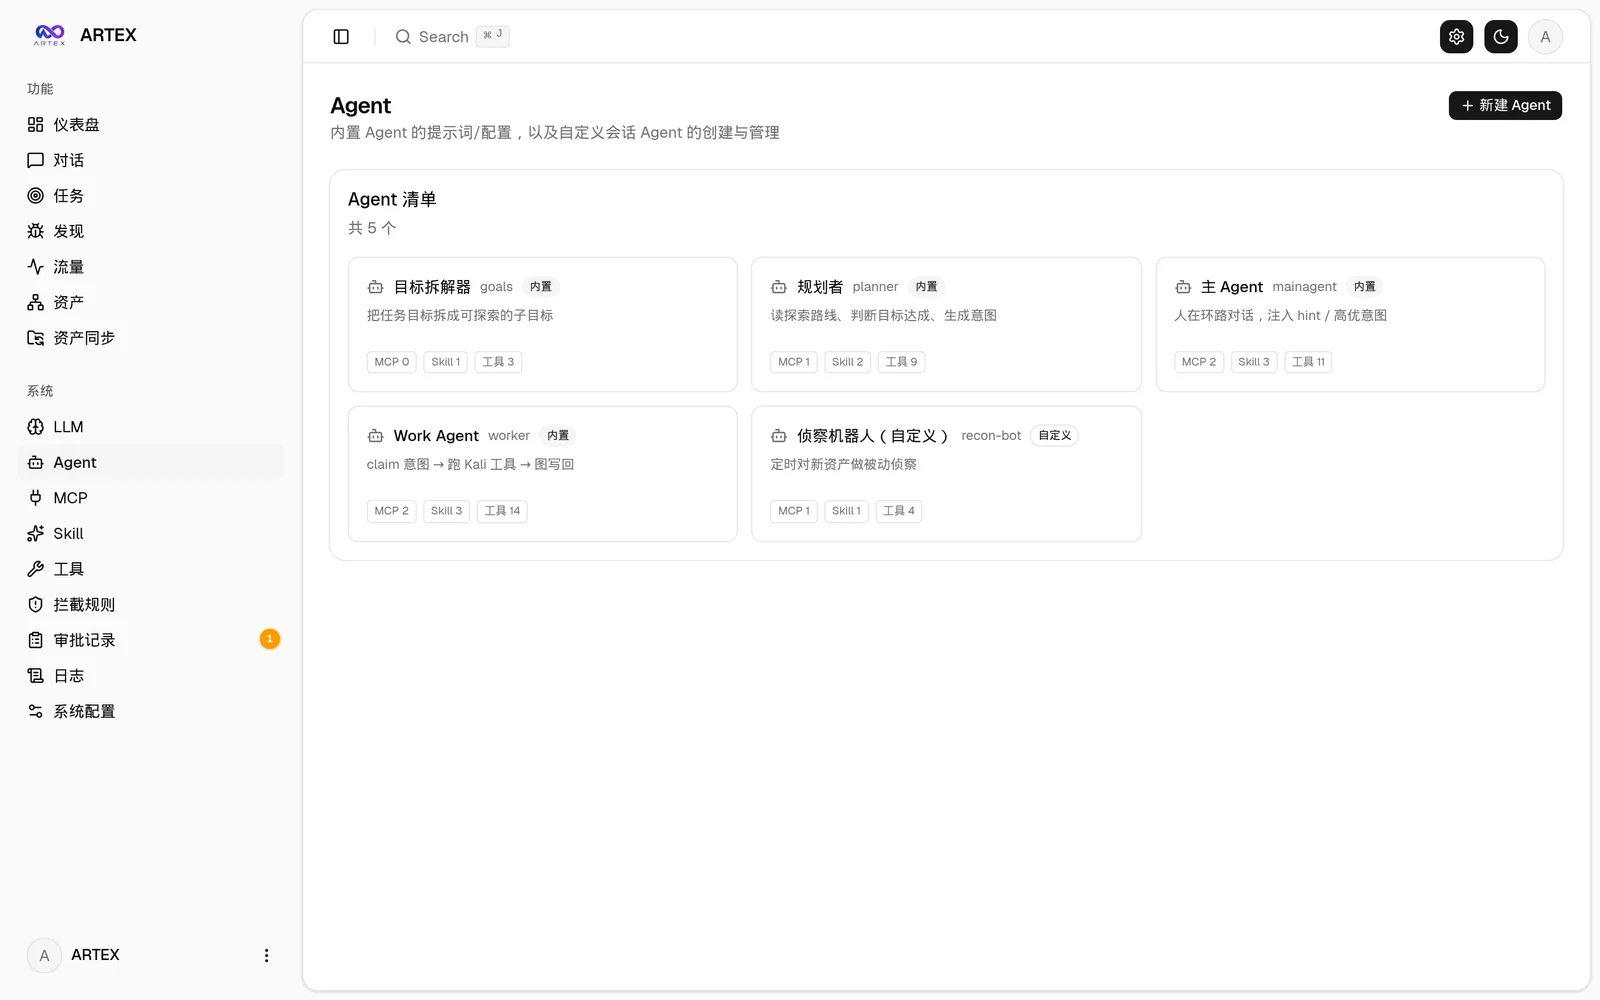 | 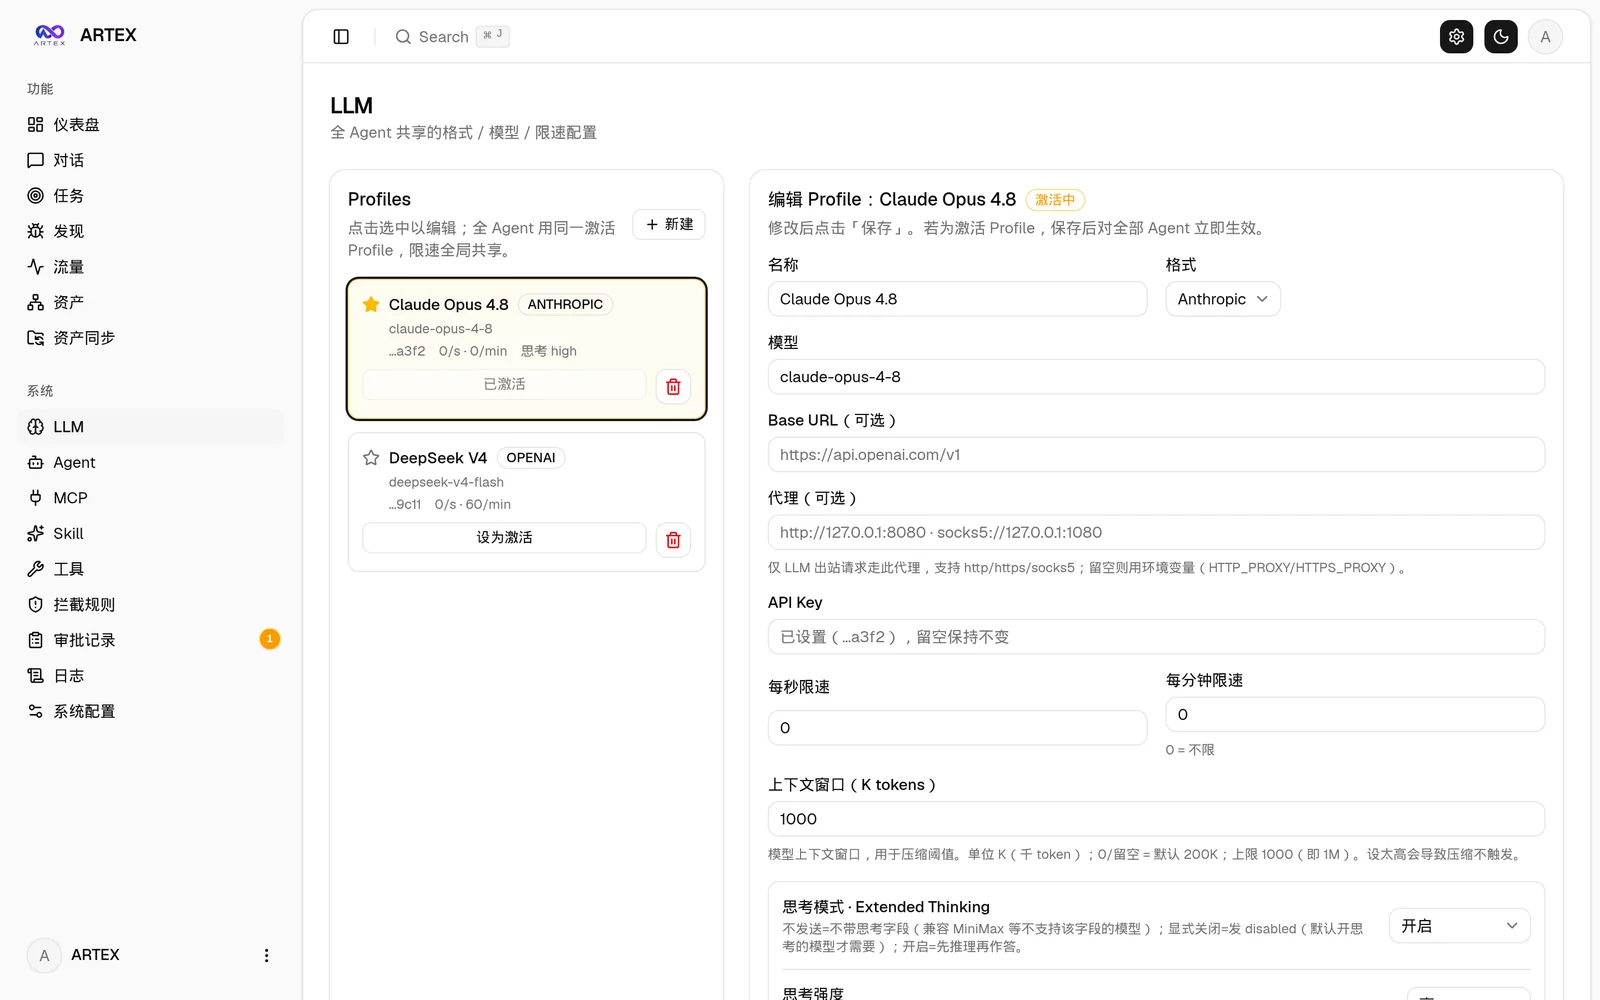 |
| Approvazioni di intercettazione | Log del backend |
|---|---|
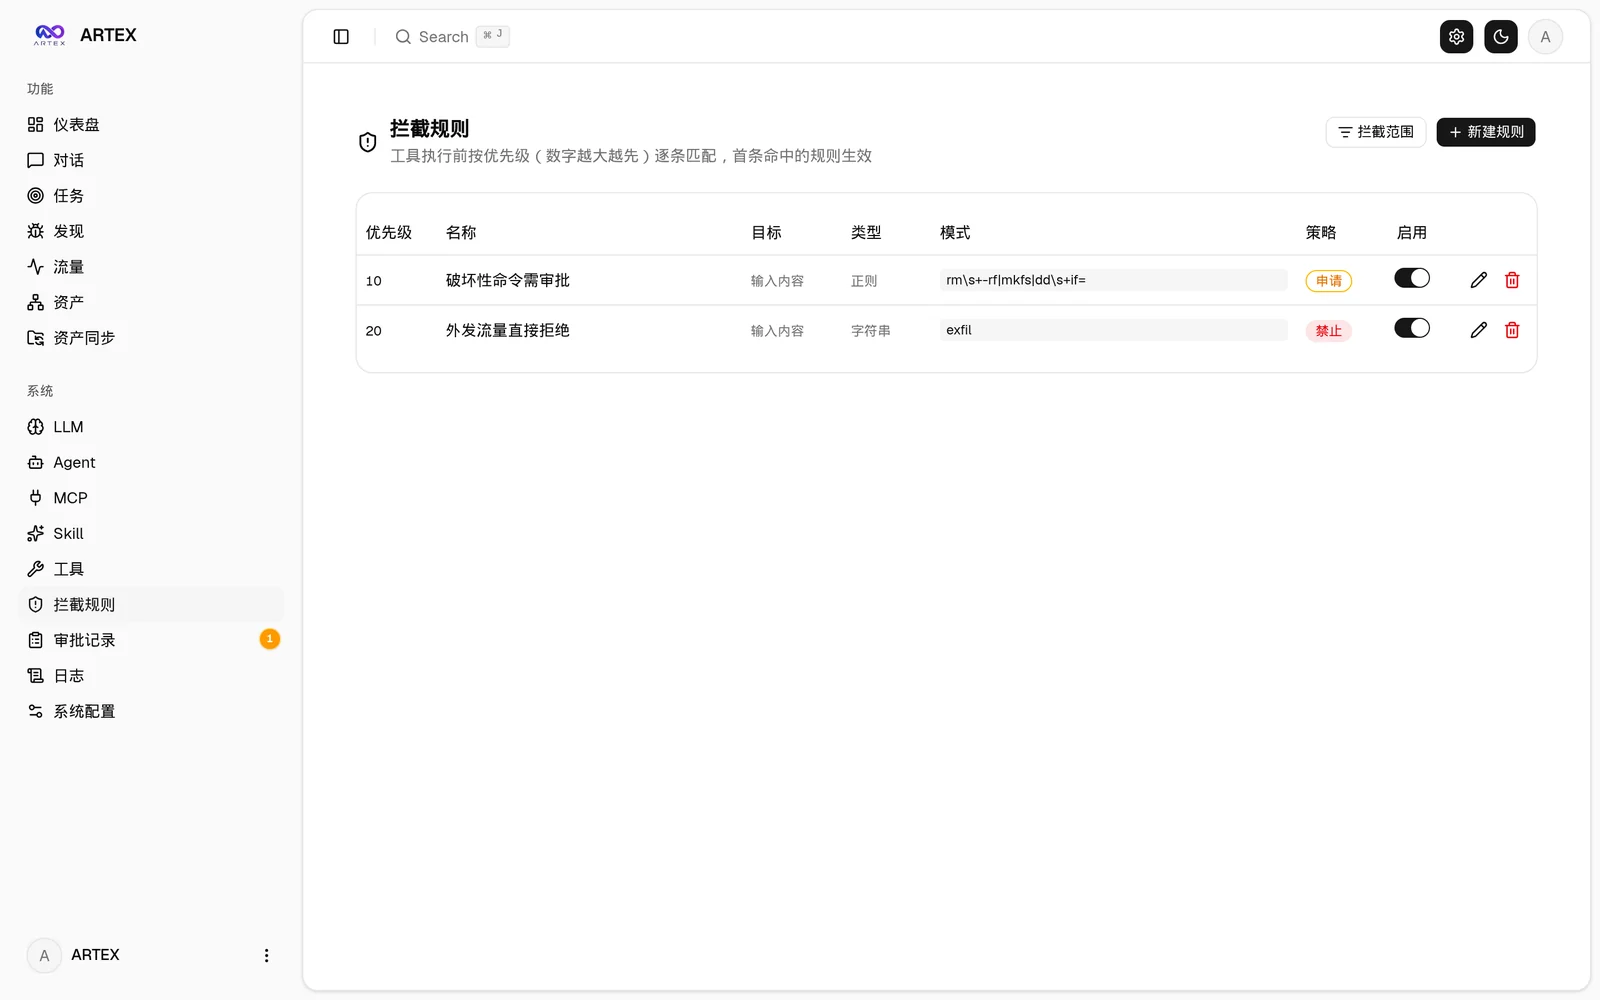 | 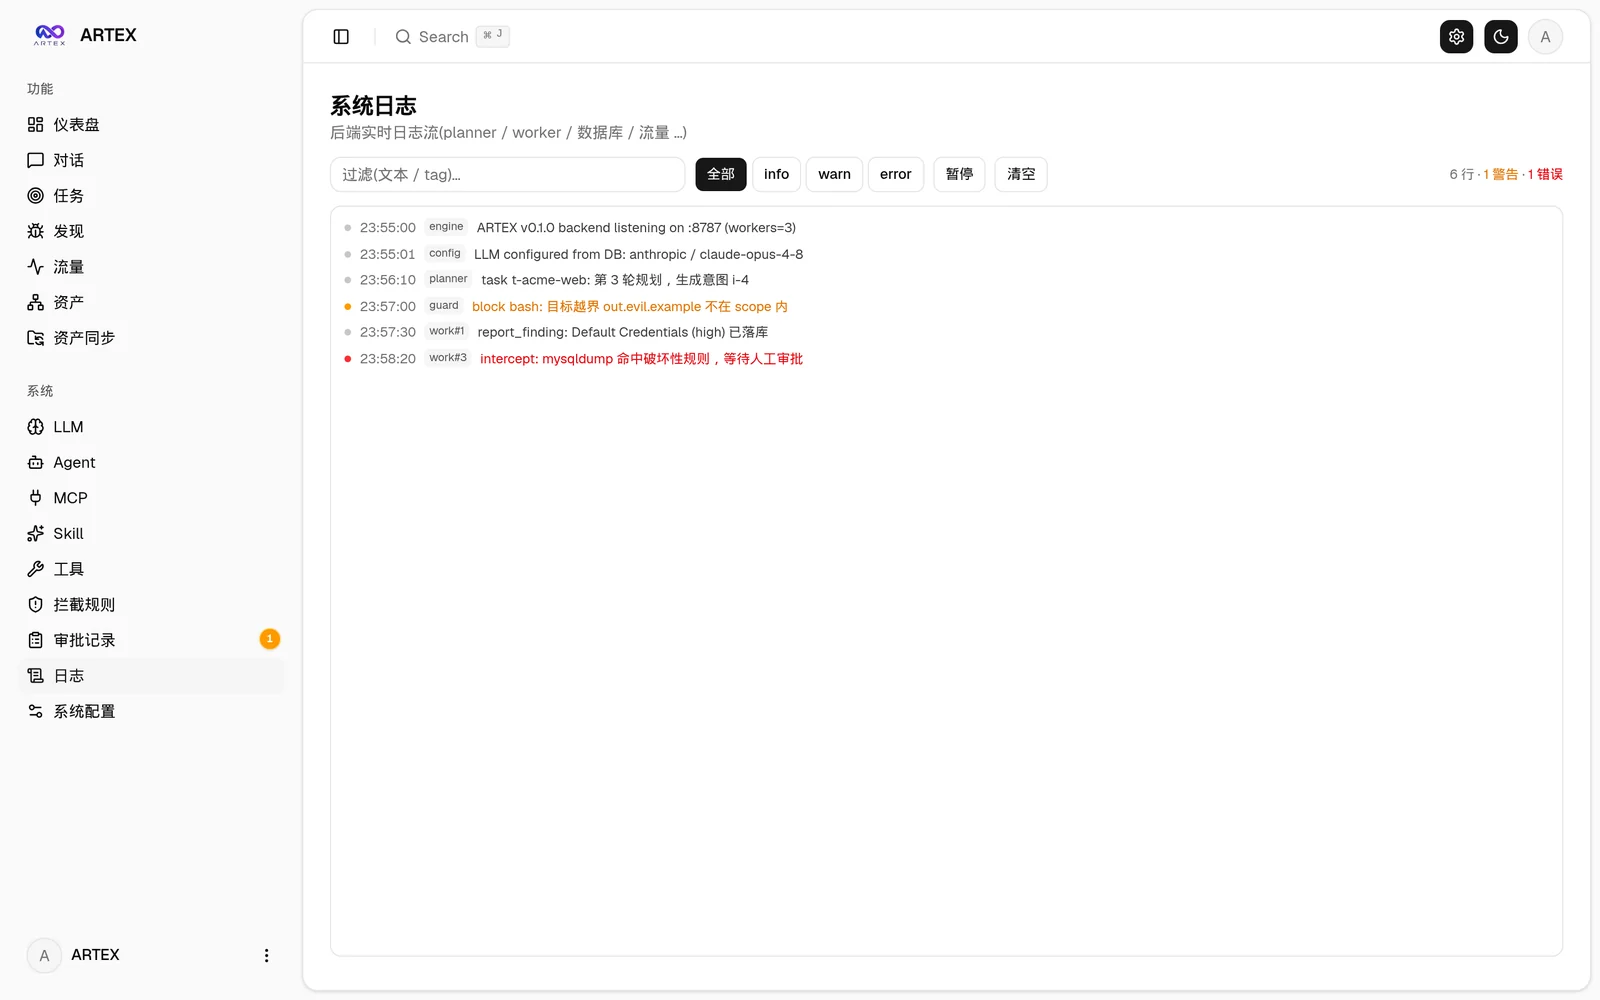 |
I "Record di approvazione" globali, le "Approvazioni di intercettazione" all'interno delle attività e le schede di approvazione nelle conversazioni supportano tutti l'espansione per visualizzare i dettagli. La struttura di visualizzazione fa riferimento al componente dei dettagli di approvazione di AegisHook, riutilizzando i componenti e il tema di ARTEX:
L'estensione del browser inclusa (extension/) trasforma la tua navigazione in evidenze visibili all'agente: accedi una volta a un target autenticato (captcha, OTP via email e 2FA inclusi), e le richieste/risposte catturate finiscono nell'archivio del traffico di ARTEX come il traffico registrato tramite proxy, pronte per essere cercate e associate ai risultati:
extension/ (Chrome/Edge, Modalità sviluppatore → Carica estensione non pacchettizzata);POST /api/traffic/ingest (autenticato). I corpi binari (immagini, font) vengono saltati, i corpi sono troncati a 256 KiB, i batch sono limitati a 50 voci;Sincronizza i dati degli asset direttamente da ScopeSentry, evitando la raccolta duplicata:
Richiede un database PostgreSQL; l'esplorazione richiede un LLM (
ANTHROPIC_API_KEYoOPENAI_API_KEY, configurabili anche nell'interfaccia utente).
git clone https://github.com/BaaRai/ARTEX.git
cd ARTEX
./install.sh
Lo script: rileva / installa automaticamente Docker → poi ti consente di scegliere ① tutto-Docker o ② build ed esecuzione locale:
.env → docker compose up -d.config.json → go compila il singolo binario embedded → avvia.Una volta installato, apri http://localhost:8787 (al primo accesso, /setup imposta la password dell'amministratore).
git clone https://github.com/BaaRai/ARTEX.git
cd ARTEX
cp .env.example .env          # set POSTGRES_PASSWORD, optionally ANTHROPIC_API_KEY
docker compose up -d          # pulls the autumn27/artex image + postgres
# → http://localhost:8787
L'immagine include già strumenti comuni (ripgrep/curl/vim/npm/nmap…); ./skills e ./data sono persistiti tramite bind mount.
Per MCP remoto, puoi scegliere http (Streamable HTTP) o sse (SSE legacy) nelle impostazioni di sistema.
I server SSE legacy di solito stabiliscono lo stream di eventi con GET /sse, poi ricevono le richieste JSON-RPC tramite
/message?sessionId=... restituito dal server; in fase di configurazione, imposta l'URL su /sse e l'header della richiesta come
Authorization=Bearer <token>.
Scarica lo zip per la tua piattaforma da Releases; dopo l'estrazione ottieni artex + start.sh (start.bat su Windows) + skills/ + config.example.json:


