
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit
 garrytan/gstack
Usa l'esatta configurazione di Claude Code di Garry Tan: 23 strumenti opinionati che fungono da CEO, Designer, Eng Manager, Release Manager, Doc…
 hack-with-github/awesome-hacking
Una raccolta di varie liste fantastiche per hacker, pentester e ricercatori di sicurezza.
 the-art-of-hacking/h4cker
Collezione curata di risorse di cybersecurity, laboratori e materiali formativi che coprono hacking etico, penetration testing, sviluppo di exploit,…
 trimstray/the-book-of-secret-knowledge
Una raccolta di liste ispiratrici, manuali, cheat sheet, blog, hack, one-liner, strumenti CLI/web e altro ancora.
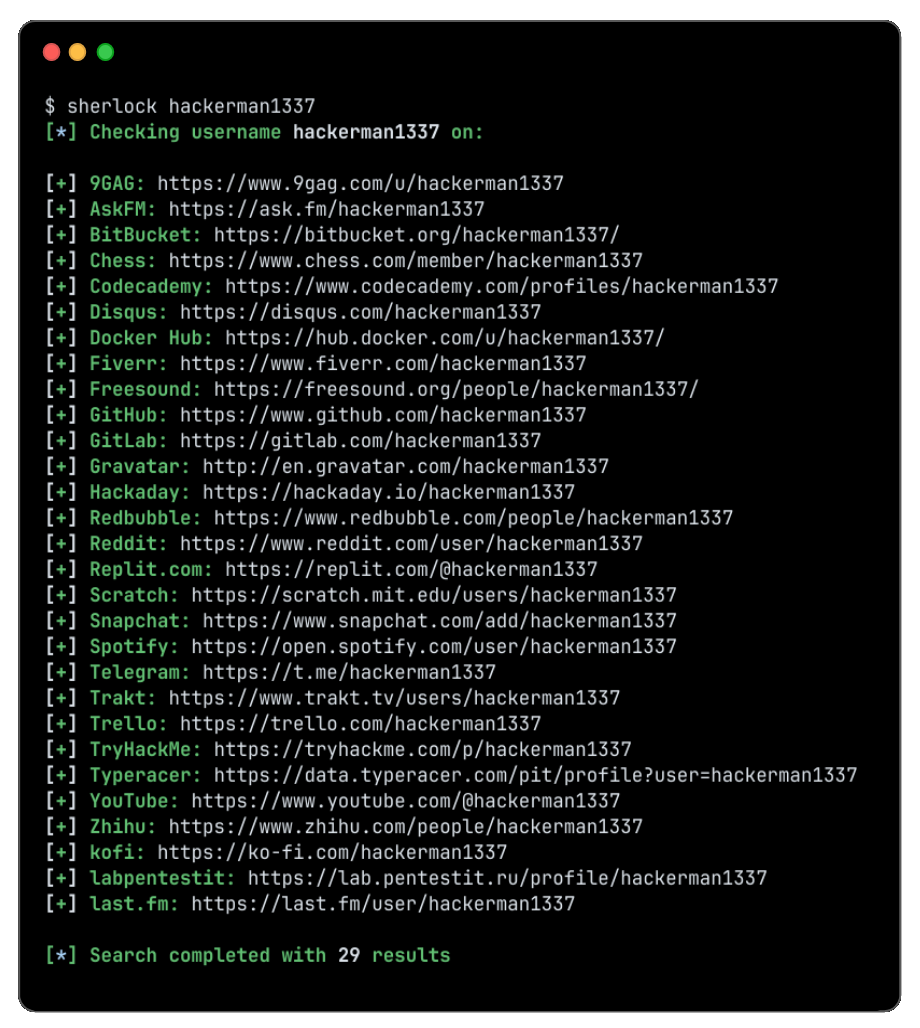 sherlock-project/sherlock
Scova account dei social media tramite username su diverse reti sociali.
rapid7/metasploit-frameworkFramework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 vulhub/vulhub
Ambienti vulnerabili pre-costruiti basati su Docker-Compose
 fatedier/frp
Un reverse proxy veloce per aiutarti a esporre un server locale dietro un NAT o un firewall su Internet.
 danielmiessler/seclists
Raccolta curata di wordlist per valutazioni di sicurezza, inclusi nomi utente, password, URL, payload per fuzzing e pattern di dati sensibili per…
 rustdesk/rustdesk
Un'applicazione desktop remota open-source progettata per l'auto-hosting, come alternativa a TeamViewer.
 usestrix/strix
Strumento open-source di penetration testing con intelligenza artificiale per individuare e correggere le vulnerabilità della tua app.
 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
 z4nzu/hackingtool
Toolkit di penetration testing tutto-in-uno che aggrega oltre 185 strumenti in 20 categorie tra cui raccolta di informazioni, attacchi web e…
 sqlmapproject/sqlmap
Strumento automatico per SQL injection e presa di controllo del database
 keygraphhq/shannon
Shannon è un penetration tester AI autonomo in modalità white-box per applicazioni web e API. Analizza il tuo codice sorgente, identifica i vettori…
 nmap/nmap
Strumento ad alte prestazioni per la scoperta di rete e l'audit di sicurezza, con scansione avanzata delle porte, rilevamento del sistema operativo,…
 swisskyrepo/payloadsallthethings
Una lista di payload utili e bypass per la sicurezza delle applicazioni web e per Pentest/CTF
 farhanashrafdev/90daysofcybersecurity
Piano di studio strutturato di 90 giorni per la cybersecurity con attività giornaliere che coprono Network+, Security+, Linux, Python, analisi del…






