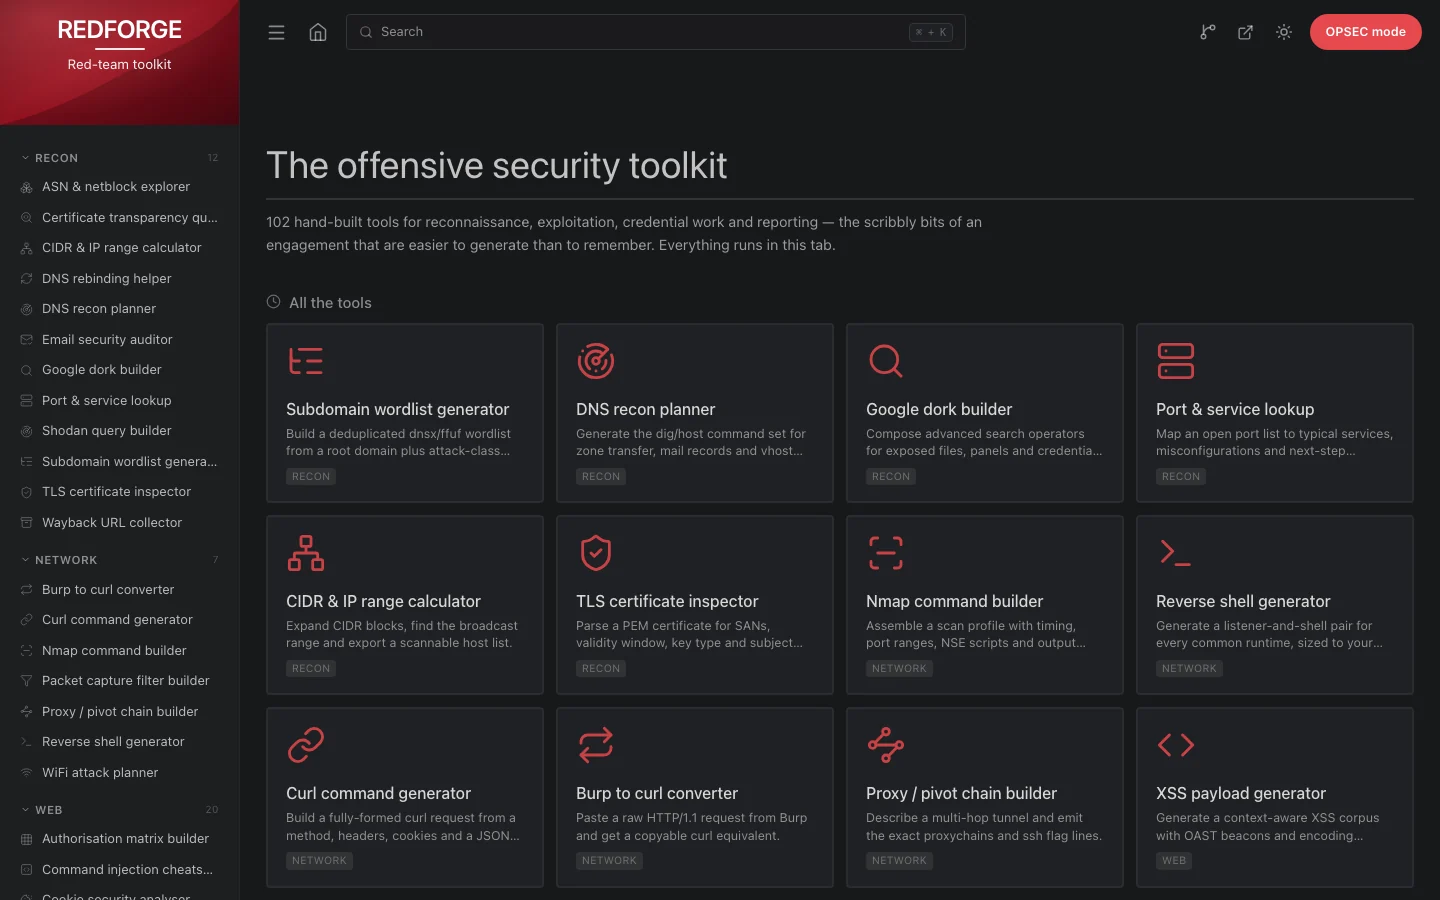

Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.
it-tools, reinventato per i red team. 102 strumenti lato browser per la ricognizione, l'exploitation, il lavoro sulle credenziali e il reporting — quelle parti disordinate di un ingaggio che è più facile generare che ricordare.
Ogni strumento viene eseguito interamente nella scheda. Nessun backend, nessuna telemetria, nessuna chiamata di rete: incolla una richiesta, un certificato, un hash o una wordlist e la risposta appare localmente.
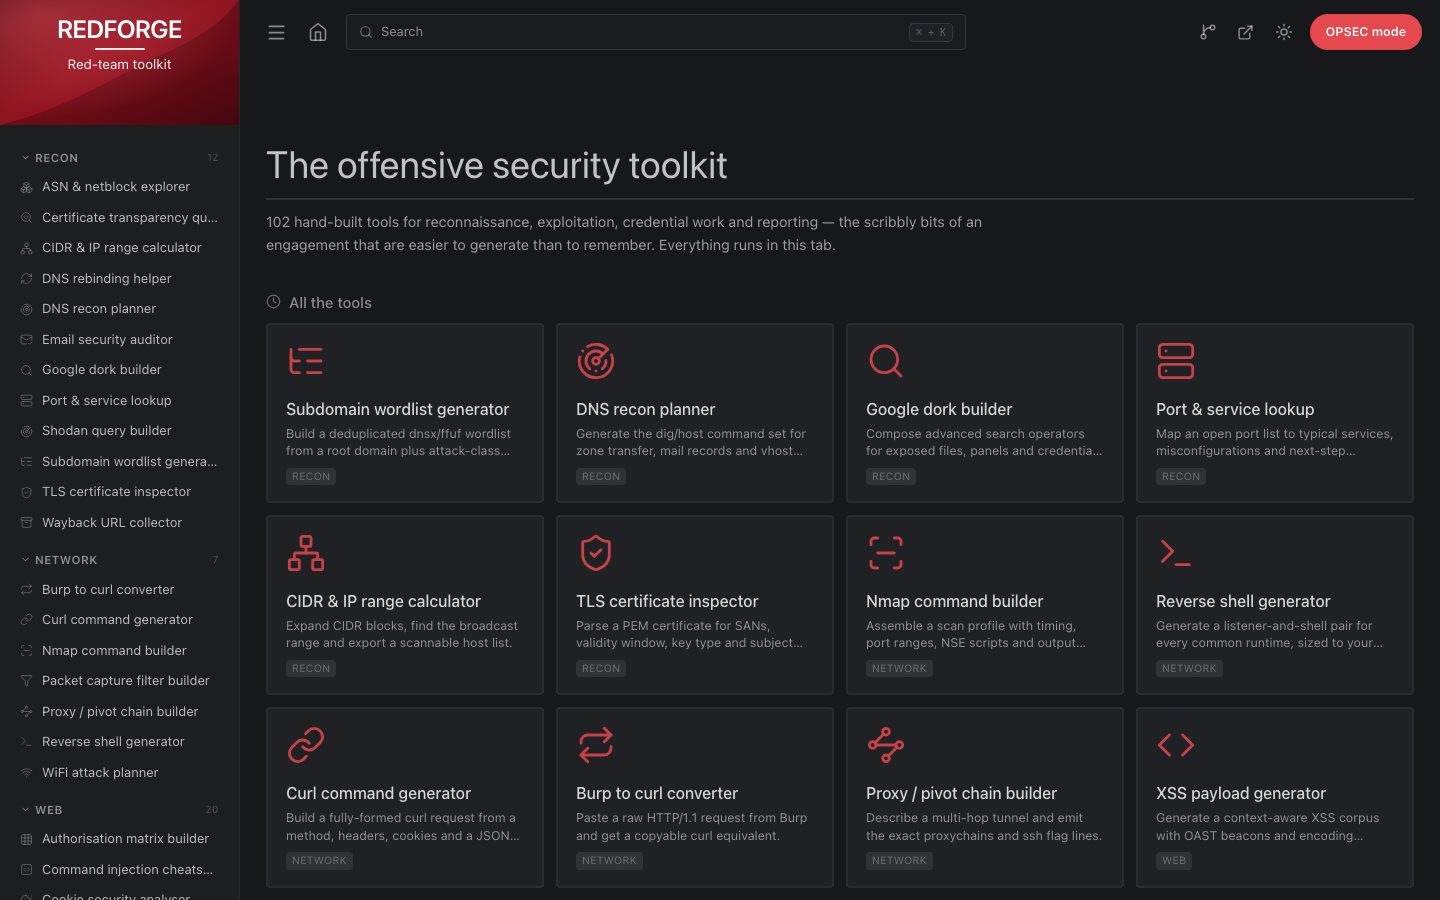
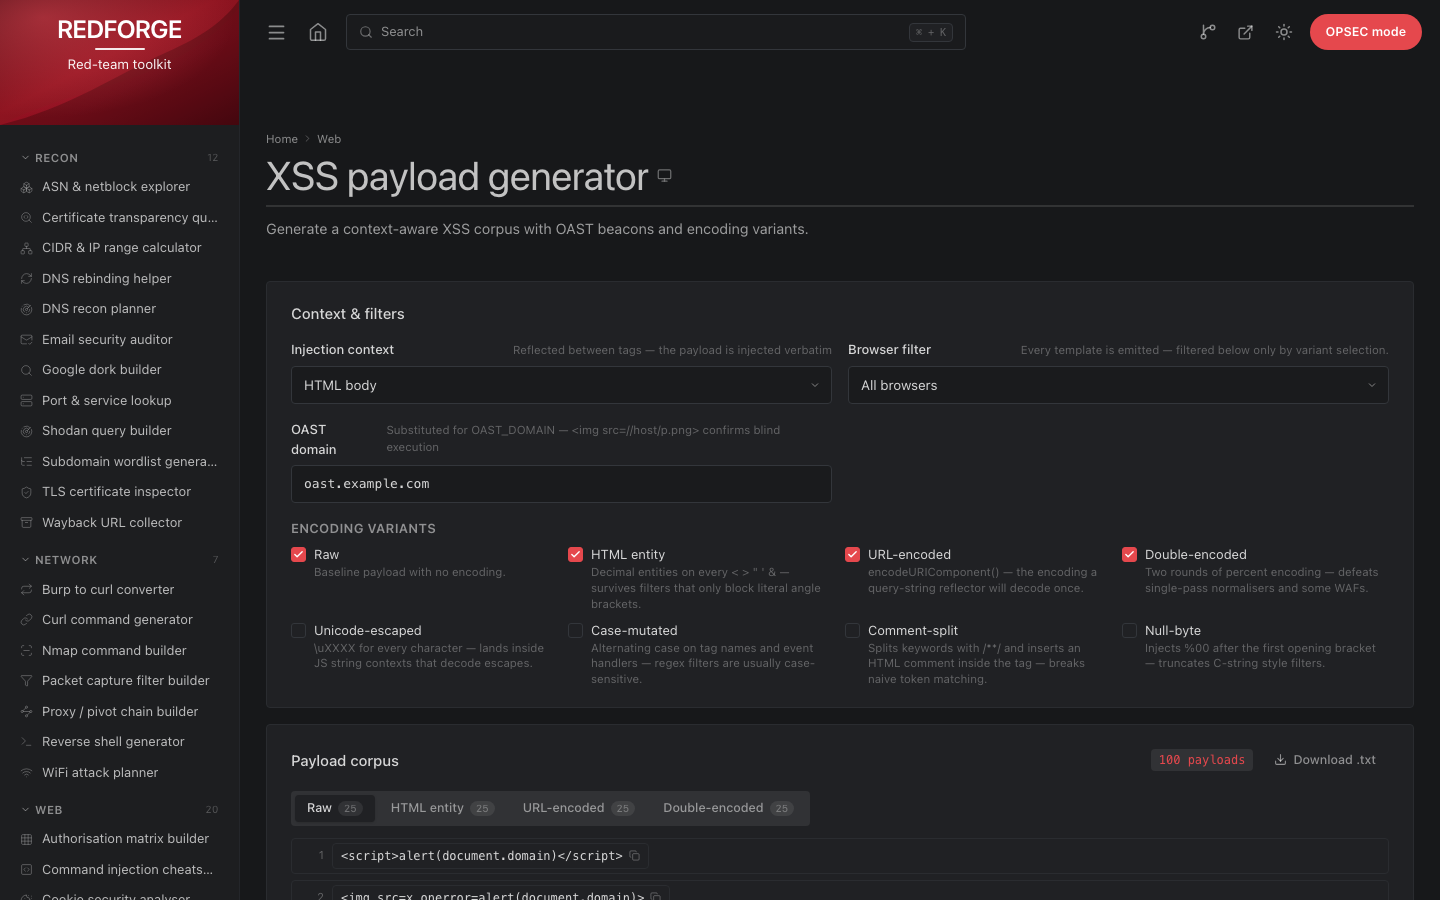 |
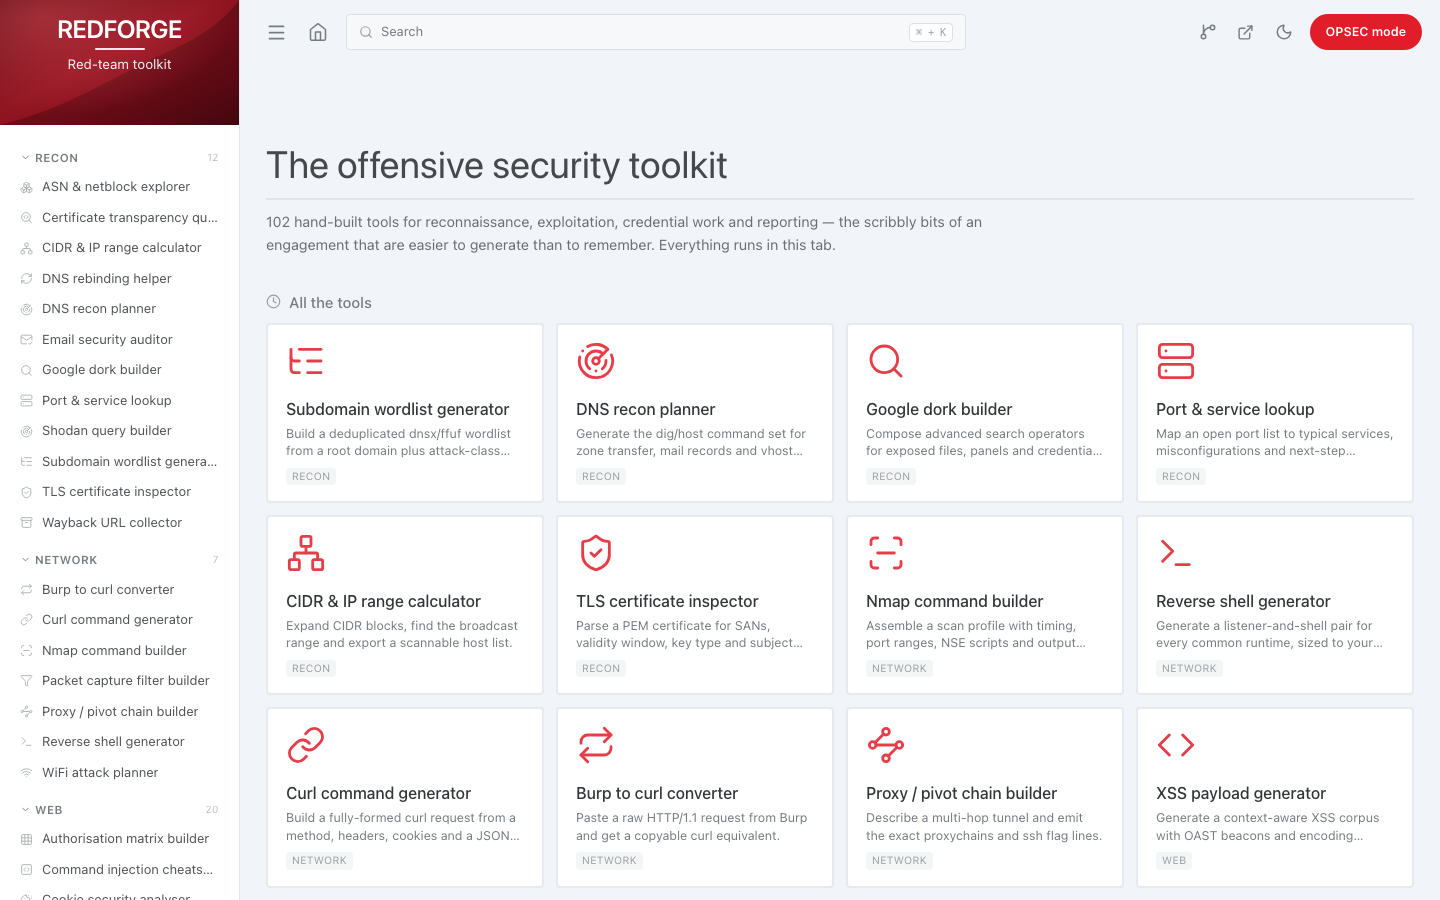 |
it-tools ha risolto il problema "mi serve subito un UUID, una decodifica base64 e un parser JWT" per gli sviluppatori. Un red team ha bisogno della stessa ergonomia per una serie diversa di incombenze: una riga nmap con gli script NSE giusti, un comando di Kerberoasting che indichi la modalità hashcat, una matrice di autorizzazione che dimostri una BOLA, un vettore CVSS che puoi difendere nel report. Questi sono gli strumenti presenti qui.
L'interfaccia è volutamente familiare — la stessa sidebar hero da 240px, categorie comprimibili, palette ⌘K, griglia di card e colonna centrale per gli strumenti — perché la memoria muscolare è l'intero punto di un toolkit. Il contenuto è ricostruito da zero attorno al lavoro offensivo, e ogni strumento calcola anziché narrare: il pianificatore RSA esegue davvero l'attacco di Wiener sulle convergenti delle frazioni continue, il generatore TOTP firma davvero con WebCrypto, l'auditor SPF conta davvero le ricerche RFC 7208.
localStorage./kerberos-attack-planner è un URL reale che puoi incollare in un ticket.git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
docker compose up -d --build
# → http://localhost:8080
docker compose down lo arresta. Il container viene eseguito con uid 101 con un filesystem root in sola lettura, tutte le capability rimosse, un limite di 128 MB / 1 CPU e un healthcheck su /healthz.
Senza Compose:
docker build -t redforge:latest .
docker run -d --name redforge -p 8080:8080 --read-only \
  --tmpfs /var/cache/nginx --tmpfs /var/run redforge:latest
Cambia la porta con REDFORGE_PORT=9090 docker compose up -d. Sostituisci
YOUR-USERNAME negli URL di clone con l'account su cui esegui il push.
Richiede Node 22 o versione successiva.
git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
npm ci
npm run dev        # http://127.0.0.1:5178
Build di produzione:
npm run build      # typechecks, then writes dist/
npm run preview    # serve dist/ on :5178
dist/ è composto da file statici semplici — copialo su qualsiasi web server. Poiché il routing è lato client, l'host deve ricadere su index.html per i percorsi sconosciuti (il file nginx.conf incluso lo fa già).
È disponibile anche un container con hot-reloading:
docker compose --profile dev up
# → http://localhost:5178
| Categoria | Strumenti | Focus |
|---|---|---|
| Recon | 12 | Mappatura passiva, wordlist e triage degli obiettivi. |
| Network | 7 | Scansione, pivoting e strumenti a livello di trasporto. |
| Web | 20 | Payload di injection, abuso degli header e costruzione delle richieste. |
| Web tokens | 6 | Ispezione, forgiatura e recupero delle firme di JWT e SAML. |
| Exploit | 11 | Scaffolding dei payload, privesc e tecniche AD. |
| Credentials | 8 | Identificazione degli hash, piani di cracking e generazione di credenziali. |
| Crypto | 10 | Digest, derivazione delle chiavi, XOR e cifrari classici. |
| Encoding | 10 | Codifica, escaping e offuscamento dei payload per il trasporto. |
| Social engineering | 7 | Progettazione di pretesti, testi di esca e pianificazione delle valutazioni di phishing. |
| OSINT | 3 | Pivot sulle entità, pianificazione della correlazione di violazioni e identità. |
| Reporting | 8 | Punteggi, risultati, evidenze e regole di ingaggio. |
| Totale | 102 |
Mappatura passiva, wordlist e triage degli obiettivi.
| Strumento | Route | Cosa fa |
|---|---|---|
| Subdomain wordlist generator | /subdomain-wordlist-generator | Crea una wordlist dnsx/ffuf deduplicata a partire da un dominio radice più prefissi per classe di attacco. |
| DNS recon planner | /dns-recon-planner | Genera l'insieme di comandi dig/host per il trasferimento di zona, i record di posta e la scoperta dei vhost. |
| Google dork builder | /google-dork-builder | Compone operatori di ricerca avanzata per file esposti, pannelli e fughe di credenziali. |
| Port & service lookup | /port-service-lookup | Mappa un elenco di porte aperte ai servizi tipici, alle misconfigurazioni e ai controlli successivi. |
| CIDR & IP range calculator | /cidr-ip-calculator | Espande i blocchi CIDR, individua l'intervallo di broadcast ed esporta un elenco di host scansionabili. |
| TLS certificate inspector | /certificate-inspector | Analizza un certificato PEM per SAN, finestra di validità, tipo di chiave e dettagli del subject. |
| DNS rebinding helper | /dns-rebinding-helper | Pianifica un payload di rebinding: stanza di zona, harness del browser e modello temporale del TTL. |
| ASN & netblock explorer | /asn-netblock-explorer | Analizza i dati ASN/prefix, li suddivide in blocchi /24 ed emette elenchi di obiettivi scansionabili. |
| Wayback URL collector | /wayback-url-collector | Costruisce query all'API CDX per URL archiviati, poi le filtra per parametri e backup. |
| Email security auditor | /email-security-auditor | Valuta le risposte SPF, DKIM e DMARC e stabilisce se il dominio può essere spoofato. |
| Shodan query builder | /shodan-query-builder | Compone query Shodan, Censys e FOFA da facet, filtri di prodotto e netblock. |
| Certificate transparency query | /certificate-transparency-query | Costruisce query crt.sh e riduce l'output dei certificati a hostname univoci. |
Scansione, pivoting e strumenti a livello di trasporto.

