
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PurpleSharp — PurpleSharp è uno strumento di simulazione delle minacce in C# che esegue tecniche avversarie con lo scopo di generare telemetria di attacco in ambienti Windows monitorati. | Kitploit
Strumenti/GitHubGitHub/mvelazc0/purplesharp
Escalation di PrivilegiMeccanismi di PersistenzaMovimento LateralePenetration TestingApprendimento e FormazioneRed TeamingAttacco Avversario
GitHubmvelazc0/purplesharp

PurpleSharp

PurpleSharp è uno strumento di simulazione delle minacce in C# che esegue tecniche avversarie con lo scopo di generare telemetria di attacco in ambienti Windows monitorati.

Vedi Repository
847115571 anno faRevisionato da Kitploit
Condividi

PurpleSharp

Open_Threat_Research Community BlackHat Arsenal 2021 BlackHat Arsenal 2023

PurpleSharp Logo

Difendere le reti aziendali dagli attaccanti continua a rappresentare una sfida difficile per i blue team. La prevenzione si è rivelata insufficiente; migliorare le capacità di rilevamento e risposta ha dimostrato di essere un passo nella giusta direzione. Tuttavia, senza la telemetria prodotta dal comportamento degli avversari, lo sviluppo di nuove capacità di rilevamento e il test di quelle esistenti saranno limitati.

PurpleSharp è uno strumento open source di simulazione degli avversari scritto in C# che esegue tecniche avversarie in ambienti Windows Active Directory. La telemetria risultante può essere sfruttata per misurare e migliorare l'efficacia di un programma di ingegneria del rilevamento. PurpleSharp sfrutta il framework MITRE ATT&CK ed esegue diverse tecniche lungo il ciclo di vita dell'attacco: esecuzione, persistenza, escalation dei privilegi, accesso alle credenziali, movimento laterale, ecc. Attualmente supporta 47 tecniche ATT&CK uniche.
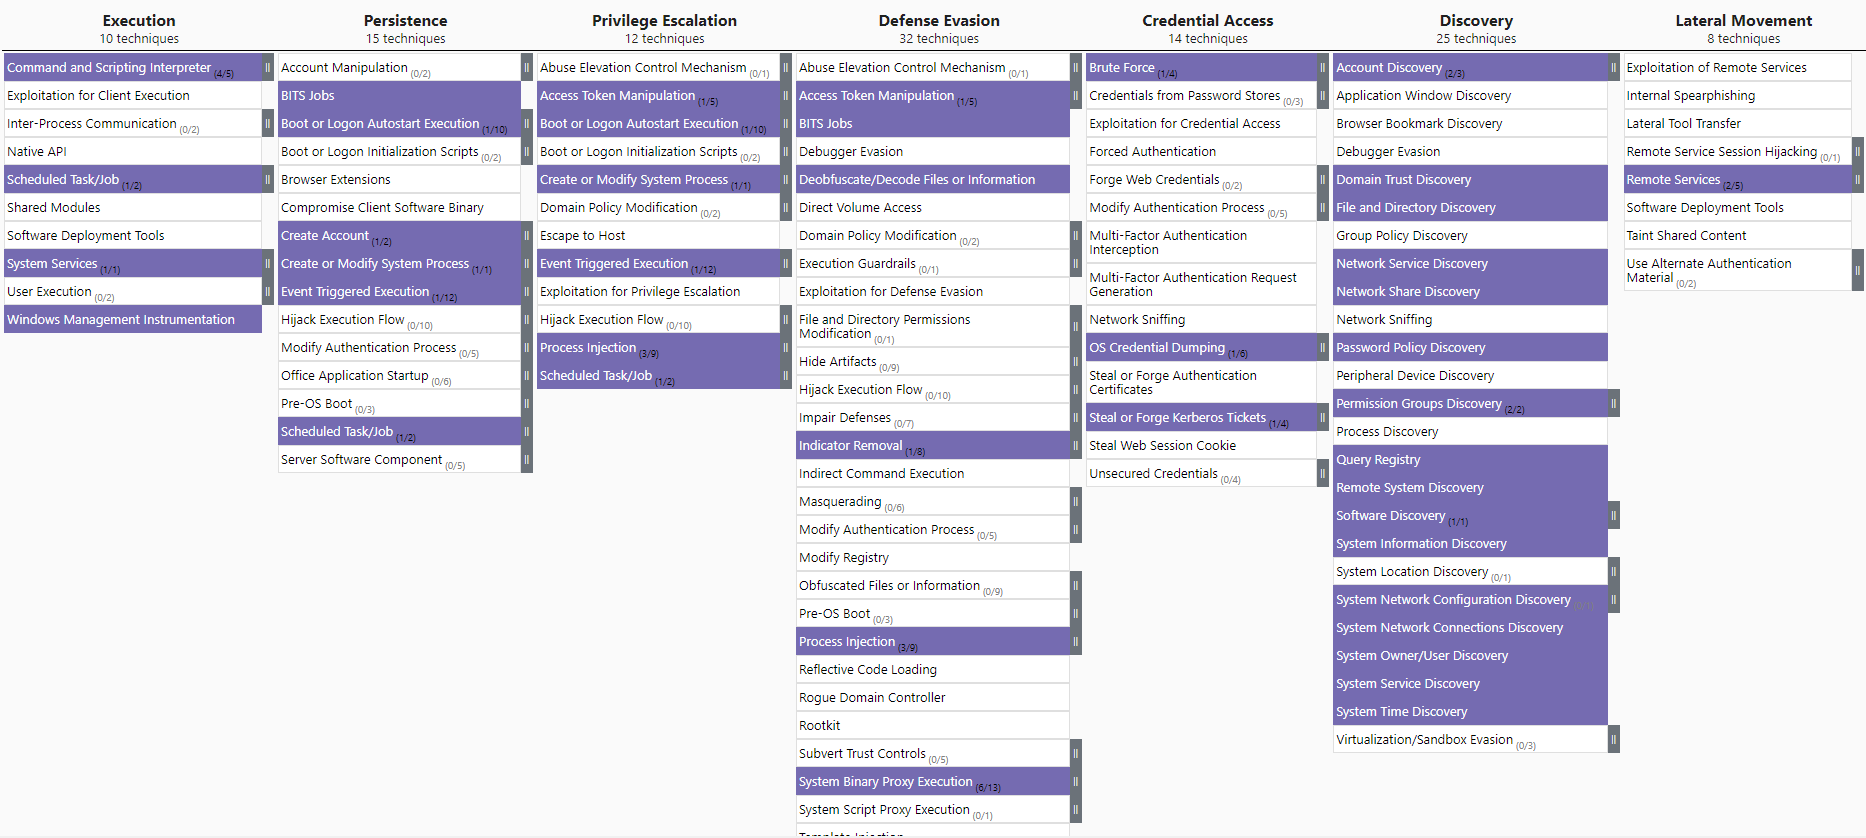
PurpleSharp è stato presentato per la prima volta al Derbycon IX nel settembre 2019.

Una versione aggiornata è stata rilasciata il 6 agosto 2020 come parte del BlackHat Arsenal 2020. L'ultima versione è stata rilasciata nell'agosto 2021 come parte del BlackHat Arsenal 2021.

Visita la sezione Demo per vedere PurpleSharp in azione.

Obiettivi / Casi d'uso

La telemetria degli attacchi prodotta simulando tecniche con PurpleSharp aiuta i team di ricerca e rilevamento a:

  • Creare nuove analitiche di rilevamento
  • Testare analitiche di rilevamento esistenti
  • Validare la resilienza del rilevamento
  • Identificare lacune nella visibilità
  • Identificare problemi nella pipeline di logging degli eventi

Guida rapida

Compilare dal codice sorgente

PurpleSharp può essere compilato con Visual Studio Community 2019 o 2020.

Scaricare l'ultima release

Scarica il binario dell'ultima release pronto per essere utilizzato per eseguire simulazioni TTP.

È richiesto .NET Framework 4.5.

Simulare

L'assembly PurpleSharp è tutto ciò di cui hai bisogno per iniziare a simulare attacchi.

Per idee di simulazione, dai un'occhiata all'Active Directory Purple Team Playbook, un repository di playbook JSON pronti all'uso per PurpleSharp.

Documentazione

https://www.purplesharp.com/

Autori

  • Mauricio Velazco - @mvelazco

Riconoscimenti

La comunità è una grande fonte di idee e feedback. Grazie a tutti.

  • Olaf Hartong
  • Roberto Rodriguez
  • Matt Graeber
  • Jonny Johnson
  • Keith McCammon
  • Andrew Schwartz

Licenza

Questo progetto è concesso in licenza con la licenza BSD 3-Clause. Per i dettagli, consulta il file LICENSE.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




