
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
 anchore/syft
Strumento CLI e libreria per generare un Software Bill of Materials da immagini container e filesystem
 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analizzatore statico avanzato di malware che rivela 8 tecniche di injection, chiamate API critiche, stringhe nascoste, esporta le sezioni PE (.text,…
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 xoreaxeaxeax/hexcymatix
Visualizza sequenze di byte ripetute nei file binari per rivelare strutture nascoste, supportando il reverse engineering e l'individuazione di…
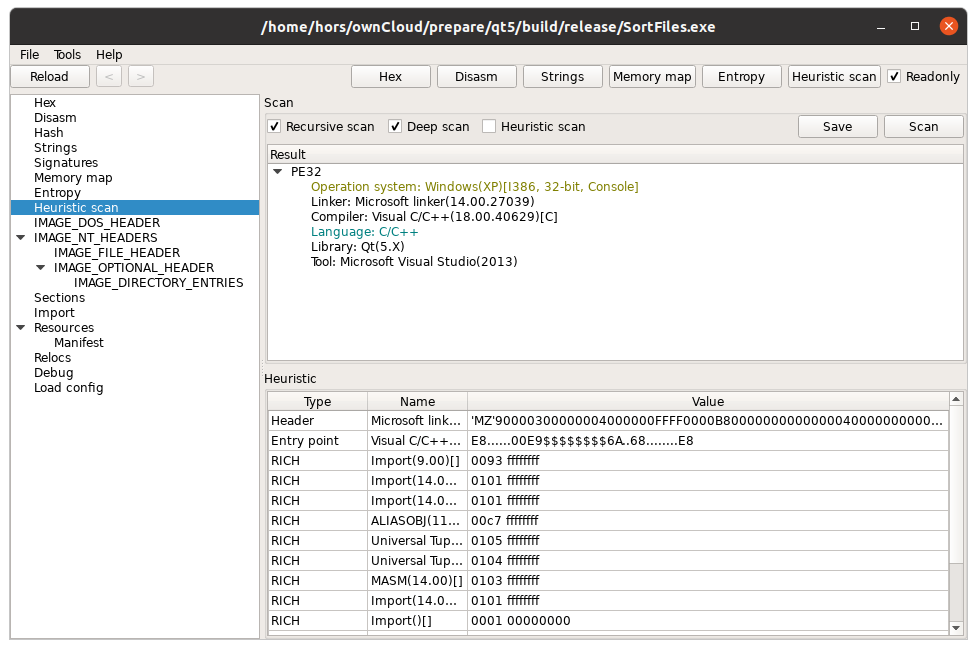 horsicq/xpeviewer
Visualizzatore/editor di file PE per Windows, Linux e MacOS.
 radareorg/r2ai
Plug-in AI per Radare2 che usa LLM locali o remoti per decompilazione, spiegazione delle funzioni, rilevamento delle vulnerabilità, rinomina e…
 intelxed/xed
Libreria di basso livello per la codifica e la decodifica di istruzioni x86 IA32/Intel64, che espone API per la lunghezza delle istruzioni, gli…
 sonarsource/sonarqube
Piattaforma di qualità del codice e analisi statica con quality gate, scansione multi-linguaggio e regole incentrate sulla sicurezza per rilevare…
 stackrox/kube-linter
KubeLinter è uno strumento di analisi statica che controlla i file YAML di Kubernetes e i chart Helm per garantire che le applicazioni rappresentate…
 open-policy-agent/conftest
Scrivi test su dati di configurazione strutturati utilizzando il linguaggio di query Rego di Open Policy Agent.
 gmh5225/awesome-llvm-security
Collezione curata di risorse di sicurezza LLVM che coprono binary lifting, offuscamento del codice, analisi statica, esecuzione simbolica, sanitizer…
 zaydmulani09/sentrymcp
Uno scanner di sicurezza statico + runtime per server MCP (Model Context Protocol)
 qianlijaingshan/fastgpt-sandbox-audit
Strumento di audit per la catena di escape della sandbox Python di FastGPT (relativo a CVE-2026-32128, catena di ispezione v4.14.8)

 wattocyber/masq
Ricognizione live e audit della postura per l'infrastruttura degli agenti AI: esegue la scansione di configurazioni MCP, log delle sessioni e API…
 phanhoangkhang/react2shell
Laboratorio Docker isolato e scanner statico per CVE-2025-55182, con build vulnerabili/corrette di Next.js e validazione del PoC della…
 talha-nazeef-ahmed/rpc-triage
Un motore di analisi statica zero-symbol che estrae e classifica matematicamente la superficie d'attacco RPC di Windows utilizzando un modello di…
 hydradragonantivirus/hydradragonav-mobile
Antivirus per Android che non richiede root, adb, installazione di CA e cloud, con molte funzionalità e metodi per rilevare più malware zero-day.







