Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
MalwareForge---Advanced-Static-Malware-Analyzer — Analizzatore statico avanzato di malware che rivela 8 tecniche di injection, chiamate API critiche, stringhe nascoste, esporta le sezioni PE (.text, .rdata) come file .bin, supporta PE/ELF/Mach-O/script e integra oltre 60 motori antivirus tramite VirusTotal. | Kitploit
Strumenti/GitHubGitHub/kaandemir993/malwareforge---advanced-static-malware-analyzer
Analisi StaticaAnalisi HashAnalisi MalwareAnalisi di BinariThreat Intelligence
GitHubkaandemir993/malwareforge---advanced-static-malware-analyzer

MalwareForge---Advanced-Static-Malware-Analyzer

Analizzatore statico avanzato di malware che rivela 8 tecniche di injection, chiamate API critiche, stringhe nascoste, esporta le sezioni PE (.text, .rdata) come file .bin, supporta PE/ELF/Mach-O/script e integra oltre 60 motori antivirus tramite VirusTotal.

Vedi Repository
51543 mesi faNon ancora revisionato
Condividi

🛡️ MalwareForge - Analizzatore Statico Avanzato di Malware

MalwareForge è un potente strumento di analisi statica del malware che rileva comportamenti dannosi senza eseguire il file.
✨ Funzionalità

  • 🦠 Analisi del comportamento: Iniezione di processi, Persistenza, Rete, Stealer, Evasione
  • 💉 8 Tecniche di iniezione: Process Hollowing, APC Injection, Reflective DLL, ecc.
  • 📦 Rilevamento di packer: UPX, Themida, VMProtect, ASPack, MPRESS
  • 🔑 Database di hash: Rilevamento di famiglie note di malware
  • 🛡️ Integrazione VirusTotal: risultati da 60+ motori antivirus
  • 📝 Analisi delle stringhe: estrazione di URL, IP, chiavi di registro, comandi
  • 📊 Analisi dell'entropia: rilevamento di sezioni compresse/criptate
  • 💾 Esportazione delle sezioni: estrai sezioni PE come file .bin
  • 🌍 Supporto multi-formato: PE, ELF, Mach-O, PowerShell, VBS, JS, MSI, macro di Office, PDF, JAR

📸 Schermate

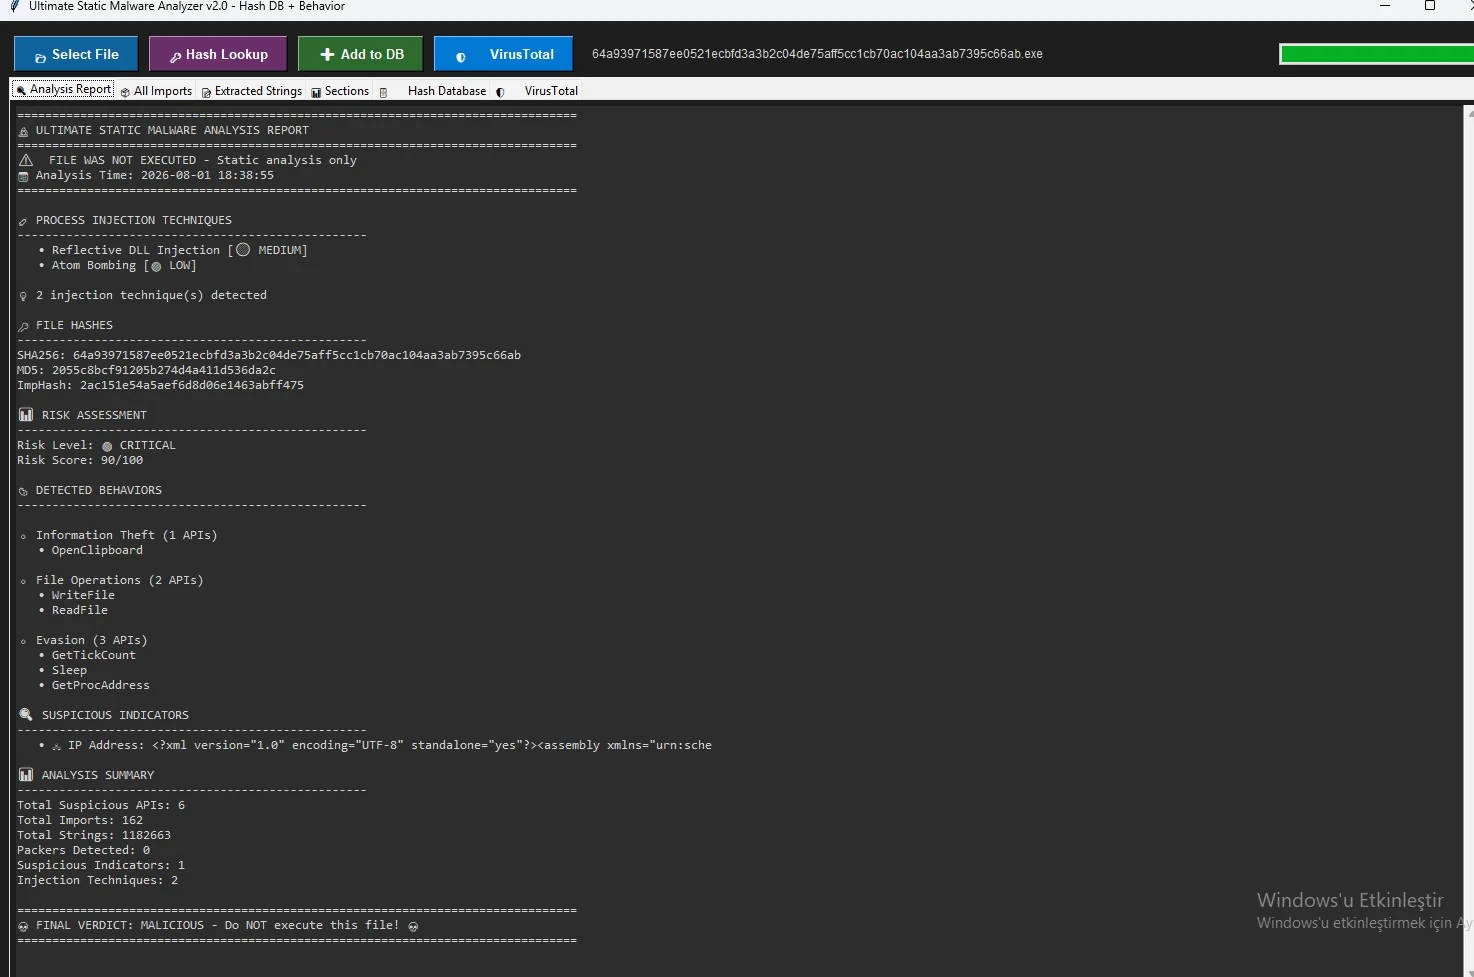
Report di analisi

Report di analisi

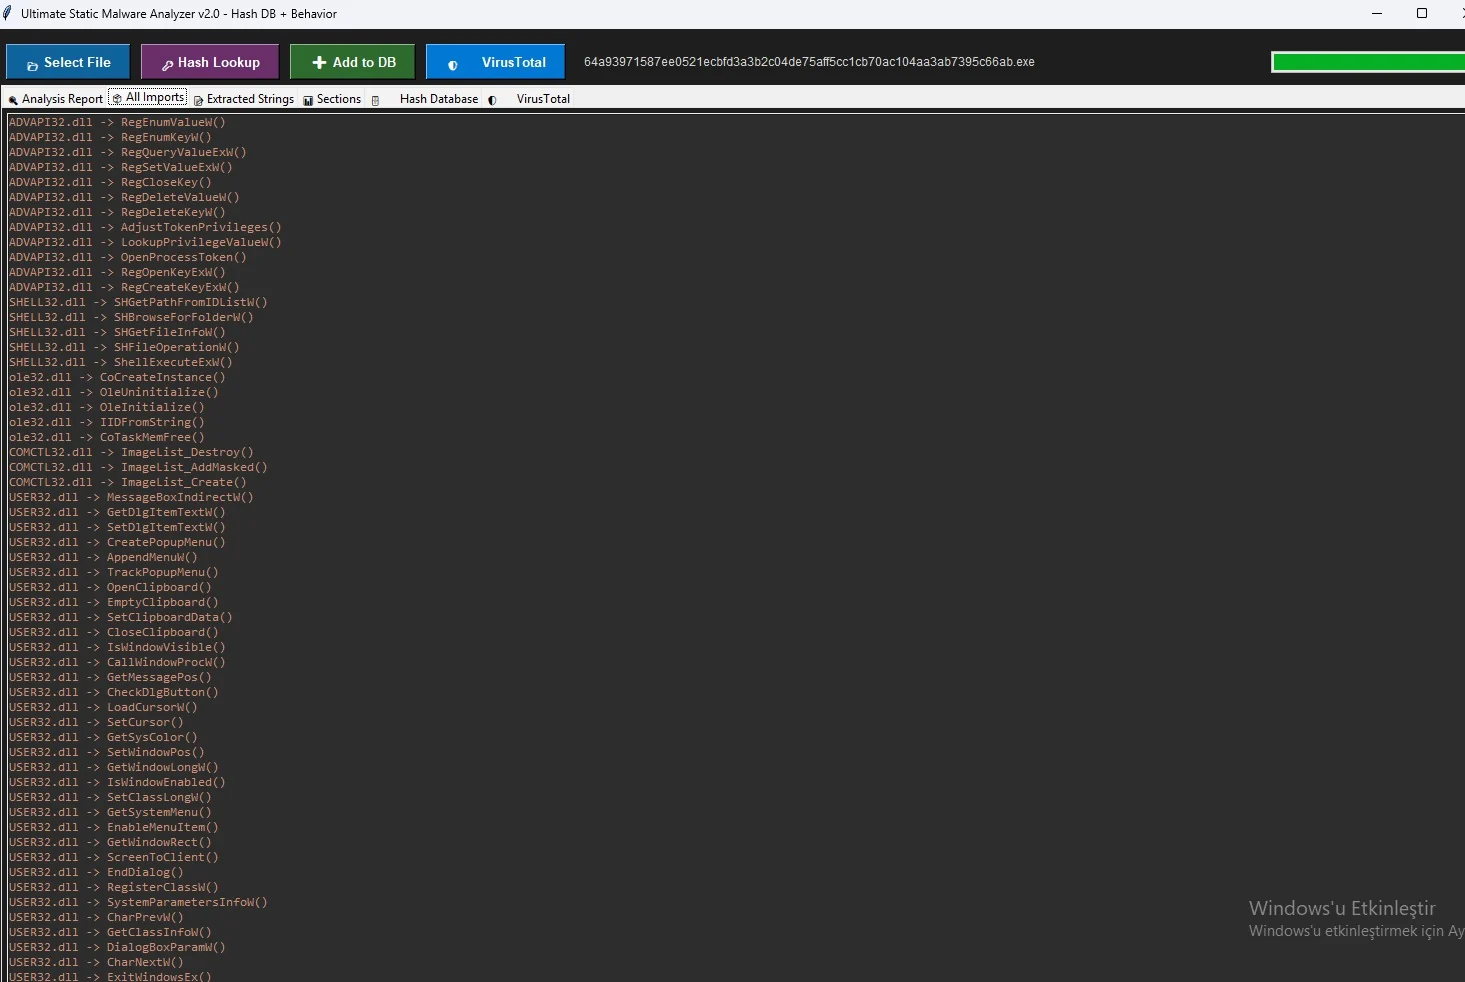
Scheda Imports

Scheda Imports

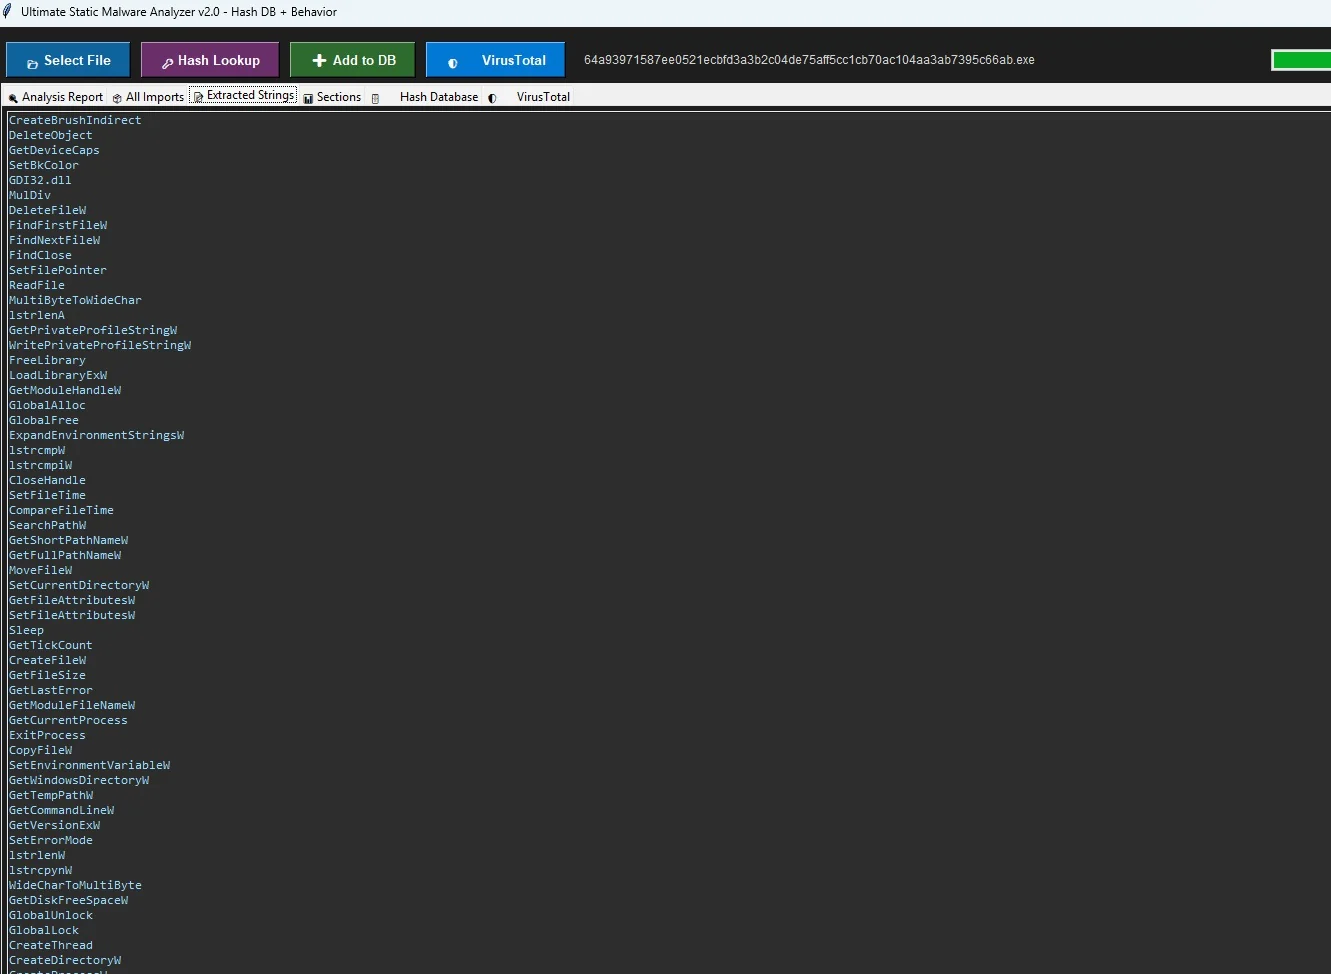
Scheda Strings

Scheda Strings

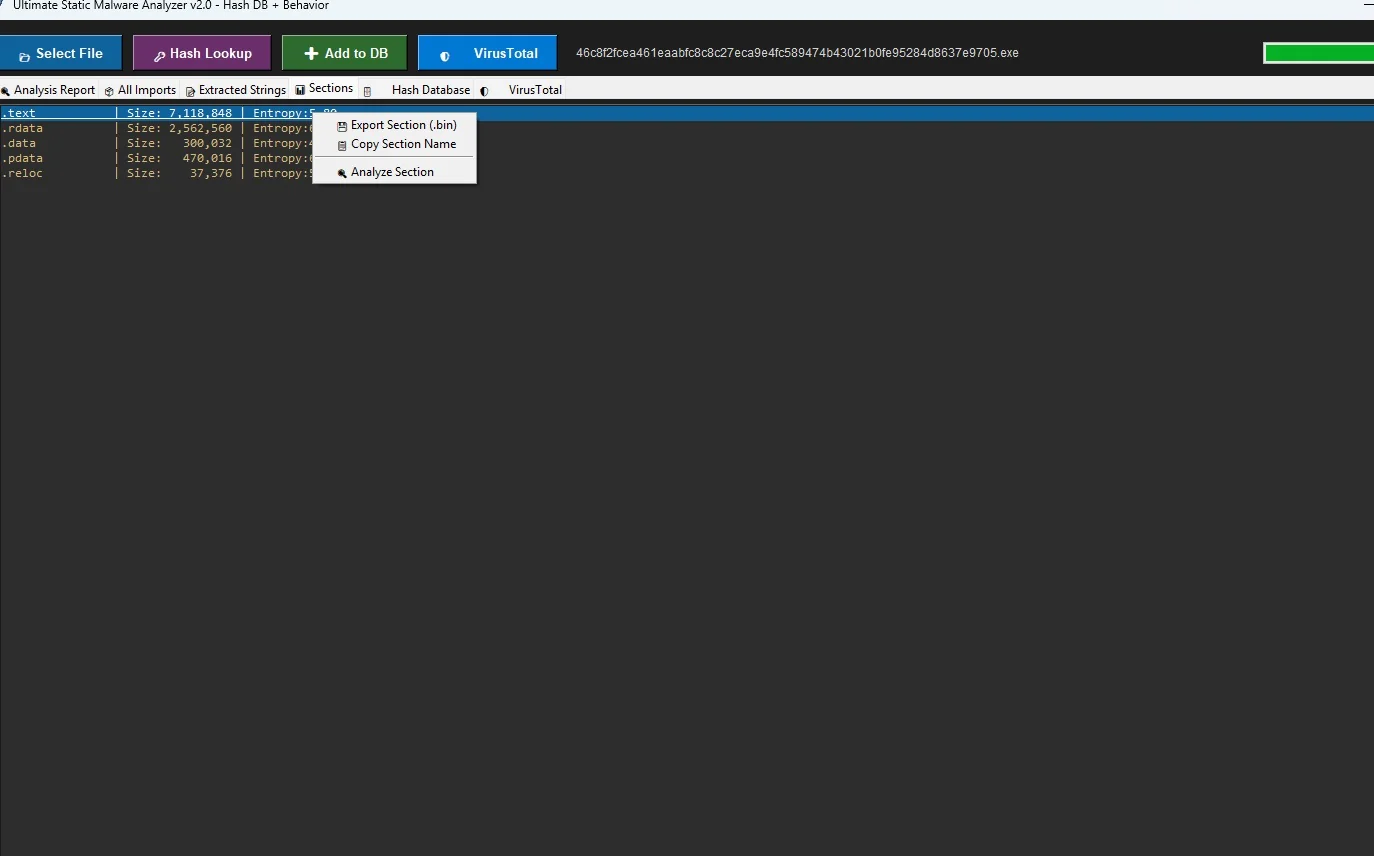
Scheda Sections

Scheda Sections

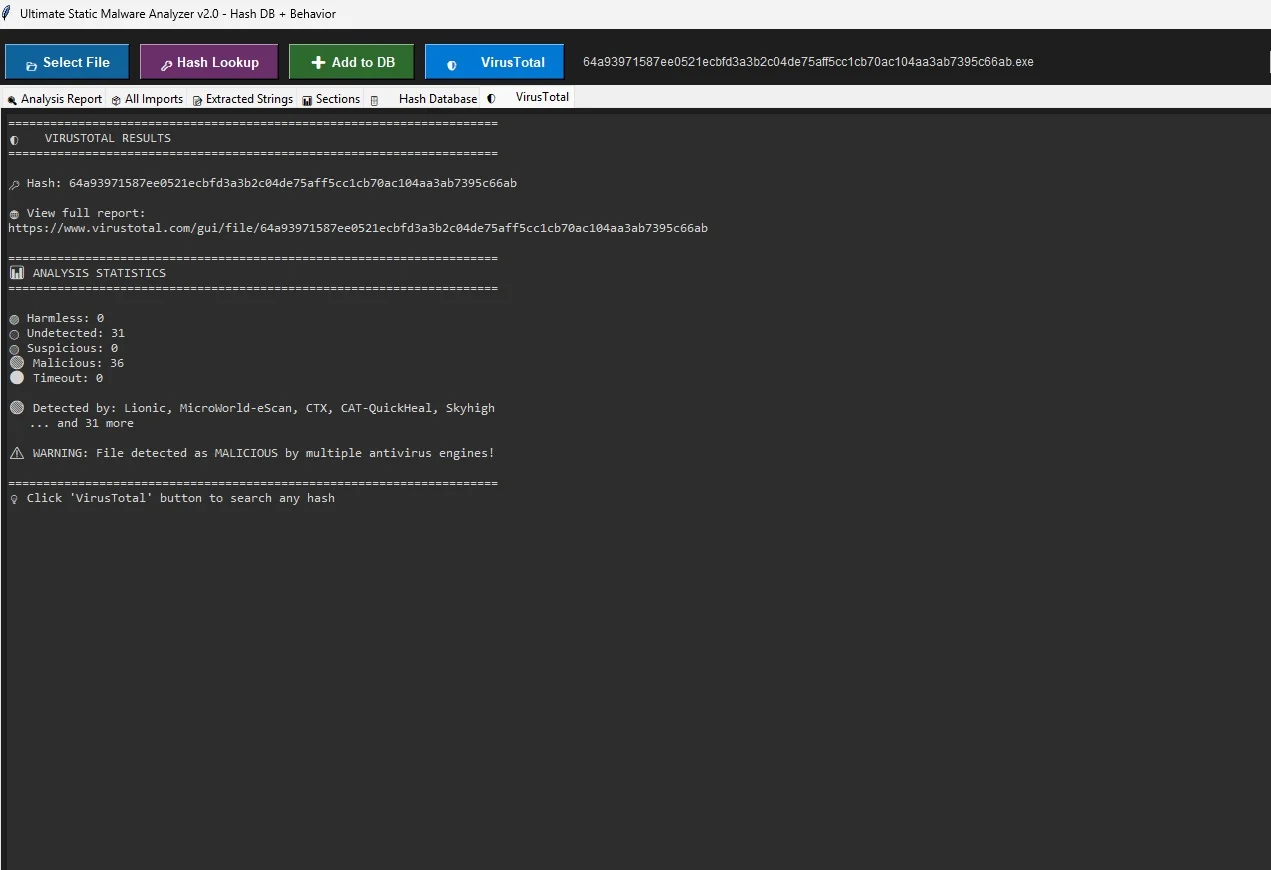
Integrazione VirusTotal

VirusTotal

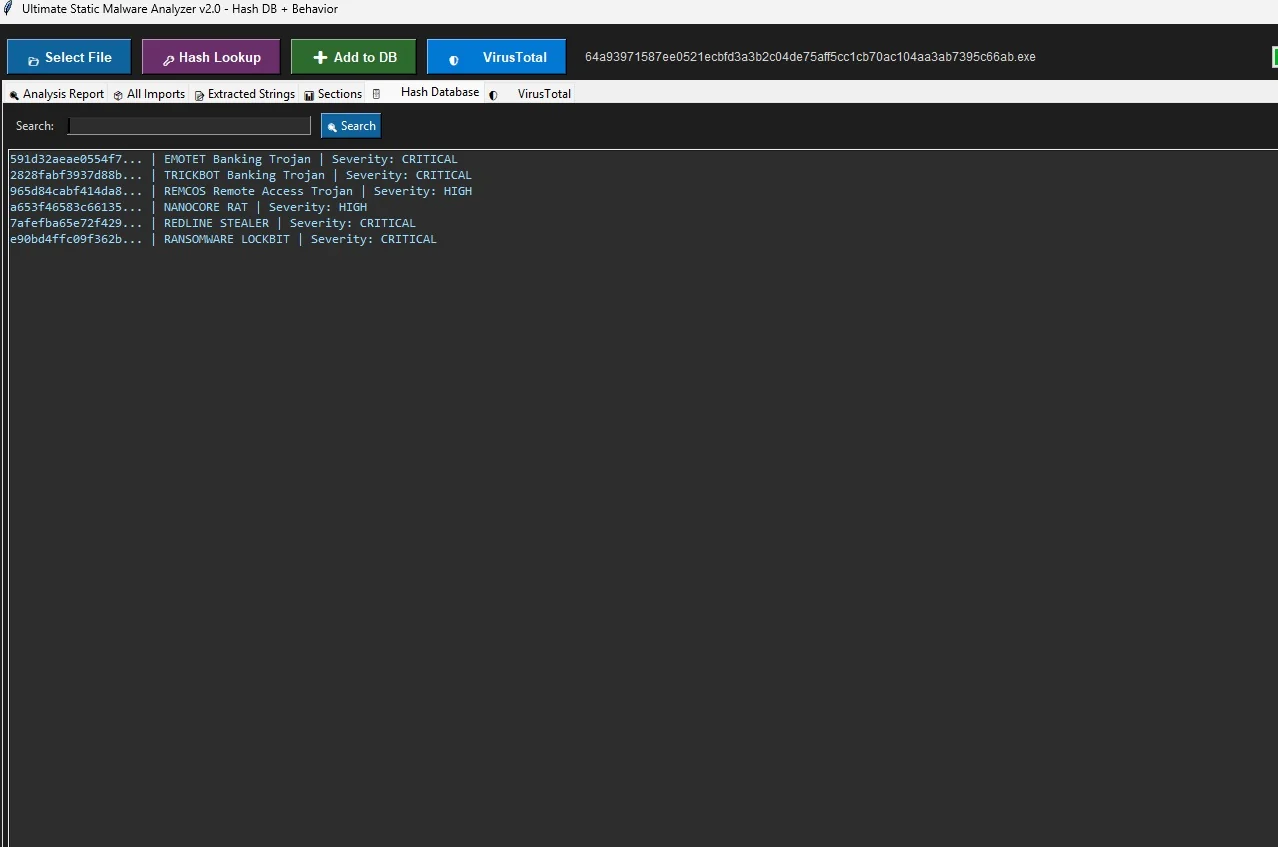
Database di hash

Database di hash

⚠️ Disclaimer / Avviso legale

Questo strumento è destinato SOLO a scopi EDUCATIVI e di ANALISI DI SICUREZZA LEGITTIMA.** - ✅ Puoi utilizzare questo strumento per analizzare i tuoi file o file per i quali hai esplicita autorizzazione ad analizzare. - ❌ NON puoi utilizzare questo strumento per scopi dannosi, illegali o non autorizzati. - ❌ NON puoi utilizzare questo strumento per danneggiare altri, rubare dati o aggirare i controlli di sicurezza.

🔴 NON MI ASSUMO ALCUNA RESPONSABILITÀ per qualsiasi uso improprio, danno o conseguenza legale derivanti dall'uso di questo software. Usalo a tuo rischio e pericolo.

Scaricando o utilizzando questo software, accetti questi termini.

🚀 Avvio rapido

1. Installa le dipendenze

pip install pefile requests
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →