

 anchore/syft
Strumento CLI e libreria per generare un Software Bill of Materials da immagini container e filesystem
Uno strumento CLI e una libreria Go per generare una Software Bill of Materials (SBOM) da immagini container e filesystem. Eccezionale per il rilevamento di vulnerabilità se utilizzato con uno scanner come Grype.



[!TIP] Nuovo a Syft? Consulta la guida introduttiva per una panoramica!
Il modo più rapido per iniziare:
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin
[!TIP] Consulta la documentazione sull'installazione per altri modi di ottenere Syft, inclusi Homebrew, Docker, Scoop, Chocolatey, Nix e altri!
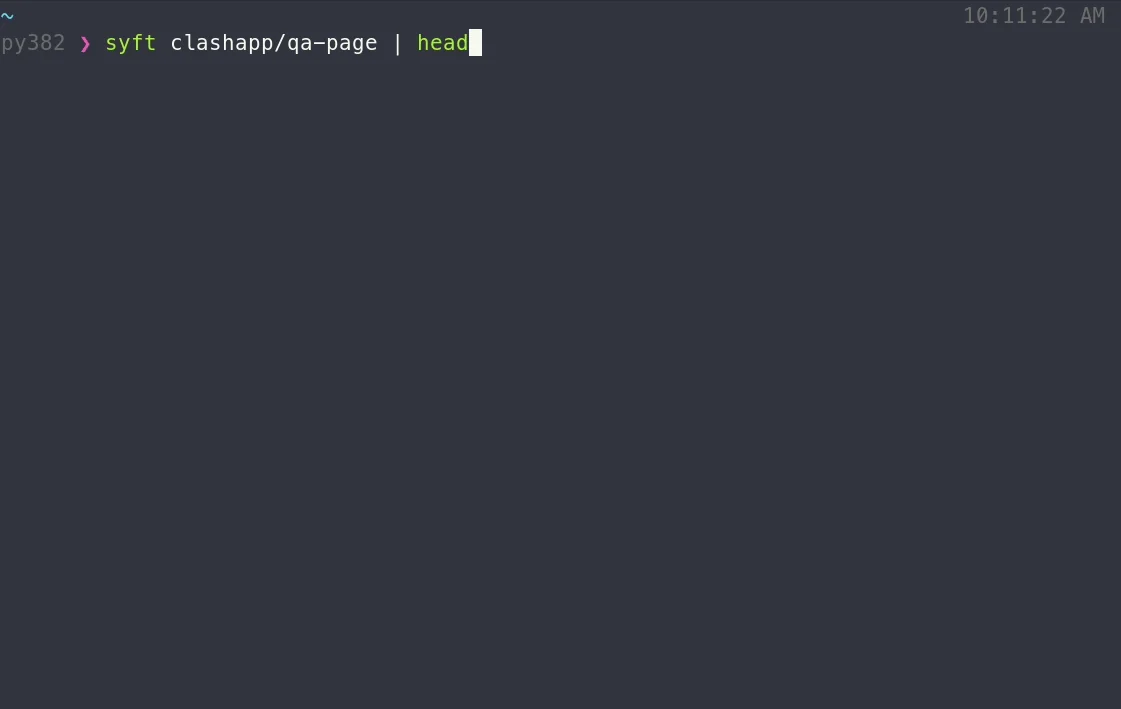
Visualizza i pacchetti all'interno di un'immagine container o di una directory:
# container image
syft alpine:latest

# directory
syft ./my-project
Per ottenere un SBOM, specifica uno o più formati di output:
# SBOM to stdout
syft <image> -o cyclonedx-json

# Multiple SBOMs to files
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
Su Linux, syft può scansionare immagini da un archivio locale containers-storage (ad es. creato con Buildah o Podman) quando richiesto esplicitamente; i riferimenti semplici alle immagini non lo cercano mai lì:
syft --from containers-storage localhost/myimage:latest

# rootless stores must be read from inside the builder's user namespace
podman unshare syft --from containers-storage localhost/myimage:latest
Questo è incluso nei binari di rilascio per Linux. Quando si compila dal sorgente, aggiungere -tags containers_image_openpgp,exclude_graphdriver_btrfs.
[!TIP] Consulta la guida introduttiva per esplorare tutte le capacità e le funzionalità.
Vuoi conoscere tutti i dettagli di Syft? Consulta la documentazione CLI, la documentazione sulla configurazione e lo schema JSON.
Incoraggiamo gli utenti ad aiutare a migliorare questi strumenti inviando segnalazioni quando trovano un bug o desiderano una nuova funzionalità. Consulta la nostra panoramica sul contributo e la documentazione specifica per sviluppatori se sei interessato a fornire contributi di codice.
Lo sviluppo di Syft è sponsorizzato da Anchore ed è rilasciato sotto la Licenza Apache-2.0.
Il logo di Syft di Anchore è concesso in licenza sotto CC BY 4.0

Per opzioni di supporto commerciale con Syft o Grype, contatta Anchore.
Il team di Syft tiene regolari incontri della community online. Tutti sono invitati a partecipare per portare argomenti di discussione.
