
 #1
Strumenti per audit configurazione, scansione conformità, benchmark hardening e rilevamento drift.
Raccomandato da Kitploit

 corazawaf/coraza
Libreria firewall per applicazioni web basata su Go, compatibile con le regole ModSecurity SecLang e con l'OWASP Core Rule Set v4, che fornisce…
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
 projectdiscovery/nuclei
Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 praetorian-inc/trajan
Uno strumento multi-piattaforma di rilevamento delle vulnerabilità e automazione degli attacchi CI/CD per identificare le debolezze di sicurezza…
 neffisback/wsuks
Automazione dell'attacco MITM su WSUS
 cynative/cynative
Agente IA di sola lettura che interroga la tua infrastruttura cloud, codice e runtime per far emergere configurazioni errate, segreti divulgati e…
 coreruleset/coreruleset
Set di regole generiche per il rilevamento di attacchi per firewall di applicazioni web, che protegge da OWASP Top Ten e vulnerabilità comuni con…
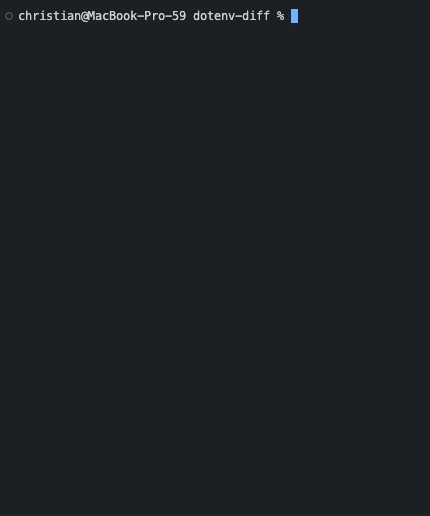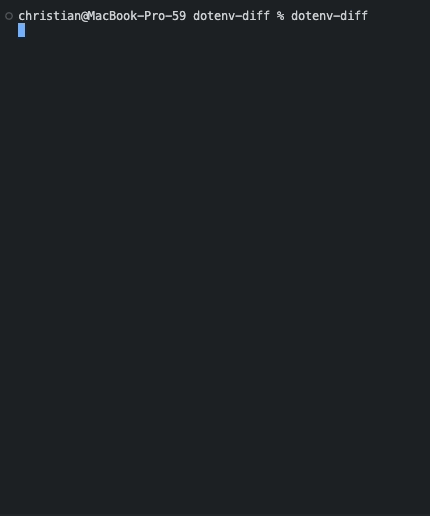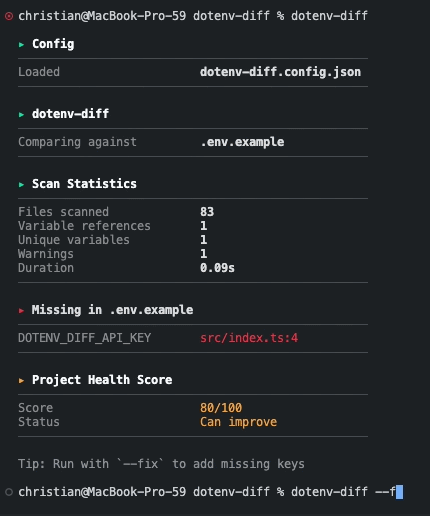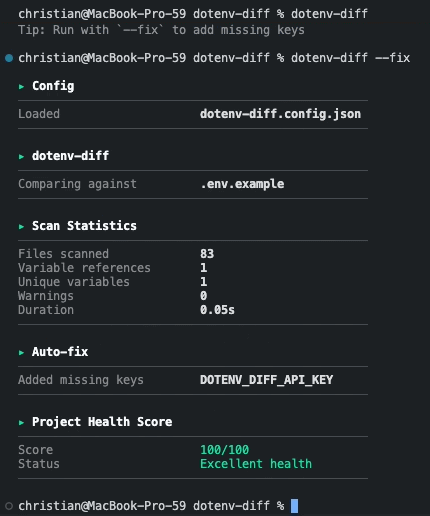 chrilleweb/dotenv-diff
Convalida l'uso delle variabili d'ambiente nel codebase
 firefart/stunner
Testa e sfrutta i server STUN/TURN per configurazioni errate, consentendo il pivoting della rete interna tramite proxy SOCKS, attacchi di memory leak…
 abraxas/openmeetings-backup-config-path
Apache OpenMeetings 9.1.0 - Alta - Remoto - Residuo di scrittura file - L'importazione ADMIN_BACKUP salta Path.of su Type.PATH
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 owasp/owasp-subtractive-hardening-top-10
The OWASP Subtractive Security Top 10 Project is an initiative to identify, document, and promote the highest-impact opportunities for reducing cyber…
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 g4bri-3l3/hostbadger
Read-only Windows host hardening auditor in PowerShell with optional AI analysis
 g4bri-3l3/idwolf
Auditor di igiene di Active Directory e Microsoft Entra ID in sola lettura, in puro PowerShell. Raccogli una volta, analizza offline: risultati…
 jp1337/easywall
Interfaccia web per il firewall nftables su Linux, scritta in Go. L'applicazione si annulla da sola dopo 120 secondi a meno che non la confermi: non…







