 prowler-cloud/prowler
Prowler è la piattaforma open-source per la sicurezza cloud più diffusa al mondo che automatizza sicurezza e conformità in qualsiasi ambiente cloud. Connetti ora i tuoi agenti e sviluppa sull'Agentic Cloud Defender.
Prowler è la piattaforma Open Cloud Security scelta da migliaia di utenti per automatizzare sicurezza e conformità in qualsiasi ambiente cloud. Con migliaia di controlli e framework di conformità pronti all'uso, Prowler offre monitoraggio in tempo reale e personalizzabile e integrazioni fluide, rendendo la sicurezza cloud semplice, scalabile ed economica per organizzazioni di qualsiasi dimensione.
Il difensore cloud agentico
Unisciti alla nostra community Prowler!




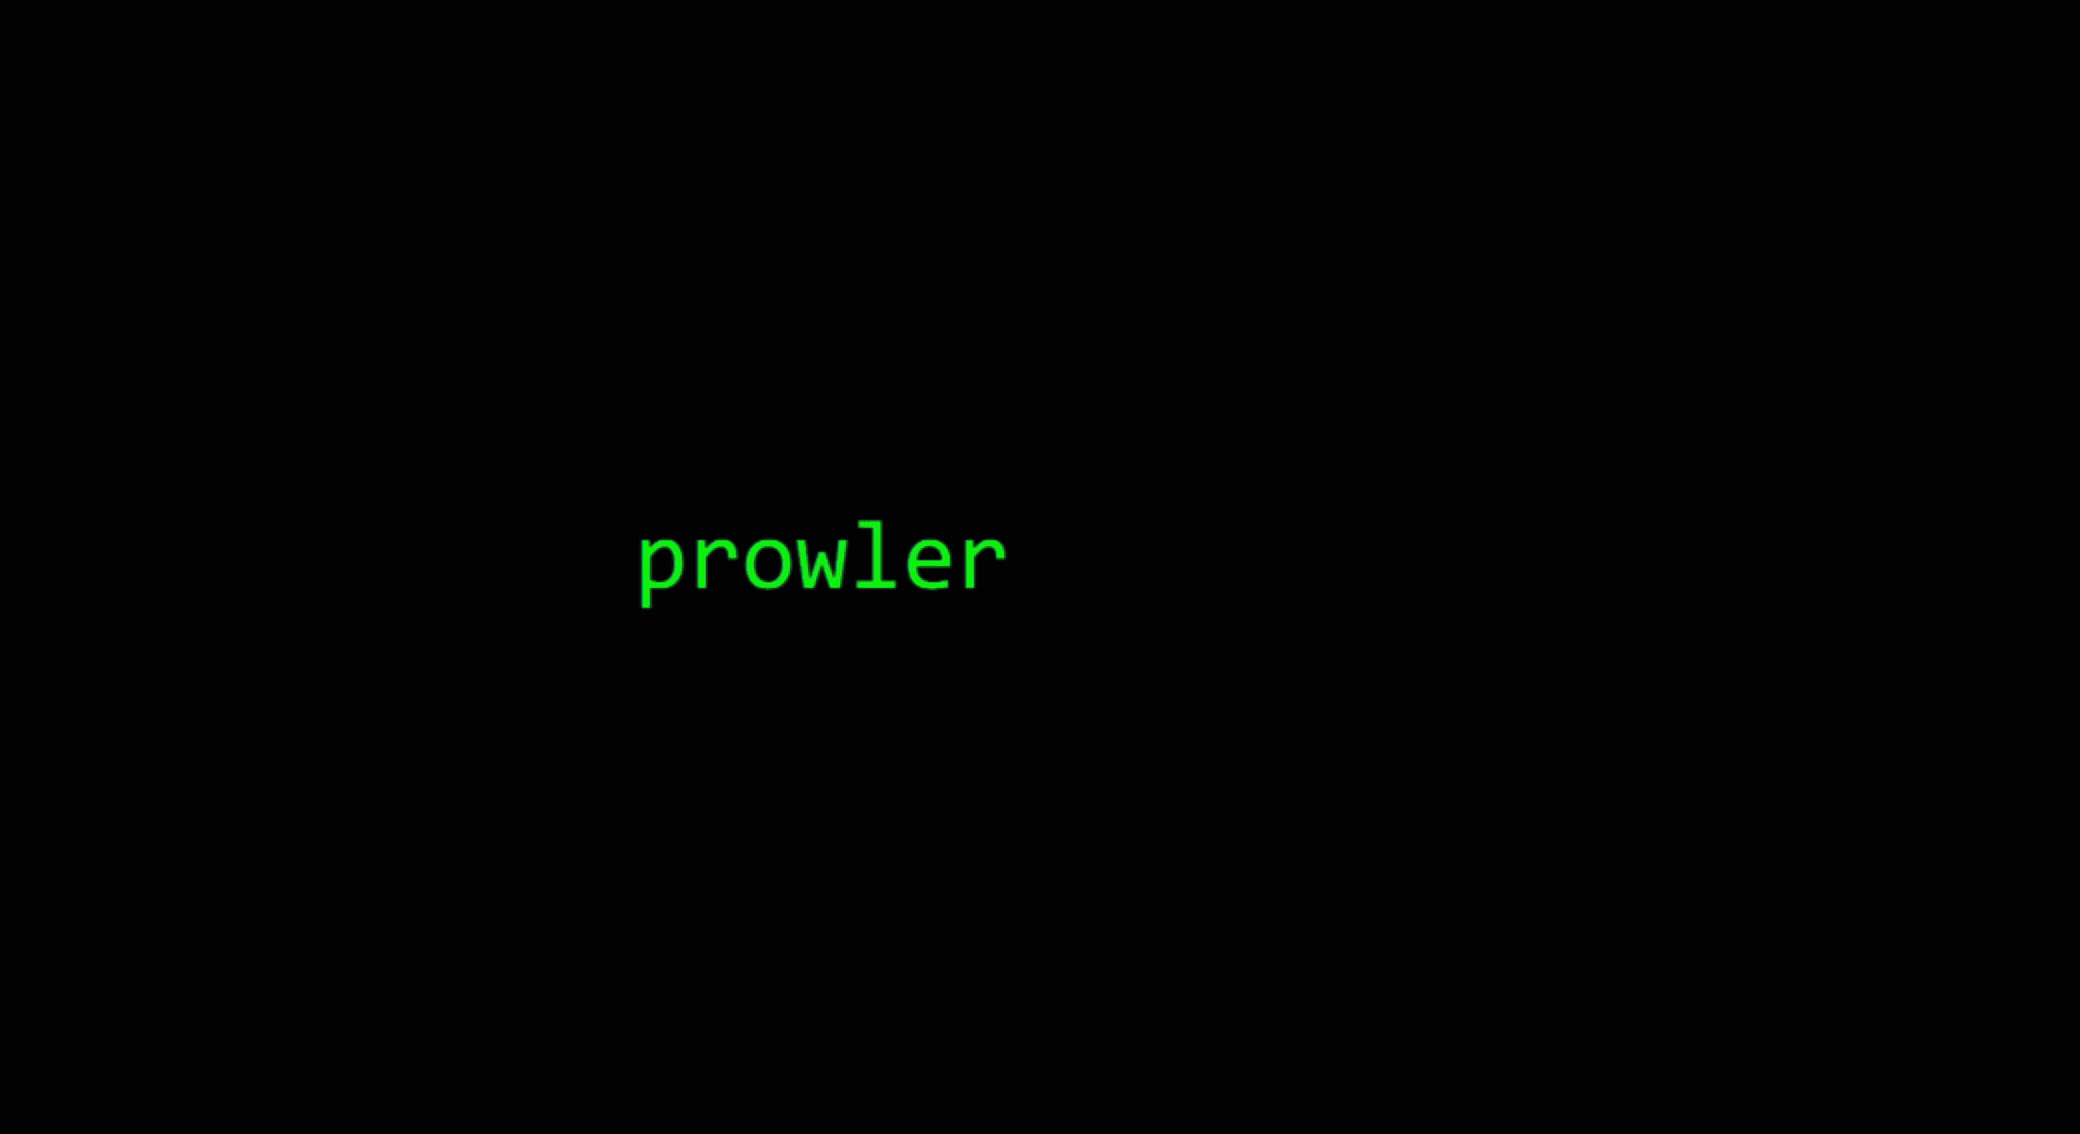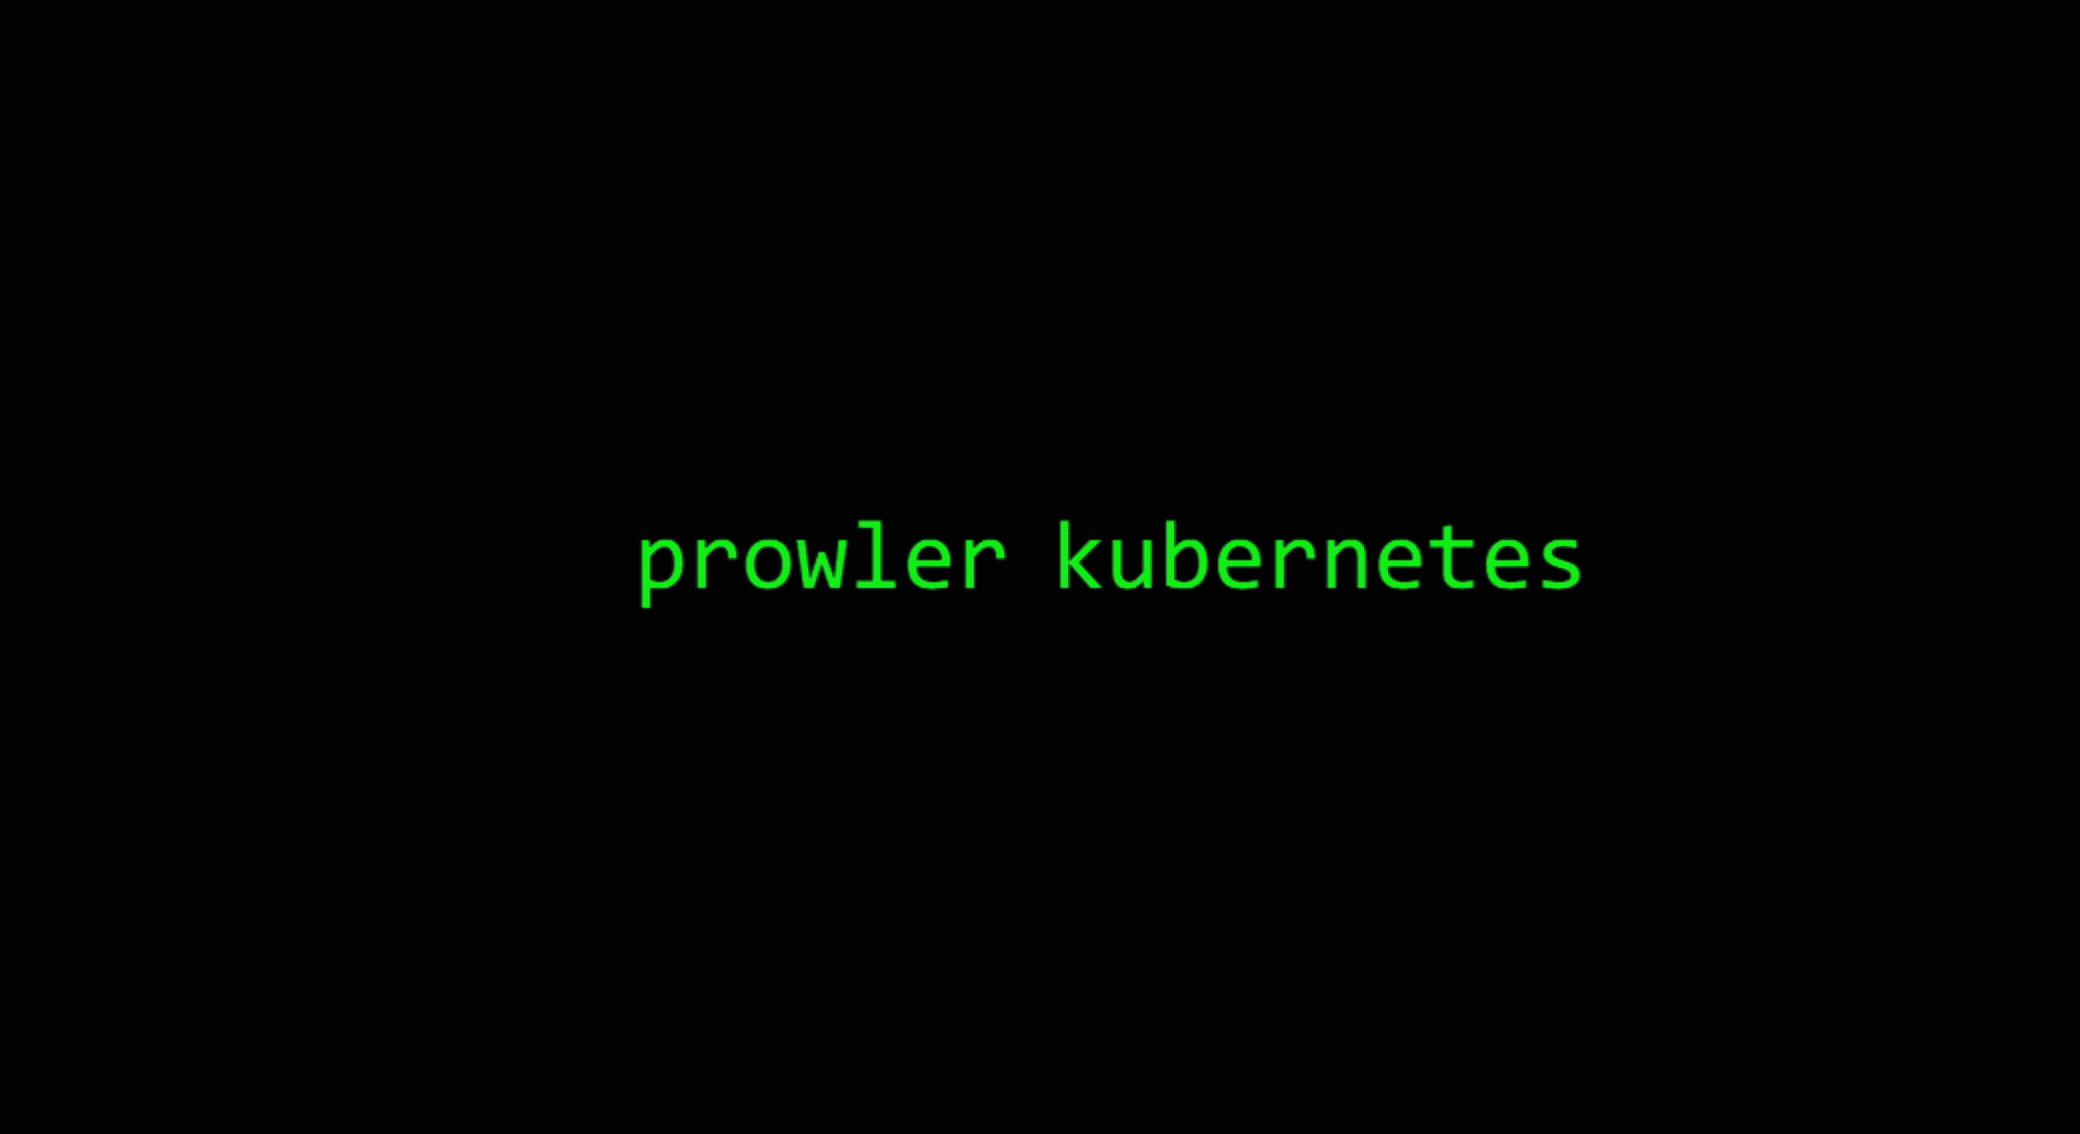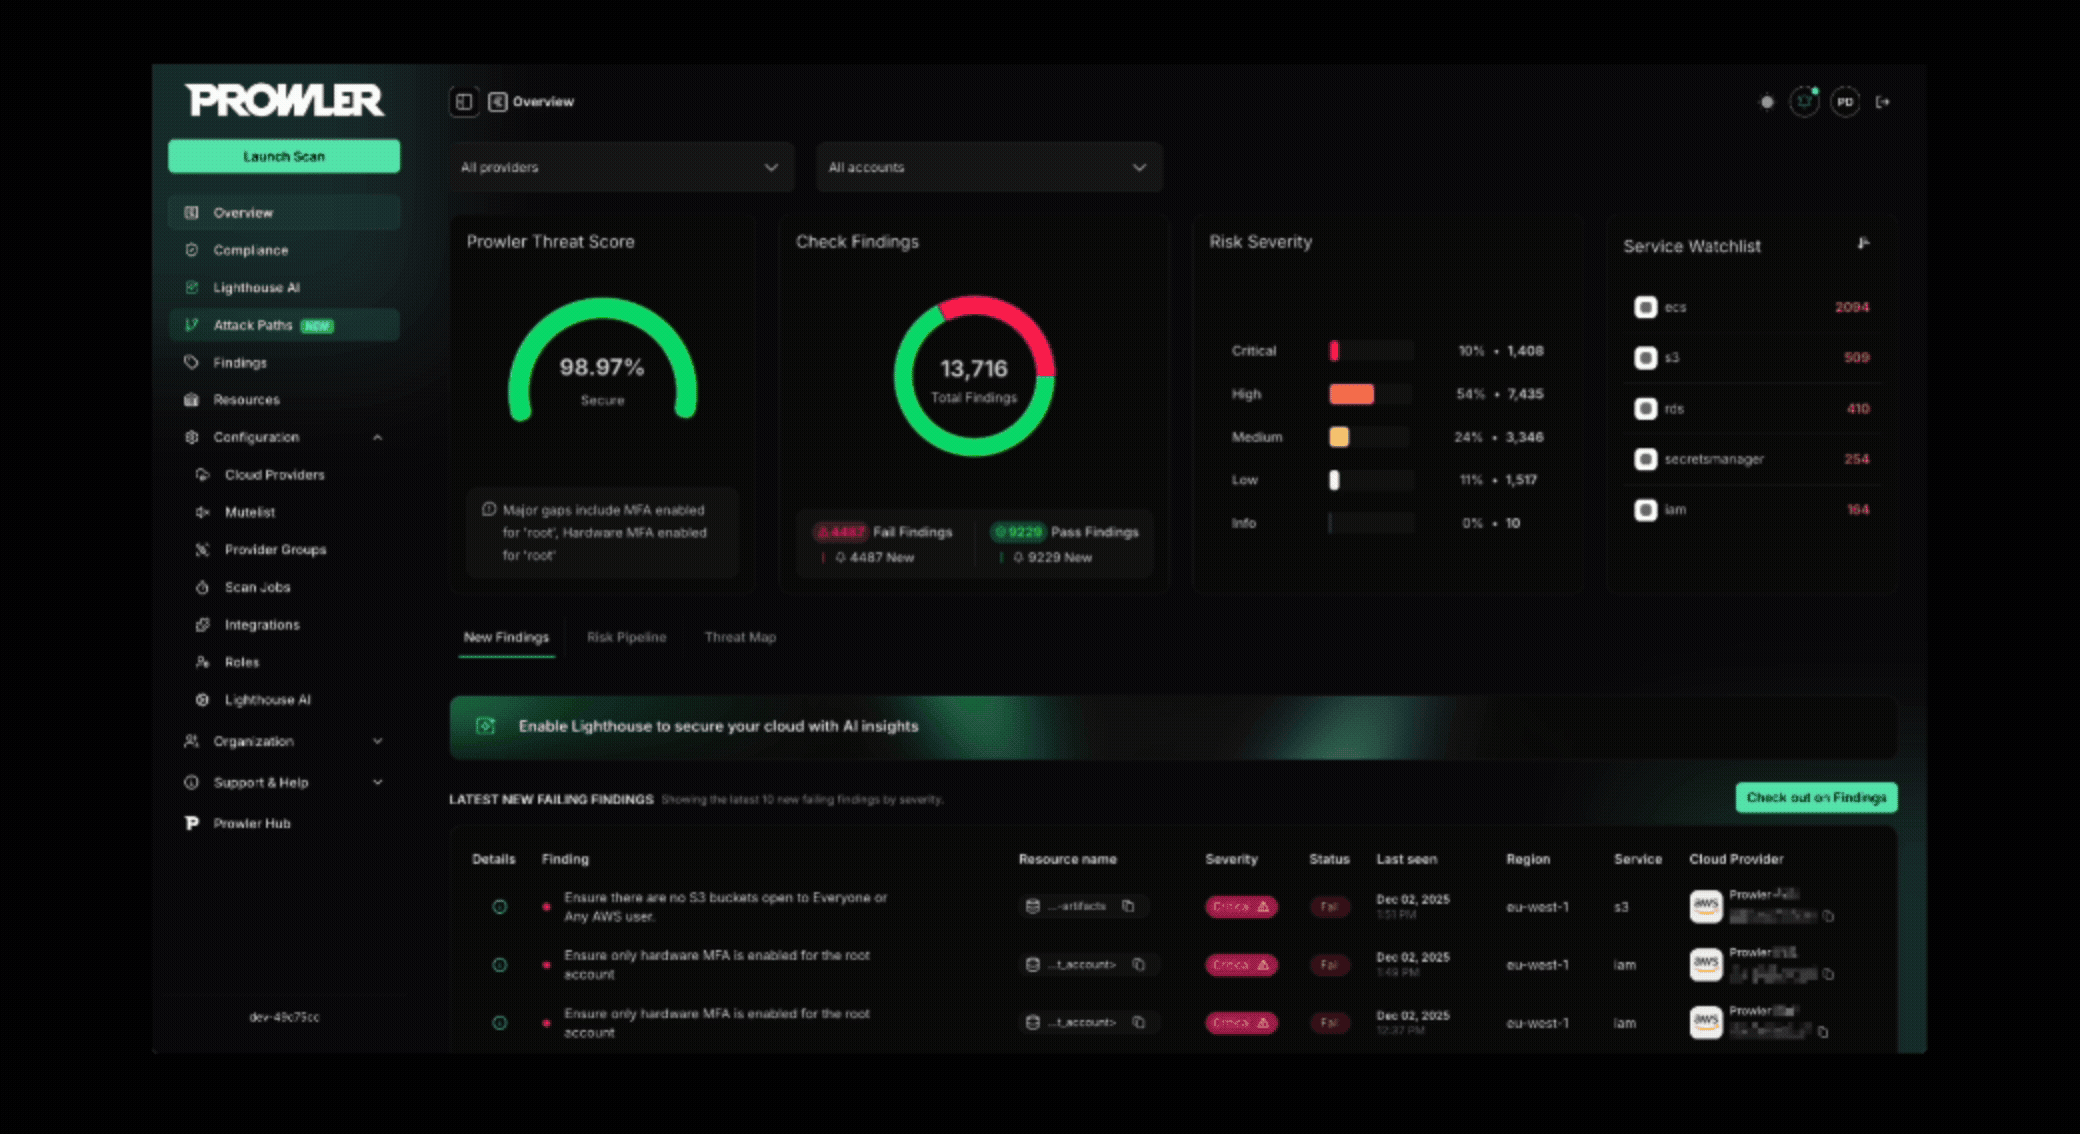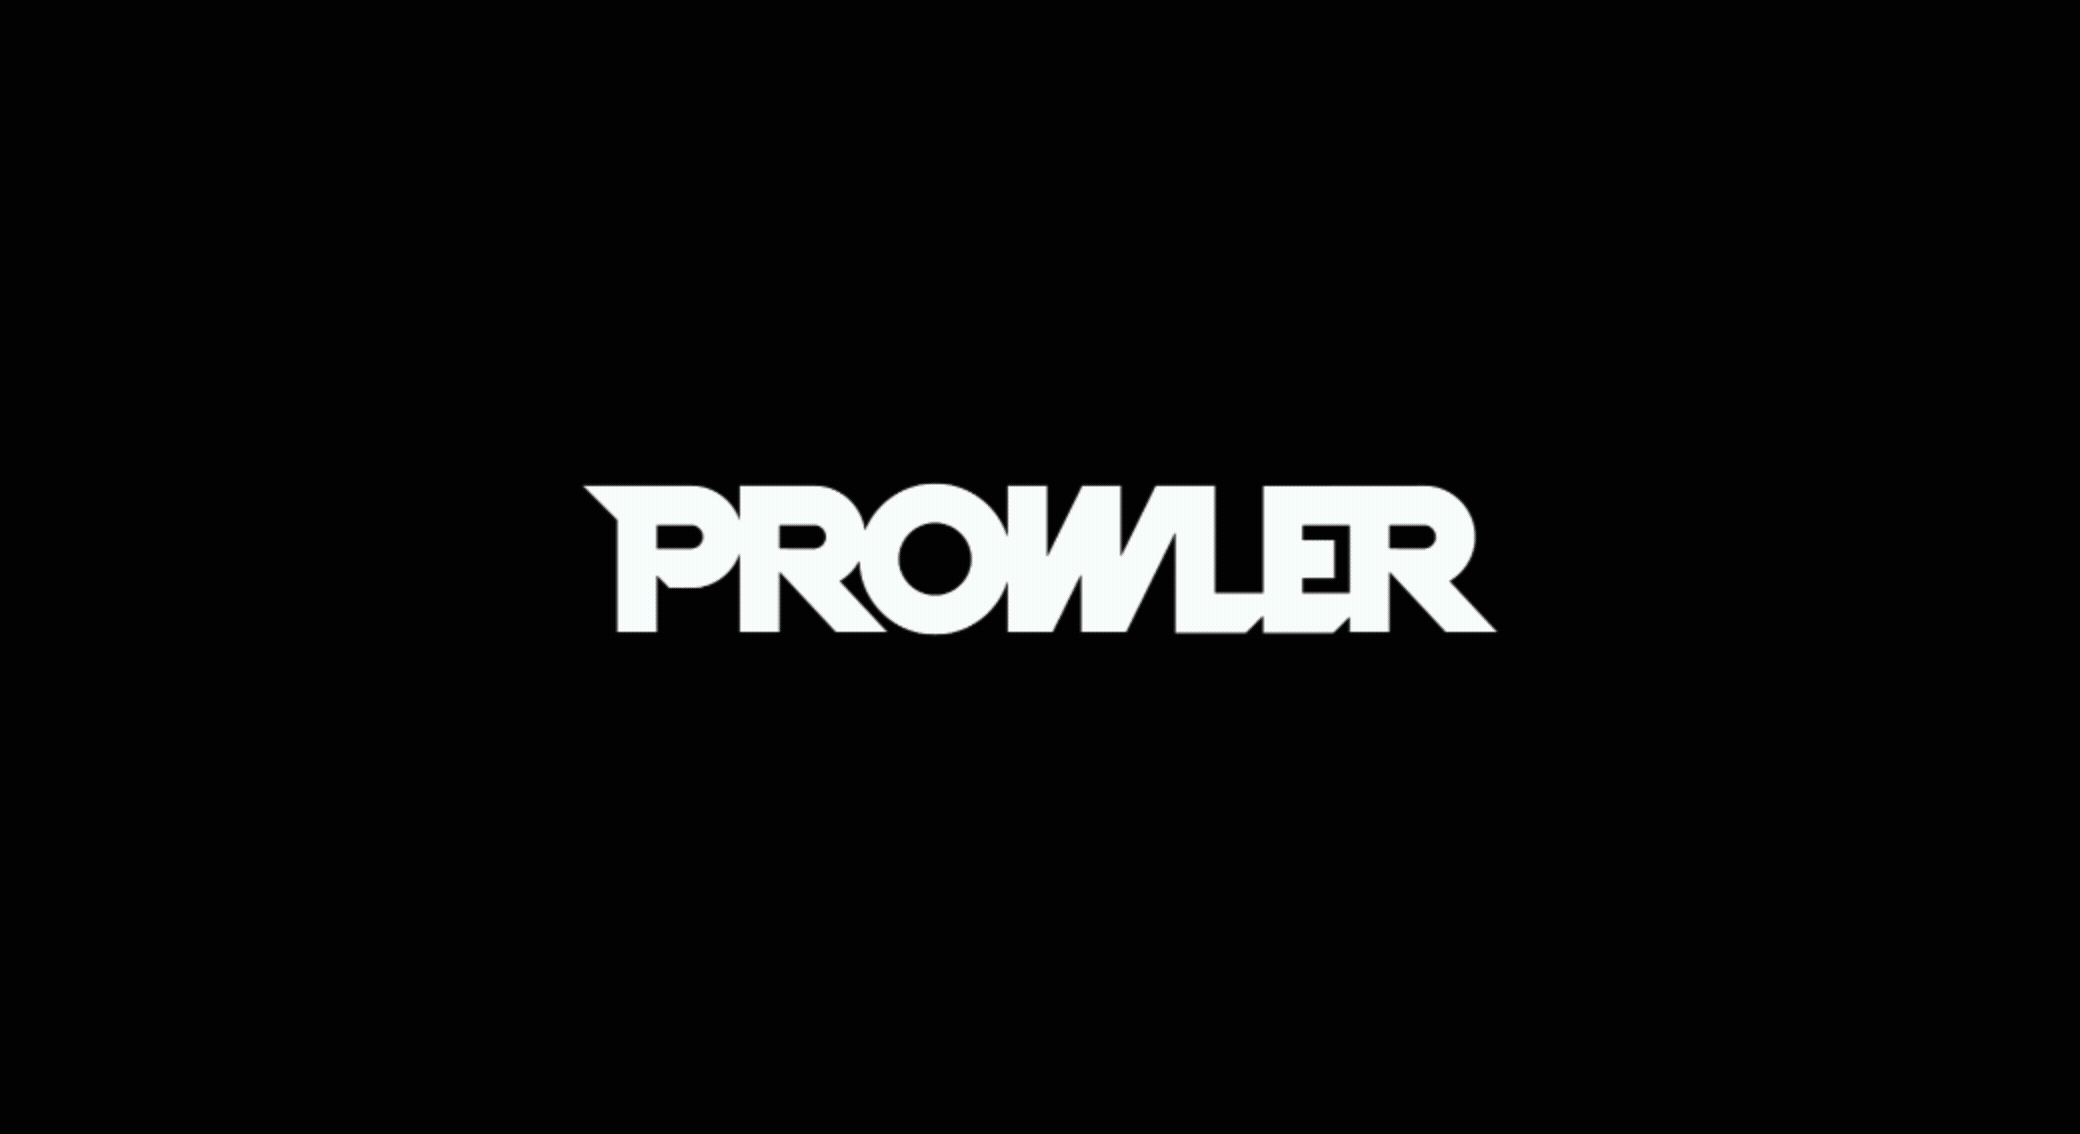
Prowler è la piattaforma open source per la sicurezza del cloud più utilizzata al mondo, che automatizza sicurezza e conformità su qualsiasi ambiente cloud. Con migliaia di controlli di sicurezza pronti all'uso, indicazioni per la remediation e framework di conformità, Prowler è progettata per "proteggere QUALSIASI cloud alla velocità dell'AI". Prowler offre valutazioni, dashboard, report e integrazioni guidate dall'AI, personalizzabili e facili da usare, rendendo la sicurezza del cloud semplice, scalabile ed economicamente vantaggiosa per organizzazioni di qualsiasi dimensione.
Prowler include centinaia di controlli integrati per garantire la conformità a standard e framework, tra cui:
Prowler Cloud e Prowler Local Server, la sua versione open source self-hosted, sono applicazioni web che semplificano l'esecuzione di Prowler sui tuoi account dei provider cloud. Offrono un'interfaccia intuitiva per visualizzare i risultati e snellire le tue valutazioni di sicurezza.
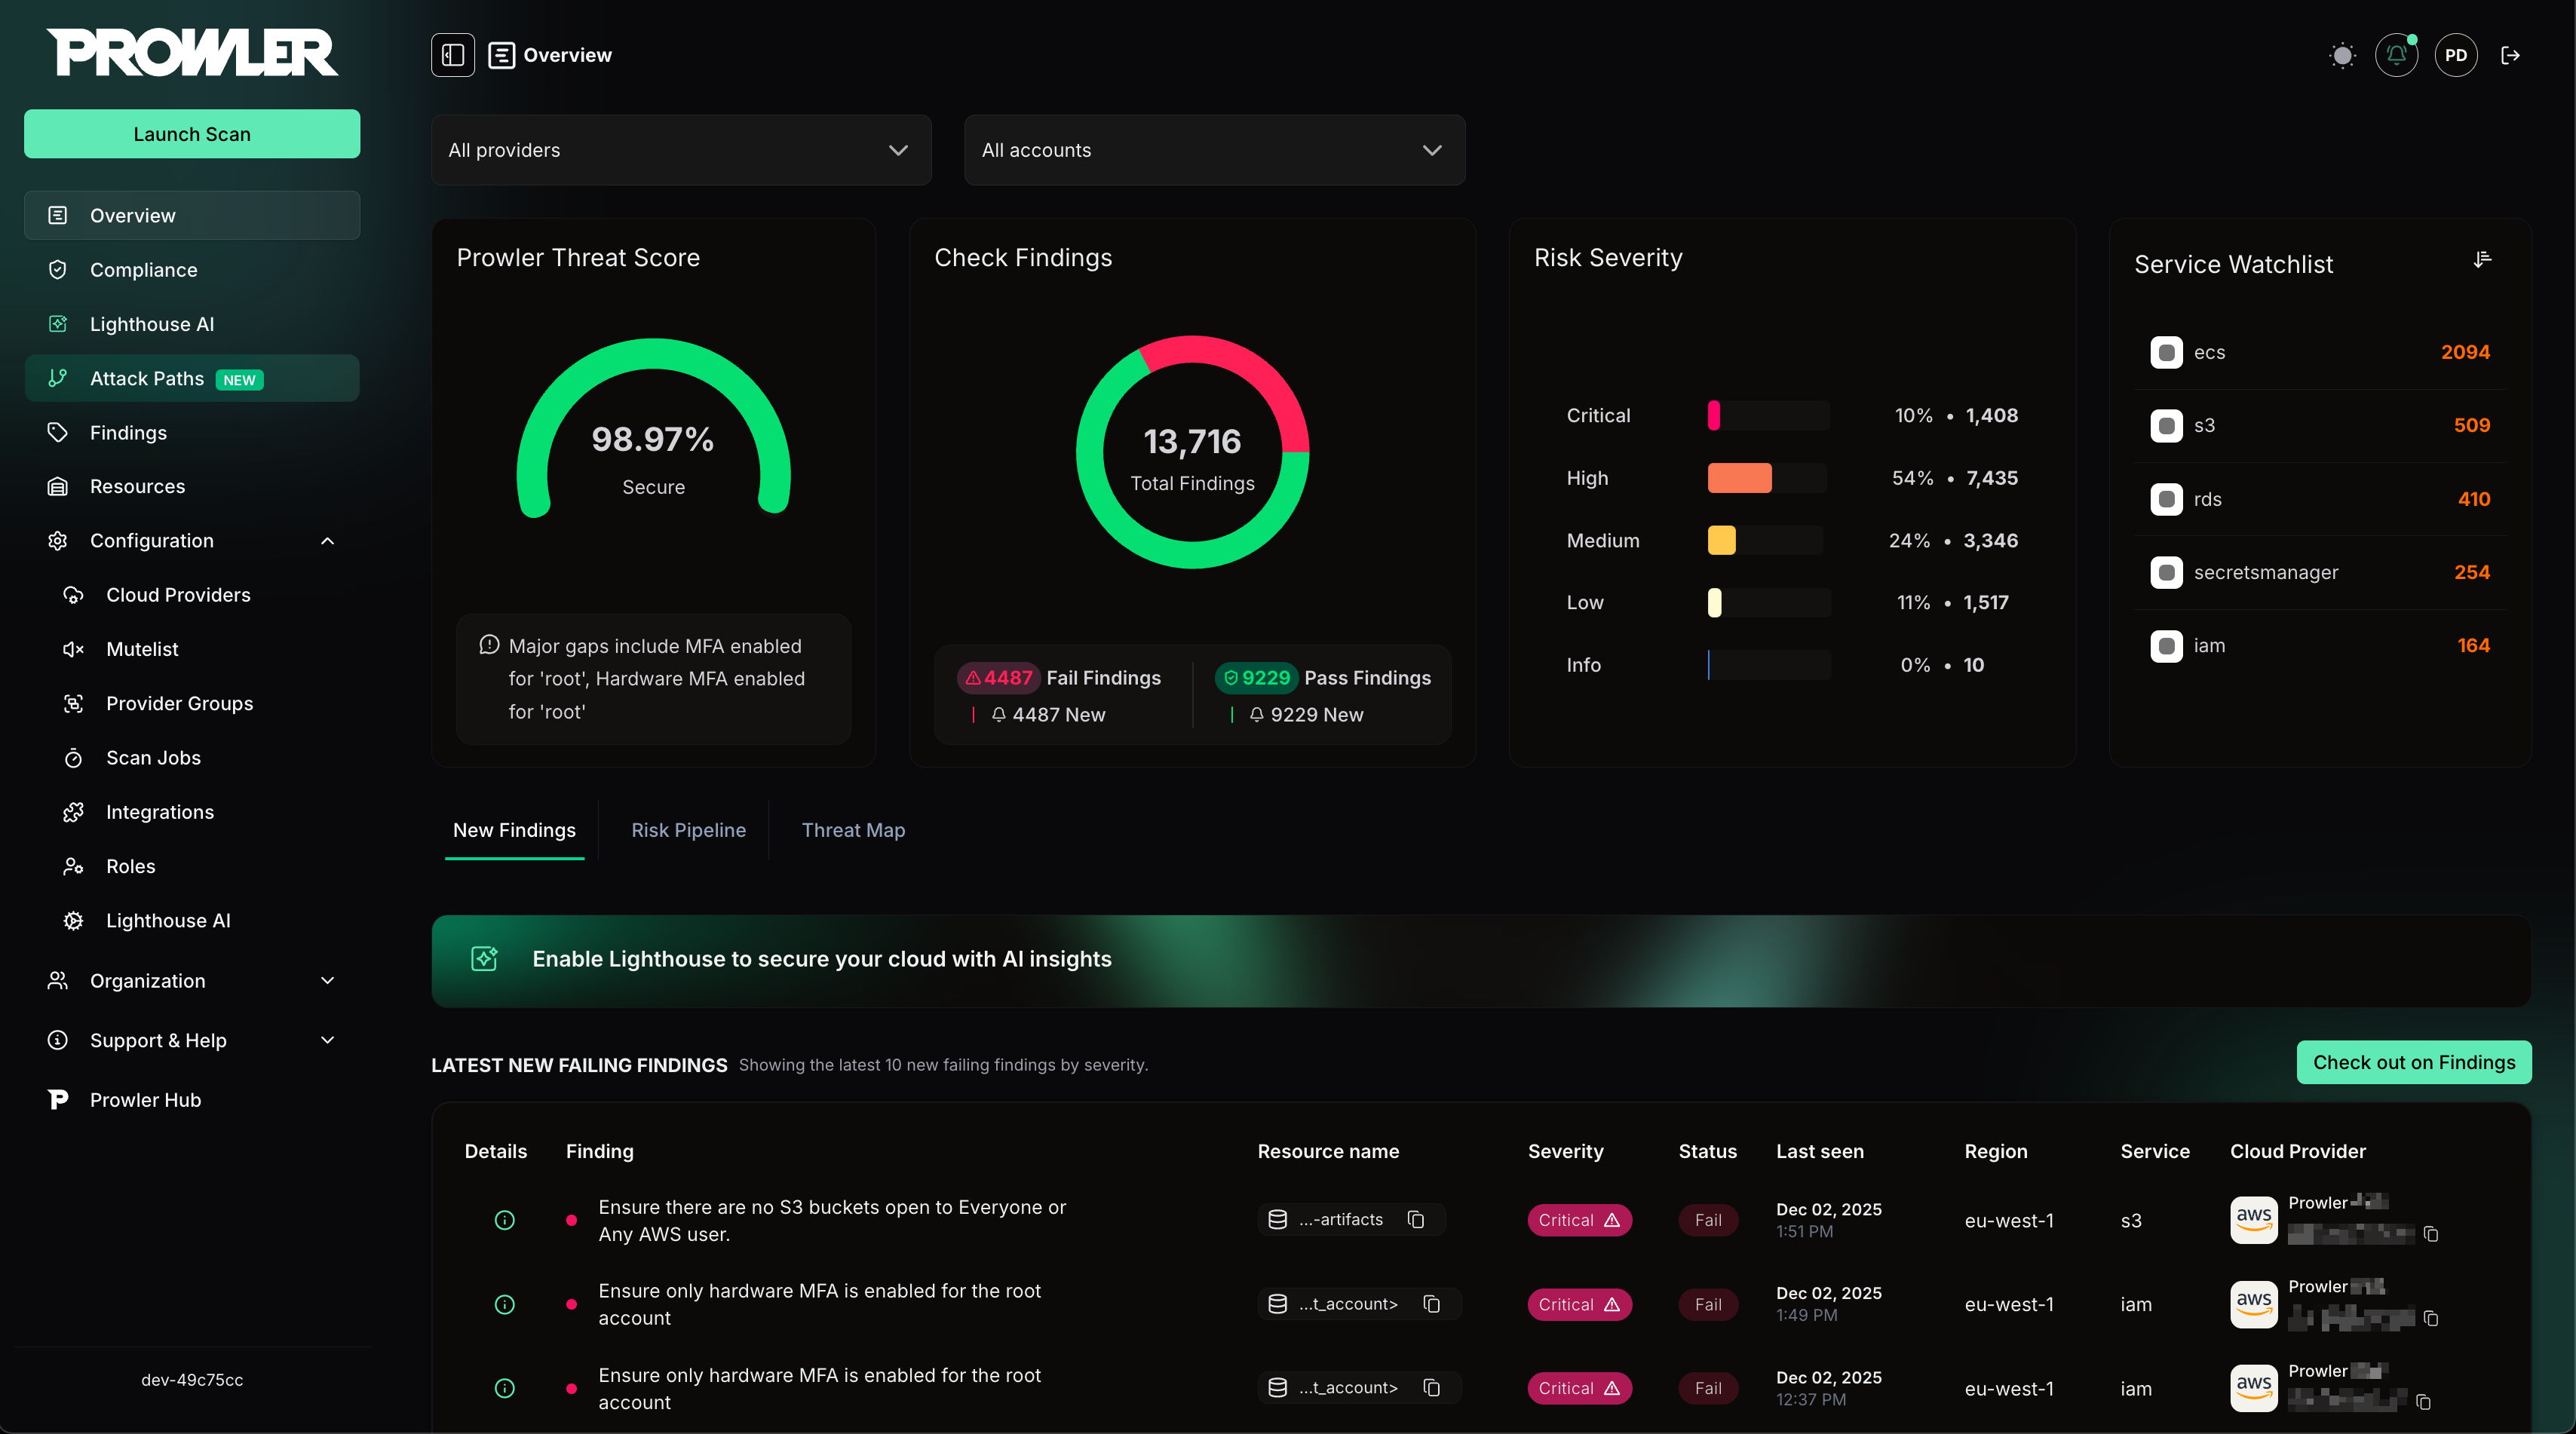
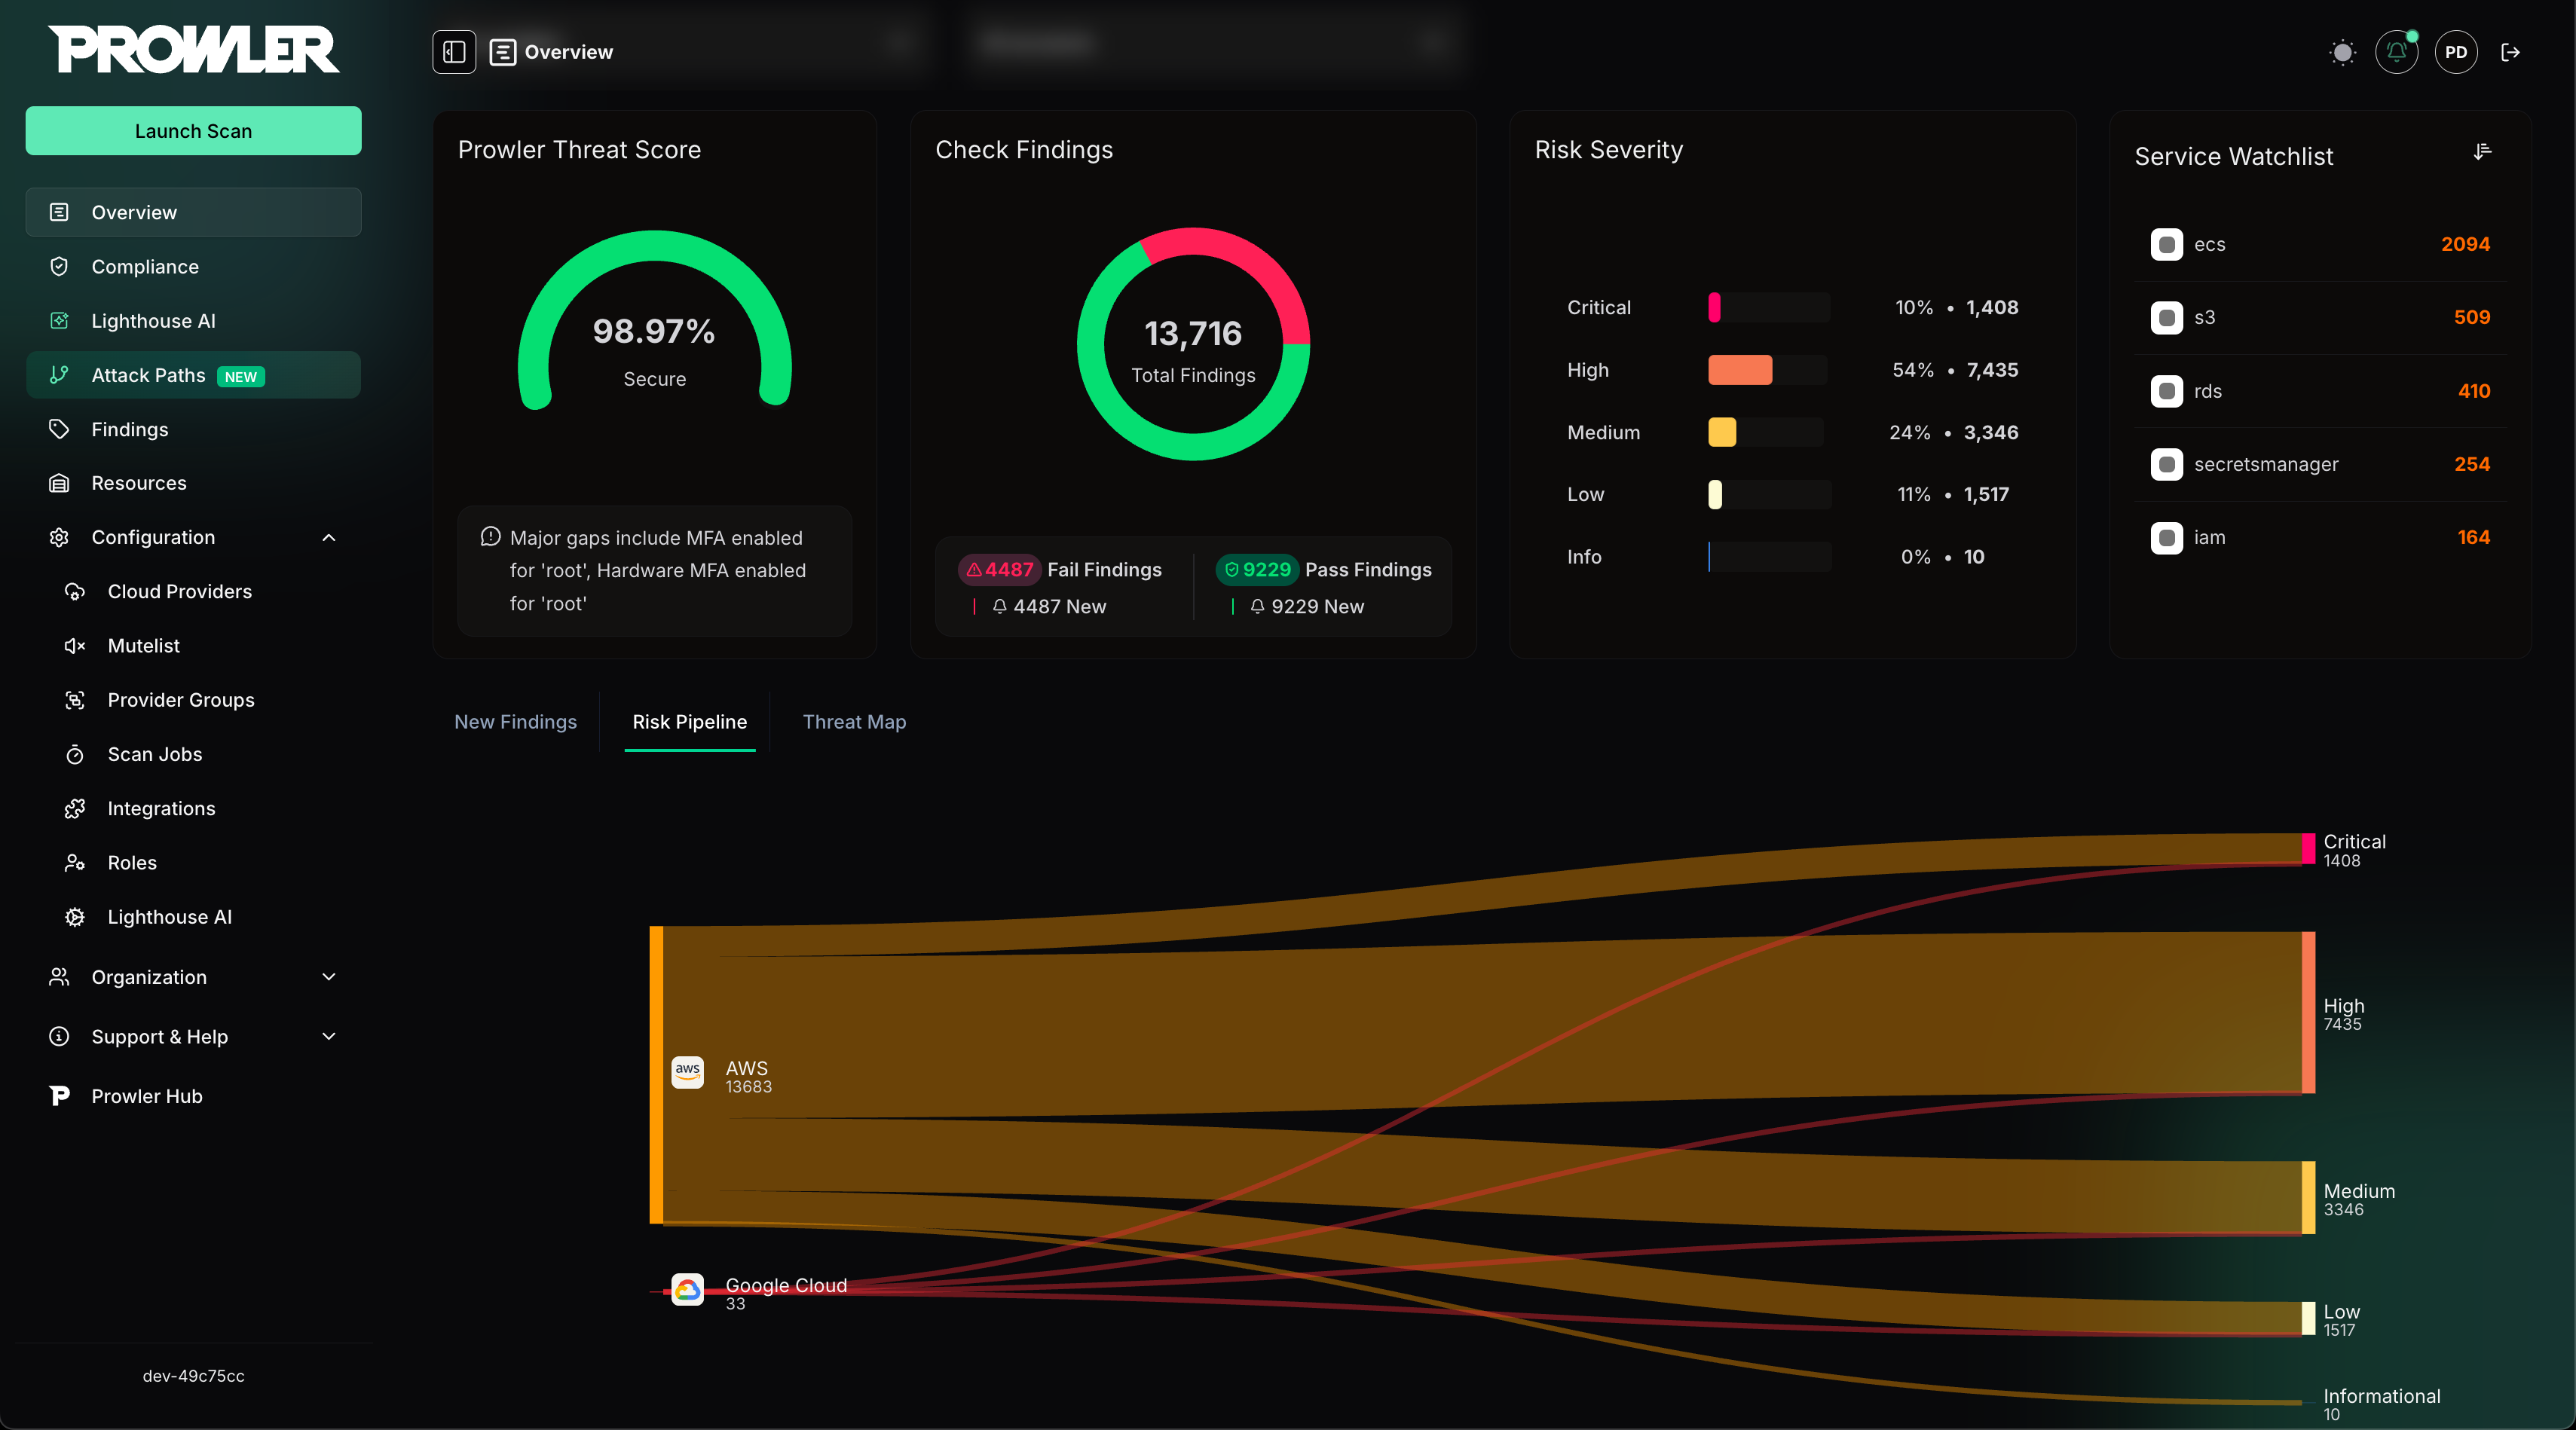
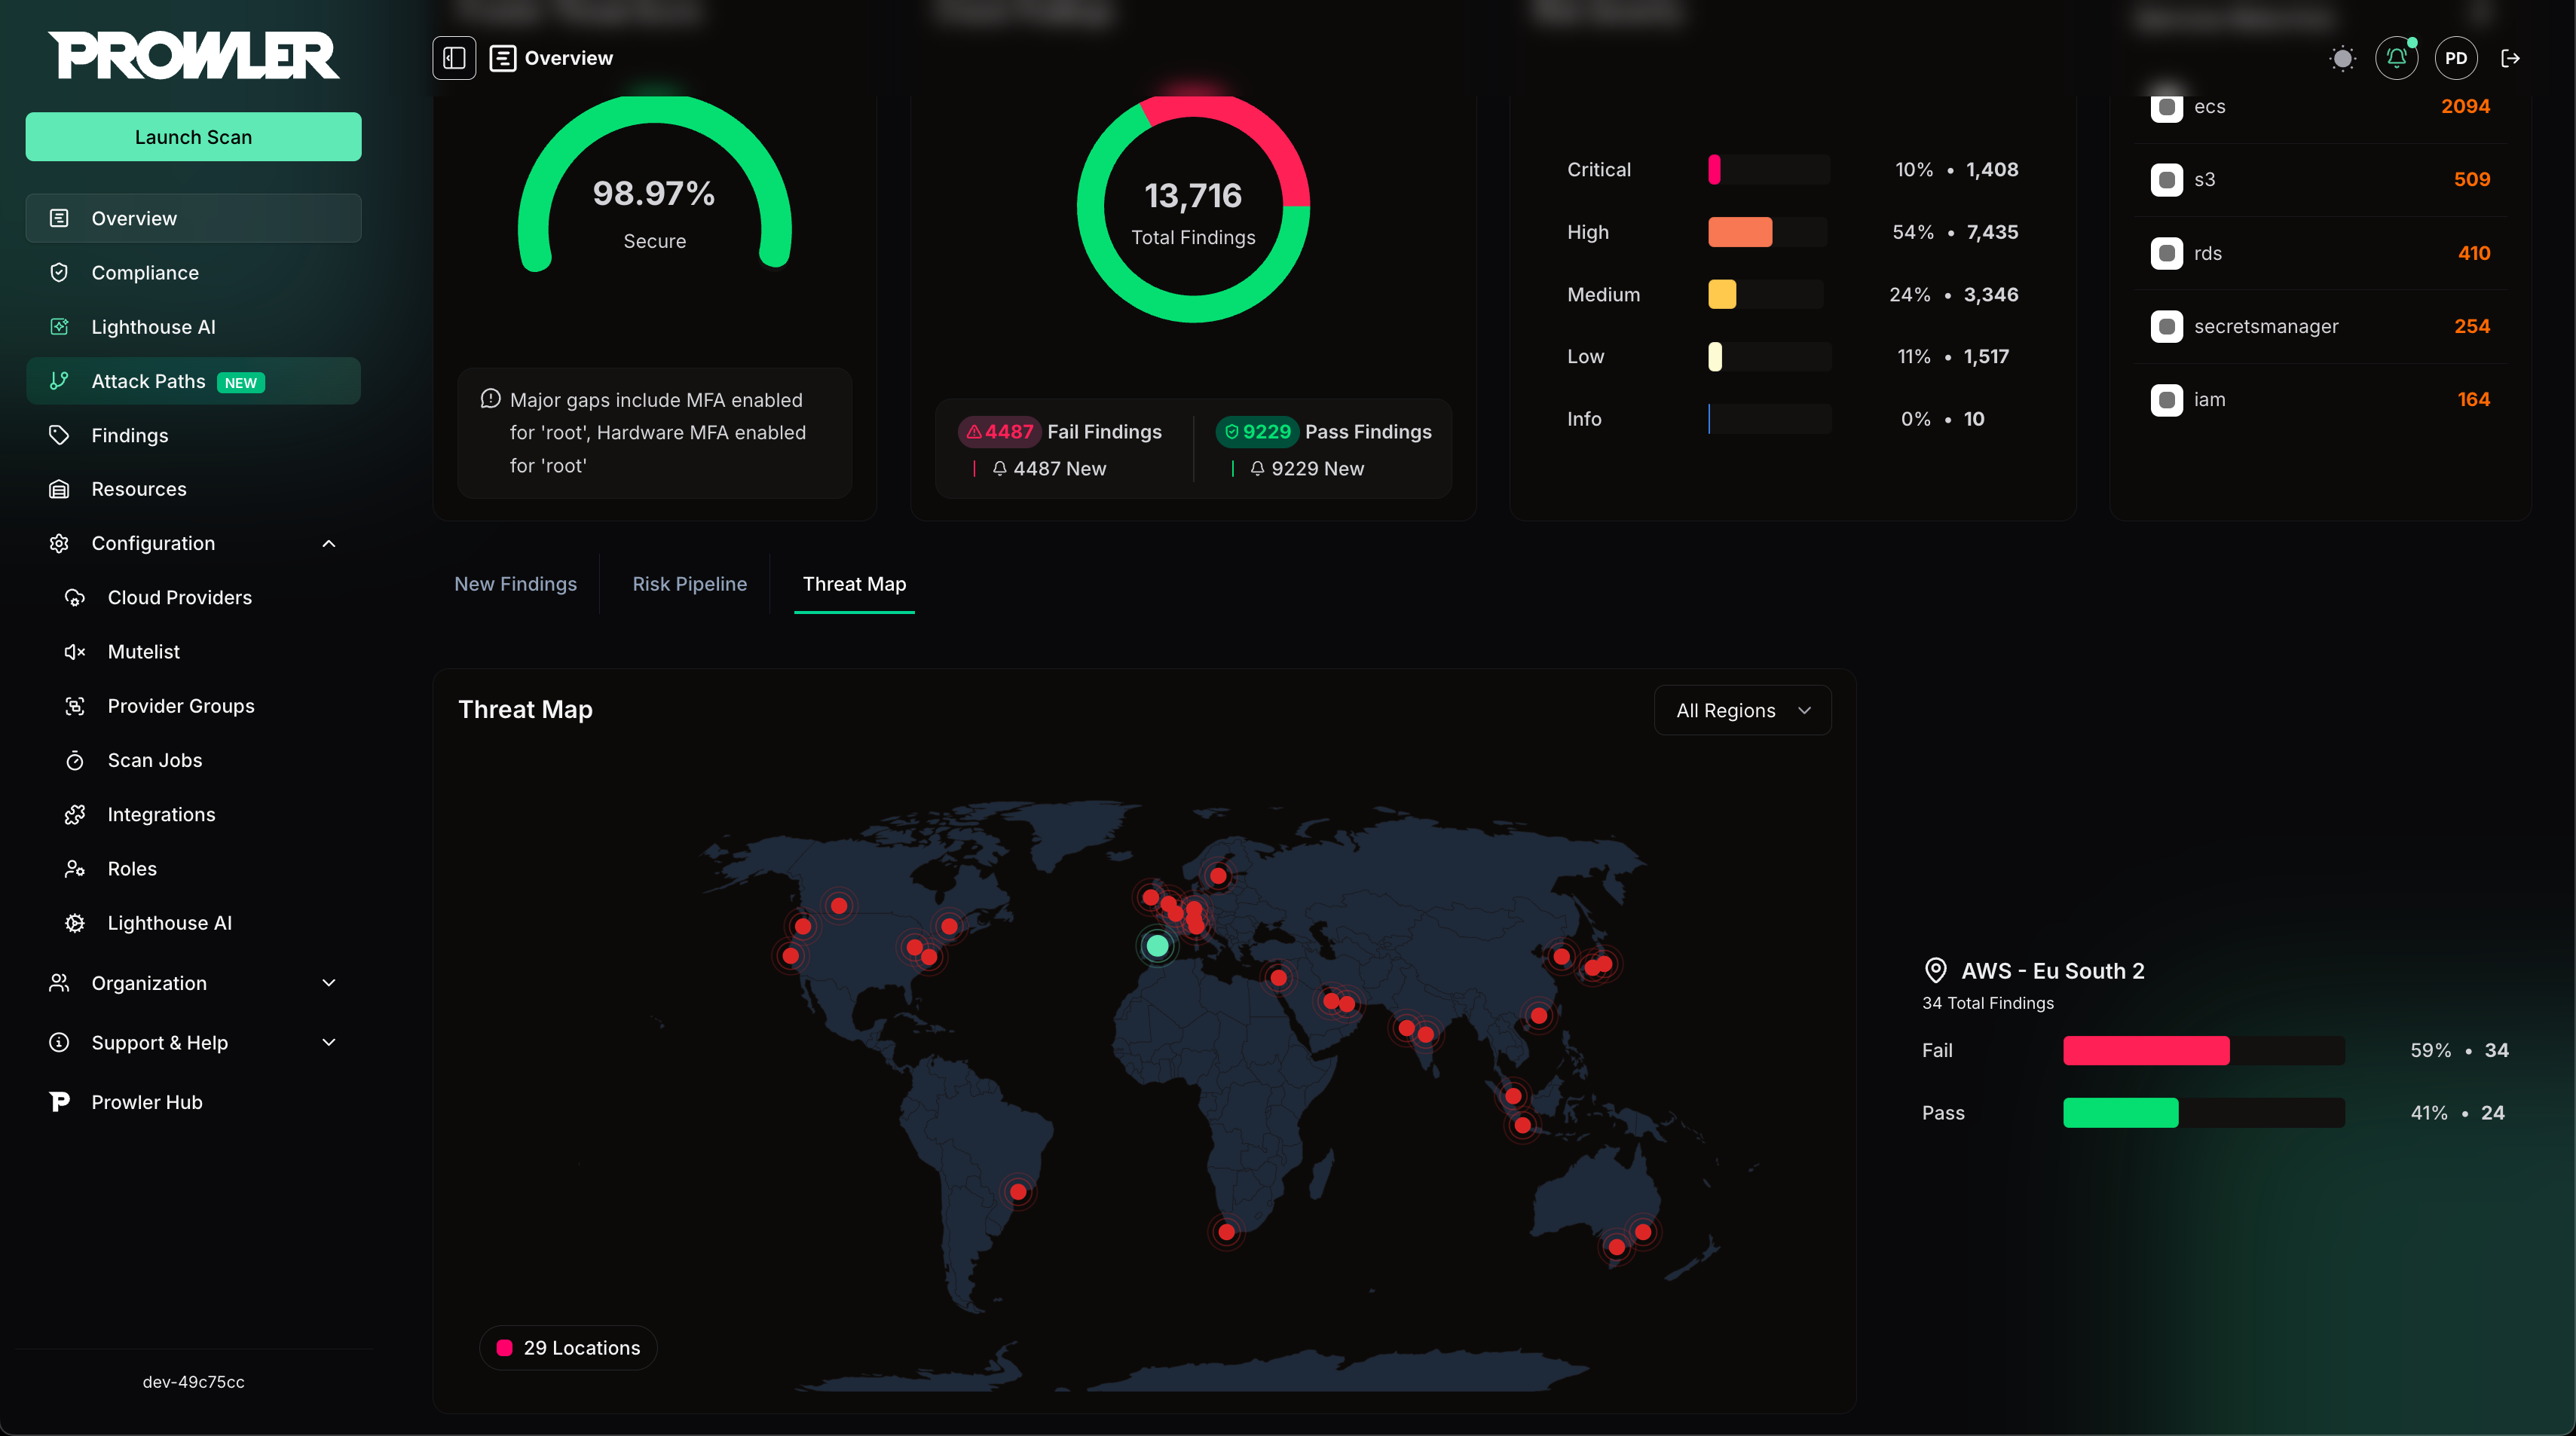
Per maggiori dettagli, consulta la documentazione di Prowler Local Server
prowler <provider>
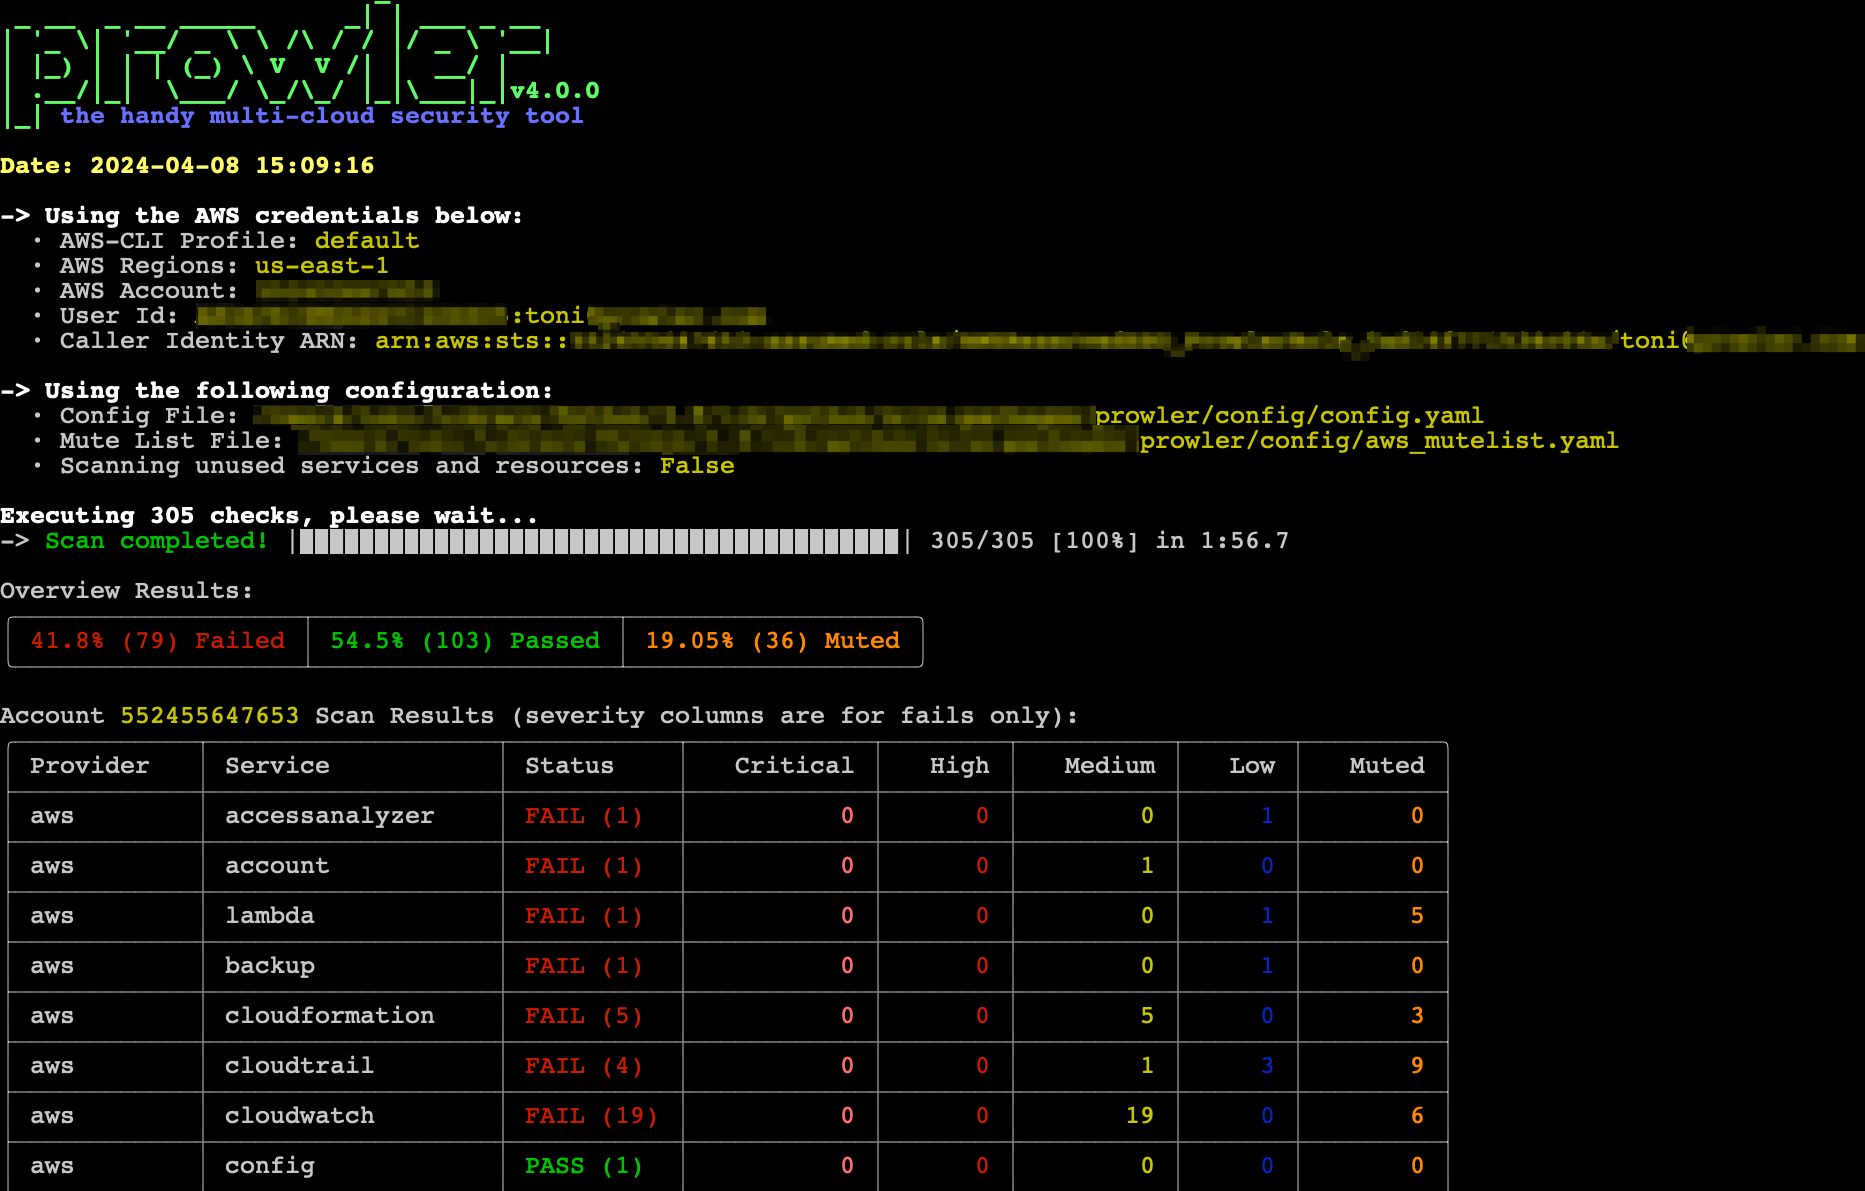
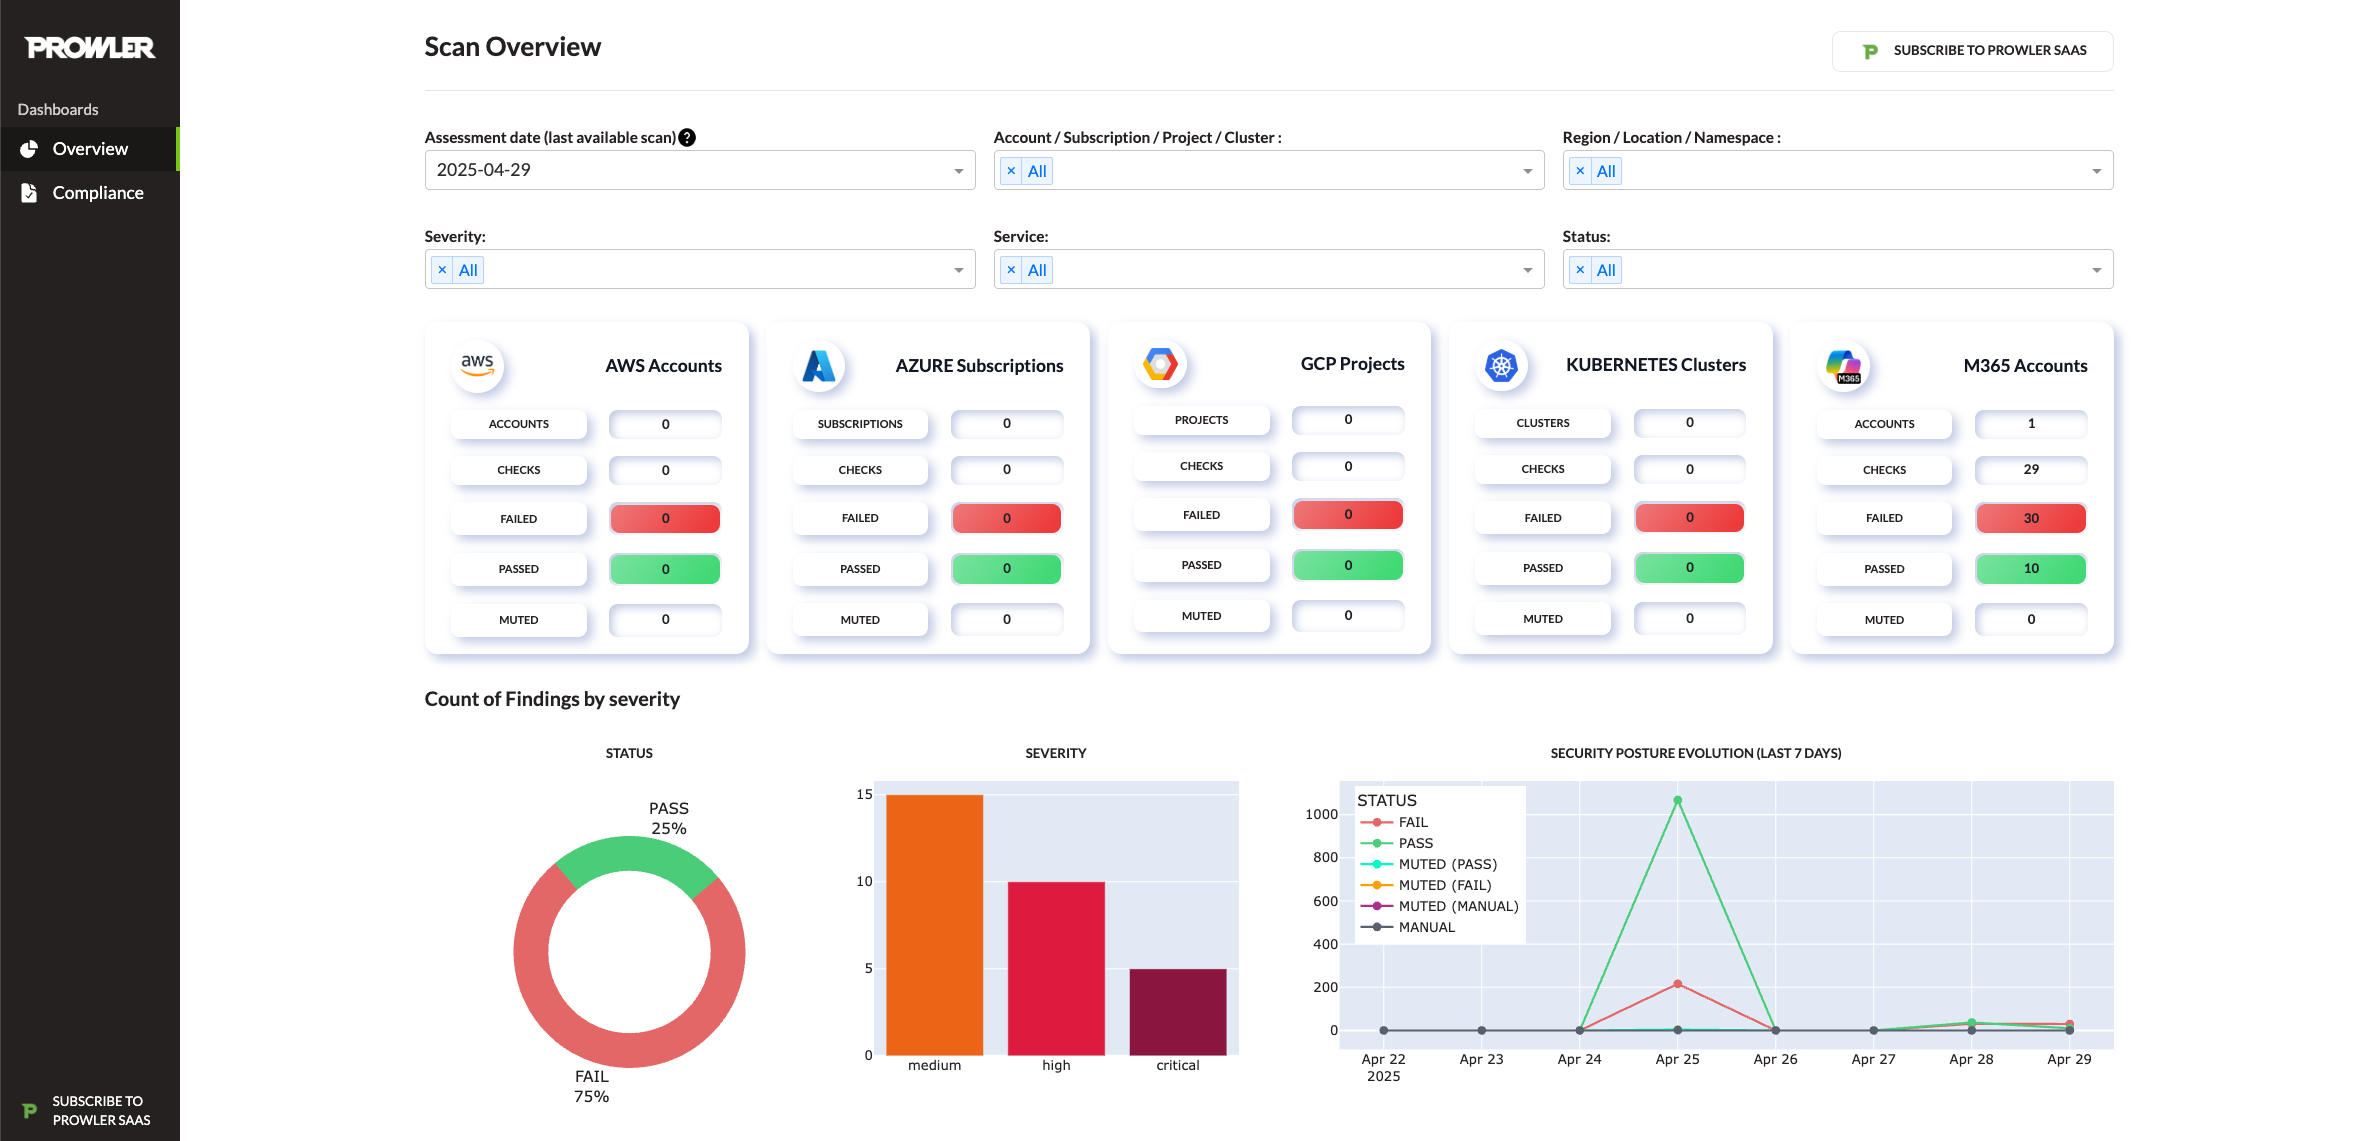
prowler dashboard
Attack Paths estende automaticamente ogni scansione AWS completata con un grafo che combina l'inventario cloud di Cartography con i risultati di Prowler. La funzionalità viene eseguita nel worker dell'API dopo ogni scansione.
Sono supportati due backend per il grafo come sink persistente:
neo4j).Seleziona il sink con ATTACK_PATHS_SINK_DATABASE (neo4j o neptune; predefinito neo4j).
Nota: l'ingestione di Cartography utilizza sempre un database Neo4j temporaneo, indipendentemente dal sink configurato. Le variabili
NEO4J_*riportate di seguito devono rimanere impostate anche quandoATTACK_PATHS_SINK_DATABASE=neptune.


