 owasp/owasp-subtractive-hardening-top-10
Il progetto OWASP Subtractive Security Top 10 è un'iniziativa volta a identificare, documentare e promuovere le opportunità a più alto impatto per ridurre il rischio informatico attraverso l'eliminazione dei percorsi di attacco.


L'OWASP Subtractive Security Top 10 Project è un'iniziativa volta a identificare, documentare e promuovere le opportunità ad alto impatto per ridurre il rischio informatico attraverso l'eliminazione dei percorsi di attacco.
A differenza delle indicazioni di sicurezza tradizionali che si concentrano principalmente sull'aggiunta di controlli, il Subtractive Security Top 10 enfatizza la rimozione della superficie di attacco non necessaria, delle relazioni di fiducia, dei protocolli, dei privilegi, dei servizi e dei percorsi di comunicazione che consentono all'avversario di progredire.
Il progetto si fonda sul principio che il controllo di sicurezza più efficace è spesso la completa rimozione di un percorso di attacco, anziché tentare di monitorarlo o gestirlo.
La visione a lungo termine del progetto è quella di stabilire l'eliminazione dei percorsi di attacco come disciplina fondamentale dell'ingegneria della sicurezza, supportata da risultati misurabili attraverso lo standard Path Erasure Rate (PER).
Gli attaccanti possono percorrere solo i percorsi che esistono.
L'obiettivo della Subtractive Security è eliminare o limitare sistematicamente tali percorsi finché l'attività dell'avversario non può più tradursi in un impatto materiale sul business.
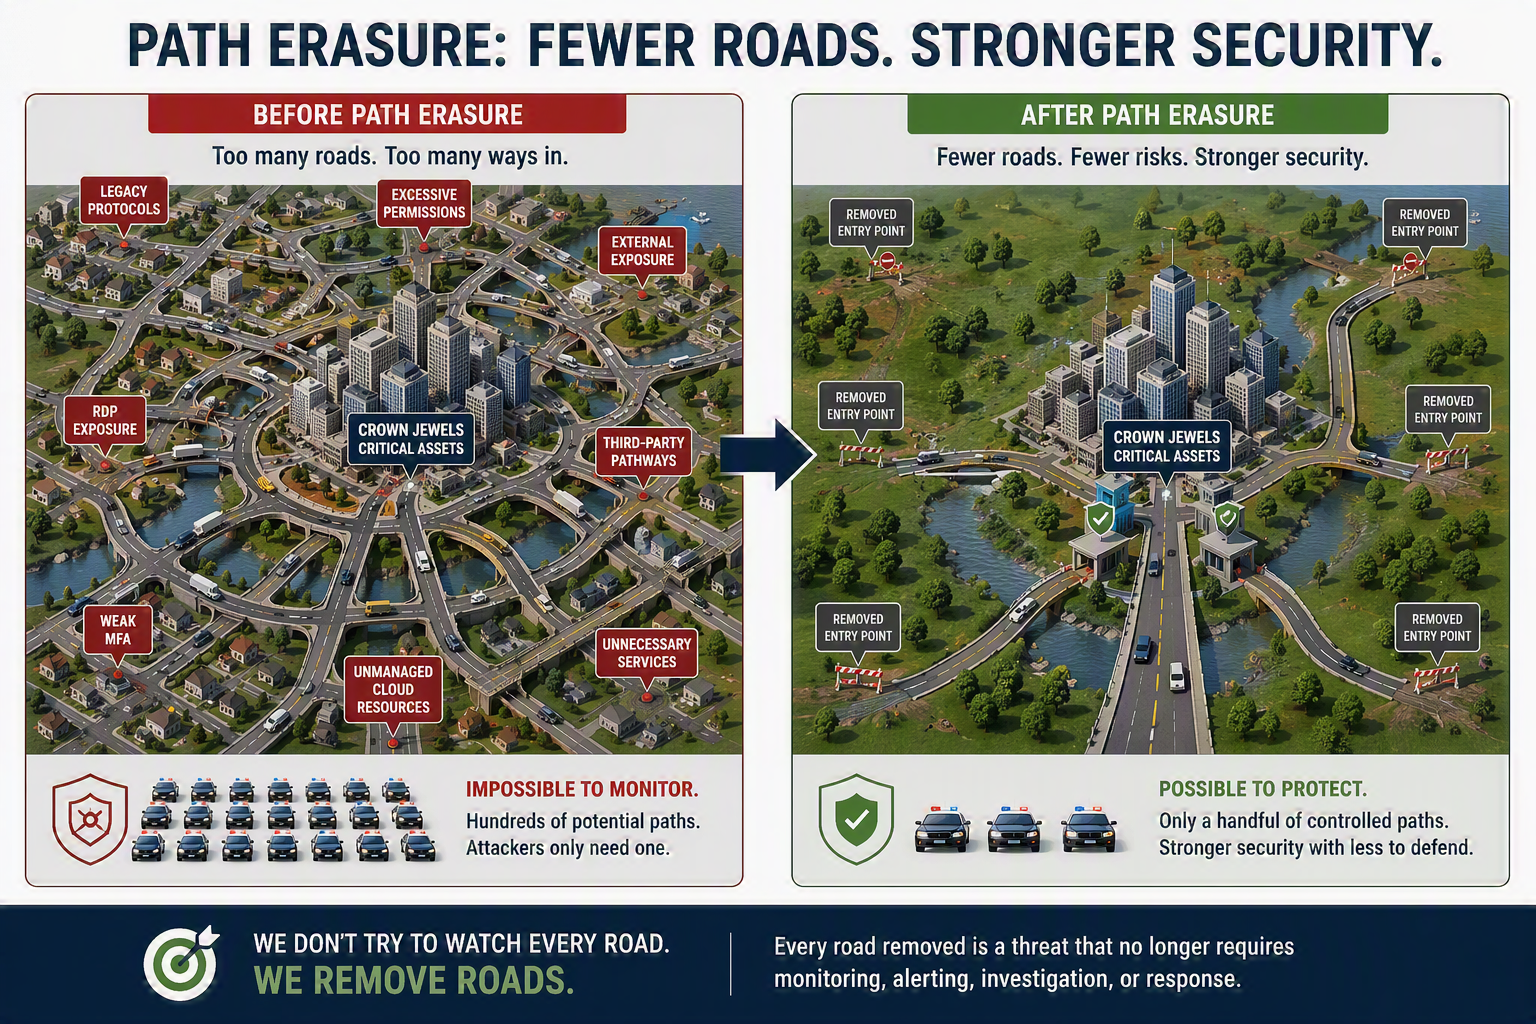
Lo scopo di questo progetto è fornire indicazioni pratiche e basate sull'evidenza per identificare ed eliminare i percorsi di attacco comuni attraverso sistemi operativi, piattaforme cloud, sistemi di identità e ambienti aziendali.
Ciascuna Top 10 si concentra sui percorsi di attacco la cui rimozione produce riduzioni sproporzionate del rischio, minimizzando al contempo l'impatto operativo.
Il progetto cerca di rispondere a una semplice domanda:
Cosa si può rimuovere per rendere un attacco materialmente più difficile o impossibile?
L'OWASP Subtractive Security Top 10 Project è allineato con lo standard Path Erasure Rate (PER) Engineering Standard (https://github.com/cfrenz/Path-Erasure-Engine/blob/main/PER-1.0_Engineering_Specification.md) e con lo standard Path Erasure Precedence (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/blob/main/PathErasurePrecedence.md)
PER fornisce una metodologia per misurare l'efficacia dei miglioramenti della sicurezza quantificando la riduzione dei percorsi di attacco accessibili all'avversario.
$$\text{PER} = \frac{|P_{\text{erased}}|}{|P_{\text{eligible}}|}$$
Dove $P_{\text{eligible}}$ rappresenta i percorsi di attacco validi e concretamente sfruttabili identificati nell'ambito di applicazione, e $P_{\text{erased}}$ rappresenta il sottoinsieme in cui gli archi eseguibili sono stati rimossi strutturalmente.
PER funge da framework di misurazione quantitativa per la Subtractive Security.
Il Subtractive Security Top 10 identifica i percorsi di attacco ad alto valore la cui eliminazione dovrebbe produrre riduzioni significative delle capacità dell'avversario, mentre PER fornisce il meccanismo per convalidare e misurare tali riduzioni.
Insieme, essi stabiliscono un processo ingegneristico ripetibile per la scoperta, la prioritizzazione, l'eliminazione e la misurazione dei percorsi di attacco.
Un'implementazione di riferimento su come calcolare il PER è disponibile all'indirizzo (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/tree/main/PER).
Il progetto si basa sul principio che i controlli di sicurezza non forniscono livelli uguali di riduzione del rischio.
La gerarchia riflette un semplice principio:
Cancellazione architetturale > Vincolo architetturale > Monitoraggio
Ogni volta che un percorso di attacco può essere eliminato, l'eliminazione è preferibile. Se l'eliminazione non è fattibile, il percorso dovrebbe essere limitato. Il monitoraggio è riservato ai percorsi residui che non possono essere rimossi o limitati a sufficienza.
La Subtractive Security dà priorità a:
Rimuovere completamente i percorsi di attacco.
Esempi:
Limitare i percorsi di attacco che non possono essere eliminati.
Esempi:
Monitorare il rischio residuo che non può essere eliminato o limitato.
Esempi:
Questa gerarchia riflette la convinzione del progetto che l'eliminazione di un percorso di attacco sia generalmente più efficace del rilevarne l'utilizzo, come descritto nel Principio del Carico di Assunzione.
Il framework Subtractive Hardening e la metrica Path Erasure Rate (PER) tracciano il loro lignaggio formale attraverso una progressione ininterrotta e con marca temporale di ricerca peer-reviewed, test in ambienti di produzione e divulgazioni pubbliche che va dal 2015 a oggi.
Per consultare il registro pubblico con marca temporale, le fondamenta peer-reviewed e lo sviluppo storico del framework, fare riferimento a Lineage & Prior Art (Lineage.md).
L'OWASP Subtractive Hardening Top 10 è una famiglia di standard di ingegneria della sicurezza specifici per piattaforma che operano sotto un insieme comune di leggi architetturali universali.
Alla base del framework vi è l'OWASP Universal Subtractive Security Laws Top 10, che definisce principi di riduzione dei percorsi di attacco indipendenti dalla piattaforma, applicabili a sistemi operativi, piattaforme cloud, sistemi di identità, ambienti SaaS, reti, dispositivi embedded e futuri domini tecnologici.
Gli standard specifici per ambiente forniscono implementazioni di riferimento di queste leggi universali all'interno di particolari stack tecnologici.
Il progetto OWASP Subtractive Security Top 10 include standard di governance che rendono operativa la riduzione dei percorsi di attacco all'interno dei programmi di sicurezza.








