
 #1
Strumenti per audit configurazione, scansione conformità, benchmark hardening e rilevamento drift.
Raccomandato da Kitploit

 aquasecurity/trivy
Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro
 complianceascode/content
Genera contenuti di sicurezza SCAP, Ansible, Bash e CEL per la valutazione della conformità e l'hardening automatizzato su host Linux, container e…
 open-policy-agent/gatekeeper
Motore di policy Kubernetes con controllo delle ammissioni basato su OPA, mutazione e audit per applicare configurazioni di sicurezza e conformità.
 kyverno/kyverno
Applica sicurezza e conformità sui cluster Kubernetes tramite controlli di ammissione, mutazione delle risorse, scansioni in background e verifica…
 stackrox/kube-linter
KubeLinter è uno strumento di analisi statica che controlla i file YAML di Kubernetes e i chart Helm per garantire che le applicazioni rappresentate…
 praetorian-inc/nerva
CLI per fingerprinting rapido di servizi per oltre 170 protocolli (TCP/UDP/SCTP) - sviluppato da Praetorian
 bridgecrewio/checkov
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…
 mondoohq/cnspec
Sicurezza open source e cloud-native per proteggere tutto, dalla build al runtime
 cloud-custodian/cloud-custodian
Motore di regole per sicurezza cloud, ottimizzazione dei costi e governance, DSL in YAML per policy per interrogare, filtrare e agire sulle risorse
 salesforce/cloudsplaining
Cloudsplaining è uno strumento di valutazione della sicurezza AWS IAM che identifica le violazioni del principio del minimo privilegio e genera un…
 open-policy-agent/opa
Motore di policy dichiarativo che consente autorizzazione e applicazione delle policy su servizi, Kubernetes, Terraform, Docker e API utilizzando il…
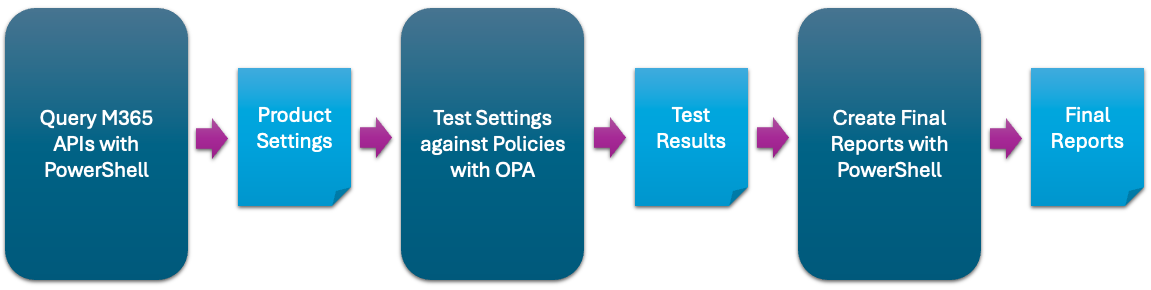 cisagov/scubagear
Automazione per valutare lo stato del tuo tenant M365 rispetto alle baseline di CISA
 corazawaf/coraza
Libreria firewall per applicazioni web basata su Go, compatibile con le regole ModSecurity SecLang e con l'OWASP Core Rule Set v4, che fornisce…
 prowler-cloud/prowler
Prowler è la piattaforma open-source per la sicurezza cloud più diffusa al mondo che automatizza sicurezza e conformità in qualsiasi ambiente cloud.…
 kubescape/kubescape
Piattaforma di sicurezza Kubernetes open-source che analizza cluster, manifest e immagini alla ricerca di configurazioni errate, vulnerabilità e…
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
 snyk/cli
Snyk CLI esegue la scansione e il monitoraggio dei tuoi progetti per vulnerabilità di sicurezza.
 projectdiscovery/nuclei
Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…
