 0sec-labs/foxguard
Uno scanner di sicurezza del codice universale e veloce, scritto in Rust. Batterie incluse: supporta 14 linguaggi, TUI per triage, segreti, audit post-quantistici, scansioni differenziali e altro ancora 𓃥

Scansione di sicurezza locale e veloce per codice, segreti, dipendenze e rischio crittografico.
Integrato in 0sec, l'harness open per la cybersecurity.


npx foxguard .
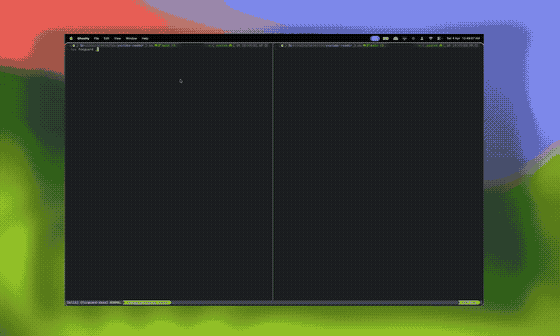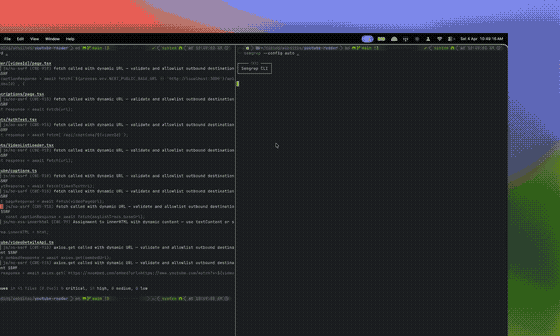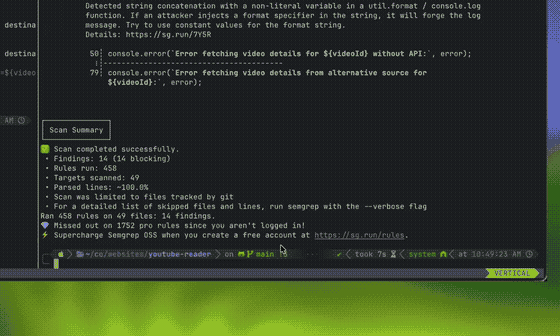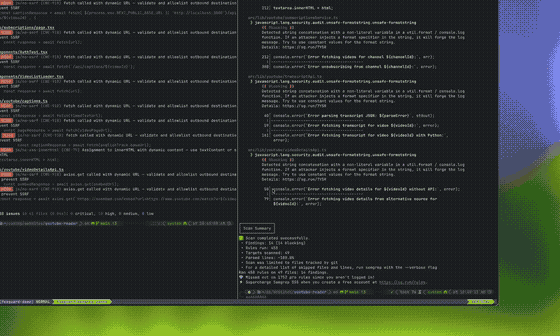
 Oltre 200 regole integrate per 12 linguaggi sorgente, più controlli su configurazioni e manifest
 Taint tracking per 14 linguaggi, con analisi cross-file per Python, JavaScript, Go, Java, Ruby, PHP, C# e Kotlin
 Scansioni locali e CI veloci, con modalità diff per “cosa ha aggiunto questo branch?”
 Scansione dei segreti, scansione delle dipendenze basata su OSV e audit crittografico post-quantum
 Bridge YAML compatibile con Semgrep/OpenGrep che carica circa il 98% del registry pubblico (report di copertura)
 Output per terminale, JSON, SARIF, CycloneDX 1.6 CBOM e JSON compatibile con Semgrep
npx foxguard .                                      # zero install
pipx install foxguard                               # prebuilt CLI from PyPI
curl -fsSL https://foxguard.dev/install.sh | sh     # prebuilt binary (macOS/Linux)
cargo install foxguard                              # from source
Gli installer binari standalone verificano i binari delle release GitHub rispetto a checksums.txt. I binari delle release pubblicano anche le attestazioni degli artefatti GitHub; usa gh attestation verify per la verifica manuale, oppure consulta release provenance.
I wheel PyPI supportano Python 3.9+ su Linux glibc 2.28+ (x86_64/ARM64), macOS
(Intel/Apple Silicon) e Windows x86_64. In un ambiente virtuale Python esistente,
usa invece python -m pip install foxguard. Questi installano la CLI nativa
senza un compilatore Rust o un download del binario a runtime; non è
fornita alcuna API Python. Gli utenti Alpine/musl dovrebbero usare i binari standalone delle release Linux.
GitHub Action:
- uses: 0sec-labs/foxguard/[email protected]
  with:
    path: .
    severity: medium
    fail-on-findings: "true"
    upload-sarif: "true"
pre-commit:
repos:
  - repo: https://github.com/0sec-labs/foxguard
    rev: v0.14.2
    hooks:
      - id: foxguard
Integrazioni: GitHub App, VS Code, plugin Claude Code e server MCP.
foxguard-github-app scrive log JSON delimitati da newline. Le scansioni completate e fallite utilizzano event=foxguard.scan.completed e event=foxguard.scan.failed, con campi delivery, installation, repository, PR, commit, duration e usage_scope per la correlazione. Mantieni gli identificatori come campi di log, non come etichette di metrica.
Imposta FOXGUARD_INTERNAL_ACCOUNTS su un elenco separato da virgole dei tuoi account e organizzazioni GitHub. La corrispondenza non distingue maiuscole e minuscole. Gli altri proprietari sono classificati come external; un elenco non impostato o un proprietario mancante produce unknown. L'attività esterna non è prova di un cliente pagante, e le scansioni non sono persone.
Il registro delle installazioni viene riconciliato rispetto a tutte le pagine dell'API delle installazioni dell'App di GitHub all'avvio e ogni ora. I refresh falliti mantengono lo stato esistente; i webhook concorrenti hanno la precedenza. I metadati sparsi dei webhook preservano i dettagli noti dell'account e i nomi dei repository osservati. Quei nomi non costituiscono un inventario completo dei repository accessibili di un'installazione.
Persisti FOXGUARD_INSTALLATIONS_PATH e FOXGUARD_PULL_REQUEST_JOBS_PATH su storage durevole. Monitora foxguard.installations.reconcile_failed insieme ai fallimenti delle scansioni; foxguard.installations.reconciled riporta il totale e i conteggi delle installazioni interne/esterne/sconosciute dopo un refresh riuscito. Dimensiona FOXGUARD_PR_WORKERS in base alla memoria di picco misurata dello scanner e al limite di memoria del container: le terminazioni OOM dei processi figli possono verificarsi senza riavviare l'applicazione ospitata.








