
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
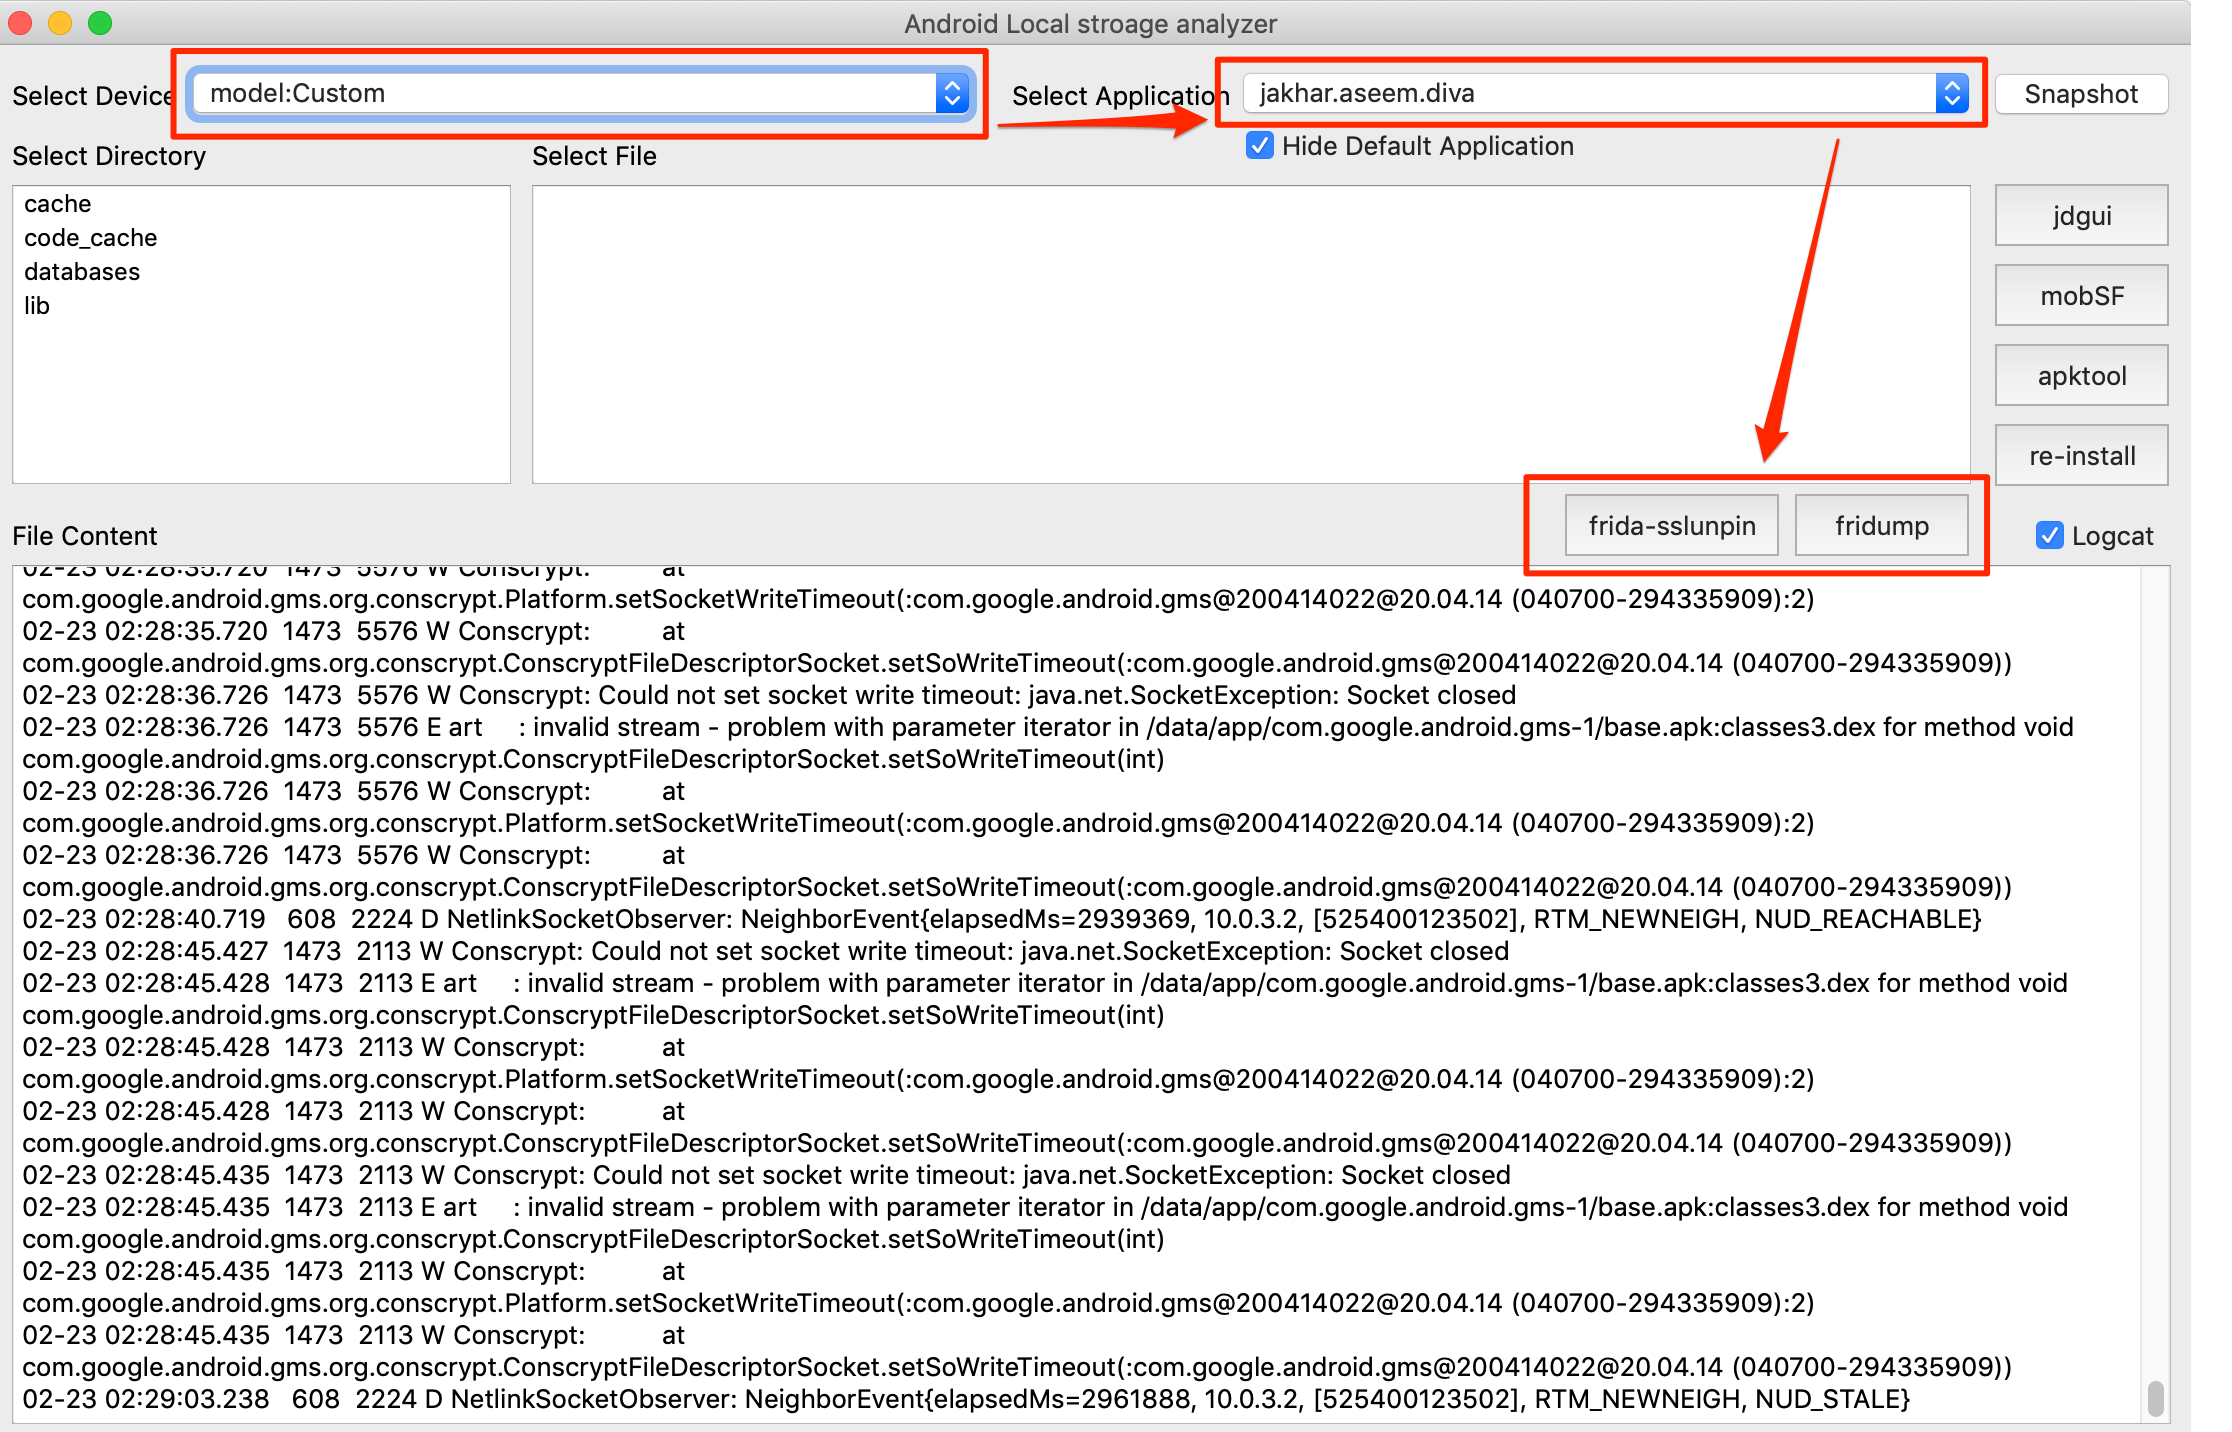
 notsosecure/android_application_analyzer
Lo strumento è utilizzato per analizzare il contenuto dell'applicazione Android nella memoria locale.
 winterknife/evenstar
Esperimenti a basso livello su Intel 64/Windows
 ricccrd/dd
Kernel Linux in userspace basato su JIT che esegue contenitori nativamente su macOS con Apple Silicon senza una VM. Sostituto drop-in dell'API di…
 nirizr/rematch
REmatch, un framework completo di binary diffing gratuito e che si sforza di essere open source e guidato dalla comunità.
 ericlewis/libpo32
Libreria C99 per trasferimenti acustici e sintesi di batteria per PO-32.
 parsingteam/teleshadow2
TeleShadow - Stealer di sessioni di Telegram Desktop (Windows)
 frenchyeti/rasputin
Risorse e paper relativi alle mie conferenze e al mio lavoro su (un)RASPs. Questo lavoro è in corso, per favore abbiate pazienza :) Non esitate a…
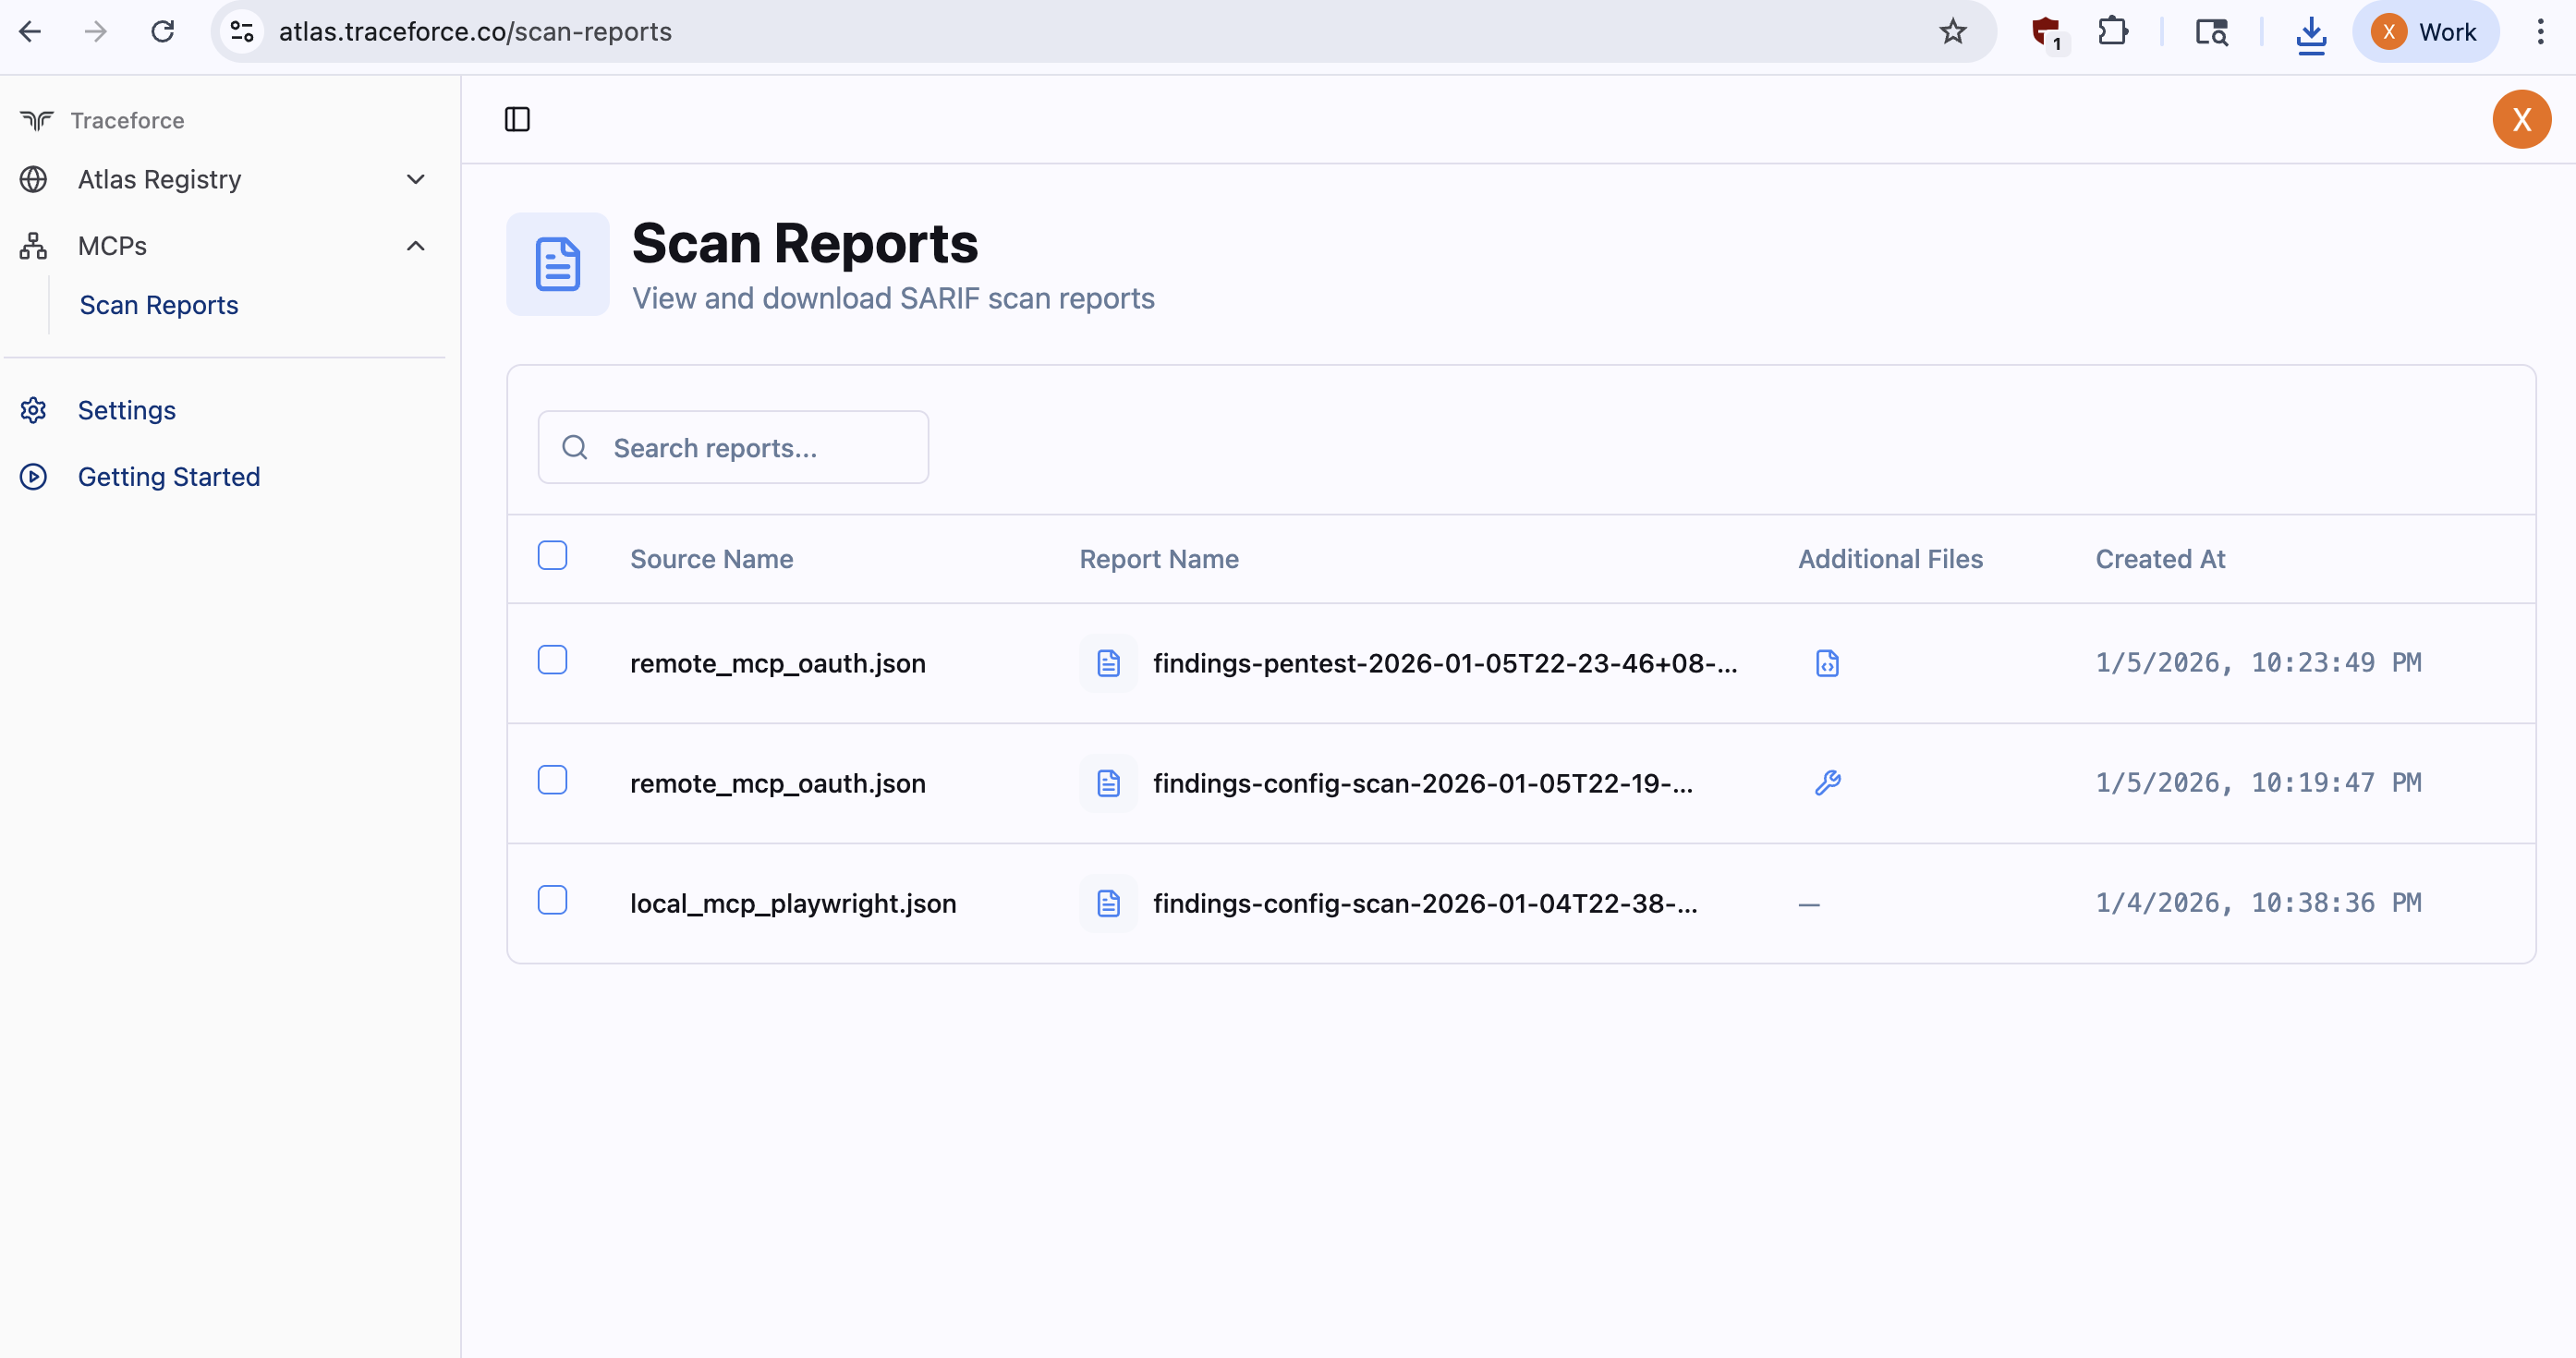 traceforce/mcp-xray
Scanner di sicurezza unificato per server MCP con modalità config, pentest e repo-scan. Genera report SARIF per l'integrazione CI/CD, rileva segreti,…
 therealdreg/shellex
Convertitore da C-shellcode a hex, strumento utile per incollare & eseguire shellcode in IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity…

 icicle-emu/icicle
Fuzzer basato su emulazione per firmware MSP430 che trova e analizza bug di corruzione della memoria con report di crash dettagliati e input…
 spyre-project/spyre
semplice scanner di IOC basato su YARA
 neo23x0/yara-performance-guidelines
Una guida su come scrivere regole YARA veloci ed efficienti in termini di memoria.
 dhmosfunk/7-zip-cve-2025-0411-poc
Questo repository contiene scenari POC come parte del bypass CVE-2025-0411 MotW.
 yelp/amira
AMIRA: Automatizzata Risposta agli Incidenti e Analisi di Malware
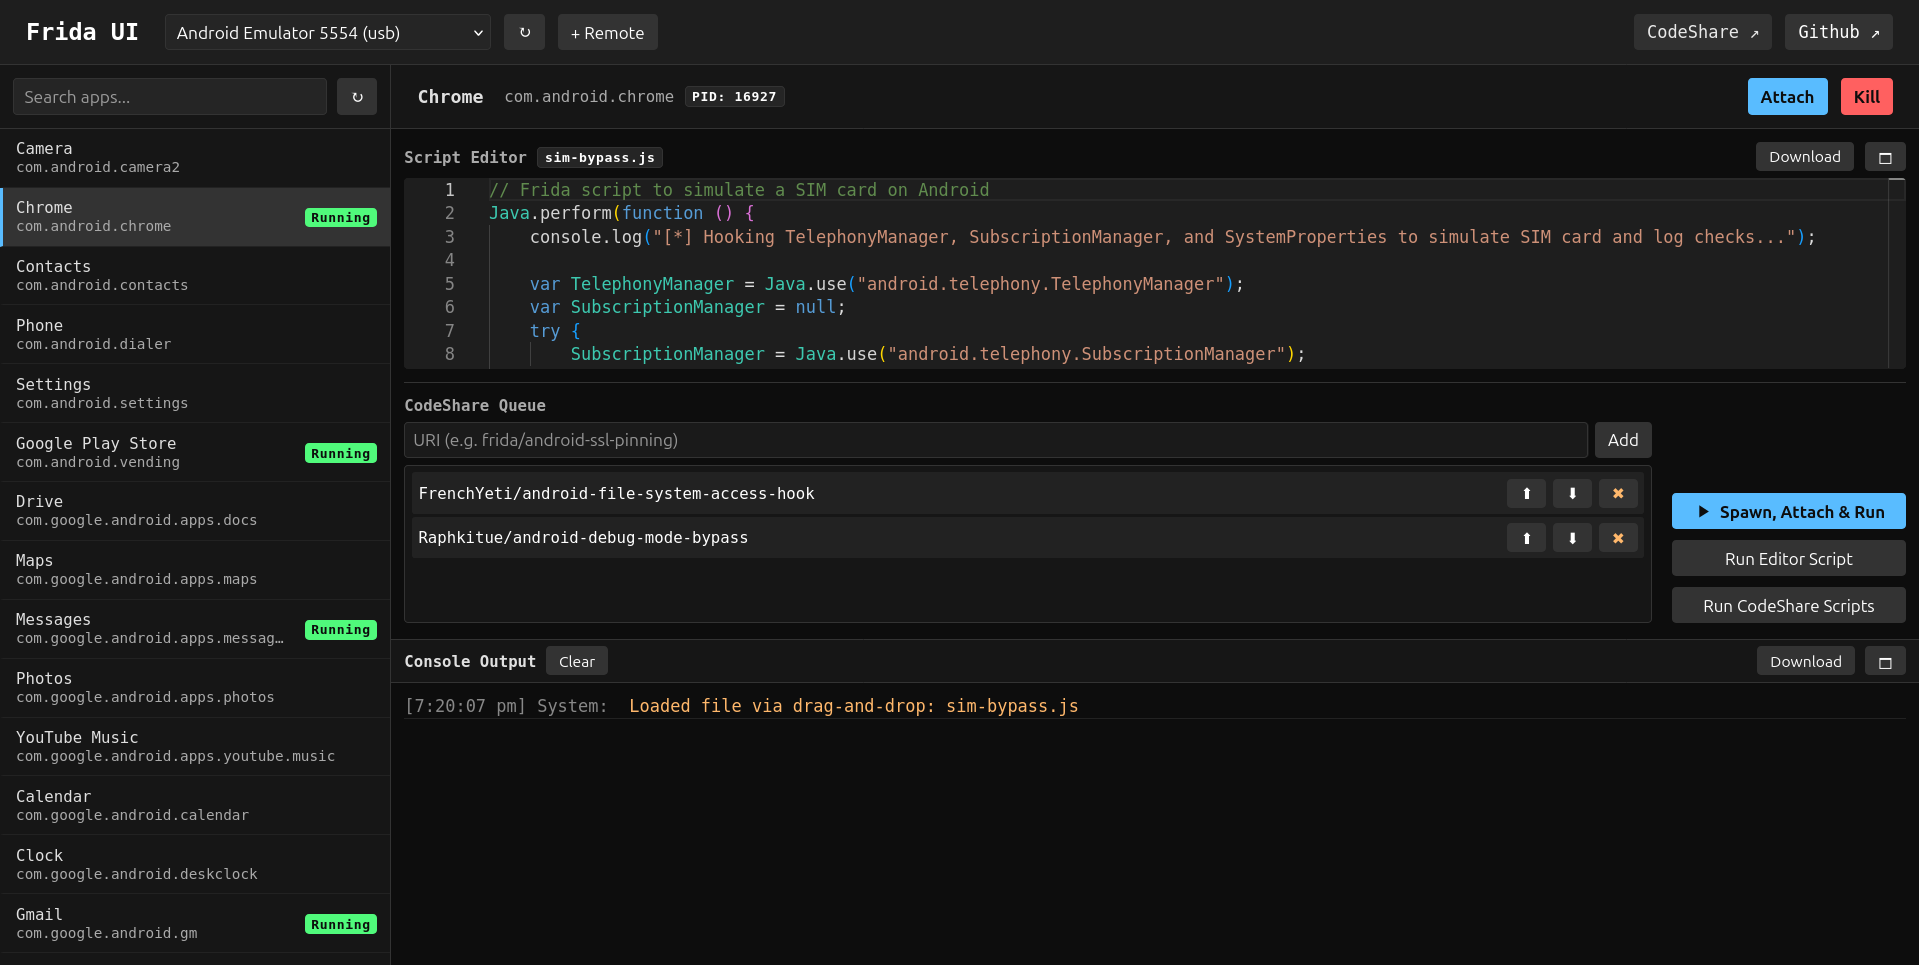 adityatelange/frida-ui
Interagisci con dispositivi Frida, processi e script direttamente dal tuo browser.
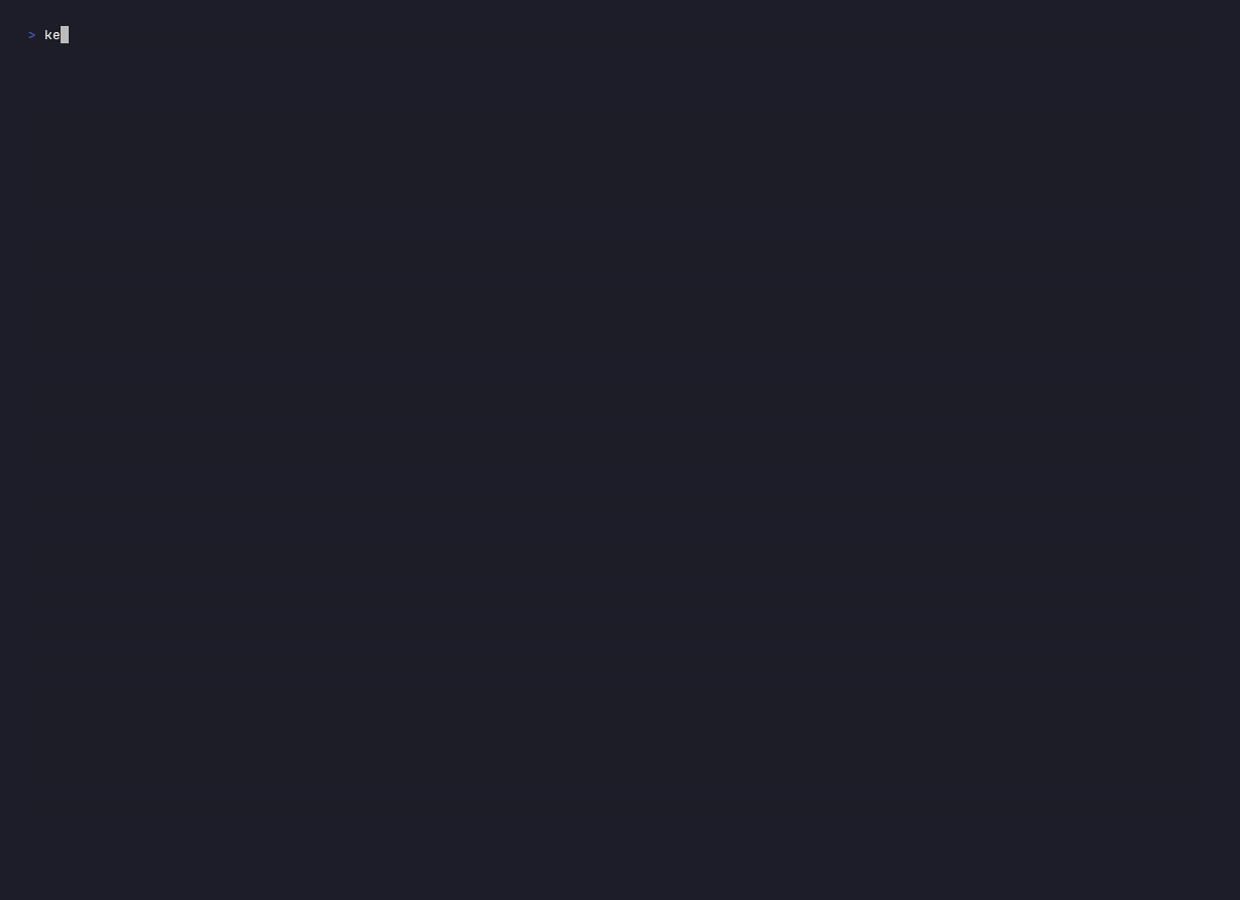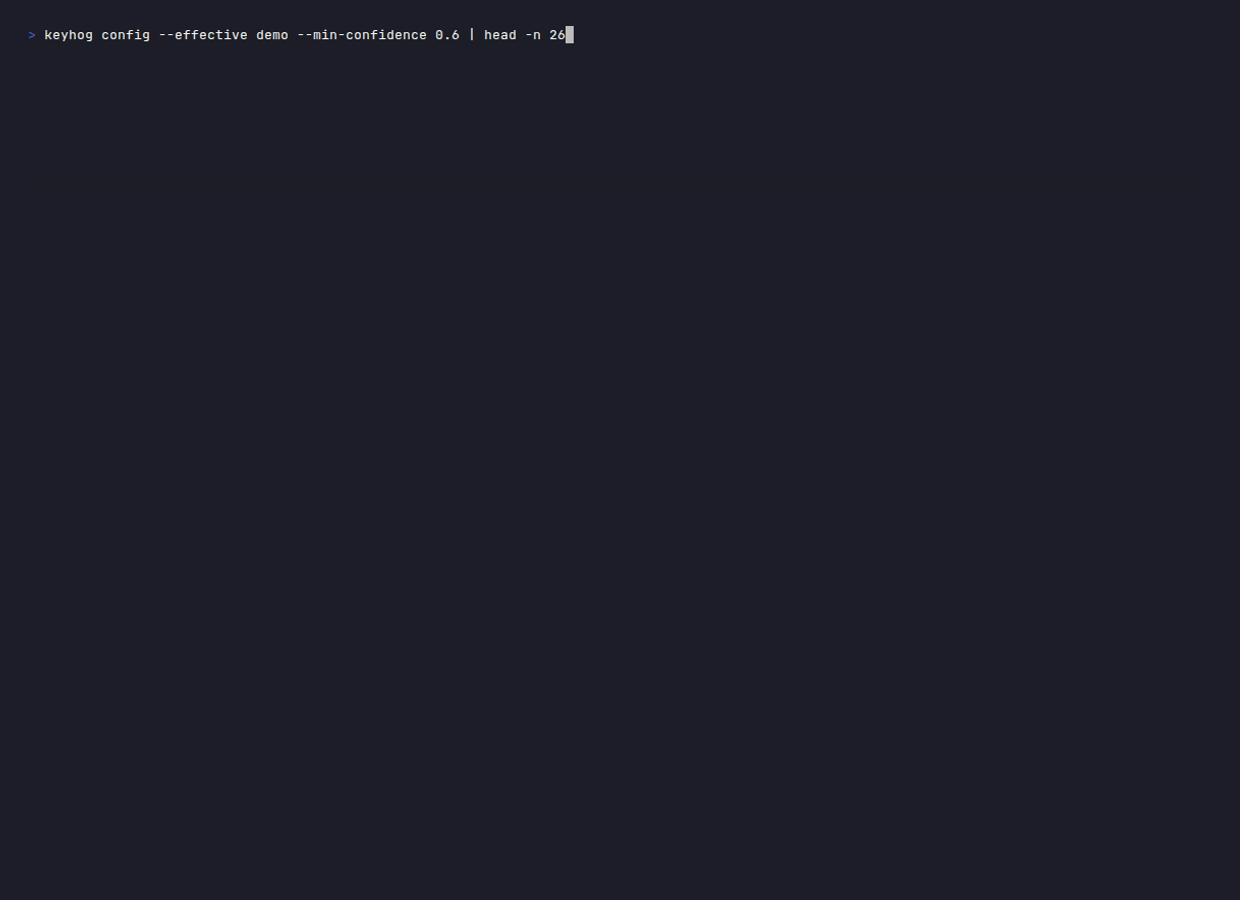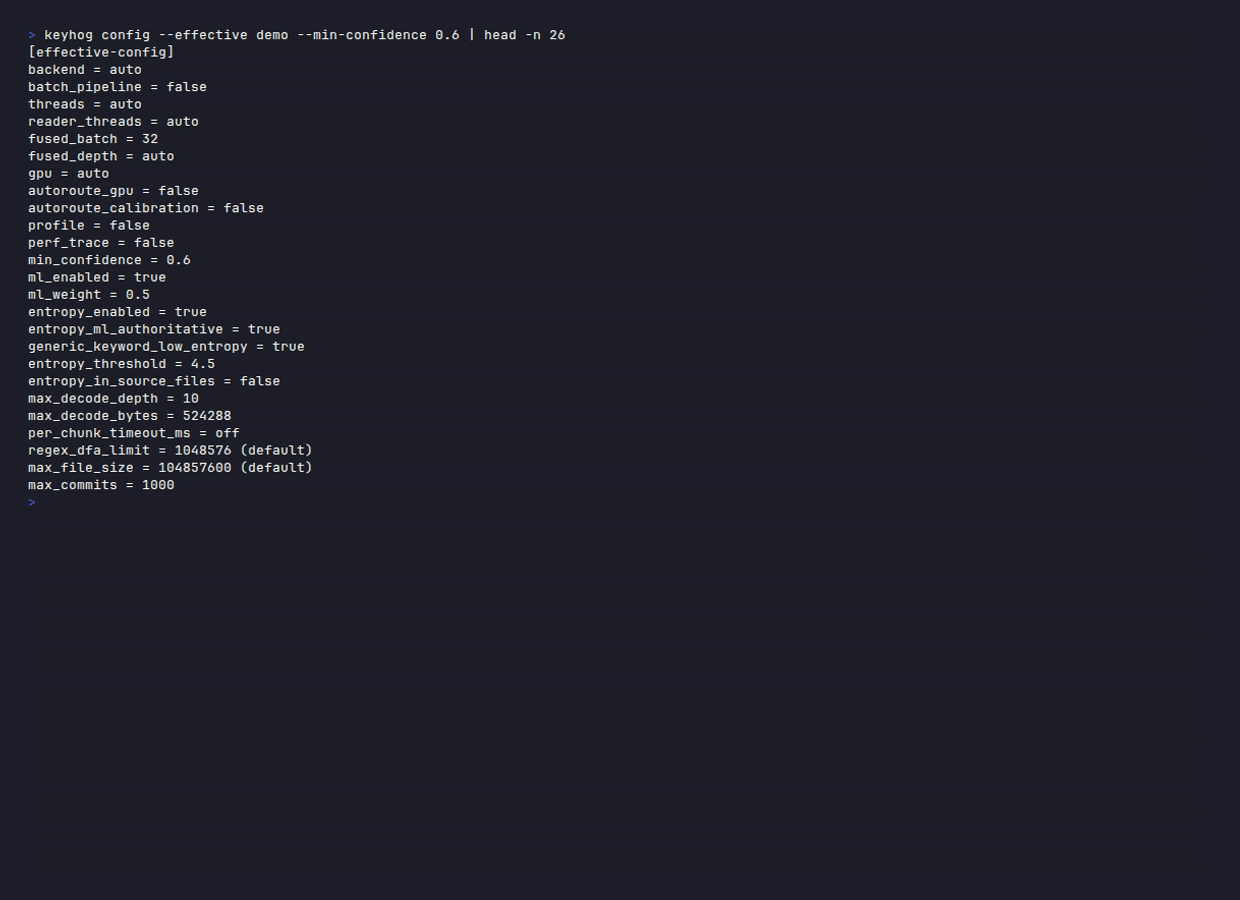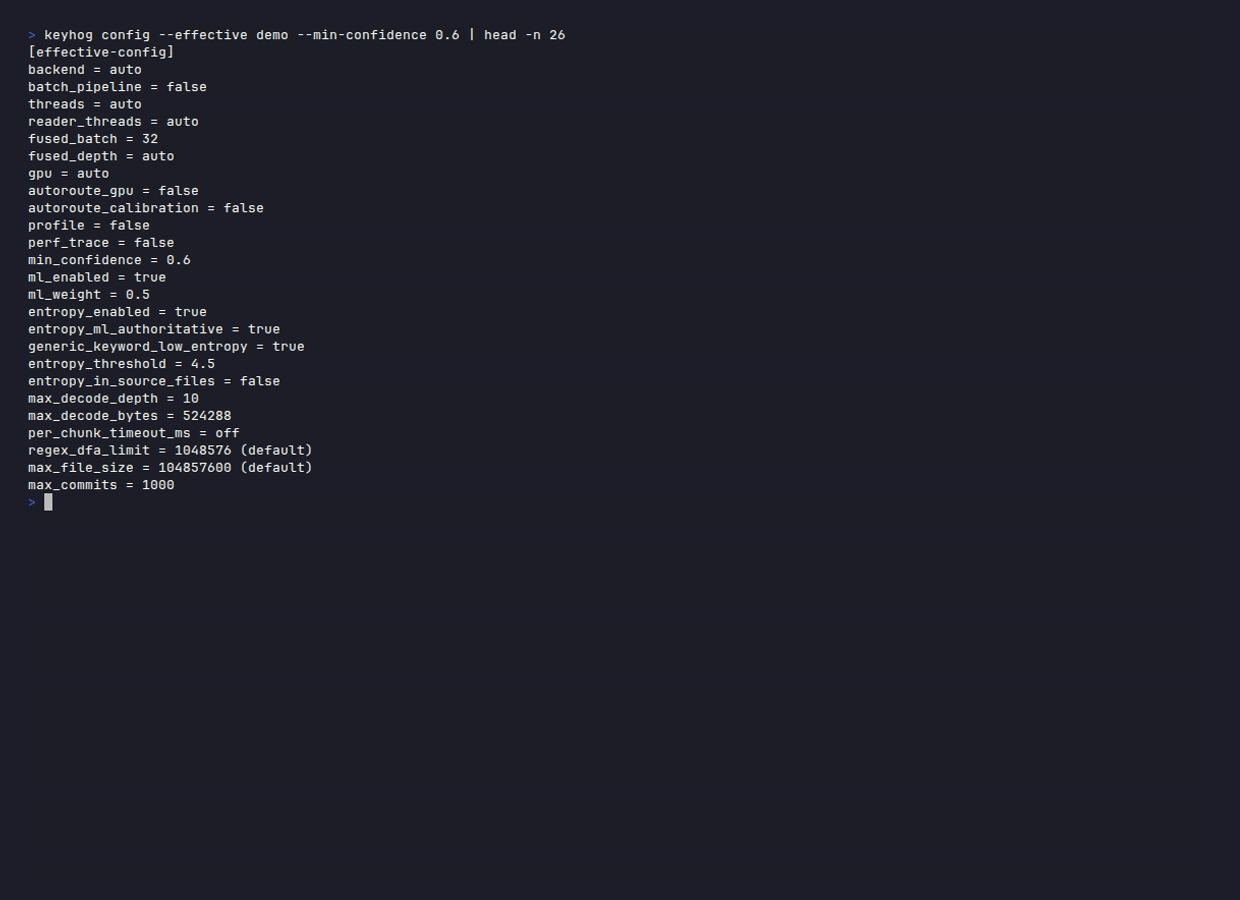 santhreal/keyhog
Scanner di segreti open-source in Rust
 zeromemoryex/c2-hunter
Estrattore di traffico C2 in tempo reale per analisti malware. Aggancia le API di connessione Win32 per intercettare e analizzare la comunicazione di…








