
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
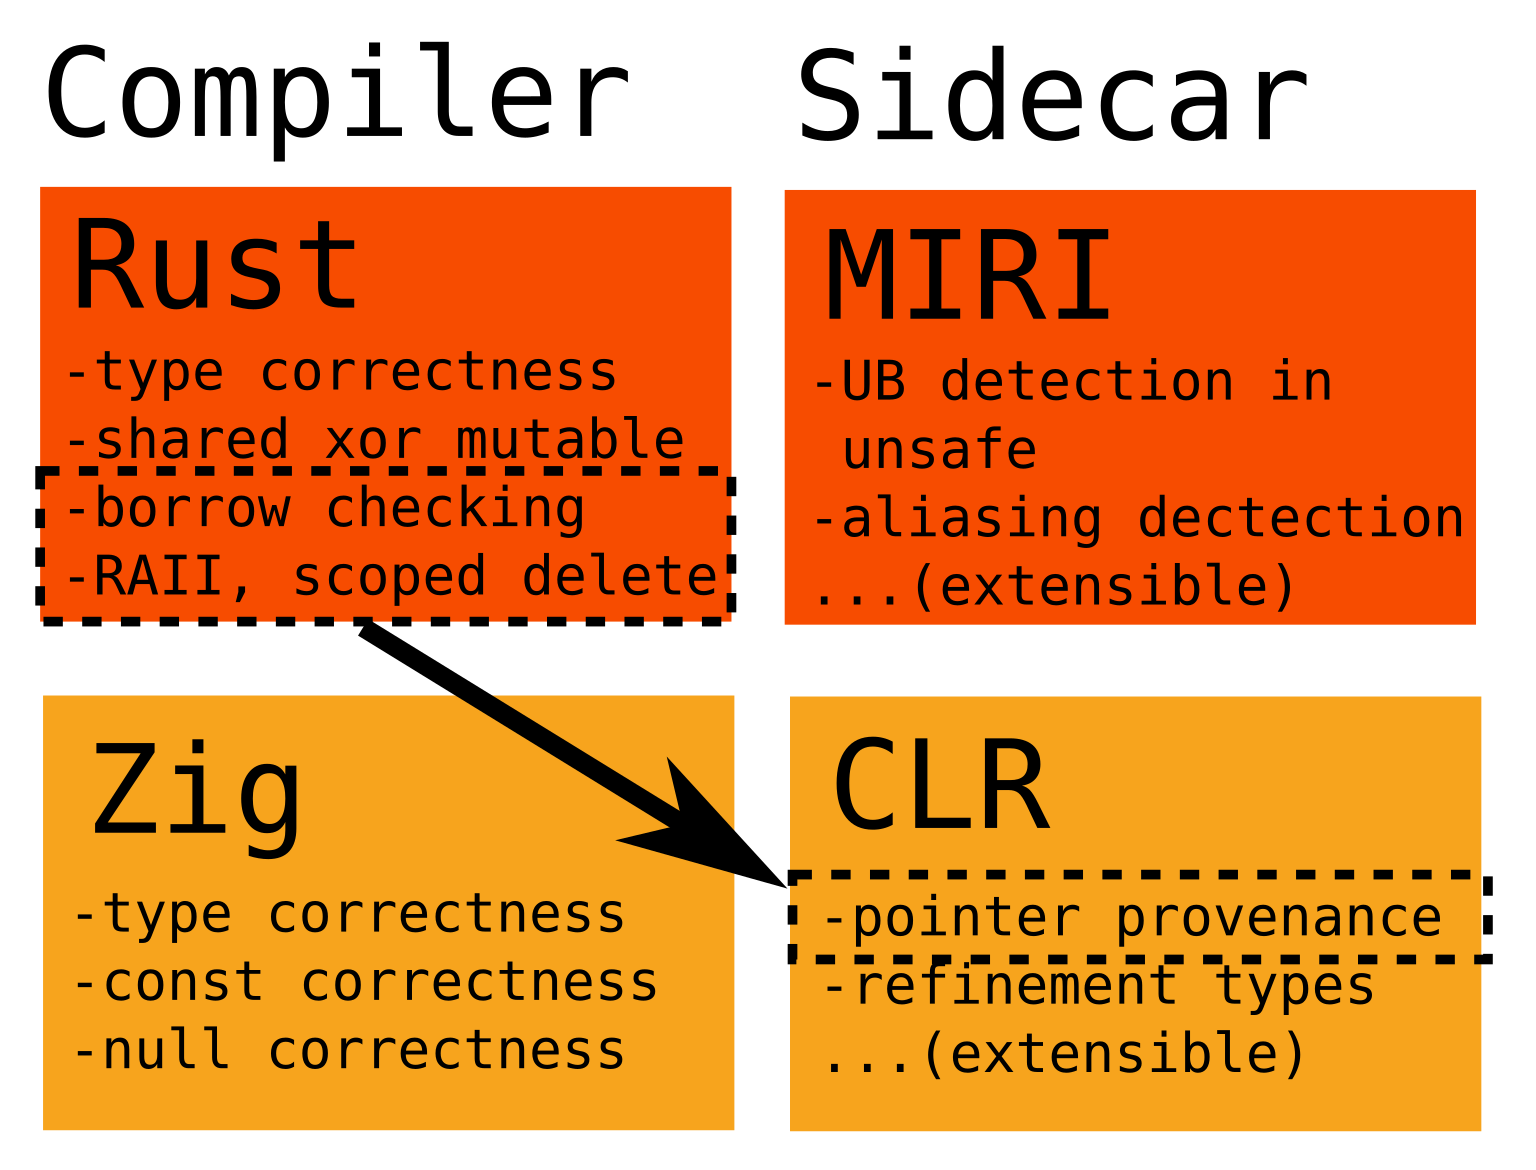
 ityonemo/clr
Controllore per Lifetimes e altri tipi di raffinamento
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
 cybermaggedon/cyberprobe
Catturare, analizzare e rispondere agli attacchi informatici
 gi7w0rm/malwareconfiglists
Solo alcuni elenchi di configurazioni di malware
 doudoudedi/hackembedded
Questo strumento viene utilizzato per la crittografia di backdoor, la generazione di shellcode e proxy socks5, il recupero di informazioni e la…
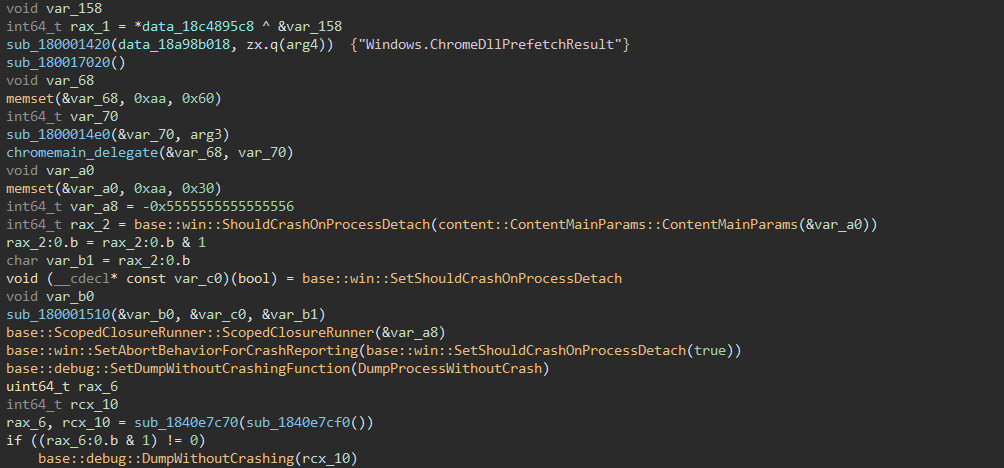 spiralbl0ck/browser-pwning-
Una documentazione ben strutturata per iniziare con il pwning di Chrome e il pwning di V8.
 romainthomas/the-poor-mans-obfuscator
Binari e script associati alla presentazione "The Poor Man's Obfuscator"
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Exploit per la CVE-2023-23397
 jhftss/ida2obj
Strumento di strumentazione binaria statica che estrae file oggetto COFF da eseguibili, consentendo l'inserimento di codice/dati in qualsiasi punto…
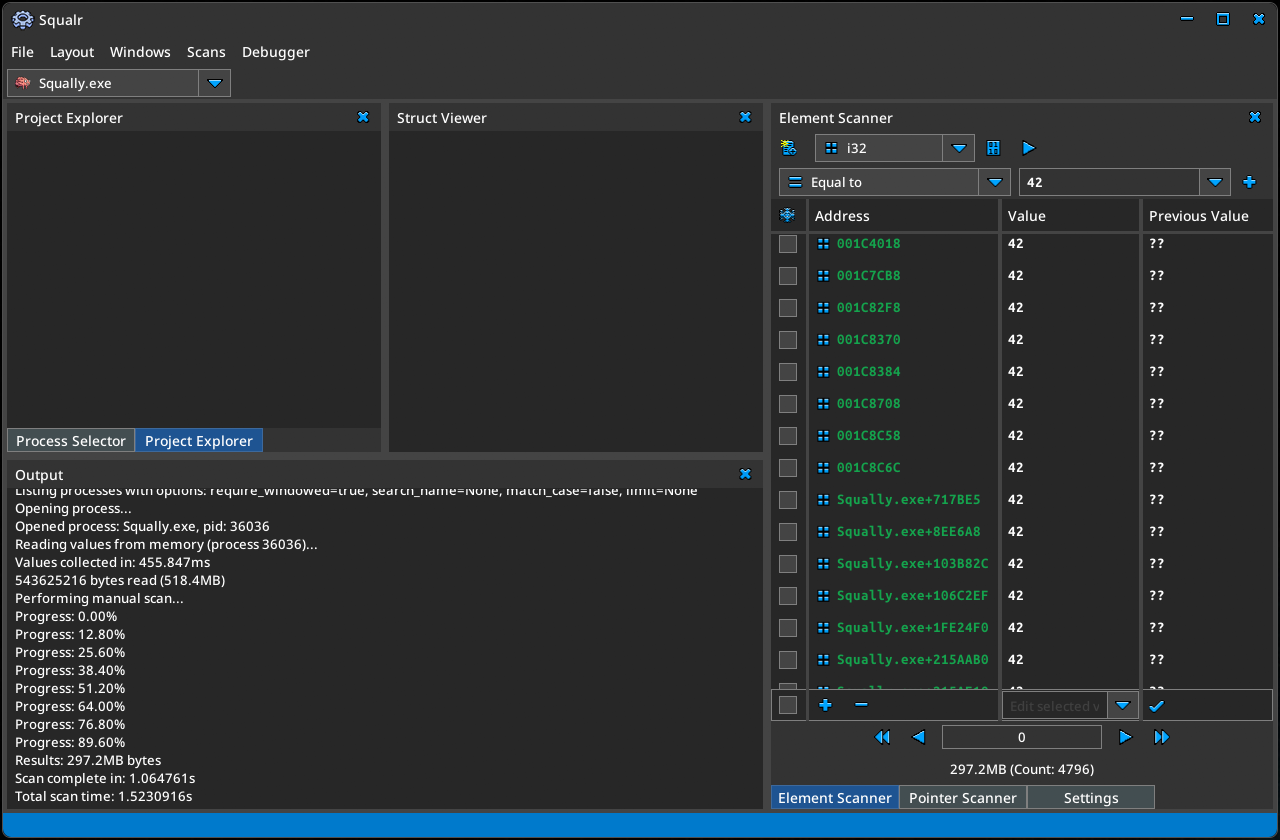 squalr/squalr
Uno strumento generico per hacking di giochi/software scritto da zero in Rust.
 bishopfox/forticrack
Decifra le immagini firmware FortiOS di Fortinet crittografate.
 rjw57/hdcp-genkey
Genera chiavi source e sink HDCP dalla master key trapelata
 dimareverse/nuitka-static-unpacker
Strumento di ricerca static-first per spacchettare binari compilati con Nuitka: estrae costanti, moduli, recupera i file .pyc e genera report di…
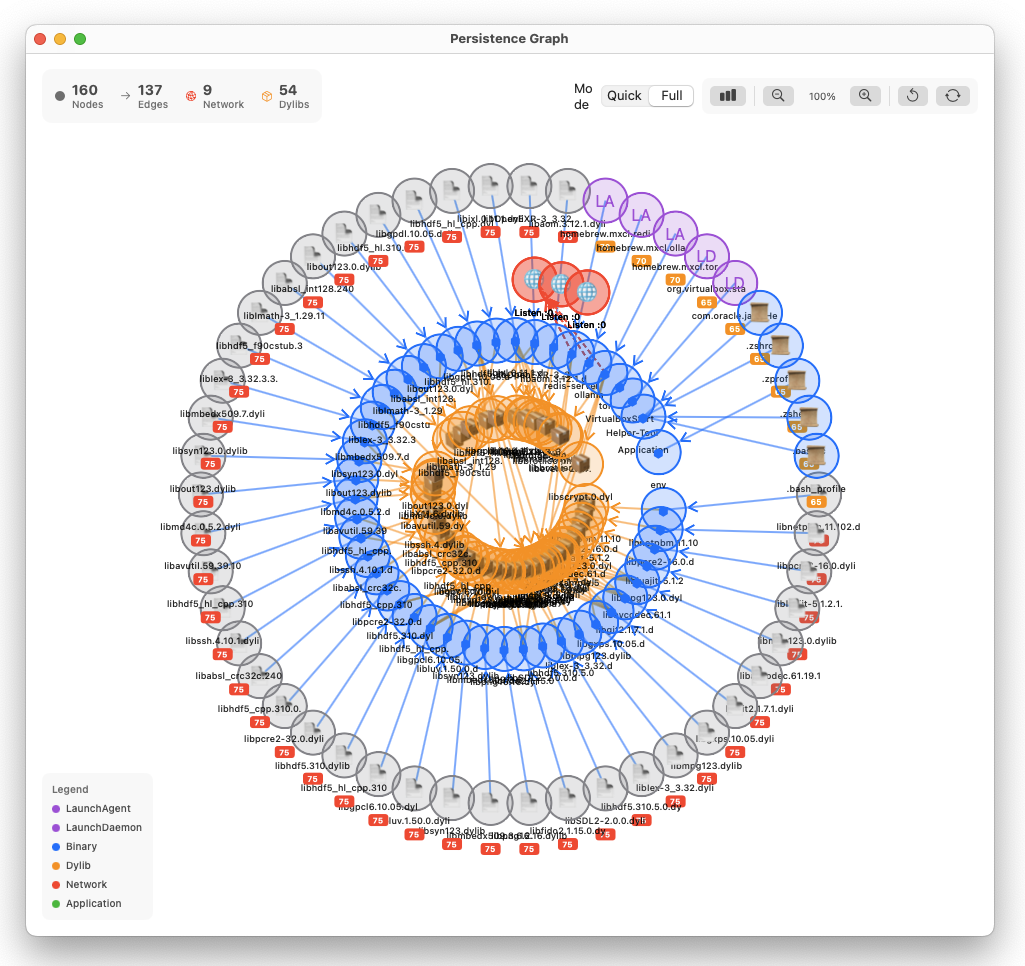 pinperepette/macpersistencechecker
Scanner dei meccanismi di persistenza di macOS con verifica della firma del codice e tracciamento della timeline.
 nccgroup/libslub
Libreria Python per l'analisi delle allocazioni e delle strutture dell'heap SLUB del kernel Linux all'interno di GDB, che consente una comprensione…
 dougwithseismic/dezlock-dump
Strumento di estrazione dello schema in runtime e RTTI per Deadlock, CS2, Dota e altri (Source 2). Nessun source2gen richiesto.
 alphaseclab/all-my-collection-repos
Tutti i repository di raccolte di risorse di sicurezza che ho pubblicato.
 theflink/hunt-weird-syscalls
POC basato su ETW per identificare syscall dirette e indirette








